

এই সপ্তাহে অ্যাডোবি তাদের ম্যাগেন্টো প্ল্যাটফর্মে একাধিক উচ্চ-শديد ভাল্নারেবিলিটি ঠিক করেছে, যেহেতু হাজার হাজার ওয়েবসাইট আর্বিট্রারি কোড এক্সিকিউশন এবং কাস্টমার লিস্ট টেম্পারিং আক্রমণের सामने উন্মুক্ত ছিল।
ওয়ার্ডপ্রেসের পর ম্যাগেন্টো দ্বিতীয় জনপ্রিয় কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (CMS) প্ল্যাটফর্ম, যা ২৫০,০০০ 이상의 সক্রিয় ই-কমার্স সাইট চালায়, যা সমস্ত অনলাইন স্টোরের প্রায় ১২%। এবং Magento.com-এनুযায়ী, ম্যাগেন্টো-ভিত্তিক সাইটগুলো প্রতি বছর ১৫৫ বিলিয়ন ডলারের বেশি ট্রানজ্যাকশন হ্যান্ডেল করে।
আবিষ্কৃত ম্যাগেন্টো ভাল্নারেবিলিটি ও প্রভাবিত সংস্করণ
তার সিকিউরিটি বুলেটিনে [ASPB20-59], অ্যাডোবি মোট ৯টি ভাল্নারেবিলিটির জন্য প্যাচ জারি করেছে যা ম্যাগেন্টো কমার্স এবং ম্যাগেন্টো ওপেন সোর্স প্ল্যাটফর্মকে প্রভাবিত করছিল। এই ৯টির মধ্যে ৮টি Криティক্যাল অথবা ইম্পর্ট্যান্ট বলে বিবেচিত, আর একটি মডারেট ম্যাগেন্টো ভাল্নারেবিলিটি।
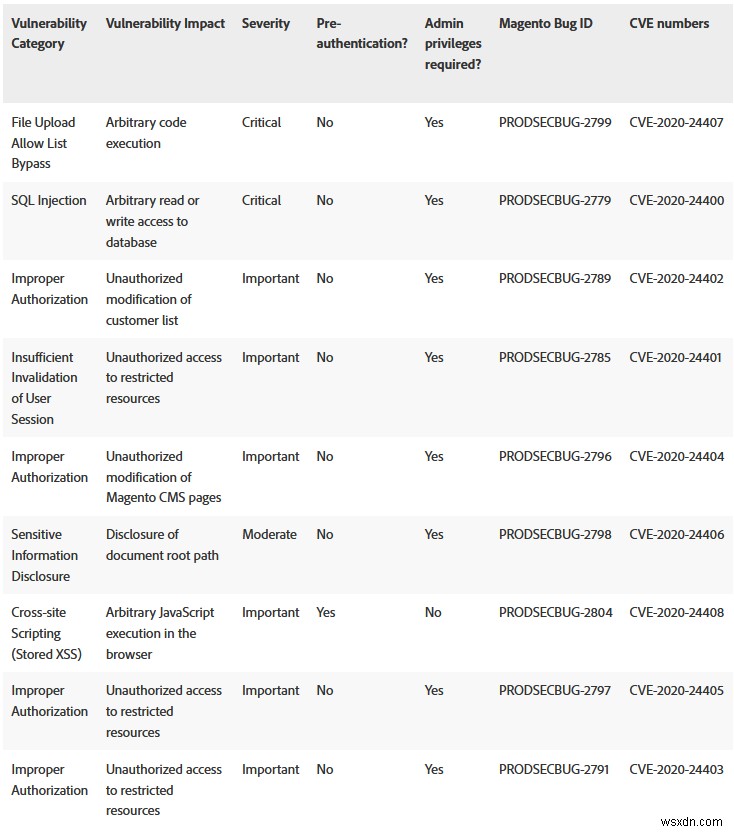
ম্যাগেন্টো প্ল্যাটফর্মের দুটি ক্রিটিক্যাল ফ্লো হচ্ছে File Upload Allow List Bypass (CVE-2020-24407) এবং SQL Injection (CVE-2020-24400) যা হ্যাকারদের আর্বিট্রারি কোড এক্সিকিউট করতে দিতে পারে এবং यहाँ तक कि ভিক্টিম ম্যাগেন্টো সাইটের ডাটাবেসে রিড বা রাইট অ্যাক্সেস দিতে পারে। কিন্তু দুটি ফ্লোই হ্যাকারের পূর্বে অ্যাডমিন প্রিভিলেজ থাকতে হবে।
যদিও, একটি Stored XSS (CVE-2020-24408), এক্সপ্লয়িট হলে হ্যাকারদের ব্রাউজারে আর্বিট্রারি জাভাস্ক্রিপ্ট এক্সিকিউট করতে দিতে পারে—এবং এর জন্য প্রি-অথেন্টিকেশন (অর্থাৎ অ্যাডমিন প্রিভিলেজ) দরকার নেই।
আস্ট্রা সিকিউরিটি ম্যাগেন্টো ফায়ারওয়াল ব্যবহার করা ম্যাগেন্টো সাইটগুলো উপরে উল্লিখিত সব ভাল্নারেবিলিটি এক্সপোজার থেকে ইতিমধ্যে সুরক্ষিত।
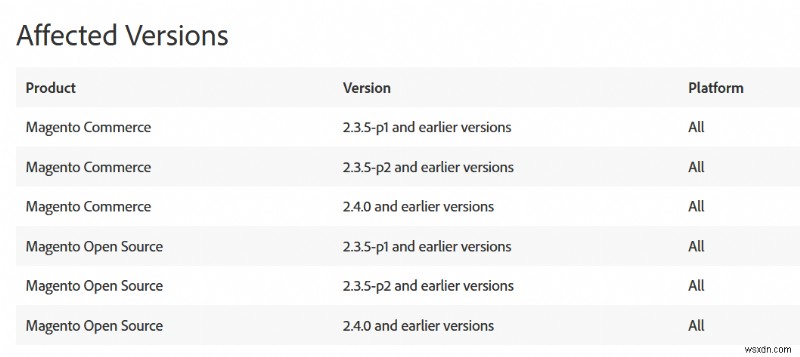
সিকিউরিটি বুলেটিনে ম্যাগেন্টো প্ল্যাটফর্মের প্রভাবিত সংস্করণের তালিকাও দেওয়া আছে:
এই ভাল্নারেবিলিটি থেকে আপনার ম্যাগেন্টো সাইট সুরক্ষিত করার উপায়
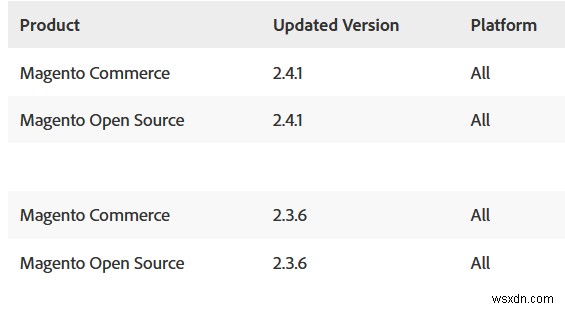
যদি আপনার ওয়েবসাইট বা ই-কমার্স স্টোর পুরনো ম্যাগেন্টো ভার্সনে চলে, তবে আপনার ইনস্টলেশনকে লেটেস্ট ভার্সনে আপডেট করার दृঢ় সুপারিশ করা হচ্ছে যাতে আপনার ম্যাগেন্টো সাইট/স্টোর এই ভাল্নারেবিলিটি থেকে সুরক্ষিত থাকে। রেসপেক্টিভ ম্যাগেন্টো প্রোডাক্টের জন্য আপডেটেড/লেটেস্ট ভার্সন들의 তালিকা নিচে:
আরও, আপনার ওয়েবসাইট বা ই-কমার্স স্টোরের জন্য ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) ইনস্টল করা সবসময় সাহায্যকর। একটি WAF আপনার সাইট ফাইল, প্লাগইন, এক্সটেনশন ও থিমের সম্ভাব্য ভাল্নারেবিলিটি থেকে সিকিউরিটি দিতে পারে।
আপনার ওয়েবসাইটে আস্ট্রা সিকিউরিটি ম্যাগেন্টো ফায়ারওয়াল কীভাবে কাজ করে
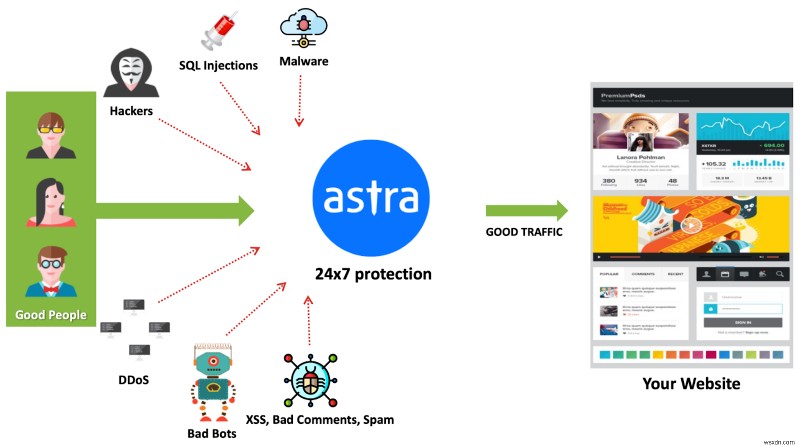
আস্ট্রা সিকিউরিটি WAF ম্যালিশাস ট্রাফিক ও সম্ভাব্য হুমকি ফিল্টার করে এবং আপনার ওয়েবসাইট/ই-কমার্স স্টোরকে বুদ্ধিমান সুরক্ষা দেয়। এটি XSS, SQLi, CSRF, বэд বটস, OWASP টপ ১০ ও ১০০+ অন্যান্য সাইবার আক্রমণ ব্লক করে। এই বুদ্ধিমান ফায়ারওয়াল আপনার ওয়েবসাইটে ভিজিটর প্যাটার্ন ডিটেক্ট করে এবং ম্যালিশাস ইচ্ছা रखनेवाले হ্যাকারদের স্বয়ংক্রিয়ভাবে ব্লক করে।
