আপনার WordPress সাইট কি হ্যাক হয়েছে এবং ম্যালওয়্যার দ্বারা সংক্রমিত?
আপনি যদি নতুন হন, তবে হ্যাক থেকে মুক্তি পাওয়ার জন্য কী করবেন এবং কীভাবে করবেন সেটি নির্ণয় করতে পারেন না। এমনকি যদি আপনার ডেভেলপমেন্টে কিছু অভিজ্ঞতা থাকা সত্ত্বেও, একটি হ্যাক সঠিকভাবে খুঁজে বের করে মুছে ফেলা কঠিন।
সেজন্য আমি এই বিস্তারিত গাইড সংকলন করেছি যা আপনাকে হ্যাক সনাক্ত ও অপসারণে একটি সच्चা সূচনা দেবে। এই WordPress হ্যাক রিমুভাল গাইডে লক্ষণ, সনাক্তকরণের কৌশল এবং হ্যাক অপসারণের প্রক্রিয়া কভার করা হয়েছে। এই গাইডে সম্ভাব্য কারণ ও হ্যাকের ধরনও আলোচনা করা হয়েছে। আপনি যদি সরাসরি WordPress ম্যালওয়্যার রিমুভালের ধাপগুলোতে যেতে চান, তবে এই লিংকটি ফলো করুন।
WordPress হ্যাক করা সাইটের লক্ষণ
WordPress সাইট ডিফেস করা হয়ার মতো কিছু জিনিস স্পষ্টভাবে ইঙ্গিত দেয় যে সাইটটি হ্যাক হয়েছে, কিন্তু অন্যান্য সিগন্যালগুলো সূক্ষ্ম হতে পারে। সেগুলো সাধারণ ইউজাররা মিস করে যেতে পারে।
WordPress ম্যালওয়্যার দ্বারা সংক্রমিত হয়ে থাকার কিছু সূক্ষ্ম লক্ষণ:
১. সতর্কবার্তা মেসেজ
- আপনি আপনার হোস্টিং প্রোভাইডারের কাছ থেকে অ্যাকাউন্ট সাসপেনশন সম্পর্কিত সতর্কবার্তা মেসেজ পান।
- Google-এ দ্রুত একটি সার্চ করলে সাইটের নামের নিচে ভয়াবহ Google সতর্কবার্তা দেখতে পান।
- WordPress সাইটে হঠাৎ ট্রাফিক পতনও ইঙ্গিত দেয় যে আপনার সাইট Google এবং অন্যান্য সার্চ ইঞ্জিন দ্বারা ম্যালওয়্যার স্প্যাম ইত্যাদির জন্য ব্ল্যাকলিস্টেড হয়েছে।
- আপনি যদি Astra কাস্টমার হন, তবে স্ক্যানে কিছু ম্যালিশাস জিনিস পাওয়া স ومح সতর্কবার্তা ইমেইল পেতে পারেন।
২. অদ্ভুত সাইট আচরণ
- আপনার WordPress সাইট যদি ইউজারদের রিডাইরেক্ট করে, এটি হ্যাকের একটি স্পষ্ট লক্ষণ।
- আপনি আপনার সাইটে লগইন করতে না পারলে, সম্ভব হ্যাকার সেটিংস পরিবর্তন করে আপনাকে বের করে দিয়েছে। তবে, চেক করুন আপনি সঠিক ইউজারনেম এবং পাসওয়ার্ড ব্যবহার করছেন কিনা।
- অ্যাড ব্লকার আপনার WordPress সাইটকে ক্রিপ্টোকারেন্সি মাইনিং-এর জন্য ব্লক করছে।
- WordPress সাইটে অজানা পপ-আপ এবং ম্যালিশাস বিজ্ঞাপন দেখা যাচ্ছে।
- সাস্পেক্টেড ক্রন জব সার্ভারে রান করার জন্য অপেক্ষা করছে বা সার্ভার লগে সাস্পেক্টেড অ্যাক্টিভিটি দেখা যাচ্ছে।
- WordPress সাইটে কিছু জাপানি ক্যারেক্টার এবং অর্থহীন কন্টেন্ট দেখা যাচ্ছে। এটি জাপানি কীওয়ার্ড হ্যাক বা ফার্মা হ্যাকের দিকে ইঙ্গিত করে।
- WordPress সাইটের ডোমেন থেকে আউটগোइং স্প্যাম ইমেইল ছড়িয়ে পড়ছে।
- WordPress সাইট কিছু অপ্রত্যাশিত এরর মেসেজ দেখাচ্ছে এবং সাইট ধীর/অনরেসপন্সিভ হয়ে গেছে।
- সাইটে বেশি ট্রাফিক নেই, কিন্তু সার্ভার সবসময় ভারী প্রসেসিং রিসোর্স কনসাম করছে।
৩. ফাইলে পরিবর্তন
- wp-admin এবং wp-includes ডিরেক্টরিতে নতুন ও অজানা ফাইল। এই দুটি ডিরেক্টরিতে খুব কম নতুন ফাইল যোগ হয়।
- WordPress থিম, হেডার এবং ফুটার রিডাইরেকশন তৈরি করার জন্য মডিফাই করা হয়েছে।
- WordPress সাইটের ডাটাবেসে নতুন এবং অজানা অ্যাডমিন দেখা যাচ্ছে।
- সার্চ রেজাল্টে আপনার WordPress সাইটের ভুল মেটা ডেসক্রিপশন দেখাচ্ছে।
- কোর ফাইলে ম্যালিশাস লিংক।
আপনার হ্যাক করা WordPress সাইট কীভাবে ফিক্স করবেন?
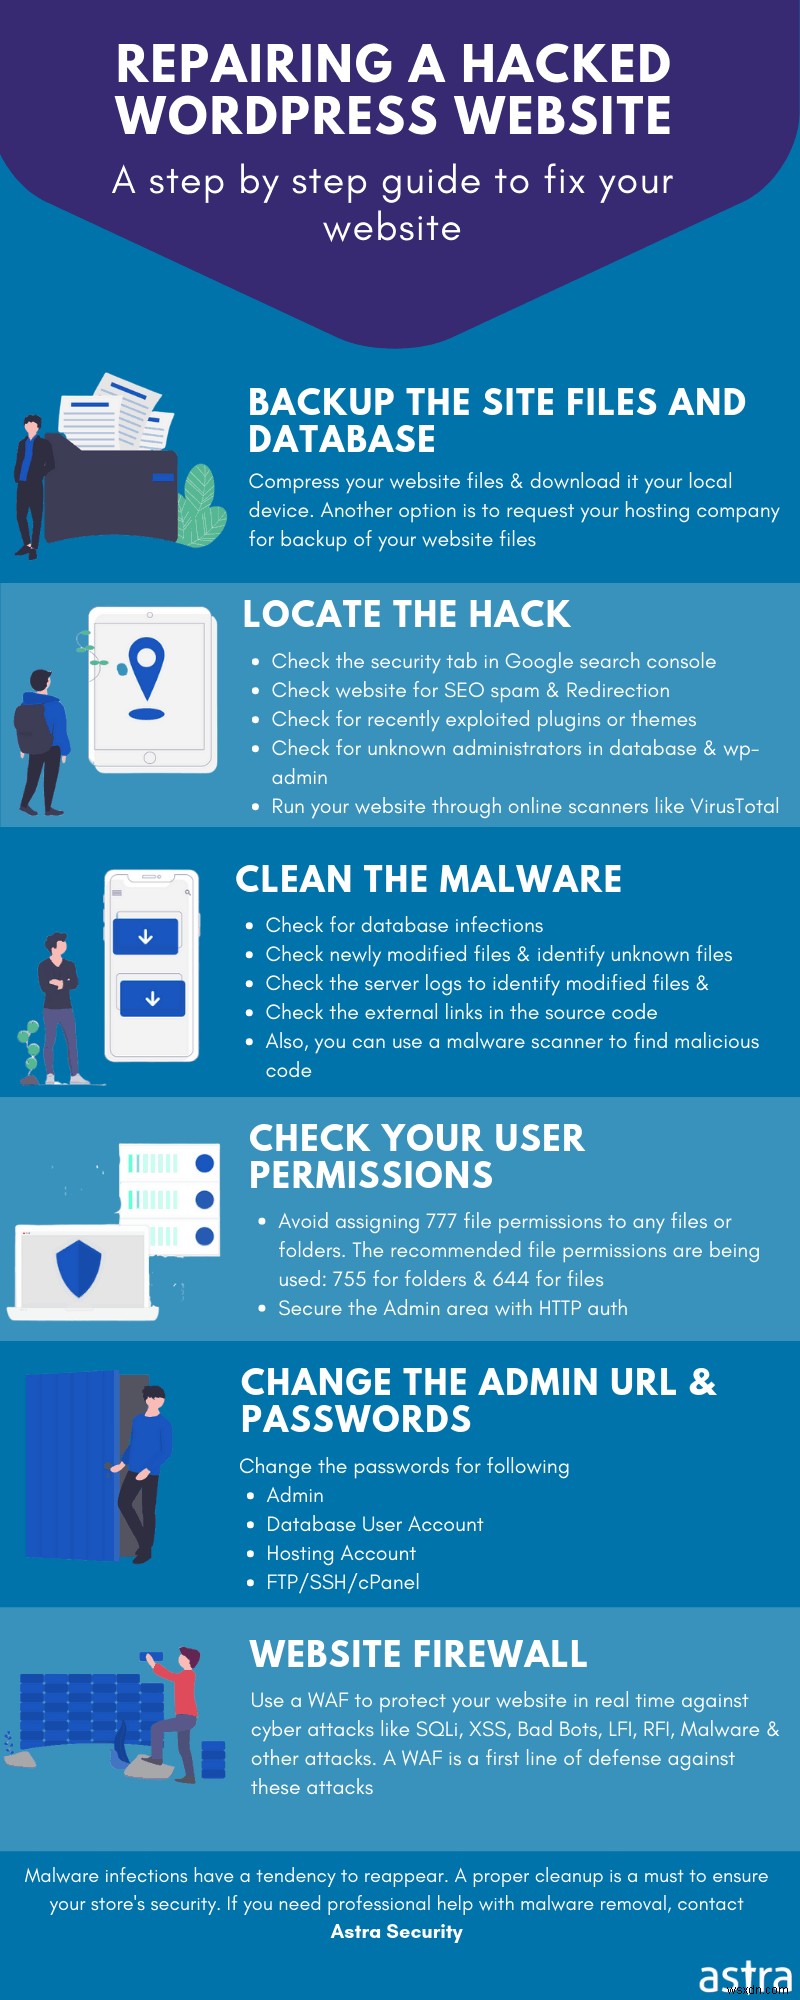
আপনি একবার নিশ্চিত হলে যে আপনি সত্যিই একটি হ্যাক করা WordPress সাইটের সম্মুখীন হচ্ছেন, আপনি যেভাবে হ্যাক রিমুভাল করতে পারেন:
১. Astra-কে সাহায্য করতে দিন
আপনি যদি Astra Pro কাস্টমার হন, তবে চিন্তা করার কোনো কারণ নেই, শুধু একটি সাপোর্ট টিকিট তোলুন। Astra-এর সিকিউরিটি ইঞ্জিনিয়াররা আপনার জন্য হ্যাকটি পরিষ্কার করবেন। তারা আপনার সাইট যে কোনো ব্ল্যাকলিস্টিংয়ের মুখোমুখি হতে পারে সেটিও হ্যান্ডেল করবেন।
আপনি যদি Astra কাস্টমার না হন, এখনই সাইন আপ করুন এবং আমরা সব কাউকে হ্যান্ডেল করব। Astra-এর ইনস্ট্যান্ট ম্যালওয়্যার রিমুভাল সার্ভিসে আপনার সাইট মাত্র কিছু ঘন্টার মধ্যে চলে যাবে।
২. আপনার সাইটের ব্যাকআপ নিন
আপনার সাইটের একটি ফুল ব্যাকআপ নিন। যেহেতু ব্যাকআপের লক্ষ্য হলো অকস্মাত ঘটনার পর সাইট রিস্টোর করা, তাই নিশ্চিত করুন এটি কাজ করছে। একটি ব্যাকআপ যা আপনার সাইটকে পূর্ণ কার্যকর অবস্থায় ফেরাতে পারছে না সেটি মাত্র একটি অপচয়।
এখন, একটি ব্যাকআপে WP কোর ফাইল, WP ডাটাবেস, প্লাগইন ফাইল, থিম ফাইল এবং .htaccess ফাইল থাকতে হবে। অধিকাংশ হোস্টিং সার্ভিস ব্যাকআপ ফিচার দেয়। আপনার হোস্টিং প্রোভাইডারের সাথে যোগাযোগ করুন ব্যাকআপ প্রসেস জানতে। এছাড়া, আপনি ম্যানুয়ালিও FileZilla-এর মতো SFTP ক্লায়েন্ট দিয়ে ব্যাকআপ নিতে পারেন।
নিচে আপনার সাইটের ব্যাকআপ নেওয়ার বিভিন্ন পদ্ধতি দেওয়া হলো:
ফাইল ব্যাকআপ
১. প্লাগইন ব্যবহার করুন
WordPress-এ UpdraftPlus-এর মতো অনেক ব্যাকআপ প্লাগইন আছে যা প্রক্রিয়াকে সহজ করে দেয়। আপনি ফাইল এবং ডাটাবেসসহ আপনার সাইটের ফুল ব্যাকআপ নিতে পারেন।
- প্লাগইন ইনস্টল ও এক্টিভেট করুন।
- আপনার সাইটের ব্যাকআপ নিন এবং লোকালি বা ক্লাউডে স্টোর করুন।
২. SSH-এর মাধ্যমে
আপনার ফাইলগুলোর ব্যাকআপ নেওয়ার জন্য আপনি নিচের কাজ করতে পারেন,
- SSH দিয়ে আপনার সাইট এক্সেস করুন।
- এবং এই কমান্ড চালান –
zip -r backup-pre-cleanup.zip
এটি আপনার সাইটের একটি zip আর্কাইভ তৈরি করবে, যা আপনি আপনার PC-তে ডাউনলোড করতে পারবেন।
৩. SFTP-এর মাধ্যমে
- FileZilla-এর মতো SFTP ক্লায়েন্ট দিয়ে আপনার সাইট এক্সেস করুন।
- আপনার PC-তে একটি ব্যাকআপ ফোল্ডার তৈরি করুন এবং কন্টেন্টগুলো সেখানে কপি করুন।
যেহেতু এটি ম্যানুয়াল প্রচেষ্টা, পূর্বের পদ্ধতিগুলোর চেয়ে বেশি সময় লাগতে পারে।
ডাটাবেস ব্যাকআপ
আপনার ডাটাবেসের ফুল ব্যাকআপ নেওয়ার জন্য আপনি নিচের কাজগুলো করতে পারেন:
১. প্লাগইন দিয়ে ব্যাকআপ
আপনি আবার UpdraftPlus প্লাগইন ব্যবহার করে আপনার ডাটাবেস ব্যাকআপ নিতে পারেন।
২. PHPMyAdmin-এর মাধ্যমে ব্যাকআপ
অন্যথায়, আপনি আপনার ডাটাবেস এক্সপোর্ট করে PHPMyAdmin-এর মাধ্যমে আপনার PC-তে স্টোর করতে পারেন।
- PhpMyAdmin দিয়ে আপনার WordPress ডাটাবেস এক্সেস করুন।
- সম্পূর্ণ ডাটাবেস সহজে এক্সপোর্ট করুন। এটিকে উপরের ফোল্ডারে স্টোর করুন বা পছন্দ অনুযায়ী আলাদা ফোল্ডার বানান।
৩. SSH-এর মাধ্যমে ব্যাকআপ
- SSH দিয়ে আপনার সাইট এক্সেস করুন।
- এবং নিচের কমান্ড চালান:
mysqldump -p -h hostname -u username database > backup-pre-cleanup.sql
ডাটাবেস ব্যাকআপের আগে ক্রেডেনশিয়াল (ইউজারনেম, পাসওয়ার্ড, হোস্টনেম ইত্যাদি) পরিবর্তন করতে ভুলবেন না। এছাড়া, সার্ভারে ফাইল কপি স্টোর করার পর সেটি লোকালি মুছে ফেলা মনে রাখবেন।
৩. মেইনটেন্যান্স মোড অন করুন
আপনি যদি আপনার সাইটে ম্যালিশাস অ্যাক্টিভিটি সনাক্ত করেন, তবে সেটিকে মেইনটেন্যান্স মোডে রাখা বুদ্ধিমানের কাজ। এতে কেউ ওই ভদ্র না হওয়া ট্রিক দেখতে পারবে না এবং আপনার সাইটের সুনাম রক্ষা হবে। মেইনটেন্যান্স মোড অন করলেও আপনার ভিজিটররা যেকোনো ম্যালিশাস রিডাইরেকশন থেকে রক্ষা পাবে।
বেশিই, হ্যাক ক্লিন করার সময় পরিবর্তনগুলো আপনার লাইভ সাইটের পারফরম্যান্সে বাধা দিতে পারে। স্বাভাবিকভাবেই আপনি সেটি চান না।
আপনি WordPress প্লাগইন যেমন Coming Soon প্লাগইন ব্যবহার করে ওয়েবসাইট ভিজিটরদের কুৎসিত মেইনটেন্যান্স মেসেজ দেখাতে পারেন, বোঝাতে না যে হ্যাক করা WordPress সাইট রিমুভাল প্রসেসে আছে।
এই প্লাগইন কীভাবে কাজ করে:
- প্লাগইন ইনস্টল ও এক্টিভেট করুন। এটি আপনার অ্যাডমিন প্যানেলের বাম প্যানেলে " SeedProd " (ডেভেলপারের নাম) হিসেবে রিফ্লেক্ট করবে।
- মেইনটেন্যান্স মোড অন করুন।
আপনি এই প্লাগইন দিয়ে আপনার ব্রান্ড মেসেজ এবং লোগো দিয়ে কমিং সুন পেজ কাস্টোমাইজ করতে পারেন।
৪. বর্তমান পাসওয়ার্ডগুলো পরিবর্তন করুন
আপনি যদি এখনও আপনার সাইট এক্সেস করতে পারেন, তবে অবিলম্বে সকল পাসওয়ার্ড পরিবর্তন করুন। এতে অ্যাডমিন প্যানেলের পাসওয়ার্ড, হোস্টিং অ্যাকাউন্ট, ডাটাবেস এবং অন্যান্য অ্যাকাউন্ট অবশ্যই থাকবে। আপনার টিম মেম্বাররা যদি অ্যাডমিন প্যানেল ব্যবহার করেন, তবে তাদেরও পাসওয়ার্ড পরিবর্তন করতে বলুন। সম্ভব হ্যাকার আপনার টিম মেম্বারদের মধ্যে কারো পাসওয়ার্ড চুরি করে আপনার সাইটে ঘুসেছে।
আপনি সকল ইউজার অ্যাকাউন্টের রি-অথেন্টিকেশনও অপশন হিসেবে নিতে পারেন। এটি আপনার সাইটের সব ইউজারকে অটোমেটিক্যালি লগআউট করবে এবং পুনরায় অথরাইজেশন প্রয়োজন হবে। এটি অননুমোদিত যেকোনো ইউজারের অ্যাক্সেস বন্ধ করার অন্য একটি উপায়।
LastPass বা KeePass-এর মতো পাসওয়ার্ড ম্যানেজমেন্ট টুল দিয়ে এই সব অ্যাকাউন্টের জন্য নতুন স্ট্রং পাসওয়ার্ড জেনারেট করুন।
নোট: ডাটাবেস ক্রেডেনশিয়াল পরিবর্তন করার সময় wp-config.php-এ যোগ করা নিশ্চিত করুন।
৫. প্লাগইন ভালনারেবিলিটি চেক করুন
থার্ড-পার্টি প্লাগইনের ভালনারেবিলিটি WordPress হ্যাক হওয়ার অন্য একটি সাধারণ কারণ। গবেষণা বলে, ৫৬% WordPress হ্যাক প্লাগইন ভালনারেবিলিটির ফলাফল।
[visualizer id="6335"]
তাই ক্লিনআপ প্রসেসে এগিয়ে যাওয়ার আগে চেক করুন আপনার বর্তমান প্লাগইন ভার্সনগুলো ভালনারেবিলিটি-মুক্ত কিনা। এটি নিশ্চিত করতে, আপনি WordPress ফোরাম অথবা আমাদের ব্লগ চেক করতে পারেন। বड़े প্লাগইন এক্সপ্লয়েট হলে আমরা পাঠকদের আপডেট এবং সুরক্ষিত রাখতে ব্লগ বা নোটিশ পাবলিশ করার চেষ্টা করি।
সাধারণত, প্লাগইন এক্সপ্লয়েট হলে ফোরামে গড়গড়ানির সৃষ্টি হয়। যেহেতু প্লাগইন এক্সপ্লয়েট বড় অংশে ওয়েবসাইটকে টার্গেট করে, তাই আপনি সেখানে অনেক মানুষ সমাধান চেয়ে পাবেন।
৬. ফাইল ডায়াগনোসিস
৬.১ ম্যালওয়্যার স্ক্যানার ব্যবহার করে ম্যালিশাস কোড খুঁজুন
আপনার সাইটকে একটি ম্যালওয়্যার স্ক্যানারের মাধ্যমে চালান। এটি ম্যালিশাস কন্টেন্টवाले সকল ফাইলের ডিটেইল খুঁজে বের করবে। আপনি ম্যানুয়ালিও ম্যালওয়্যার চেক করতে পারেন, তবে এতে অনেক সময় লাগবে। বরং, এটি স্ক্যানারের মতো যথার্থও হবে না।
এখন, hiddencode.txt-র কন্টেন্ট ডিক্রিপ্ট করতে অনলাইন টুল ব্যবহার করুন। বিকল্পভাবে, নিচের ছবির মত phpMyAdmin দিয়েও এটি করা যায়। বরং, phpMyAdmin হ্যাক করা WordPress সাইটের ডাটাবেস পরিষ্কার করার জন্যও কাজে লাগে।
যদি কিছু সন্দেহজনক পান কিন্তু বুঝতে না পারেন সেটি কী করে, এক্সপার্টদের সাথে যোগাযোগ করুন, আমরা সাহায্য করতে খুশি হব।
৬.২ 'find' কমান্ড ব্যবহার করে সাম্প্রতিক মডিফিকেশন রিভিউ করুন
আক্রমণকারীদের দ্বারা মডিফাইড WordPress ফাইলগুলো দেখতে আপনার সার্ভারে SSH অ্যাক্সেস পান এবং নিচের কমান্ড চালান:
find . -mtime -2 -ls
এই কমান্ড গত ২ দিনে মডিফাইড সকল WordPress ফাইল লিস্ট করবে। একইভাবে, দিনের সংখ্যা বাড়াতে থাকুন যতক্ষণ না কিছু সন্দেহজনক পান। এখন এই SSH find কমান্ডকে grep কমান্ডের সাথে কম্বাইন করুন base64 ফরম্যাটে এনকোডেড কোড খুঁজে বের করতে। সادهারণভাবে নিচের কমান্ড চালান:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt
৬.৩ মূল WordPress ফাইলগুলোর সাথে তুলনা করুন
WordPress ডিরেক্টরি থেকে নতুন WordPress ফাইল ডাউনলোড করুন এবং আপনার ব্যাকআপের সাথে তুলনা করুন। আপনি diff checker-এর মতো অনলাইন টুলও ব্যবহার করতে পারেন ফাইলগুলোর পার্থক্য খুঁজে বের করতে। আপনার WordPress ভার্সন অনুযায়ী ফাইল ডাউনলোড করা নিশ্চিত করুন। পার্থক্যগুলো নোট করুন আরও বিশ্লেষণের জন্য। যদি ম্যালিশাস ইনজেক্টেড লিংক থাকে, তবে সেগুলো অবিলম্বে মুছে ফেলুন। এছাড়া, নির্দিষ্ট কীওয়ার্ডের জন্য ফাইল চেক করুন যেন – eval, exec, strrev, assert, base64, str_rot13, Stripslashes, preg_replace (with /e/), move_uploaded_file ইত্যাদি.
আপনি কম্যান্ড লাইন ব্যবহার করে এই কীওয়ার্ড সার্চ আরও সহজ করতে পারেন। উদাহরণস্বরূপ, base64 কীওয়ার্ডवाले ফাইল খুঁজতে নিচের কমান্ড চালান:
sudo grep -ril base64 /
এখন, 'base64'-কে প্রতিটি কীওয়ার্ড দিয়ে রিপ্লেস করুন যাতে সেগুলো ধারণকারী ফাইলগুলো পাওয়া যায় এবং পরে সেগুলো 주의깊ে রিভিউ করুন।
৬.৪ ডায়াগনস্টিক টুলস দিয়ে চেক করুন
সাধারণত, ওয়েবমাস্টার টুলস হ্যাক সনাক্ত করতে দ্রুত এবং যথার্থ। এটি ব্যবহার করে সমস্যাটি খুঁজে বের করুন। Google Search Console, উদাহরণস্বরূপ, "Security" ট্যাবে সমস্যাগুলো লিস্ট করে। এটি হ্যাকের টাইপ এবং হ্যাক করা ফাইল/পেজ কনফার্ম করার একটি চমৎকার পদ্ধতি। এই ইনফরমেশন রিভিউ করুন যথাযথ WordPress হ্যাক রিমুভালের জন্য।
৭. WordPress ফাইল থেকে ম্যালওয়্যার পরিষ্কার করুন
বিস্তারিত ডায়াগনোসিসের পর, সব ফাইন্ডিং লিস্ট করুন। প্রতিটি ফাইল পার্থক্য, সাম্প্রতিক মডিফিকেশন, ফেক ইউজার/অ্যাডমিন, সব কিছুর যত্নপূর্বক রিভিউ করুন। WordPress কোর ফাইল যেমন wp-config.php, wp-contents/uploads, wp-uploads, প্লাগইন ফাইল, থিম ফাইল, ডাটাবেস ইত্যাদি পরিষ্কার করুন।
নিচে WordPress হ্যাকের লক্ষণ অনুযায়ী নির্দিষ্ট ম্যালওয়্যার রিমুভালের বিস্তারিত এবং সমৃদ্ধ গাইডের তালিকা দেওয়া হলো। ম্যালওয়্যার সনাক্ত ও অপসারণের জন্য সেগুলো ফলো করুন
- WordPress রিডাইরেকশন হ্যাক ফিক্স করা (যদি আপনার WordPress স্প্যাম পেজে রিডাইরেক্ট করে)
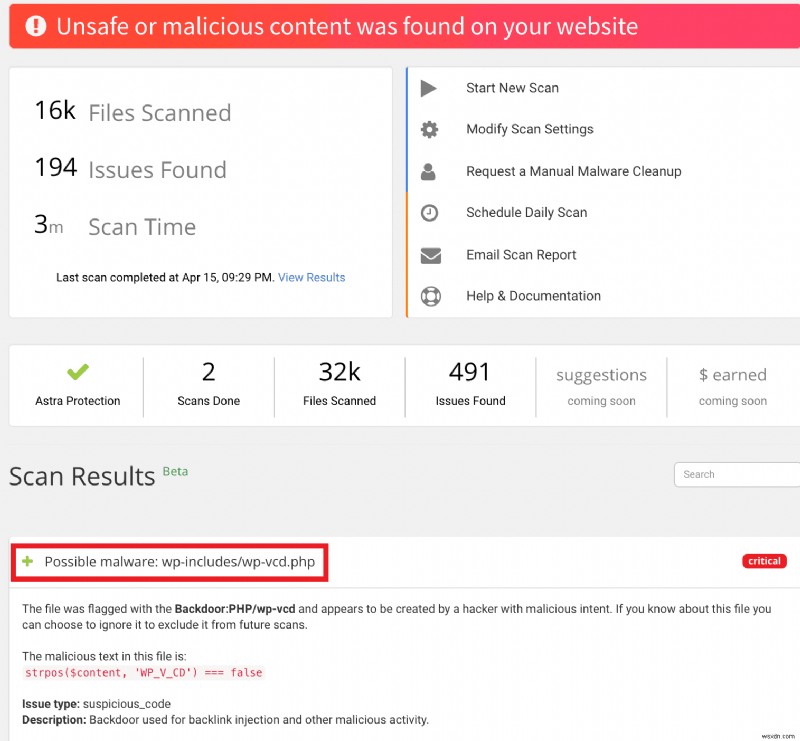
- wp-vcd ম্যালওয়্যার ফিক্স করা (ম্যালিশাস পপ-আপ বা functions.php-এ wp-vcd স্ক্রিপ্ট)
- জাপানি SEO স্প্যাম ফিক্স করা (Google রেজাল্টে জাপানি ক্যারেক্টার)
- ফার্মা হ্যাক ফিক্স করা (Google আপনার সাইটের জন্য ভায়াগ্রা রেজাল্ট দেখাচ্ছে বা আপনার সাইট নকল ফার্মাসিউটিক্যাল সাইটে রিডাইরেক্ট হচ্ছে)
- WordPress JavaScript ম্যালওয়্যার রিমুভাল (সাইট স্প্যাম JS লোড করছে বা ব্ল্যাকলিস্ট সতর্কবার্তা)
- Google ব্ল্যাকলিস্ট ফিক্স করা (Google বা সার্চ ইঞ্জিন ভিজিটরদের লাল স্ক্রিন বা সতর্কবার্তা দেখাচ্ছে)
- WordPress অ্যাডমিন হ্যাক ফিক্স করা (ডিফেসড বা আপনি WordPress অ্যাডমিন প্যানেলে লগইন করতে পারছেন না)
- ব্যাকডোর সনাক্ত ও অপসারণ (সাইট বারবার রি-ইনফেক্ট হচ্ছে বা ম্যালওয়্যার রিমুভালের পর বেসিক চেক)
৮. সাইটম্যাপ পরিষ্কার করুন
এবং হতে পারে আপনার সাইটের sitemap.xml-এ WordPress ম্যালওয়্যার বসে আছে। একটি XML সাইটম্যাপ হলো একটি ফাইল যা Google-কে আপনার সাইটের সব গুরুত্বপূর্ণ পেজ ক্রল করতে সাহায্য করে। কখনো কখনো হ্যাকাররা আপনার সাইটম্যাপ ফাইলে ম্যালিশাস লিংক ইনজেক্ট করে।
আপনার সাইটম্যাপ ম্যালিশাস লিংক کے জন্য বিশ্লেষণ করুন। আপনি যদি স্বাভাবিক থেকে আলাদা কিছু পান, তবে সেটি মুছে ফেলুন। এছাড়া, Google-কে জানিয়ে দিন আপনি ফাইলটি পরিষ্কার করেছেন, আপনার Google Search Console-এ রি-ক্রল করার জন্য রিকোয়েস্ট পাঠান।
৯. ডাটাবেস পরিষ্কার করুন
WordPress ডাটাবেস হলো আপনার ইউজার, সাইট পেজ, সংবেদনশীল ক্রেডেনশিয়াল ইত্যাদির সব তথ্য থাকে। এটি একটি আকর্ষণীয় টার্গেট হওয়ার কোনো সন্দেহ নেই। তাই হ্যাক খুঁজে বের করার জন্য ডাটাবেস চেক করা অত্যন্ত গুরুত্বপূর্ণ। আপনি ম্যালওয়্যার স্ক্যানার ব্যবহার করে আপনার wp_db ফাইলে সংক্রমণের বিষয়ে আরও জানতে পারেন।
আপনি যদি ম্যানুয়ালি চেক করতে চান, তবে সকল ১১ টেবিল স্ক্যান করতে হবে হ্যাক খুঁজে বের করতে। সন্দেহজনক লিংক/আইফ্রেম খুঁজুন এবং সেগুলো মুছে ফেলুন WordPress সাইট হ্যাক থেকে মুক্তি পেতে। নিচে ডাটাবেসে ইনসার্ট করা একটি রিডাইরেকশন কোডের উদাহরণ দেওয়া হলো:
১০. রি-ইনস্টল করুন
যদি সাইটটি খুব বেশি ইনফেক্টেড হয়, তবে ফাইলগুলো মুছে নতুন ফাইলগুলো দিয়ে রিপ্লেস করা ভালো।
কথা বলা হয়েছে, রি-ইনস্টল শুধু ফাইলগুলোতে সীমাবদ্ধ নয়; ক্লিনআপের পর প্রতিটি প্লাগইন রি-ইনস্টল করুন। কখনো কখনো সময়ের অভাব বা সতর্কতার অভাবে আমরা ডিয়েক্টিভেটেড প্লাগইন রাখি। হ্যাকাররা এই প্লাগইনগুলো থেকে সুবিধা নেয় কারণ প্রায়শই এগুলোর এক্সপ্লয়েটেবল ভালনারেবিলিটি থাকে।
কিছু WordPress সাইট মালিক মনে করে পুরো সাইট মুছে শূন্য থেকে শুরু করা একটি আরও ভায়বল অপশন।
তবে, এটা নয়।
কোনো ফরক নয় যে আপনি নতুন সাইট বানাবেন যদি আপনি সিকিউরিটি প্র্যাকটিস ফলো না করেন, বিষয়গুলো সবসময় ভুল দিতে পারে।
WordPress-এ ম্যালওয়্যার সংক্রমণের সম্ভাব্য কারণ
আপনার সাইটের সিকিউরিটি নির্ভর করে আপনি সেটি রক্ষা করার জন্য কী ধাপ নিচ্ছেন। সিম্পল সিকিউরিটি নিয়ম উপেক্ষা করলে আপনার অনলাইন রিস্ক বাড়ে। যদিও আপনার WordPress সাইট হ্যাক হওয়ার সম্ভাবনা অনেক, তবুও অধিকাংশ WordPress হ্যাকের পেছনে কিছু সাধারণ কারণ চিহ্নিত হয়েছে।
সেগুলো হলো:
১. WordPress আপডেট না করা
এটি একটি সাইটের জন্য সবচেয়ে বেসিক সিকিউরিটি মেজার। লেটেস্ট ভার্সনে আপডেট না করা হ্যাক করা সাইটের প্রধান কারণ। তাই সর্বদা লেটেস্ট এবং প্যাচ করা ভার্সনে আপডেট হওয়ার দ্রুত থাকুন। এটি আপনার সাইটের পরিচিত ভালনারেবিলিটি ফিক্স করে।
২. শেয়ার্ড সার্ভারে হোস্টিং
শেয়ার্ড সার্ভার সবচেয়ে সস্তা অপশন হতে পারে। কিন্তু, হ্যাক হলে এর সাইড ইফেক্ট বেশি মাঝপাঠি। আপনার সাইটকে আরও সুরক্ষিত হোস্টিং-এ সরান। এবং একটি বিশ্বস্ত হোস্টিং প্রোভাইডার বেছে নিন। আপনার প্রোভাইডার সেরা সিকিউরিটি স্ট্যান্ডার্ড মেনে চলে কিনা চেক করুন।
৩. দুর্বল পাসওয়ার্ড এবং ইউজারনেম ব্যবহার করা
আপনার সাইটের প্রায় সব সংবেদনশীল অংশ পাসওয়ার্ড দ্বারা সুরক্ষিত। আপনার নিজের নাম/সাইটের নাম দিয়ে বানানো এবং সংখ্যা/স্পেশাল ক্যারেক্টার ছাড়া পাসওয়ার্ড একটি দুর্বল পাসওয়ার্ড। নিচের مواردের জন্য দুর্বল পাসওয়ার্ড ব্যবহার না করুন সুনিশ্চিত করুন –
- wp-admin প্যানেল,
- সার্ভার হোস্টিং প্যানেল,
- ডাটাবেস,
- FTP অ্যাকাউন্ট এবং
- আপনার প্রাইমারি ইমেইল অ্যাকাউন্ট।
এছাড়া, আপনার ডিফল্ট ইউজারনেমকে কিছু অনন্যে পরিবর্তন করুন। admin, আপনার নিজের নাম, সাইটের নাম এর মতো শব্দগুলো আক্রমণকারীর জন্য খুব সহজে ডিক্রিপ্ট করা যায়।
৪. ভুল ফাইল পারমিশন
সহজ ফাইল পারমিশন আক্রমণকারীদের অ্যাক্সেস, মডিফাই বা ডিলিট করার সুযোগ দেয়। কিছু কেসে আক্রমণকারীরা ফাইলগুলোকে র্যানসমওয়্যার হিসেবে রাখে। সঠিক পারমিশন সেট করুন যেন-
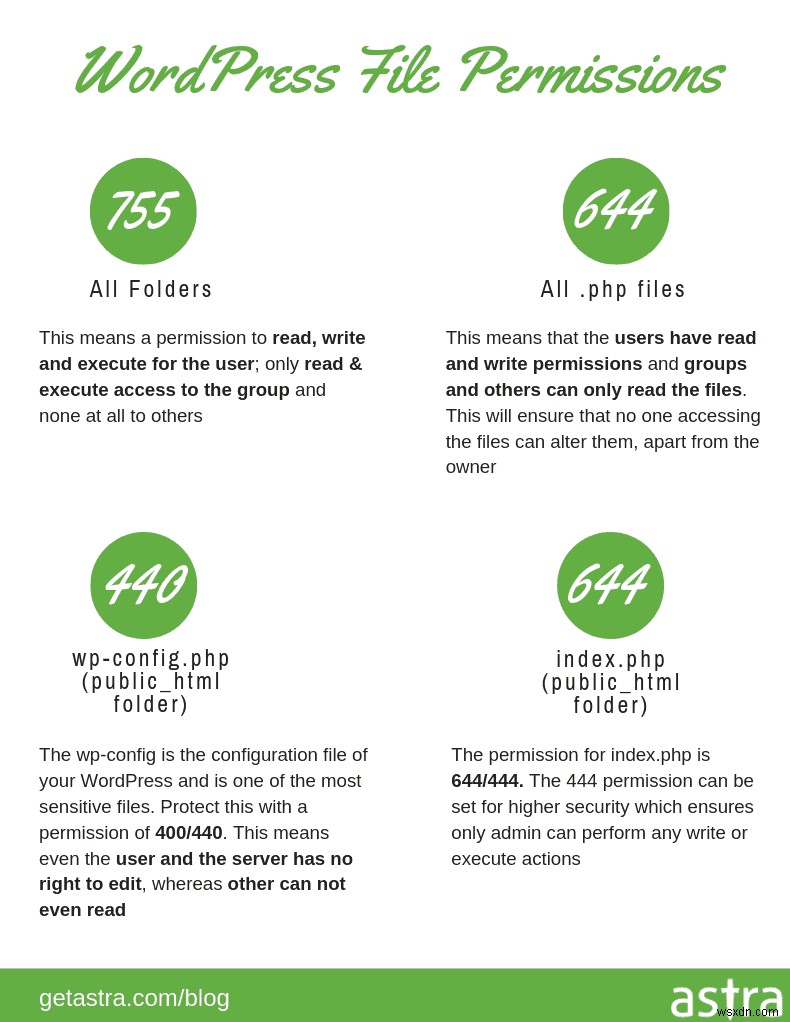
- ফাইলಗಳಿಗೆ 644
- ডিরেক্টরির জন্য – 755
সম্পর্কিত: WordPress ফাইল পারমিশন কীভাবে ফিক্স করবেন?
৫. wp-admin ডিরেক্টরির বesezুরক্ষা অ্যাক্সেস
wp-admin ডিরেক্টরি হলো সেখান থেকে আপনি আপনার সাইট কন্ট্রোল করেন। WordPress অ্যাডমিন ডিরেক্টরির বesezুরক্ষা অ্যাক্সেস দেয়া আপনার ইউজার/টিম মেম্বারদের আপনার সাইটে অনিচ্ছাকৃত অ্যাকশন নেওয়ার সুযোগ দেয়। তাই বিভিন্ন ইউজার রোলের পারমিশন সেট করে অ্যাক্সেস সীমাবদ্ধ করুন। এইভাবে কেউ সব কিছু করতে পারবে না। এছাড়া, WordPress অ্যাডমিন ডিরেক্টরিতে অথেন্টিকেশনের অতিরিক্ত লেয়ার যোগ করাও সাহায্য করে।
৬. পুরনো প্লাগইন বা থিম
বহু সংখ্যক WordPress সাইট তাদের সাইটে পুরনো প্লাগইন এবং থিম ব্যবহার করে। যেহেতু এই প্লাগইন এবং থিমগুলোর ইতিমধ্যে পরিচিত ভালনারেবিলিটি থাকে, তাই হ্যাকাররা সহজেই সেগুলো এক্সপ্লয়েট করতে পারে। তাই প্লাগইন ডেভেলপার আপডেট পাঠালে আপনাকে ত্বরিত ফলো করতে হবে।
৭. SFTP/SSH বদলে সিম্পল FTP ব্যবহার করা
FTP অ্যাকাউন্ট FTP ক্লায়েন্ট ব্যবহার করে ওয়েব সার্ভারে ফাইল আপলোড করতে ব্যবহৃত হয়। সিম্পল FTP আপনার পাসওয়ার্ড এনক্রিপ্ট করে না এবং কেউ সেটি হ্যাক করার রিস্ক বাড়ায়। SFTP (SSH File Transfer Protocol), অন্যদিকে, সার্ভারে এনক্রিপ্টেড ডেটা পাঠায়। তাই সবসময় FTP-এর ওপর SFTP বেছে নিন। আপনি সার্ভারে কানেক্ট করার 때마다 প্রোটোকল 'SFTP – SSH'-এ পরিবর্তন করে এটি করতে পারেন।
হ্যাকাররা কীভাবে WordPress সাইটে আক্রমণ করে?
১. WordPress-এ SQL ইনজেকশন
WordPress ভার্সন ৪.৮.৩ এবং তার önceवाले ভার্সনগুলো SQL ইনজেকশন আক্রমণের জন্য ভালনারেবিল বলে বিবেচিত হয়েছিল। বidoresিকরণে, $wpdb->prepare() মেথড যা সাধারণত সুরক্ষিত কোয়েরি প্রস্তুত করতে ব্যবহৃত হয়, এই বার ভালনারেবিল ছিল। এর মানে প্লাগইন এবং থিম যারা এই ফাংশন ব্যবহার করে কোয়েরি তৈরি করে, সেগুলোও সম্ভাব্য SQLi আক্রমণের আওতাভুক্ত ছিল।
একইভাবে, ৩,০০,০০০+ ডাউনলোডওয়ালা WordPress WP Statistics প্লাগইন SQLi-এর জন্য ভালনারেবিল ছিল। সাধারণত, একটি আক্রমণকারী SQLi ব্যবহার করে আপনার WordPress সাইটের সংবেদনশীল টেবিল যেমন wp_users পড়তে পারে। যদিও পাসওয়ার্ড এনক্রিপ্টেড ফরম্যাটে স্টোর থাকে, তবুও ডিক্রিপশনের জন্য টুল ব্যবহার করা সম্ভব। এর মানে WordPress-এ অ্যাডমিন অ্যাকাউন্ট অ্যাক্সেসের জন্য অ্যাডমিন ক্রেডেনশিয়াল পাওয়া যায়। খারাপ কেসে, আক্রমণকারী SQLi ব্যবহার করে রিভার্স শেল আপলোড করতে পারে যা একটি হ্যাক করা WordPress সাইটে লিড করে।
সম্পর্কিত আর্টিকেল – WordPress-এ SQL ইনজেকশন প্রতিরোধ
২. WordPress ক্রস-সাইট স্ক্রিপ্টিং (XSS)
WordPress ভার্সন ৫.১.১ এবং তার আগের ভার্সনগুলো XSS, CSRF এবং RCE ভালনারেবিলিটি জন্য ভালনারেবিল বলে বিবেচিত হয়েছিল। এটি একটি স্টোরড XSS ভালনারেবিলিটি। wp_filter_kses() ফাংশন যা কমেন্ট স্যানিটাইজ করতে ব্যবহৃত হয়, বেসিক HTML ট্যাগ এবং অ্যাট্রিবিউট যেমন <a> ট্যাগ 'href' অ্যাট্রিবিউটের সাথে অনুমতি দেয়। তাই আক্রমণকারী ম্যালিশাস পেলোড হিসেবে <a title='XSS "onmouseover=evilCode() id="> দিতে পারে। এটি ডাটাবেসে স্টোর হয়ে যাবে এবং যেকোনো ইউজার এই পেজ ভিজিট করলে এক্সিকিউট হবে।
সম্পর্কিত ব্লগ – WordPress-এ ক্রস-সাইট স্ক্রিপ্টিং – উদাহরণ
৩. WordPress ক্রস-সাইট রিকোয়েস্ট ফরজারি (CSRF)
CSRF ভ্যালিডেশন টোকেন WordPress-এ ইমপ্লিমেন্ট করা হয়নি এবং উচিতও, কারণ যদি করা হতো, তবে WordPress-এর ট্র্যাকব্যাক এবং পিংব্যাক ফিচার বাধা পায়। সাধারণ ইউজার এবং অ্যাডমিনকে ডিফারেনশিয়েট করতে WordPress কমেন্ট ফর্মে অ্যাডমিন ভ্যালিডেশনের জন্য একটি এক্সট্রা nonce ব্যবহার করে।
তাই, যদি সঠিক nonce দেওয়া হয়, তবে কমেন্ট স্যানিটাইজেশন ছাড়া তৈরি হবে। এবং যদি nonce ভুল হয়, তবে কমেন্ট স্যানিটাইজেশন সহ তৈরি হবে। তাই, যখন একজন অ্যাডমিন nonce প্রদান করতে ব্যর্থ হয়, তবে কমেন্ট ক্লিন হয় wp_filter_post_kses() ব্যবহার করে wp_filter_kses() ফাংশনের পরিবর্তে। ফলে wp_filter_post_kses() ফাংশন একটি আক্রমণকারীকে অনুমতি দেয় অনুমতির চেয়ে বেশি HTML ট্যাগ ও অ্যাট্রিবিউট সহ কমেন্ট তৈরি করতে, যা CSRF আক্রমণ পরিচালনা করে।
৪. WordPress-এ রিমোট কোড এক্সিকিউশন (RCE)
WordPress ভার্সন ৪.৯.৯ এর আগে এবং ৫.x দিয়ে ৫.০.১ এর আগের ভার্সনগুলো RCE-তে ঝুঁকিপূর্ণ ছিল। ভালনারেবিল প্যারামিটার ছিল _wp_attached_file() ফাংশনের পোস্ট মেটা ইনপুট। এই প্যারামিটারকে আপনার পছন্দের স্ট্রিংয়ে ম্যানিপুলেট করা যায়, অর্থাৎ .jpg? সাবস্ট্রিং file.php দিয়ে শেষ করা।
তবে, এটিকে এক্সপ্লয়েট করতে আক্রমণকারীর автор প্রিভিলেজ প্রয়োজন ছিল। লেখক প্রিভিলেজওয়ালা আক্রমণকারী একটি স্পেশালি ক্রাফটেড ইমেজ আপলোড করতে পারে। এই ইমেজে এক্সিকিউটেবল PHP কোড Exif মেটাডেটায় এম্বেডেড থাকত। এই ভালনারেবিলিটি এক্সপ্লয়েট করার স্ক্রিপ্টগুলো পাবলিকলি উপলব্ধ এবং একটি মেটাস্প্লয়েট মডিউলও রিলিজ করা হয়েছিল!
৫. WordPress ডিরেক্টরি ট্রাভার্সাল
WordPress ৫.০.৩ পাথ ট্রাভার্সাল আক্রমণের জন্য ভালনারেবিল ছিল। এটিকে এক্সপ্লয়েট করতে আক্রমণকারীর লক্ষ্যস্থ WordPress সাইটে কমপক্ষে লেখক প্রিভিলেজ প্রয়োজন ছিল। ভালনারেবیل কম্পোনেন্ট ছিল wp_crop_image() ফাংশন।
তাই, এই ফাংশন এক্সিকিউট করা ইউজার (ইমেজ ক্রপ করতে পারে) ইমেজকে আর্বিট্রারি ডিরেক্টরিতে পাঠাতে পারে। বরং, ফাইলনেম ডিরেক্টরি সিম্বল যেমন ' ../ ' এর সাথে অ্যাপেন্ড করা যেতে পারে, যাতে আক্রমণকারীর পছন্দসই ফাইল পাথ পাওয়া যায়, যেমন .jpg? /../../ file.jpg. এই ভালনারেবিলিটি রেপ্লিকেট করার এক্সপ্লয়েট এবং মেটাস্প্লয়েট মডিউল অনলাইনে উপলব্ধ!
৬. বাগি প্লাগইন বা থিম
একটি খারাপ কোড করা প্লাগইনও WordPress হ্যাকের জন্য দায়ী হতে পারে। খ্যাতি প্রাপ্ত লেখকদের থিমগুলোর মাঝেও বাগি কোড থাকতে পারে। কিছু কেসে, আক্রমণকারীরা স্বয়ংক্রিয় ম্যালওয়্যার-ল덴 প্লাগইন এবং থিম রিলিজ করে একাধিক সাইট আক্রান্ত করতে। এছাড়া, পুরনো WordPress সফটওয়্যার সাইটকে ভালনারেবিল করে তুলতে পারে, যা WordPress হ্যাকের কারণ হয়।
WordPress সাইট হ্যাক থেকে রক্ষা পেতে পেশাদার সাহায্য দরকার?. চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার হ্যাক করা WordPress সাইট ফিক্স করুন।
আপনার WordPress সাইট রক্ষা করা
১. সুরক্ষিত অভ্যাস
- সাধারণ বা ডিফল্ট পাসওয়ার্ড ব্যবহার এড়িয়ে চলুন। নিশ্চিত করুন WordPress লগইন একটি সুরক্ষিত এবং র্যান্ডম পাসওয়ার্ড দাবি করে।
- সাইট থেকে পুরনো WordPress ইনস্টলেশন ফোল্ডারগুলো সরিয়ে দিন, কারণ সেগুলো সংবেদনশীল তথ্য লিক করতে পারে।
- অপরিচিত লেখকের নাল থিম বা প্লাগইন ব্যবহার করবেন না। বিদ্যমান প্লাগইন এবং থিম লেটেস্ট প্যাচ দিয়ে আপডেট রাখুন।
- WordPress হোস্টিং স্পেস অন্য সাইটের সাথে শেয়ার করার সময় সাব-নেটওয়ার্ক ব্যবহার করুন।
- নিশ্চিত করুন ইন্টারনেটে কোনো সংবেদনশীল পোর্ট খোলা নেই।
- .htaccess ব্যবহার করে সংবেদনশীল WordPress ফাইলগুলোর ডিরেক্টরি ইন্ডেক্সিং ডিজেবল করুন।
- আপনার সাইটে ভারি বট ট্রাফিক আসে এমন দেশগুলোর IP রস্ট্রিক্ট করুন।
- আপনি যদি WordPress ডেভেলপার হন, তবে সুরক্ষিত কোডিং প্র্যাকটিস মেনে চলুন।
- আপনার WordPress সাইটের জন্য SSL ব্যবহার করুন।
- সর্বদা আপনার WordPress সাইটের একটি আলাদা ব্যাকআপ রাখুন।
- wp-login.php কে একটি অনন্য স্লাগে রিনেম করুন।
- WordPress সাইটে লগইন করার জন্য টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন।
২. একটি সিকিউরিটি সলিউশন ব্যবহার করুন
একটি ফায়ারওয়াল আপনার WordPress সাইট রক্ষা করতে পারে, যেহেতু সেটি ভালনারেবিল হোক। তবে, WordPress-এর বিবിധ প্রয়োজন অনুযায়ী সঠিক ফায়ারওয়াল খুঁজে পাওয়া জটিল হতে পারে। Astra আপনাকে তাদের তিনটি প্ল্যান Essential, Pro এবং Business-এর মধ্যে সঠিক চয়ন করতে সাহায্য করতে পারে। আপনি WordPress ব্যবহার করে ছোট ব্লগ বা কর্পোরেট সাইট চালান, Astra আপনার সব দিক কভার করে। বরং, Astra সিকিউরিটি সলিউশন আপনার ভালনারেবিল WordPress সাইটকে অটোমেটিক্যালি স্ক্যান ও ফিক্স করে। শুধু Astra প্লাগইন ইনস্টল করুন এবং আপনার সাইট আবার সুরক্ষিত।
এখনই একটি ডেমো ট্রাই করুন!
৩. সিকিউরিটি অডিট এবং পেনটেস্টিং
আর্টিকেলে দেখা গেলো, WordPress-এ ভালনারেবিলিটি czaskmal থেকে সময়ে উত্থান করে। তাই সতর্কতার ব্যবস্থা হিসেবে, আপনার সাইটে পেনিট্রেশন টেস্ট করানো পরামর্শদয়ক। এটি আক্রমণকারীরা আপনার সাইটের সিকিউরিটি এক্সপ্লয়েট করার আগে হোলগুলো আপনাকে দেখিয়ে দেবে। Astra পুরো WordPress সাইটের একটি সমৃদ্ধ সিকিউরিটি অডিট সরবরাহ করে। তার ১২০+ এক্টিভ টেস্টের সাথে, Astra অটোমেটেড এবং ম্যানুয়াল টেস্টের সঠিক কম্বিনেশন দেয়।