

অনেক হ্যাক সম্পূর্ণ রোধযোগ্য কারণাবশতে হয়: সময়মত আপডেট না করা, অনিরাপদ পাসওয়ার্ড, ইত্যাদি।
আমরা কীভাবে জানি? আমরা ২৫,০০০+ হ্যাক করা সাইট রিকভার করতে সাহায্য করেছি এবং ওয়েবসাইট সিকিউরিটি-এর সাথে গুরুত্বপূর্ণ অভিজ্ঞতা আছে।
এই ওয়েবসাইট সিকিউরিটি এসেনশিয়াল গাইডে আমরা দেখাব ওয়েবসাইট কীভাবে সুরক্ষিত করবেন:
- যদি… আপনি ওয়েবসাইট সিকিউরিটিতে নতুন হন এবং পুরোপুরি বুঝতে পারেন না সেটি কী;
- যদি… আগে সাইট সুরক্ষিত করার চেষ্টা করেছেন কিন্তু ব্যর্থ হয়েছেন;
- যদি… আপনি অভিভূত হয়েছেন এবং কোনো ধারণা নেই কোথা থেকে শুরু করবেন;
- যদি… ভাবেছেন, "হ্যাকারদের מול আমি টিকতে পারব না – তো চেষ্টা কেন?"
অधিক গুরুত্বপূর্ণ, আমরা বলব কীভাবে ওয়েবসাইট সিকিউরিটি সম্পর্কে চিন্তা করতে হয়। এভাবে আপনি আপনার ওয়েবসাইটের জন্য সঠিক সিদ্ধান্ত নিতে পারবেন।
সংক্ষেপে: ওয়েবসাইট সুরক্ষিত করার সবচেয়ে সহজ উপায় হচ্ছে সিকিউরিটি প্লাগইন ইনস্টল করা। যারা ওয়েবসাইট সিকিউরিটিতে সময় দিতে পারেন না তাদের জন্য এটি পূরন—ইনস্টল করুন এবং ভুলে যান। কিন্তু আপনার যদি সময় ও ব্যাঞ্জনালতা থাকে, আমরা আপনাকে এই মাপগুলো পড়ে বাস্তবায়ন করতে অনুরোধ করি।
ওয়েবসাইট সিকিউরিটি কী?
আপনি আপনার ওয়েবসাইট সুরক্ষিত করার ধাপ নিচ্ছেন সেটা চমৎকার, কিন্তু বুঝতে হবে ওয়েবসাইট সিকিউরিটি একটি চলমান প্রক্রিয়া। হ্যাকাররা সৃজনশীল, তাই হুমকি নিয়মিত বিবর্তিত হয়।
নিচের আর্টিকেলে দেখবেন একটি ভালো সিকিউরিটি প্লাগইন ম্যালওয়্যার সংক্রান্ত অধিকাংশ বড় কাজ করে দেয়, কিন্তু সতর্ক ও সচেতন থাকাই ওয়েবসাইট সিকিউরিটিকে নিশ্চিত করে।
হ্যাকারদের থেকে ওয়েবসাইট কীভাবে সুরক্ষিত করবেন? (কর্মযোগ্য ধাপ)
ওয়েবসাইট সুরক্ষিত করার জন্য একটি কর্মযোগ্য পরিকল্পনা বানাতে প্রথম ধাপ হলো ওয়েবসাইট কীভাবে হ্যাক হয় সেটি বুঝতে। আমাদের গবেষণা অনুযায়ী, ওয়েবসাইটগুলো मुखంగా নিচের ৩টি পদ্ধতিতে হ্যাক হয়:
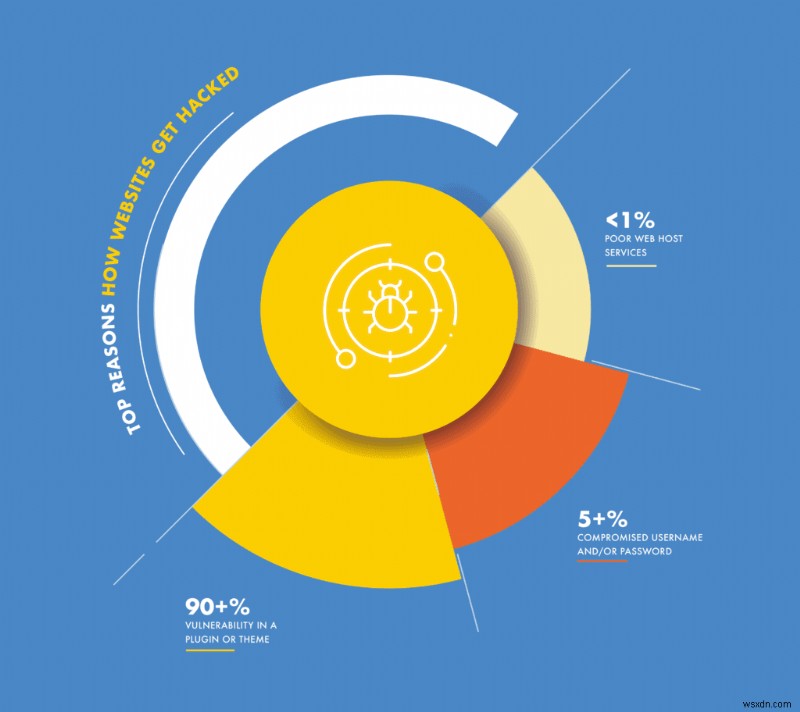
- ৯০%+ → প্লাগইন বা থিমে দুর্বলতা
- ৫%+ → কমপ্রোমাইজড ইউজারনেম এবং/অথবা পাসওয়ার্ড
- <১% → খারাপ ওয়েব হোস্ট সার্ভিস
এই বণ্টন আপনার ওয়েবসাইট সিকিউরিটি পরিকল্পনার ভিত্তি হওয়া উচিত এবং সবসময় ও রিসোর্স কোথায় বরবাদ করবেন সেটি নির্ধারণ করবে।
১. আপনার ওয়েবসাইটকে দুর্বলতা থেকে রক্ষা করুন
হ্যাকাররা লগে থাকেন দুর্বল ওয়েবসাইট খুঁজে বের করতে। সাইট বড় হোক বা ছোট, তাদের হ্যাক করার থেকে অনেক কিছু লাভ হয়। আমাদের অভিজ্ঞতানুসারে, ৯০% এর বেশি হ্যাক হয় কারণ হ্যাকাররা একটি দুর্বলতা শনাক্ত করে তা এক্সপ্লয়েট করে।
চলুন দুর্বলতা কী সেটি গভীরে যান। এটি অত্যন্ত গুরুত্বপূর্ণ যাতে আপনি ভবিষ্যতে সচেতনভাবে আপনার ওয়েবসাইট সিকিউরিটি কৌশল গড়ে তুলতে পারেন।
দুর্বলতা আসলে কী?
আপনার ওয়েবসাইট ৩টি মূল উপাদান থেকে তৈরি: ওয়ার্ডপ্রেস, প্লাগইন এবং থিম। এগুলো সব সফ্টওয়্যার, এবং যেকোনো সফ্টওয়্যারের মতো এগুলোর বাগ রয়েছে যা কখনও কখনও ম্যালফাংশন করে।
বাগেরหลาย ফলাফল হতে পারে: কিছু সাইট স্লো করবে বা কেউ ভিজিট করলে এরর থ্রো করবে। এগুলো বিরক্তিকর এবং সমস্যাযুক্ত, কিন্তু আরও সিরিয়াস বাগগুলো অনুমতিহীন ব্যবহারকারীদের (অর্থাৎ হ্যাকারদের) আপনার ওয়েবসাইটে অ্যাক্সেস দেয়। এই ধরনের বাগকে দুর্বলতা বলা হয়।
দুর্বলতার ধরন
দুর্বলতা কোডে বাগ হিসেবে সংক্ষেপে বলা যায়। কিন্তু কিছু নির্দিষ্ট ধরন বেশি ঘটে:
- পুরনো সফ্টওয়্যার: কোর, প্লাগইন এবং থিম আপডেট রাখা জরুরি।
- খারাপ ইউজার রোল ম্যানেজমেন্ট: সব ইউজারকে ফুল অ্যাডমিন অ্যাক্সেস দেবেন না।
- অনস্যানিটাইজড ইনপুট: ইনপুট ফিল্ডে স্টোরেজ বা এক্সিকিউশনের আগে ইনপুট চেক করা উচিত।
অনিরাপদ ওয়েবসাইটে সম্ভব হ্যাক
দুর্বলতা সroite 그들이 অনুমতি দেয় এমন আক্রমণের সাথে ঘনিষ্ঠভাবে জড়িত, এবং প্রায়ই একসাথে বলা হয়। ওয়ার্ডপ্রেস যেগুলো সবচেয়ে বেশি অভিজ্ঞতা করে:
- কোড ইনজেকশন: ইনপুট ফিল্ডের মাধ্যমে ম্যালিশিয়াস কোড ইনসার্ট করা যা ওয়েবসাইট কোড বা ডেটাবেস এক্সিকিউট করে। SQL ইনজেকশন একটি সাধারণ ধরন, যা ডেটাবেস-চালিত অ্যাপ্লিকেশন যেমন ওয়ার্ডপ্রেসের জন্য খুব ক্ষতিকর।
- ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণ: এই ধরনের দুর্বলতা ইউজার কুকি চুরি করে তাদের অনুকরণ করে বা সেশন হাইজ্যাক করে। লক্ষ্যিত ইউজারের অ্যাক্সেস ব্যবহার করে আপনার ওয়েবসাইটে আক্রমণ করা হয়।
- ব্লুট ফোর্স আক্রমণ: নাম অনুযায়ী এতে কোনো কৌশল নেই। হ্যাকার লগইন পেজে ইউজারনেম-পাসওয়ার্ডের কম্বিনেশন বমবারা করে সঠিকটি খুঁজে বের করার চেষ্টা করে।
- SEO স্প্যাম: সকল স্প্যাম সিরিয়াস, কিন্তু এই আক্রমণ সেটি আঘাত করে যেখানে ওয়েবসাইট সবচেয়ে বেশি আহত হয়: SEO। ওয়েবসাইট মালিক SEO-তে রিসোর্স খরচ করেন, হ্যাকার পপ-আপ এবং ইলিগ্যাল/গ্রে মার্কেট আইটেমের লিংক ইনসার্ট করে অনुचিত সুবিধা নেয়। SEO স্প্যাম আক্রমণ ডিটেক্ট করা কঠিন, এবং সাইট मालিক আক্রমণের প্রতিকূল প্রভাব অনুভব করার আগে বুঝতে পারেন না যে সে ইনফেক্টেড।
- ফিশিং আক্রমণ: এই আক্রমণে হ্যাকার একটি লেজিটিমেট এন্টিটি অনুকরণ করে ইউজারকে তাদের তথ্য স্বেচ্ছাসে দেওয়ায় ফাঁসিয়ে। ফিশিং ইমেইল এবং হ্যাক করা ওয়েবসাইট দুটো একসাথে কাজ করে ক্রেডেনশিয়াল চুরি করতে।
দুর্বলতার প্রভাব কী?
প্লাগইন এবং থিম হাজার হাজার ওয়েবসাইটে ইনস্টল্ড থাকে, তাই এই এক ফ্লaws এর প্রভাব ব্যাপক হয়ে যায়।
দায়বদ্ধ প্লাগইন ও থিম ডেভেলপাররা তাদের প্রোডাক্টে সিকিউরিটি হোল প্লাগ করার চেষ্টা করে আপডেট রিলিজ করে। এটিই প্রিমিয়াম প্লাগইন বেছে নেওয়ার একটি মূল কারণ। রেগুলার সফ্টওয়্যার মেইনটেনেন্স ওয়েবসাইট সিকিউরিটি কৌশলে যথেষ্ট জোর দেওয়া যাবে না।
বাড়ি, বাগ ঠিক হয়ে গেলে আমরা সুরক্ষিত, ঠিক না? ঠিক নয়। দুর্বলতা আবিষ্কার হওয়া ওয়েবসাইট মালিকদের জন্য বিপজ্জনক সময়।
দুর্বলতা আবিষ্কার হলে কী হয়?
দুর্বলতা প্রায়শই সিকিউরিটি রিসার্চাররা আবিষ্কার করে। তারা তাদের ফাইন্ডিংস প্লাগইন বা থিম ডেভেলপারকে জানায়। পূর্বের সেকশনে বলা অনুযায়ী, দায়বদ্ধ ডেভেলপাররা ইস্যু ফিক্স করে আপডেট রিলিজ করে।
যখন দুর্বলতা ফিক্স হয়, সিকিউরিটি রিসার্চার তাদের ফাইন্ডিংস পাবলিশ করে। ডেভেলপার ফিক্স রিলিজ করেছেন, তাই ওয়েবসাইটগুলো সুরক্ষিত, ঠিক না?
নয়, একदम নয়।
হ্যাকাররাও দুর্বলতা সম্পর্কে পড়ে, এবং যেসব ওয়েবসাইট তাদের ভার্সন আপডেট করেনি সেগুলো খুঁজে বের করে। পাবলিক দুর্বলতা নোভিস হ্যাকারদের (স্ক্রিপ্ট কিডিজ) আকৃষ্ট করে কারণ এখন তারা যেকোনো পরিশ্রম ছাড়া ওয়েবসাইট এক্সপ্লয়েট করতে পারে। তারা পিনপয়েন্ট অ্যাকুরেসি জানে লক্ষ্য কোথায়।
দুর্বলতা থেকে সাইট সুরক্ষিত করার জন্য আপনাকে কী করতে হবে
এখন আমরা কনক্রিট ধাপগুলো আলোচনা করব যেগুলো ওয়েবসাইট সিকিউরিটি নিশ্চিত করতে এবং হ্যাকারদের থেকে সাইট সুরক্ষিত করতে সাহায্য করবে। এই ধাপগুলো সহজ মনে হলেও সাইট সুরক্ষিত রাখতে শক্তিশালী উপায়।
১. ব্যাকআপ নিন
ব্যাকআপ সিকিউরিটি কৌশলের সবচেয়ে কম মূল্যাঝিত অংশ। আমরা যত বলি কম রেগুলার ব্যাকআপ নেওয়ার গুরুত্ব সেটি বেশি। এটা আপনার সেফটি নেট, একমাত্র জিনিস যার ওপর আপনি ভরসা করতে পারেন যখন সবকিছু বिगড়ে যায়। ব্যাকআপ আপনাকে দ্রুত স্বস্থ করিয়ে আনে।
তবে সব ব্যাকআপ প্লাগইন একসমান নয়। অনেক টা তখন ফেইল করে যখন সবচেয়ে বেশি দরকার: রিস্টোরেশনের সময়। সঠিক প্লাগইন বেছে নেওয়ার অনেক ফ্যাক্টর রয়েছে। এই মানদণ্ড মনে রেখে আমরা সেরা ওয়ার্ডপ্রেস ব্যাকআপ প্লাগইনগুলো রিভিউ করেছি।
২. প্লাগইন ও থিম আপডেট রাখুন
এটি খুব স্পষ্ট মনে হয়ে পারে, বিশেষ করে আগের সেকশনে আপডেটের গুরুত্ব পড়ার পর। কিন্তু ড্যাশবোর্ডে লাল নোটিফিকেশন বাদ দিয়ে দ্রুত কাজ করা খুব সহজ।
তবুও আমরা পুনরাবৃত্তি করব। প্লাগইন ও থিম ডেভেলপাররা সিকিউরিটি ফিক্সসহ আপডেট রিলিজ করে। আপনি আপডেট ইনস্টল করতে দেরি করলেও (করবেন না), কмপক্ষে রিলিজ নোটস পড়ে নিন।
৩. ভালো গুণমানের প্লাগইন ও থিম বেছে নিন
এই পয়েন্টে আমরা যথেষ্টভাবে ইলাস্ট্রেট করেছি প্লাগইন ও থিম আপনার ওয়েবসাইটের কতটা কেন্দ্রীয়। যদিও সম্পূর্ণ ফুলপ্রুফ সফ্টওয়্যার কখনোই থাকবে না, আপনার ওয়েবসাইটের জন্য সঠিক প্লাগইন ও থিম বেছে নেওয়ার সময় কিছু কী ফ্যাক্টর মনে রাখা উচিত:
- প্লাগইন নিয়মিত আপডেট হয় কি: যে প্লাগইন বা থিম তার ডেভেলপার দ্বারা কনসিস্টেন্টলি মেইনটেইন হয়, সেটিতে দুর্বলতা খুঁজে পাওয়া 가면 সিকিউরিটি প্যাচ পাওয়ার সম্ভাবনা বেশি।
- প্লাগইন জনপ্রিয় কি: এটি দ্বিধামূলক তলোয়ার। মিলিয়ন ইনস্টল্ড প্লাগইন হ্যাকারদের লক্ষ্য হয়। কিন্তু এগুলো আরও সিকিউর হতে টেন্ড করে কারণ অনেক বেশি মানুষ সেগুলো মনিটর করে।
- এটি প্রিমিয়াম প্লাগইন কি: পেইড প্লাগইন ডেভেলপারদের কাজ সমর্থন করে, তাই ফ্রি প্লাগইন চেয়ে কম এব্যান্ডনড হয়। ওপেন সোর্স সফ্টওয়্যার কখনোই সিকিউর নয় সেটি না, তবে প্রিমিয়াম প্রোডাক্টে আপনি কাস্টমার সাপোর্ট এবং প্রোডাক্ট কোয়ালিটির জন্য টাকা দেন।
- কখনো নালড (nulled) প্লাগইন ও থিম ইনস্টল করবেন না: প্রিমিয়াম সফ্টওয়্যার ফ্রিতে পাওয়া যাবে অনেক লেভেলে সমস্যা। নালড সফ্টওয়্যারের মধ্যে প্রায়শই ম্যালওয়্যার বা ব্যাকডোর থাকে যা ইনস্টল করার সাথে সাথেই হ্যাকারকে আপনার ওয়েবসাইটে অ্যাক্সেস দেয়।
৪. ফায়ারওয়াল ব্যবহার করুন
হ্যাকার বা তাদের ডিজাইন করা বটকে ওয়েবসাইটে আক্রমণ করার থেকে রোধ করার কোনো ফুলপ্রুফ উপায় নেই। তবে ফায়ারওয়াল ইনস্টল করে সম্ভাবনা অনেকটাই কমাতে পারি। সেরা ওয়ার্ডপ্রেস ফায়ারওয়ালের তালিকা এখানে।
২. আপনার ইউজারনেম ও পাসওয়ার্ড রক্ষা করুন
আমরা প্রায় ৫% হ্যাক করা ওয়েবসাইটে দুর্বল পাসওয়ার্ডের কারণে আক্রমণের শিকার হয়েছে পেয়েছি। আউtright ম্যালিশিয়াস এক্টিভিটির সাথে তুলনায় এটা ছোটো সংখ্যা মনে হয়, কিন্তু এটিও আপনার মনোযোগ দাবি করার জন্য পর্যাপ্ত সিগনিফিক্যান্ট।
সাইটের অ্যাডমিন পাসওয়ার্ড হারানো আপনার বাড়ি বা গাড়ির চাবি হারানোর মতো। চাবি থাকলে চোর আপনার প্রিয় সম্পদের পুরোপুরি কন্ট্রোল পায়। একইভাবে, পাসওয়ার্ড থাকলে হ্যাকার আপনার ওয়েবসাইটের পুরোপুরি অ্যাক্সেস পায়। এই পয়েন্টে, ফায়ারওয়াল বা সিকিউরিটি প্লাগইনও হ্যাকারকে ক্ষতি পৌঁছানোর থেকে রোধ করতে পারে না।
শক্তিশালী পাসওয়ার্ডের দরকার বারবার אדভোকেট করা হলেও, সংশ্লিষ্ট সমস্যায় প্রায়শই ওয়েবসাইট ইউজাররা এটিকে উপেক্ষা করে।
মজবুত ক্রেডেনশিয়ালের মেকানিজমে যাওয়ার আগে কিছু সাধারণ প্রশ্নের উত্তর দেই।
পাসওয়ার্ড কীভাবে চুরি হয়?
উত্তর আপনাকে বিস্মিত করতে পারে: হ্যাকার পাসওয়ার্ড অনুমান করার চেষ্টা করে। আমরা ম্যানুয়ালি বিভিন্ন পাসওয়ার্ড ট্রাই করা বোঝাতে চাই না, বরং বটগুলো এটি করে। এটিকে ব্লুট ফোর্স আক্রমণ বলা হয়, অথবা বট শব্দ অনুমান করলে ডিকশনারি আক্রমণ।
এই আক্রমণগুলো খুব ভালো কাজ করে কারণ:
- সহজ অনুমানযোগ্য পাসওয়ার্ড: সাধারণ শব্দ, ছোট শব্দ, 'password' শব্দটি ভিন্ন পারমুটেশনে
- পূর্বের হ্যাক থেকে ডেটা: একই পাসওয়ার্ড একাধিক সার্ভিস ও ওয়েবসাইটে ব্যবহার না করার জন্য লোকজন পরামর্শ দেন
পাসওয়ার্ড চুরি থেকে সুরক্ষার উপায়
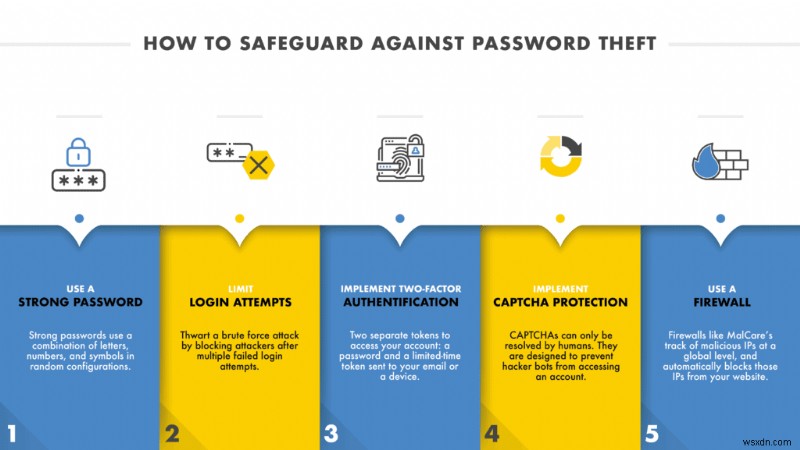
১. শক্তিশালী পাসওয়ার্ড ব্যবহার করুন
শক্তিশালী পাসওয়ার্ড অক্ষর, সংখ্যা এবং প্রতীক র্যান্ডম কনফিগারেশনে ব্যবহার করে কারণ সেগুলো ক্র্যাক করা কঠিন। হ্যাকার বটগুলোকে সঠিকটি খুঁজে বের করতে বছরো লাগতে পারে।
আপনি নিজে শক্তিশালী পাসওয়ার্ড বানাতে পারেন বা পাসওয়ার্ড জেনারেটর ব্যবহার করতে পারেন। তারপর প্লাগইন দিয়ে শক্তিশালী পাসওয়ার্ড বাধ্যতামূলক করতে পারেন।
শক্তিশালী, হার্ড-টু-ক্র্যাক পাসওয়ার্ড মনে রাখতে কঠিন হতে পারে, তাই পাসওয়ার্ড ম্যানেজার যেমন LastPass ব্যবহার করার পরামর্শ দিই।
২. লগইন প্রচেষ্টা সীমাবদ্ধ করুন
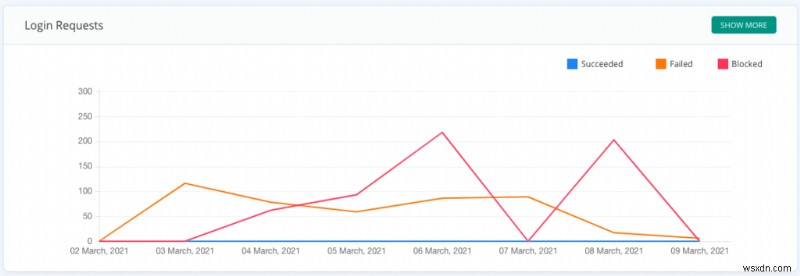
ব্লুট ফোর্স আক্রমণ রোধের একটি ভালো উপায় হলো একাধিক বারের ভুল লগইনپس অট্যাকারকে ব্লক করা। এটি কার্যকর কারণ এই ধরনের আক্রমণে হ্যাকার বট বারবার ভিন্ন পাসওয়ার্ড ট্রাই করে।
MalCare ফায়ারওয়ালে এই ফিচার ইন্টিগ্রেটেড রয়েছে। লগইন আটেমপ্ট লিমিট করা অনেক কার্যকর উপায় সাইট সুরক্ষিত করতে, কম ডাউনসাইডের সাথে।

যদি কোনো অনুমোদিত ব্যবহারকারী অনিচ্ছাকৃতভাবে এ পয়েন্টে পৌঁছান, তবে তারা ক্যাপচা ক্লিক করে নিজেদের মানুষ임을 প্রমাণ করতে পারেন।
৩. টু-ফ্যাক্টর অথেন্টিকেশন (2FA) বাস্তবায়ন করুন
অনেক সার্ভিস লগইন প্রক্রিয়ায় টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করে, যানি আপনার একাউন্ট অ্যাক্সেসের জন্য দুটি (আদর্শভাবে) আলাদা টোকেন দরকার। সবচেয়ে সাধারণত পাসওয়ার্ড এবং একটি সীমিত সময়ের টোকেন যেমন পিন কোড বা QR কোড যা ইমেইল বা ডিভাইসে পাঠানো হয়।
২FA বাস্তবায়নকারী অনেক প্লাগইন রয়েছে, সেগুলো সার্ভিস অনুযায়ী ভিন্ন। ২FA MalCare-এর সিকিউরিটি স্যুটে ইন্টিগ্রেটেড রয়েছে।
৪. CAPTCHA প্রটেকশন বাস্তবায়ন করুন
CAPTCHA শুধু মানুষ সমাধান করতে পারে। এটি হ্যাকার বটকে একাউন্ট অ্যাক্সেস থেকে রোধ করার জন্য ডিজাইন করা। আপনি এটি আপনার ওয়েবসাইট রক্ষা করতে ব্যবহার করতে পারেন।
Kinsta-এর একটি সুন্দর আর্টিকেল আছে যা শুরু করতে সাহায্য করবে।
৫. ফায়ারওয়াল ব্যবহার করুন
MalCare-এর মতো কিছু ওয়েবসাইট সিকিউরিটি ফায়ারওয়াল গ্লোবাল লেভেলে ম্যালিশিয়াস IP ট্র্যাক করে। ফায়ারওয়াল প্লাগইন ইনস্টল্ড সকল সাইট থেকে শিখে। তারপর ব্যাড IP অটোমেটিক্যালি ব্লক করে যারা আপনার পাসওয়ার্ড ক্র্যাক করার চেষ্টা করার আগেই। লিমিট-লগইন ক্যাপাবিলিটির সাথে মিলে এটি আপনার সাইটকে হ্যাকারদের জোরপূর্বক প্রবেশ থেকে রক্ষা করে।
৩. একটি ভালো ওয়েব হোস্টিং প্রোভাইডার বেছে নিন
ওয়েব হোস্টকে কোনো সমস্যা হলে দোষ দেওয়া একটি প্রবণতা। যদিও হোস্টরা ওয়েবসাইটের অনেক দায়িত্ব নেয়, কিন্তু সাইট হ্যাক হলে তারা খুব কম ফেইল্টি।
আসলে বিপরীত সত্য, ওয়েব হোস্ট ওয়েবসাইট সিকিউরিটি বাড়ায়।
বেশক, কিছু হোস্ট তাদের সার্ভারে হোস্ট করা ওয়েবসাইট কমপ্রোমাইজ করতে ভূমিকা রাখে। এটি বিরল হলেও, যখন হয় তখন হাজার হাজার ওয়েবসাইট কমপ্রোমাইজ হয়ে বড় ঘটনা ঘটে।
৪. SSL সার্টিফিকেট ইনস্টল করুন
Secure Sockets Layer, যাকে SSL বলা হয়, একটি সিকিউরিটি প্রোটোকল যা ওয়েবসাইট থেকে আসা-যাওয়া সব যোগাযোগ এনক্রিপ্ট করে। একবার ইনস্টল হলে আপনার ওয়েবসাইটের URL-এর শুরুতে একটি প্যাডলক দেখাবে।
SSL সার্টিফিকেট ব্যবহারের সুবিধা:
- আপনার ওয়েবসাইট থেকে আসা-যাওয়া সকল ডেটা এনক্রিপ্টেড থাকে
- এটি আপনার ওয়েবসাইটের জন্য একটি ট্রাস্ট ব্যাজ। অধিকাংশ ব্রাউজার SSL নেই এমন সাইটকে এড্রেস বারে 'Not secure' ফ্ল্যাগ করে।
- গুগল SSL সার্টিফিকেট থাকা ওয়েবসাইটকে পছন্দ করে এবং হايير র্যাঙ্কিং দেয়।
আপনার ওয়েবসাইটে সহজে SSL সার্টিফিকেট ইনস্টল করুন। এটি কতটুকু সময় নেয় না, এবং এর জন্য খরচ করা পরিশ্রমের চেয়ে অনেক বেশি মানবের।
ভালো ওয়েবসাইট সিকিউরিটি অনুশীলন
আরম্ভে বলা অনুযায়ী, ওয়েবসাইট সিকিউরিটি একটি চলমান অনুশীলন। এই সেকশনে আমরা কিছু অনুশীলন লিস্ট করছি যেগুলো আপনার সামগ্রিক ওয়েবসাইট সিকিউরিটি কৌশলে অন্তর্ভুক্ত করা ভালো। একবার অভ্যাস হলে, আপনার ছোটো সময় ও পরিশ্রমের বিনিয়োগ একটি সুরক্ষিত ওয়েবসাইট দিয়ে অনেক গুণ ফেরত দেবে।
১. পাসওয়ার্ড ঘন ঘন পরিবর্তন করুন
আমরা বুঝতে পারছি কঠিন পাসওয়ার্ড সেট করা কঠিন, কারণ সেগুলো প্রায়শই মনে রাখতে কঠিনের সমানার্থী। আমরা কল্পনা করতে পারি সেরা পাসওয়ার্ড সেট করার পর নিয়মিত পরিবর্তন করতে বললে কতটা মন খারাপ।
কারণ হলো পাসওয়ার্ড সিকিউরিটির সবচেয়ে কমজোর লিংক; বিশেষ করে আপনি একই পাসওয়ার্ড একাধিক একাউন্টে ব্যবহার করলে। যদি কোনো এক সাইট ব্রিচ হয়, আপনি নিরাপদে অনুমান করতে পারেন আপনার সকল একাউন্ট সম্ভবত কমপ্রোমাইজড। প্রতি কয়েক সপ্তাহে ব্রিচের খবর আসে—এইগুলো শুধু রিপোর্টেড موارد। কিছু মনে রাখুন।
রেগুলার शब्दটির অর্থ ভিন্ন মানুষের জন্য ভিন্ন। কিছু ফিনান্সিয়াল ইনস্টিটিউশন, যেমন ব্যাংক, প্রতি ৯০ দিনে পাসওয়ার্ড পরিবর্তন বাধ্যতামূলক করে। পাসওয়ার্ড ম্যানেজার ব্যবহার করাই পথ।
২. ওয়েবসাইট ইউজার রিভিউ করুন + নতুন অ্যাডমিন ইউজার ট্র্যাক করুন
হ্যাকাররা প্রায়শই অ্যাডমিন ইউজার ফেলে যায় যাতে ম্যালওয়্যার আবিষ্কার হলে সেটি আবার অ্যাক্সেস করতে পারে। তাই নিয়মিত অ্যাডমিন ইউজার রিভিউ করলে ওয়েবসাইট সিকিউরিটি বাড়ে।
দ্বিতীয়, ওয়েবসাইট কোলাবোরেটররা পরিবর্তন হয়। কোনো ইউজার আর অ্যাক্সেস দরকার না হলে তাদের অ্যাক্সেস সরিয়ে দিতে হয়। কারণ দুইটি: আপনি চান না সে আপনার ওয়েবসাইটে আরও কোনো চেঞ্জ আনুক; তাদের নিষ্ক্রিয় একাউন্ট হ্যাকাররা কমপ্রোমাইজ করতে পারে।
সময়ের সাথে সাথে নতুন কন্টেন্ট ও ডিজাইন দিয়ে সাইট বিল্ড করলে নতুন ইউজার যোগ করি। এদের περιοডিক্যালি রিভিউ করা উচিত। আপনি ভালো সিকিউরিটি প্র্যাকটিস মেনে চললেও, অন্য কোনো ইউজার কমপ্রোমাইজড হলে আপনার সাইট প্রভাবিত হবে।
ইউজার যোগ করার সময় যতটা সম্ভব শুধু প্রয়োজনীয় অ্যাক্সেস লেভেল দিন। উদাহরণস্বরূপ, কেউ শুধু আর্টিকেল লিখে তবে তাকে অ্যাডমিন অ্যাক্সেস দিন না।
৩. আপনার সাইটে এক্টিভিটি লগ সেট আপ করুন
আমরা আপনার ওয়েবসাইটের জন্য এক্টিভিটি লগ রাখার বড় ফ্যান। এটা আমাদের কয়েকবার বাঁচিয়েছে।
হ্যাকাররা কোর ওয়ার্ডপ্রেস API ব্যবহার করে না ওয়েবসাইট মডিফাই করতে, তাই তাদের অনেক চেঞ্জ এক্টিভিটি লগে রিফ্লেক্ট হয় না। তবে তারা ফুটপ্রিন্ট ফেলে যেতে পারে, যেন নিজেদের জন্য অ্যাডমিন একাউন্ট তৈরি করা। এই অনপ্রত্যাশিত অ্যাকশন হ্যাক ডিটেক্ট করতে সাহায্য করে।
বিপরীতভাবে, কোনো কোলাবোরেটর চেঞ্জ করলে এক্টিভিটি লগ আপনাকে অনাবশ্যক প্যানিক থেকে বাঁচায়, যখন আপনি আপনার ওয়েবসাইটে চেঞ্জ দেখেন।
৪. আপলোডস ফোল্ডারে PHP ব্লক করুন
এক পুরো ক্লাস দুর্বলতা (Remote Code Execution, স্পষ্টভাবে) হ্যাকারকে আপলোডস ফোল্ডারে ম্যালিশিয়াস PHP ফাইল আপলোড করতে দেয়। হ্যাকার তারপর সেটি ব্যবহার করে আপনার ওয়েবসাইটে যেকোনো কোড এক্সিকিউট করতে পারে। অন্য কথায়, আপনার ওয়েবসাইটের পুরোপুরি কন্ট্রোল তার হাতে থাকে।
আপলোডস ফোল্ডারে PHP ফাইল এক্সিকিউশন ব্লক করলে এই আক্রমণ নিষ্প্রভ হয়। চিন্তা করবেন না। আপলোডস ফোল্ডারে PHP ফাইল ব্লক করা সেফ কারণ সেটি সেখানে থাকা উচিত নয়। আপলোডস ফোল্ডার হলো মিডিয়া স্টোর করার জায়গা, স্ক্রিপ্ট নয়।
MalCare সিকিউরিটি প্লাগইন ব্যবহার করলে আপলোডস ফোল্ডারে PHP এক্সিকিউশন ব্লক করা এক ক্লিকের কাজ। Apache/Litespeed ভিত্তিক সাইটের জন্য htaccess-এ রুল যোগ করে এই প্রটেকশন এনফোর্স করা যায়।
ওয়েবসাইট সুরক্ষার সময় কী কী এড়াতে হবে
কুইক গুগল সার্চ আপনাকে ওয়েবসাইট সুরক্ষার অখण्ड টিপস ও কৌশল দেবে। অনেক সিকিউরিটি প্লাগইনও পাসওয়ার্ড ক্র্যাকারদের বিরুদ্ধে সাইট রক্ষার একাধিক অপশন দেয়। ওয়েবসাইট সুরক্ষা মূলত আপনাকে কী কী করা উচিত সেটি নিয়ে; কিন্তু কিছু জিনিস এড়ানোও উচিত।
প্রতিটি পয়েন্টের কারণ ভিন্ন, কিন্তু এর কোরে আপনার মাপগুলো থেকে আপনার সিকিউরিটি বেনিফিট পাওয়া উচিত—বিশেষ করে যদি আপনি আপনার ইউজারদের আড্ড ceremonial সিকিউরিটি হুপস দিয়ে চাপান। উদাহরণস্বরূপ, আপনি যদি CAPTCHA এবং 2-ফ্যাক্টর অথেন্টিকেশন দুটোই লাগান, তো সাইটে ঢুকা কঠিন হয়, অল্প অতিরিক্ত বেনিফিটের সাথে।
আপনি সব উপলব্ধ অপশন লাগালে সিকিউরিটির অতিরিক্ত অনুভূতি পেতে পারেন, কিন্তু কাস্ট-বেনিফিট এনালিসিসে সেগুলো কাটতে পারে না।
১. wp-login পেজ লুকান
ফোরামে এটি খুব পাওয়া যায়: wp-login পেজ কাস্টম URL-এ পরিবর্তন করুন। লজিক হলো, হ্যাকার লগইন পেজ খুঁজে পায় না হলে ব্লুট ফোর্স আক্রমণ করে এন্ট্রি পাবে না।
এতে কিছু ফ্লো রয়েছে:
- WordPress XML-RPC দিয়েও লগইন করতে দেয়
- আপনার সাইট ব্যবহার করা কঠিন হয়। আপনি যদি wp-login বদলে নিজের তৈরি স্পেশাল URL ভুলে যান, তাহলে রিকভার করা কঠিন।
- আপনি যদি কমন URL বা সিকিউরিটি প্লাগইন-এর ডিফল্ট URL ব্যবহার করেন, হ্যাকার সহজেই অনুমান করবে, তাই উদ্দেশ্য পুরোপুরি ব্যর্থ।
- এই পেজ লুকাতে জটিল সেটিংস আপনার সাইটে অ্যাপ্লাই করতে হয় যা অন্যান্য অনপ্রত্যাশিত সাইড ইফেক্ট আনতে পারে।
তাই আমাদের মতামতে, এটা পরিশ্রমের লायक নয়।
২. জিও-ব্লকিং (Geo-blocking)
আরেকটি সাধারণ সুপারিশ করা সিকিউরিটি মাপ হলো জিও-ব্লকিং। আপনি নির্দিষ্ট দেশ থেকে লেজিটিমেট ট্রাফিক এক্সপেক্ট না করলে অ্যাক্সেস রস্ট্রিক্ট করতে পারেন। MalCare এই ফিচার সাপোর্ট করে, কিন্তু আমরা সুপারিশ করি না কারণ:
- রিজনের IP পারফেক্ট নয় এবং এরর থাকতে পারে।
- আপনি ভুলে নিজেরাই ব্লক হয়ে যান তবে রিভার্ট করা কঠিন।
- আপনি গুগল মতো ভালো বট ব্লক করতে পারেন যা আপনার সাইটকে ক্ষতি পৌঁছে দিতে পারে।
একটি ভালো ফায়ারওয়াল ম্যালিশিয়াস বট ও অনিচ্ছাকৃত ট্রাফিক থেকে আপনার ওয়েবসাইট রক্ষা করতে পারে। ফায়ারওয়ালের সুবিধা আগের সেকশনে কভার করা হয়েছে।
৩. wp-admin ডিরেক্টরি পাসওয়ার্ড প্রটেক্ট করুন
wp-admin ফোল্ডার আপনার ওয়েবসাইটের সবচেয়ে গুরুত্বপূর্ণ ফোল্ডার 중 একটি। স্বাভাবিকভাবেই হ্যাকারদের단히 আকর্ষণ করে। তাই পাসওয়ার্ড দিয়ে প্রটেক্ট করা খুব চমৎকার মুভ মনে হয়, কিন্তু এটি কাউন্টারপ্রোডাক্টিভ।
wp-admin ডিরেক্টরি পাসওয়ার্ড প্রটেক্ট করলে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের AJAX ফাংশন্যালিটি ভেঙে যায়। AJAX হলো একটি কোডিং টেকনিক যা বর্তমান পেজ রিলোড না করেই সার্ভার থেকে ওয়েবসাইটের অংশ লোড করে।
এটি গবলডিগুক শোনালে, এসেন্সিয়ালি এটা আপনার ওয়েবসাইটকে ডাইনামিক করে দেয়, ব্যবহারকারীর জন্য বারবার রিলোড ছাড়া।
সোশ্যাল নেটওয়ার্কিং সাইটের নিউজফিড স্ক্রোলিং চিন্তা করুন। নতুন স্টোরি বা টুইট লোড হয় যখন আপনি ইতিমধ্যে স্ক্রিনে থাকা গুলো পড়ছেন, এবং আপনি খুশি হলে নিউজফিড রিফ্রেশ করে নতুন কন্টেন্ট লোড করতে পারেন।
৪. ওয়ার্ডপ্রেস ভার্সন লুকান
ওয়ার্ডপ্রেস ভার্সন লুকানোর লজিক সিকিউরিটি আপডেটের সাথে জড়িত। আপনার ওয়েবসাইটে লেটেস্ট ওয়ার্ডপ্রেস ভার্সন না থাকলে হ্যাকার পুরনো ভার্সনে থাকা দুর্বলতা এক্সপ্লয়েট করতে পারে।
তবে ওয়ার্ডপ্রেস ভার্সন লুকানোর কোনো সুবিধা নেই। ওয়েবসাইটের ওয়ার্ডপ্রেস ভার্সন নির্ধারণের অনেক উপায় রয়েছে: সাইটের ফ্রন্টএন্ড কোড ইন্সপেক্ট করা, RSS ফিড চেক করা, ইত্যাদি। সবই লেজিটিমেট।
পুরনো ভার্সনে থাকা ওয়ার্ডপ্রেস দুর্বলতা মোকাবিলার উপায় হলো আপনার ভার্সন লেটেস্ট রাখা। অনেক ওয়েবসাইট অ্যাডমিন বয়ে থাকেন লাইভ সাইট আপডেট করলে কিছু ভাঙতে পারে। তাই সেটি প্রথমে স্টেজিং সাইটে করা ভালো।
আপনার ওয়েবসাইট হ্যাক হয়ে গেলে কী করবেন?
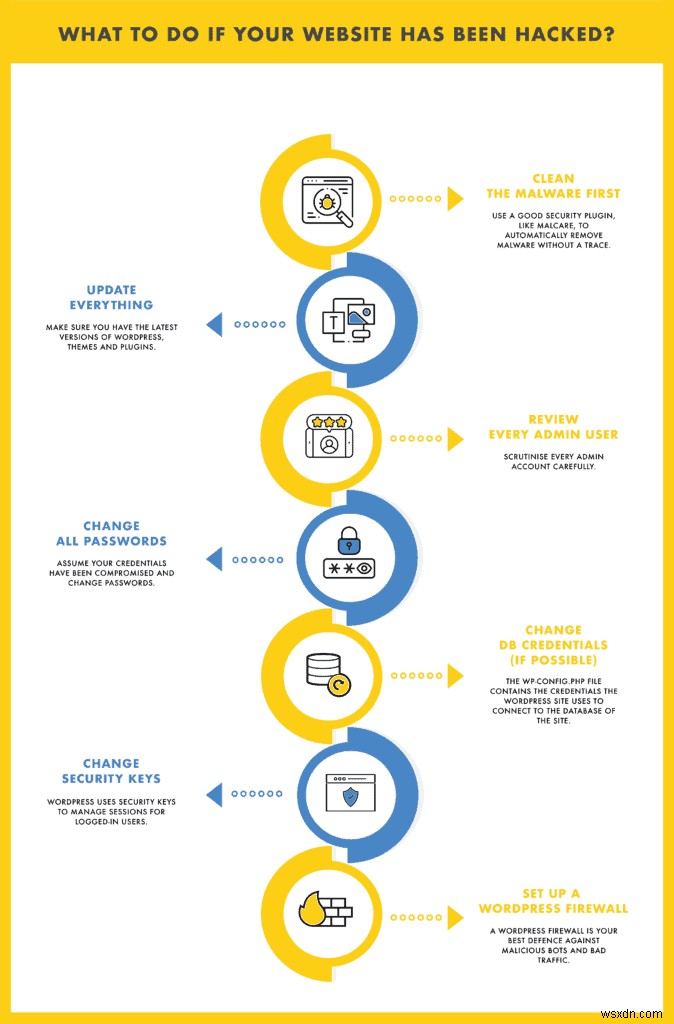
আপনার সাইট gần الماضية হ্যাক হয়েছে থাকলে, আপনার সাইটের সিকিউরיטי সম্পর্কে অত্যন্ত সতর্ক থাকা আরও জরুরি। সঠিকভাবে না করলে সাইট বারবার হ্যাক হতে পারে এবং পুরো পরিস্থিতি পুরোপুরি কাব্যাশ সৃষ্টি করতে পারে।
- প্রথমে ম্যালওয়্যার ক্লিন করুন: MalCare-এর মতো ভালো সিকিউরিটি প্লাগইন ব্যবহার করুন অটোমেটিক্যালি ম্যালওয়্যার ট্রেস ছাড়া মুছে ফেলতে।
- সব কিছু আপডেট করুন: সফ্টওয়্যার আপডেট জরুরি। নিশ্চিত করুন ওয়ার্ডপ্রেস, থিম এবং প্লাগইন লেটেস্ট ভার্সনে আছে। না থাকলে, ভালো চান্স আপনার ওয়েবসাইট হ্যাক হওয়ার কারণটি সেটিই।
- প্রতিটি অ্যাডমিন ইউজার রিভিউ করুন: প্রতিটি অ্যাডমিন একাউন্ট সূক্ষ্মভাবে পরীক্ষা করুন। আমরা ইতিমধ্যে এই আর্টিকেলে বলেছি, হ্যাকার অ্যাডমিন একাউন্ট তৈরি করে রাখে যাতে ম্যালওয়্যার খুঁজে পাওয়া গেলে সেটি আবার অ্যাক্সেস করতে পারে।
- সব পাসওয়ার্ড পরিবর্তন করুন: আপনার ক্রেডেনশিয়াল কমপ্রোমাইজড ধরে নিন এবং পাসওয়ার্ড বদলান। আশা করি আপনি ভিন্ন প্রোডাক্ট ও সার্ভিসে একই পাসওয়ার্ড ব্যবহার করেন না, অন্যথায় সেগুলোও পরিবর্তন করুন।
- DB ক্রেডেনশিয়াল পরিবর্তন করুন (যদি সম্ভব হয়): wp-config.php ফাইলে ওয়ার্ডপ্রেস সাইট যা ডেটাবেসের সাথে কানেক্ট হওয়ার জন্য ক্রেডেনশিয়াল ব্যবহার করে তা থাকে। অনেক কেসে DB ক্রেডেনশিয়াল কমপ্রোমাইজড হলেও ডেটাবেস অ্যাক্সেস রস্ট্রিক্টেড থাকে। কিন্তু কিছু হোস্টে হ্যাকার এই ইনফো ব্যবহার করে সরাসরি ডেটাবেস মডিফাই করতে পারে। এটি সাইটকে রি-ইনফেক্ট করতে পারে।
- সিকিউরিটি কি পরিবর্তন করুন: ওয়ার্ডপ্রেস লগইন করা ইউজারদের সেশন ম্যানেজ করতে সিকিউরিটি কি ব্যবহার করে। সেগুলো কী এবং কীভাবে ওয়েবসাইট সুরক্ষিত করতে সেকি পরিবর্তন করে সেটি সম্পর্কে আরও পড়ুন।
- ওয়ার্ডপ্রেস ফায়ারওয়াল সেট আপ করুন: আমরা ইতিমধ্যে এই আর্টিকেলে এটিকে বিস্তারিত কভার করেছি। একটি ওয়ার্ডপ্রেস ফায়ারওয়াল ম্যালিশিয়াস বট ও ব্যাড ট্রাফিকের বিরুদ্ধে আপনার সেরা প্রতিরক্ষা।
উপসংহার
আমরা এই আর্টিকেলটি "ওয়েবসাইট কীভাবে সুরক্ষিত করবেন" একদম স্পষ্ট সাইনপোস্ট দিয়ে শুরু করেছি: প্রথম ধাপ হলো ওয়েবসাইট সিকিউরিটি সম্পর্কে সঠিকভাবে চিন্তা করা। এটি একটি চলমান প্রক্রিয়া। যেকোনো প্রতিষ্ঠানে পিরিয়ডিক্যালি ওয়েবসাইট সিকিউরিটি অডিট করা একটি ভালো স্ট্যান্ডার্ড প্র্যাকটিস।
হুমকির ল্যান্ডস্কেপ liên tục পরিবর্তিত হচ্ছে, এবং হ্যাকাররা প্রতিরক্ষা ভাঙতে আরও সৃজনশীল উপায় খুঁজে পাবে। সিকিউরিটি এক্সপার্টরা সর্বদা সতর্ক থাকেন, এবং আমাদের বছরের গবেষণা থেকে এটি হলো মূল শেখা: আত্মসন্তোষে পড়বেন না।
কিছু মতামত শেয়ার করতে চান? আমাদের সাথে যোগাযোগ করুন বা সোশ্যাল মিডিয়াতে কানেক্ট হন। আপনার মতামত শুনতে ভালো লাগবে।
প্রশ্নোত্তর
ওয়েবসাইট সিকিউরিটি কী?
ওয়েবসাইট সিকিউরিটি হলো আপনার ওয়েবসাইট এবং ইউজারদের হ্যাকার এবং তাদের ম্যালওয়্যার থেকে রক্ষা করার একটি পরিকল্পনা বানানো। এতে আপনার ওয়েবসাইটের উপাদানগুলো, সেগুলো কীভাবে একসাথে কাজ করে এবং তাদের কী কী দুর্বলতা রয়েছে সেটি বুঝা জড়িত।
এই ফাউন্ডেশন স্থাপন হলে, তারপর দুর্বলতার বিরুদ্ধে রক্ষার জন্য একটি ব্যাপক সিকিউরিটি পরিকল্পনা তৈরি করতে হবে। এতে কনফিগারেশন সেটিংস, পলিসি বাস্তবায়ন এবং হুমকির সাপেক্ষে আপডেট থাকা অন্তর্ভুক্ত।
ওয়েবসাইট সিকিউরিটি অর্জনের একটি কী ফ্যাক্টর হলো এটি বুঝতে পারা যে এটি এককালীন কার্যক্রম নয়। সিকিউরিটি বিবর্তিত হয়, কারণ হুমকি বিবর্তিত হয়।
ওয়েবসাইট সিকিউরিটি কেন গুরুত্বপূর্ণ?
ওয়ার্ডপ্রেস মিলিয়ন মিলিয়ন লোক ব্যবহার করে, তাই এটি সম্ভবত সুরক্ষিত, ঠিক না? হ্যাঁ এবং না।
হ্যাঁ, কারণ ওয়ার্ডপ্রেস কোর ফাইল সুরক্ষিত, এবং যদি কোনো দুর্বলতা আবিষ্কার হয়, তা খুব দ্রুত সমাধান হয়।
না, কারণ আপনার ওয়েবসাইট শুধু ওয়ার্ডপ্রেস কোর নয়। এটি প্লাগইন এবং থিমের কম্বিনেশন যা আপনার ওয়েবসাইটকে আরও ফাংশনাল, ইন্টারঅ্যাক্টিভ এবং আকর্ষণীয় করে। এই প্লাগইন ও থিম ওয়ার্ডপ্রেসের ফাংশনালিটি বাড়ায়, কিন্তু দুর্বলতার সুযোগও বাড়ায়। ভালো প্লাগইন ও থিম ডেভেলপাররা দ্রুত দুর্বলতা ফিক্স করে। তবে বিপদ অনেক বেশি।
আপনার ওয়েবসাইট রক্ষা করতে—যা আপনি সময়, টাকা এবং অন্যান্য রিসোর্স বিনিবেশ করেছেন—এবং আপনার ভিজিটরদের ডেটা ও আইডেন্টিটি চুরি থেকে বাঁচাতে, আপনাকে আপনার ওয়েবসাইট সুরক্ষিত করতে হবে। আপনি ওয়ার্ডপ্রেস ইউজার হলে, আপনার সাইট সুরক্ষিত করার জন্য আমাদের ওয়ার্ডপ্রেস সিকিউরিটি গাইড ফলো করতে পারেন।
হ্যাকারদের থেকে ওয়েবসাইট কীভাবে সুরক্ষিত করবেন?
আপনি আপনার ওয়েবসাইট হ্যাকারদের থেকে সুরক্ষিত করার জন্য নিচের ধাপগুলো নিতে পারেন:
১. আপনার ওয়ার্ডপ্রেস, প্লাগইন এবং থিম আপডেট রাখুন
২. একটি ভালো ফায়ারওয়াল ইনস্টল করুন
৩. লগইন প্রটেকশন বাস্তবায়ন করুন
৪. SSL ইনস্টল করুন
৫. লগইন জন্য টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন
৬. নিয়মিত ইউজার রোল রিভিউ করুন
৭. এক্টিভিটি লগ সেট আপ করুন
