

বছরগুলো ধরে সাইবার অপরাধে একটি ধীরে ধীরে বৃদ্ধি হয়েছে। কিন্তু গত পাঁচ বছরে হঠাৎ একটি ব্লাস্ট দেখা দিয়েছে। এর কারণ ভালো বড় বাজার যেমন ভারত, ব্রাজিল ইত্যাদিতে ইন্টারনেট সংযোগের প্রসারণ। কিছু পরিসংখ্যান অনুযায়ী, ৮৬% ওয়েবসাইটে কমপক্ষে একটি গুরুতর দুর্বলতা থাকে যা তাদের ওয়েবসাইট হ্যাক করাতে নিয়ে যায়।
একটি আরো বিচিত্র পরিসংখ্যান হলো কোম্পানিগুলো একটি হ্যাক সনাক্ত করতে ৬ মাসের বেশি সময় নেয়! একটি হ্যাক করা ওয়েবসাইটের ফলাফল সাধারণ ডিফেসমেন্ট থেকে শুরু করে আক্রমণকারীদের র্যানসম চেয়ে না চাওয়া পর্যন্ত হয়ে উঠতে পারে। "Web Security, Privacy, and Commerce" বই অনুযায়ী,
এই আর্টিকেলটি ব্যাখ্যা করে আপনার ওয়েবসাইট হ্যাক হলে অবিলম্বে কী কী ধাপ নিতে হবে এবং ভবিষ্যতে এমন আক্রমণের জন্য কীভাবে প্রস্তুত থাকবেন।
১. দ্রুত রিকভারি
হ্যাক করা ওয়েবসাইটের প্রথম লক্ষণগুলো দেখার সাথে সাথে, প্রথমে একটি হিউরিস্টিক অনুমান করুন কী করনে এটা হয়েছে। কাল ক্লিক করা কোনো লিংক কি? সম্প্রতি যোগ করা কোনো প্লাগইন কি? যদিও হ্যাকের আসল কারণ জানতে সময় লাগবে। কিন্তু একটি রফ আইডিয়া থাকলে আপনি শর্ট টার্মে কিছু গুরুত্বপূর্ণ ধাপ নিতে পারবেন। এই আইডিয়াটি Google বা আপনার হোস্টিং প্রোভাইডারের দ্বারা হ্যাক করা ওয়েবসাইটে দেখানো সতর্কতা বার্তা থেকে ও পাওয়া যাবে।
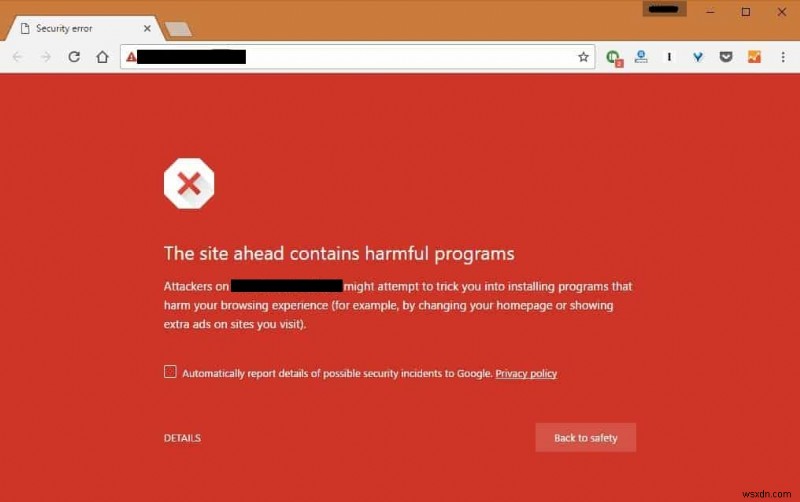
তাহলে, ক্ষতির বিরুদ্ধে রক্ষা পেতে, প্রথমে আপনার ওয়েবসাইটের অ্যাডমিন ড্যাশবোর্ডে লগইন করুন। যদি আপনি লগইন করতে না পারেন, তাহলে অর্থাৎ আক্রমণকারী আপনার লগইন ক্রেডেনশিয়াল রিসেট করেছে। সেক্ষেত্রে, আপনার পাসওয়ার্ড ফিরে পাওয়ার একাধিক উপায় আছে। আপনি যদি আপনার ওয়েবসাইটের জন্য CMS ব্যবহার করেন, তবে পাসওয়ার্ড রিসেট ফিচারটি সাহায্য করতে পারে। অন্যথায়, আপনি FTP বা কিছু SQL কমান্ড রান করে আপনার ওয়েবসাইটের পাসওয়ার্ড পেতে পারেন। যদি আপনি হোস্টিং প্রোভাইডার ব্যবহার করেন তবে কাস্টমার সার্ভিসের সাথে যোগাযোগ করুন আপনার হ্যাক করা ওয়েবসাইটের কন্ট্রোল ফিরে পেতে।
এখন আপনি অ্যাডমিন ড্যাশবোর্ডের পাসওয়ার্ড পেয়ে গেলে, লগইন করুন এবং সব ইউজারের সব পাসওয়ার্ড পরিবর্তন করুন (ড্যাশবোর্ড, ডাটাবেস, FTP, ইত্যাদি)। এইবার নিশ্চিত করুন যে প্রতিটি পাসওয়ার্ড ১২ ক্যারেক্টারের বেশি বড় এবং বড় অক্ষর, ছোট অক্ষর, সংখ্যা এবং সিম্বোল ($,-,#, ইত্যাদি)-এর ভালো কম্বিনেশন আছে।
২. ড্যামেজ কন্ট্রোল
এখন আপনার হিউরিস্টিক অনুমানের ওপর ভিত্তি করে কাজ করুন এবং এই মুহূর্তে সন্দেহজনক প্লাগইন, বা সন্দেহজনক ফাইল বা সন্দেহজনক ইউজার এন্ট্রি ডিজেবল বা ডিলিট করুন। অবশেষে, ইউজারদের জন্য হ্যাক করা ওয়েবসাইটটি মেইনটেনেন্স মোডে রাখুন। আপনি যদি সন্দেহ করেন যে ম্যালওয়্যার বা ফিশিং পেজ আপনার ওয়েবসাইটে এম্বেড করা হয়েছে (Google সতর্কতা বার্তায় দৃশ্যমান), তবে আপনার কাস্টমারদের রক্ষা করতে ওয়েবসাইটকে সম্পূর্ণ অফলাইন করে দিন।
এছাড়া, সোশ্যাল মিডিয়া প্ল্যাটফর্মের মাধ্যমে আপনার কাস্টমারদের সাথে বিষয়টি যোগাযোগ করুন কারণ হ্যাক করা ওয়েবসাইট লুকিয়ে রাখা বিষয়টি বদতর করতে পারে। পরবর্তীতে আরও তদন্তের সময় যদি কোনো কাস্টমার ডেটা ব্রিচ পাওয়া যায়, তবে নিশ্চিত করুন আপনার কাস্টমারদের তাদের পাসওয়ার্ড রিসেট করার জন্য নোটিফাই করা হয়েছে। Более того, কাস্টমারদের সমস্যা সমাধানের জন্য একটি আলাদা চ্যানেল তৈরি করুন।
৩. হ্যাক খুঁজে বের করুন
এখন আমরা শর্ট টার্মের জন্য ওয়েবসাইট সুরক্ষিত করলাম, তখন ওয়েবসাইট হ্যাকের কারণ তদন্ত করার সময়। তদন্ত করার কিছু সম্ভাবনা হলো:
- ওয়েবসাইট হ্যাক একটি সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের কারণে হলো অর্থাৎ ফিশিং ইত্যাদি। সেক্ষেত্রে, জিজ্ঞেস করুন ওয়েব অ্যাডমিন কি কোনো অনাকাঙ্ক্ষিত ইমেইল পেয়েছিলেন।
- ওয়েব অ্যাডমিনের পক্ষ থেকে কোনো কনফিগারেশন এরর ছিল। অর্থাৎ সার্ভারে প্লেইনটেক্সট পাসওয়ার্ড ফাইল রেখে দেওয়া, অনुचিত ফাইল পারমিশন, দুর্বল পাসওয়ার্ড, ইত্যাদি।
- পরিদর্শন করুন ম্যালওয়্যার আপনার ফাইলগুলোর মধ্যে লুকিয়ে আছে কিনা অথবা সম্প্রতি আপনার সাইটে যেকোনো নতুন সন্দেহজনক ফাইল এড হয়েছে কিনা। তবে, সেগুলো সরানোর আগে সাবধান থাকুন কারণ কিছু সিস্টেম জেনারেটেড হতে পারে।
- যেকোনো সাম্প্রতিক ফাইল মডিফিকেশন চেক করুন।
- আপনি যে CMS ব্যবহার করছেন তাতে দুর্বলতা থাকতে পারে। কোরে বাগ পাওয়ার সম্ভাবনা কম। তাই সম্ভবত আপনি যে নতুন থিম বা প্লাগইন ব্যবহার করেছেন সেটিই কারণ। সেগুলোর যেকোনো পরিচিত দুর্বলতা ওয়েবে সার্চ করুন। অথবা আপনি অটোমেটেড টুল ব্যবহার করতে পারেন WordPress থিম এবং প্লাগইনের যেকোনো পরিচিত বাগ খুঁজে বের করতে। আপনি যদি খরচ কমানোর জন্য নালড থিম ব্যবহার করেছেন তবে সম্ভবত সেটিই আপনার ওয়েবসাইট হ্যাক করাতে নেয়েছে।
সম্ভাবনাগুলো আরও অনেক। সঠিক কারণ নकी করতে আপনি Google Search Console বা Astra-এর দেওয়া কিছু ফ্রি অটোমেটেড স্ক্যানারও ব্যবহার করতে পারেন।
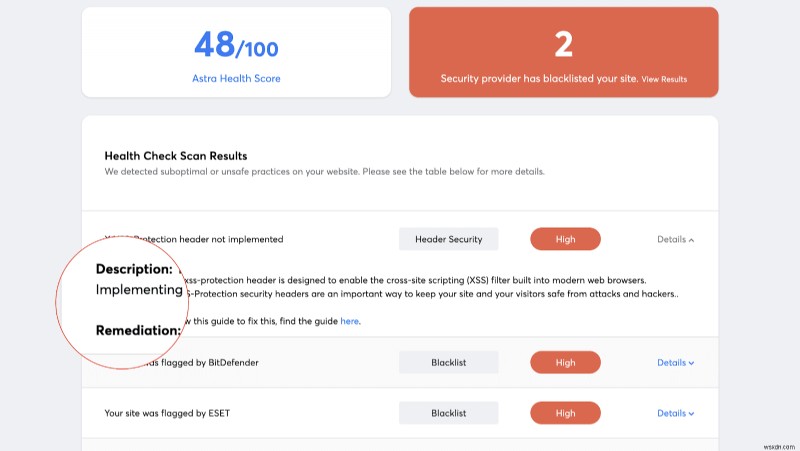
৪. হ্যাক করা ওয়েবসাইট ফিক্স করুন
ক্লিনআপের আগে নিশ্চিত করুন আপনি হ্যাক করা ওয়েবসাইটের একটি ব্যাকআপ নিয়েছেন। এখন সাইট ক্লিনআপের জন্য:
- ইনফেক্টেড ফাইলগুলো আপনার CMS-এর অফিসিয়াল ওয়েবসাইট থেকে আসল ফাইলগুলো দিয়ে রিপ্লেস করুন। নিশ্চিত করুন এটি করার সময় আপনার সাইট ভাঙছে না।
- আপনি যে নালড থিম এবং প্লাগইন ব্যবহার করছিলেন সেগুলো সরান।
- PHPMyAdmin-এর মতো টুল ব্যবহার করে টেবিলগুলোতে স্প্যাম শব্দ সার্চ করে ডাটাবেস ক্লিন আপ করুন।
- যে সন্দেহজনক ইউজাররা আপনি তৈরি করেননি সেগুলো ডিলিট করুন।
- টেক্সট এডিটরে ফাইলগুলো খুলে ক্ষতিকর কোড ডিলিট করুন। আপনি যদি অনিশ্চিত হন সেটি কী করছে, তবে সেটি কমেন্ট আউট করুন এবং সিকিউরিটি এক্সপার্টের সাহায্য নিন!
সকল ক্লিনআপ চেষ্টার باয়जूद, иногда ম্যালওয়্যার লুকানো থাকে এবং ইনফেকশন পুনরাবৃত্তি হতে পারে। ম্যালওয়্যার সাধারণত base64(), str_rot13() এর মতো ফাংশন ব্যবহার করে তাই সেগুলো ডিজেবল করলে সাহায্য হতে পারে। কিন্তু কখনো কখনো কিছু প্লাগইন একই ফাংশনগুলো ব্যবহার করে তাই নিশ্চিত করুন এই ফাংশনগুলো ডিজেবল করার পর হ্যাক করা ওয়েবসাইট কাজ করছে। ম্যালওয়্যার রিমুভাল একটি সাধারণ ব্যবহারকারীর কাজ নয়, তাই যদি ইনফেকশন পুনরাবৃত্তি হয় তবে ম্যালওয়্যার রিমুভালের জন্য এক্সপার্টের সাথে যোগাযোগ করুন।
৫. ভবিষ্যতের জন্য প্রস্তুত থাকুন
শেষে, ক্লিনআপ হওয়ার পর নিশ্চিত করুন আপনার ওয়েবসাইট বিভিন্ন সার্চ ইঞ্জিনের ব্ল্যাকলিস্ট থেকে সরানো হয়েছে। এছাড়া, আপনার ওয়েবসাইটের সিকিউরিটি কঠোর করার কিছু ধাপ নেওয়া ভবিষ্যতের আক্রমণ থেকে বাঁচাতে পারে যেমন:
- ওয়েবসাইট, সার্ভার, প্লাগইন, ইত্যাদি আপ টু ডেট রাখুন।
- নিশ্চিত করুন সকল ফাইল এবং ফোল্ডারের জন্য সঠিক পারমিশন সেট করা আছে।
- আপনার সার্ভারের ছাড়া অন্য কোনো লোকেশনে আপনার ওয়েবসাইটের ব্যাকআপ সবসময় রাখুন।
- অ্যাডমিন অ্যাকাউন্ট সর্বনিম্ন সংখ্যক রাখুন এবং নিশ্চিত করুন সকলেই সিকিউর র্যান্ডম পাসওয়ার্ড ব্যবহার করছে।
- ওয়েবসাইটের একটি পূর্ণ সিকিউরিটি অডিট করুন এবং খুঁজে পাওয়া সিকিউরিটি লুপহোল যেমন ওপেন পোর্ট, সার্ভার মিসকনফিগারেশন, ইত্যাদি প্যাচ করুন।
- ফায়ারওয়ার বা যেকোনো সিকিউরিটি সলিউশন ব্যবহার করুন ভবিষ্যতে ওয়েবসাইট হ্যাক হতে থেকে বাঁচাতে।
উপসংহার
একটি হ্যাক করা ওয়েবসাইট ক্লিন করা একটি জটিল এবং শ্রমসাধ্য প্রক্রিয়া। তাই অটোমেশন এবং ম্যানুয়াল এক্সপার্টাইজের সঠিক কম্বিনেশন দরকার। এই আর্টিকেলে শুধু বেসিক ক্লিনআপ টেকনিক কভার করা হয়েছে এবং এর পাশাপাশি অনেক কিছু আছে। আরো, আপনি যদি নতুন হন, তবে সুপারিশ করা হয় না যে আপনি ম্যালওয়্যার ক্লিনআপ প্রসেস একদম একা করবেন। সবচেয়ে ছোট ভুল পরিবর্তন যেমন স্পেস আপনার ওয়েবসাইটকে সম্পূর্ণ ভাঙতে পারে। তাই একটি সিকিউরিটি কোম্পানি কে কাজটি করার জন্য নিয়ে আপনার কফি পান করুন এবং আরাম করুন। Astra-এর এক্সপার্টরা ৪ ঘণ্টার কম সময়ে হ্যাক করা ওয়েবসাইট ফিক্স করে। স্মল ওয়েবসাইটের জন্যও সাশ্রয়ী প্ল্যান এবং আপনার ওয়েবসাইটের সিকিউরিটির জন্য এক বছরের কমিটমেন্টের সাথে, সিকিউরিটি সমস্যা তাড়াতাড়ি আপনার জন্য অতীতের কাহিনী হয়ে যাবে।
