

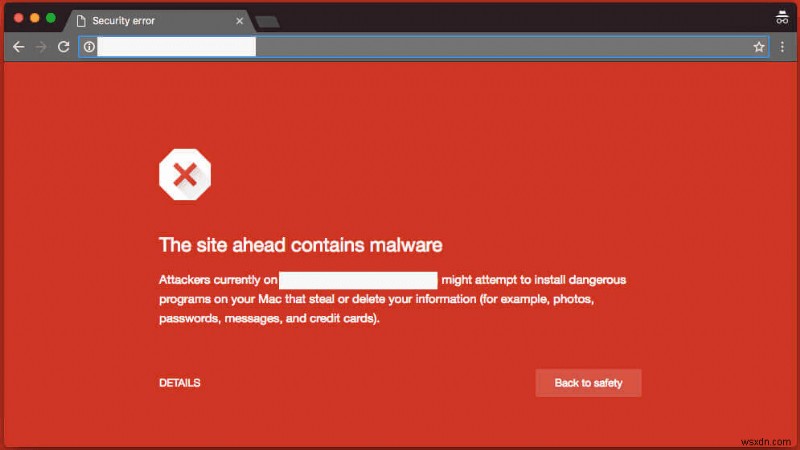
ব্যবহারকারীদের নিরাপদ অনলাইন অভিজ্ঞতা প্রদানের উদ্দেশ্যে, Google প্রায়শই ধোঁরপালা লক্ষণ দেখার ডোমেন চিহ্নিত ও ফ্ল্যাগ করে এবং সতর্কী হিসেবে যেসব ওয়েবসাইটকে সম্ভাব্য ক্ষতিকর বলে আবিষ্কার করে সেগুলো ব্ল্যাকলিস্ট করে। যখন একটি ডোমেন Google দ্বারা ব্ল্যাকলিস্ট করা হয়, তবে এটি ব্যবহারকারীদের সেটি ভিজিট করার থেকে বিরত রাখে, সাইট মালিককে জানিয়ে দেয় এবং ক্ষতিকর কার্যকলাপের মূলকে রোধ করে।
ডোমেন ব্ল্যাকলিস্ট হয় যখন Google, Bing, Norton Safe Web, এবং McAfee SiteAdvisor-এর মতো সার্চ ইঞ্জিনগুলো একটি সাইটে অনিয়মিততা খুঁজে পায় ম্যালওয়্যার হিসেবে। সাধারণ ম্যালওয়্যার হতে পারে ই-মেইল স্ক্রেপার, ফার্মা হ্যাক, ট্রোজান হর্স ইত্যাদি। এমন ম্যালওয়্যার সাইট মালিকের জানা ছাড়াই ইনডিউস্ড হতে পারে। যাইহোক, একটি সার্চ ইঞ্জিন সেটিকে তার রেজাল্টে থেকে বাদ দেয় এবং তার ব্যবহারকারীদের স্বার্থে।
গবেষণা অনুযায়ী, ৮৬% ওয়েবসাইটে অন্তত একটি গুরুতর ব্রহ্মান্ডের থাকে যা হ্যাকাররা এক্সপ্লویت করতে পারে। Google ঘোষণা করেছে যে এটি প্রতিদিন অন্তত ১০,০০০ সন্দেহজনক ওয়েবসাইট কোয়ারান্টাইন করে। আপনার ওয়েবসাইট যদি যেকোনো ব্ল্যাকলিস্ট করা ডোমেন ধারণ করে, তবে এটি Google এবং অন্যান্য সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্ট হবে। ডোমেন ব্ল্যাকলিস্টিং একজন মালিকের ওয়েবসাইটকে ভয়াবহভাবে প্রভাবিত করতে পারে, এর Google র্যাঙ্কিং কমিয়ে দিতে এবং প্রায় ৯৫% আর্গানিক ট্রাফিক হারাতে পারে। যাาค 끝나 ওয়েবসাইটের সেলস এবং রেভেনিউকে ভয়াবহভাবে প্রভাবিত করে।
Google-এ ডোমেন ব্ল্যাকলিস্ট হওয়া এড়াতে কী করতে হবে
কিছু সতর্কতা মেনে চলা আপনার সাইটকে ম্যালওয়্যার মুক্ত রাখতে এবং Google এবং অন্যান্য সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্ট হওয়া থেকে বাঁচাতে সাহায্য করতে পারে।
১. প্রতিদিন আপনার সাইট ভিজিট করুন
ওয়েবসাইট মালিকদের জন্য তাদের নিজস্ব ওয়েবসাইট নিয়মিত ভিজিট করা, গুগল সার্চ করা এবং যেকোনো সন্দেহজনক কার্যকলাপ খুঁজে বের করা অত্যন্ত অপরিহার্য। আপনার পুরো ওয়েবসাইটে একটি টুর করুন এবং যেকোনো অপ্রত্যাশিত কার্যকলাপ খুঁজে বের করুন যেন লিঙ্ক অন্য ওয়েবসাইটে রিডাইরেক্ট হচ্ছে, অজানা ফাইল, ইত্যাদি।
২. নিয়মিত রিমোট সিকিউরিটি স্ক্যান চালান ব্ল্যাকলিস্ট স্ট্যাটাস মনিটর করতে
নিয়মিত সিকিউরিটি স্ক্যান চালানো ব্রহ্মান্ডের শনাক্ত করতে দূরতর يذهب যা ভবিষ্যতে ম্যালওয়্যার আক্রমণের জনক হতে পারে। স্ক্যানগুলো ম্যালিশিয়াস কন্টেন্ট উদ্ধার করে যা আপনার ওয়েবসাইটের সোর্স কোডে গোপনে থাকতে পারে। একটি রিমোট ম্যালওয়্যার/ব্ল্যাকলিস্ট স্ক্যান ওয়েবসাইট ফাইলগুলোর মধ্য দিয়ে যেতে পারে, ব্যাকডোর, ফিশিং এবং অন্যান্য নিরাপত্তা সমস্যা খুঁজে বের করতে পারে যা প্রাক্তন সিকিউরিটি স্ক্যানগুলোর দ্বারা মিস হয়ে গেছে।
৩. ইনকামিং ওয়েব রিকোয়েস্ট স্ক্যান করুন একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) দিয়ে
Astra-এর মত ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল পরিচিত হ্যাক এবং ম্যালিশিয়াস আচরণ শনাক্ত ও রোধ করতে সাহায্য করে, সাইটকে ইনফেকশন থেকে প্রথমেই রক্ষা করে। সেগুলো প্লাগইন এবং থিমে ব্রহ্মান্ডের নির্দেশ করে, আক্রমণকারীদের জন্য একটি সাইট ইনফেক্ট করার সবচেয়ে সাধারণ উপায়গুলির একটি, এবং স্বয়ংক্রিয়ভাবে যেকোনো ব্রুট ফোর্স আক্রমণের চেষ্টা নিরস্ত করবে বা ম্যালিশিয়াস এক্টরদের ব্লক করবে।
৪. লগইন করার জন্য টু ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন
টু-ফ্যাক্টর অথেন্টিকেশন আপনার লগইন পৃষ্ঠায় একটি অতিরিক্ত নিরাপত্তা স্তর যোগ করে, যাতে আক্রমণকারীদের ব্রুট ফোর্স আক্রমণের চেষ্টা ব্লক হয়। একটি ইউজারনেম এবং পাসওয়ার্ডের পাশাপাশি, এই অথেন্টিকেশন একটি ক্রিটিক্যাল ইনফরমেশন যোগ করে যা শুধু ব্যবহারকারীরই জানেন।
লগইন করার জন্য টু-ফ্যাক্টর অথেন্টিকেশন প্রসেস ব্যবহার করা আপনার সাইটে আইডেন্টিটি থেফটের কেস সংখ্যা কমাতে পারে ইমেইল ফিশিংয়ের পাশাপাশি, কারণ অপরাধীরা সাধারণ শংসাপত্রের চেয়ে বেশি কিছু দরকার হবে। এটি সম্ভাব্য ঘুসখোরদের অ্যাক্সেস পাওয়া এবং ব্যবহারকারীর ব্যক্তিগত ডেটা বা পরিচয় চুরি করা কঠিন করে তোলে, তেজে আপনার সাইটকে Google দ্বারা ব্ল্যাকলিস্ট হওয়া থেকে বাঁচায়।
৫. আপনার অ্যাডমিন লগইন বা ব্যাক অফিসের URL পরিবর্তন করুন
ডিফল্ট অ্যাডমিন লগইন ব্যবহার করা আপনার সাইটে ব্রুটফোর্স চেষ্টা আনবে। একবার একজন আক্রমণকারী আপনার ডিফল্ট অ্যাডমিন লগইন লিঙ্ক حدس করলে, অনঅথরাইজড অ্যাক্সেস পাওয়া সহজ হয়ে যায়। আপনার অ্যাডমিন লগইনের URL পরিবর্তন করা আপনার লগইন এলাকায় একটি অতিরিক্ত নিরাপত্তা স্তর যোগ করে, যাতে এটিকে অনিচ্ছাকৃত অ্যাক্সেস এবং তারপর आने वाली নিরাপত্তা হুমকি থেকে রক্ষা করা যায়।
৬. ব্যাড বটগুলো আপনার ওয়েবসাইট অ্যাক্সেস করার থেকে ব্লক করুন এবং 'honeypots'-এর সাথে আটকে রাখুন
প্রায় ওয়েব ট্রাফিকের অর্ধেক বট থেকে আসে, ভালো বা খারাপ। অধিকাংশ ক্ষতিকর উদ্দেশ্যে তৈরি, হ্যাকাররা ম্যালিশিয়াস বট তৈরি করে নapterous কাজ সম্পাদন করতে যেমন কন্টেন্ট স্ক্রেপিং, দাম, এবং প্রোডাক্ট ক্যাটালগ, নকল রেজিস্ট্রেশন তৈরি করা, ফ্লাইট সিট ইনফরমেশন সংগ্রহ, মাস বুকিং টিকেট এবং অন্যদিকে বিক্রি ইত্যাদি। এটি একটি সাইটকে Google দ্বারা ব্ল্যাকলিস্ট হওয়ার দিকে নিয়ে যেতে পারে।
ম্যালিশিয়াস বট আটকে রাখার একটি ভালো মেকানিজম হলো ওয়েবসাইটে Honeypots ব্যবহার করা (সাধারণত স্ক্রেপাররা পাঠান যারা প্রতিটি পৃষ্ঠার স্ট্রাকচার সম্পূর্ণরূপে না জানেন)। সার্চ ইঞ্জিন বটগুলো প্রায়শই এই ট্র্যাপে পড়ে এবং লিঙ্কগুলোকে ডেড, অপ্রাসঙ্গিক বা নকল বলে ব্যাখ্যা করে।
Astra আপনাকে কীভাবে সাহায্য করতে পারে যদি আপনার ওয়েবসাইট হ্যাক হয়ে যায়
Astra ব্রহ্মান্ডের খুঁজে বের করা এবং অনলাইন হ্যাক প্রতিরোধ করার সবচেয়ে विश्वস্ত সমাধানগুলোর একটি বলে প্রমাণিত হয়েছে। Astra-এর ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ডিপ্লয় করার পরামর্শ দেওয়া হয় ইনকামিং রিকোয়েস্ট স্ক্যান করতে ম্যালিশিয়াস ইউজার এবং বটের জন্য এবং স্বয়ংক্রিয়ভাবে ফরডিউলেন্ট ইউজার ব্লক করতে।
Astra-এর ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) আপনার ওয়েবসাইটে ইনকামিং ট্রাফিক মনিটর করে এবং ম্যালিশিয়াস রিকোয়েস্ট ব্লক করে। Astra-র সাথে, আপনি ব্যাড বট এবং অটোমেটেড সিকিউরিটি টুলও ব্লক করতে পারেন কৌশলগত 'honeypots' এবং অন্যান্য সফিস্টিকেটেড মেকানিজম বिछিয়ে।
