

WannaCry র্যানসমওয়্যারের সাম্প্রতিক প্রাদুর্ভাব এবং এটি বিশ্বব্যাপী সৃষ্টি করা ধ্বংস আমাদের অনলাইন নিরাপত্তা সিস্টেমের আক্রান্ত অবস্থার একটি ভয়াবহ স্মারক। এই ঘটনাগুলো দেখিয়েছে যে কেউ সাইবার অপরাধ থেকেimmune নন – বড় কর্পোরেশন, ছোট ব্যবসা, স্টার্টআপ, সরকারি এজেন্সি, অথবা আপনার সবচেয়ে নিরাপদ দৃষ্টিগোচর একক ব্যবহারকারী।
IBM অনুযায়ী, সকল সাইবার আক্রমণের ৬২% ছোট এবং মাঝারি ব্যবসাগুলোর দিকে লক্ষ্য করা হয়। পরিসংখ্যান বলছে প্রায় ৪,০০০ প্রতিদিন। ছোট ব্যবসাগুলো সহজ টার্গেট কারণ প্রবেশের সহজতা। অধিকাংশ ছোট ব্যবসা তাদের অনলাইন ব্যবসা সুরক্ষিত করার গুরুত্ব উপেক্ষা করে এবং প্রায়শই হ্যাকারদের টার্গেট হয়ে পড়ে যারা কোম্পানির অপরিহার্য ডেটা চুরি বা প্রকাশ করতে চায়। সাইবার অপরাধের পরিসর তথ্য চুরি থেকে বাঙ্ক অ্যাকাউন্ট लুটপাট করা wire transfer-এর মাধ্যমে; কাস্টমারদের ব্যক্তিগত পরিচয় তথ্য চুরি; ফালতু ট্যাক্স রিফান্ড ফাইল করা অথবা হেলথ ইন্সুরেন্স বা মেডিকेयर ফ্রড করা।
যদিও কিছু ব্যবসা তাদের ক্ষতিপূরণ করতে সক্ষম হয়, অন্যদের এমন সুযোগ হয় না এবং দুর্ভাগ্যক্রমে তাদের বন্ধ হয়ে যায়। নিচে সেই কোম্পানিগুলো তালিকাভুক্ত করা হলো যাদের ডেটা ব্রিচের কারণে বিশাল ক্ষতির মুখোমুখি হয়ে তাদের ব্যবসা বন্ধ করতে বাধ্য হয়েছিল।
১. Code Spaces
Code Spaces, যা একটি সোর্স কোড হোস্টিং সার্ভিস ছিল যেটি ব্যবহারকারীদের প্রজেক্ট ম্যানেজমেন্ট টুলসের একটি স্যুট অফার করত, একটি ভয়াবহ হ্যাকের ডেটা, ব্যাকআপ, মেশিন কনফিগারেশন, এবং অফসাইট ব্যাকআপের বিশাল পরিমাণ মুছে ফেলার後に ২০১৬ সালে বন্ধ হয়ে গেল। এটি ঘটেছিল যখন আক্রমণকারী একটি DDoS আক্রমণ শুরু করল Code Spaces-এর Amazon EC2 কন্ট্রোল প্যানেলে অনধিকার প্রবেশের সাথে সাথেই।
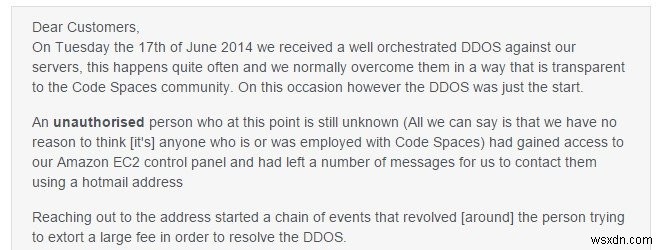
আক্রমণের পরেও, কোম্পানিটি সমস্যাটি সমাধান করতে অক্ষম ছিল এবং যে কাস্টমাররা পরিষেবা পেতে পারেননি তাদের রিফান্ড করতে পারেনি। এটা কোম্পানির विश्वাসযোগ্যতা এবং বাজারে আর্থিক অবস্থাকে বিশাল ক্ষতি رساند, এবং cuốiে এর সেবাগুলো সম্পূর্ণরূপে বন্ধ হয়ে গেল।
২. Telefonica
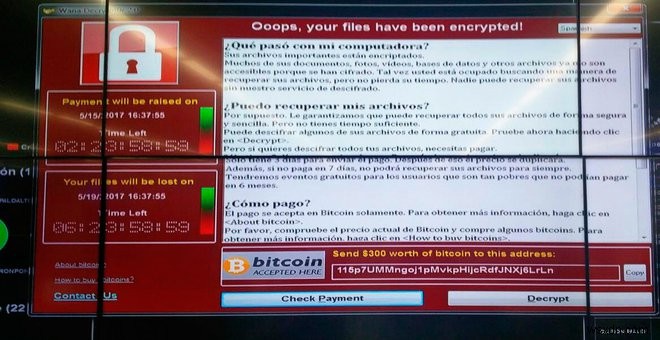
বিখ্যাত WannaCry বিশ্বব্যাপী অনেক সিস্টেমকে প্রভাবিত করেছিল, এবং 그중 একটি ছিল Telefonica: একটি স্প্যানিশ টেলিকমিউনিকেশন কোম্পানি। র্যানসমওয়্যার এর সিস্টেমের মাধ্যমে মেরে যাওয়ার সাথে সাথে, কোম্পানির IT ডিপার্টমেন্টকে অবিলম্বে সকল কম্পিউটার সিস্টেম এবং VPN সিস্টেম বন্ধ করতে হয়েছিল র্যানসমওয়্যারের বিস্তার সীমিত রাখতে। কোম্পানির একটি বিবৃতিতে জানা যায়, র্যানসমওয়্যার একটি ইন্টারন্যাল সার্ভারকে ইনফেক্ট করতে সক্ষম হয়েছিল, সেখান থেকে এটি কর্মচারীদের PC-এ ছড়িয়ে পড়েছিল।
৩. FlexiSpy
Flexispy, একটি কোম্পানি যা গোপন নিরীক্ষণ টুলস বাজার করত ঈর্ষালু স্ত্রী-পত्नी এবং চিন্তিত পিতামাতার জন্য — টুলস যেগুলো তাদের ল্যাপটপ এবং মোবাইল ডিভাইসে ইনস্টল করা যেতে পারে তাদের ডিজিটাল কার্যকলাপ, সংরক্ষিত ছবি, এবং মেসেজ হ্যাক করার জন্য — ২ জন হ্যাকার দ্বারা বন্ধ করা হয়েছিল। হ্যাকাররা Motherboard রিপোর্টারদের এই কোম্পানির হ্যাক করা ব্যবহারকারীদের ১৩,০০০ অ্যাকাউন্টের বিবরণ সরবরাহ করল, সেইসাথে কোম্পানির সার্ভার থেকে সব ডেটা মুছে ফেলল।
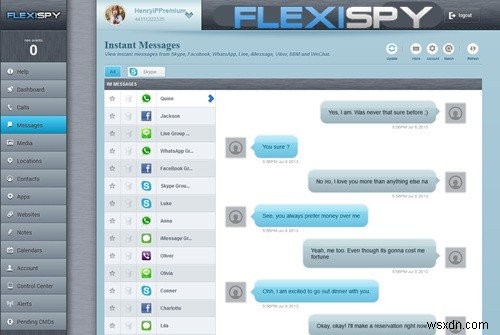
তবে, আক্রমণের পেছনে হ্যাকারটি এই নिंदনীয় কার্যকলাপের বিরুদ্ধে প্রতিবাদ হিসেবে তার কাজ انجام করল, এবং বলল যে FlexiSpy লোকেদের যা করতে দেয় সেটা "fucking seedy and skin-crawlingly revolting." 'Leopard Boy' নামের হ্যাকারটি বলল এই হ্যাকের লক্ষ্য ছিল এমন ধরনের ইন্ডাস্ট্রি সমগ্রকে একটি সতর্কতা পাঠানো। তারা সকল উইন্ডোজ ডোমেনের ডোমেন কন্ট্রোলার, ইন্টারন্যাল শেয়ারপয়েন্ট সার্ভার অ্যাক্সেস এবং আটকে দিয়েছিল, এবং শুরু করলো সব ধরনের ইনফরমেশন এবং কোড মুছে ফেলা — তারপর তার অনেকাংশ Motherboard রিপোর্টারদের হস্তান্তর করল।
Retina-X নামে একটি অনুরূপ কোম্পানিও একই হ্যাকার গ্রুপ দ্বারা বন্ধ করা হয়েছিল।
৪. Medstar Health
MedStar Health, امریকায় বltimোর এবং ওয়াশিংটনের আশেপাশে হাসপাতালের একটি চেইন চালানোর একটি কোম্পানি, একটি হাসপাতাল হ্যাকের শিকার হয়েছিল। কোম্পানির নেটওয়ার্ক একটি অজানা ভাইরাস দ্বারা আক্রমিত হয়েছিল যার ফলে এর রোগী ডাটাবেস এবং ইমেইল সিস্টেম বন্ধ হয়ে গেল।
একটি অদ্ভুত হ্যাক কারণ কোনো বিটকয়িন বা কোনো র্যানসেম ডিমান্ড ছিল না, কিন্তু কোম্পানি সংকট মোডে প্রবেশ করলো সকল রোগীর রেকর্ড এবং কমিউনিকেশন পেজার হারানোর কারণে। এটি বড় পরিমাণে উদাহরণ দেয় যে ইলেকট্রনিক পদ্ধতি স্বাস্থ্য ব্যবস্থাপনার জন্য আডপ্ট করার উদ্দেশ্য পেছনে একটি মূল্য লুকানো থাকে। এমন ঘটনাগুলো ব্যাপক মিডিয়া কভারেজ পেলেও, বড় সংখ্যক হেলথ কেয়ার সংস্থা এখনও সাইবার হুমকির পরিসরের sadece একটি অস্পষ্ট ধারণা রাখে।
অনেক ব্যবসা আক্রমণকারীদের लगাতার টার্গেট হলেও, সবচেয়ে সাধারণ এবং সহজ টার্গেট হলো ওয়েব ব্যবসা। Magento, WordPress, OpenCart ইত্যাদির মত জনপ্রিয় CMS-গুলোর লুপহোলগুলো সেগুলোকে আক্রমণকারীদের জন্য প্রধান টার্গেট করে তোলে। Astra-এর মত একটি ওয়েবসাইট ফায়ারওয়াল ওয়েবসাইট নিরাপত্তার জন্য অত্যন্ত সুপারিশ করা সমাধান।
