

আপনি যেন জানেন, ২০১৪ প্রাইভেসির জন্য ভালো বছর নয়। মানুষের একটি সतত বড় होता পুল আপনার ওপর আগ্রহী।
অনেক পাবলিকেশন সেলেব্রিটির ব্যক্তিগত জীবনকে ভোগ করল, কিন্তু ২০১৪ ছিল সেই বছর যখন স্পটলাইট সাধারণ মানুষের ওপর পড়ল। আমরা এই লঙ্ঘনগুলো থেকে কিছু শিখতে পারি কি?
বোঝায়, আপনি যদি কোনো জিনিসের জন্য টাকা না দেন, আপনি আপনি পণ্য। আপনার প্রাইভেসি কীভাবে লঙ্ঘিত হয়েছিল কেবল ১২ মাসে...
The NSA
কী ঘটেছিল?
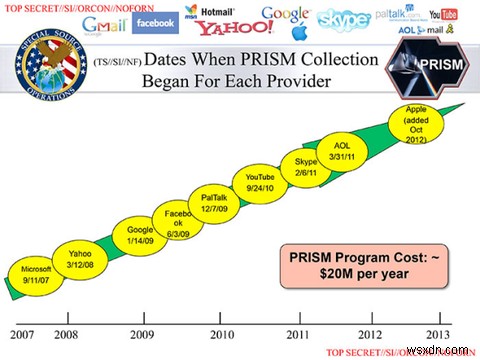
আমরা সবাই জানি আমাদের সরকার আমরা কী করি সেটা নজরদারি করে, কিন্তু কখনো কখনো তাদের আগ্রহের পরিধি আশ্চর্য করিয়ে দেয়। গত বছর, আমরা PRISM, ন্যাশনাল সিকিউরিটি এজেন্সির নজরদারি প্রোগ্রাম, তদন্ত করলাম এবং জানলাম যে আপনার ইমেইলও প্রাইভেট নয়।
এই বছর, বের হয়েছে যে অনলাইন প্রাইভেসি নিয়ে যেকোনো আগ্রহ দেখালেই আপনি NSA-এর ওয়াচ লিস্টে পড়বেন। এবং হ্যাঁ, কারণ আপনি এই আর্টিকেলটিতে ক্লিক করেছেন, আপনার নাম সেখানে লেখা হয়েছে সম্ভবত।
আপনার ব্যবসা তাদের ব্যবসা। এটা ততটুকু সহজ।
এটা এখনও সমস্যা কি এবং আপনি কী করতে পারেন?
এটা অবশ্যই একটি চলমান সমস্যা। সৌভাগ্যক্রমে, NSA মানেন তারা প্রায় সবার ওপর ডেটা কালেক্ট করে, কিন্তু তারা সীমিত সংখ্যক ব্যক্তিকে ট্র্যাক করে যারা স্পষ্টভাবে কানুন ভাঙতে চায়।
অপवाद "সাস্পিশাস এক্টিভিটি" ডিফাইন করা হয়নি। এই গ্রে এরিয়াটা অনেক লোককে স্নাযব করে।
আমরা PRISM এবং এসব বাইপাস করার জন্য তদন্ত করলাম... এবং উপসংহার করলাম যে "আপনি আন্তর্জাতিক গোয়েন্দা এজেন্সি থেকে পলায়ন করতে পারবেন না।" এনক্রিপশন আপনাকে NSA-এর ওয়াচ লিস্টে আরও উপরে নিতে পারে। এটা একটি ভয়াবহ বিশ্বে আমরা বাস করি।
DRIP
কী ঘটেছিল?
স্বাভাবিকভাবেই, শুধু US সরকার নয় যারা আমাদের এক্টিভিটি চেক করে: ব্রিটিশ সরকার এপ্রিলে ইউরোপियन কোর্ট অফ জাস্টিসের একটি রুলিংয়ে প্রতিক্রিয়া জানিয়েছিল, এবং ২০১৪ সালের মাঝপথে, ডেটা রিটেনশন অ্যান্ড ইনভেস্টিগেটরি পাওয়ার্স বিল, যাকে ড্রিপ (DRIP) বা 'স্নুপিং ল' বলা হয়, পার্লিয়ামেন্টে খুব দ্রুত পাস করা হয়।
DRIP ইন্টারনেট প্রোভাইডারকে বাধ্য করে ১২ মাস পর্যন্ত ডেটা রিটেইন করার জন্য, যা ইউরোপियन কনভেনশন অন হিউম্যান রাইটসের সাথে বিপরীত। আপনার টেলিকমিউনিকেশন থেকে ইনফোর্মেশন স্টোর করা হয়, সরকার বা সার্ভিস প্রোভাইডার (мар্কেট রিসার্চ উদ্দেশ্যে) ১২ মাস জন্য ব্যবহার করার জন্য—অথবা আরও লম্বা সময় যদি পাওয়ার দারাইরা মনে করেন এটা রাখা উচিত।
এটা এখনও সমস্যা কি এবং আপনি কী করতে পারেন?
এটি UK সিটিজেনদের জন্য একটি খুব বাস্তব চিন্তা।
ইউরোপ জুড়ের কোর্ট (জার্মানি, চেক রিপাবলিক, এবং বুলগেরিয়া সহ) মাস ডেটা রিটেনশনকে অনিকোস্টিটিউশনাল রিজেক্ট করেছে, এবং লেবার এমপি টম 왟সনও আর্গুমেন্ট দিয়েছিলেন যে DRIP ছিল "ডেমোক্র্যাটিক ব্যান্ডিটরি রেজোন্যান্ট অফ এ রোগ স্টেট।"
তবে এখন কিছু করার জন্য খুব দেরি হয়ে গেছে।
কিছু লোক হালchal করল, কিন্তু তারা শীঘ্রই 'বিগার নিউজ'-এর কলাম ইঞ্চি দিয়ে দাফন হয়ে গেল যেন Operation Yewtree। সাদা কথা, DRIP ছাড়া "নির্দোষ জীবন হারাতে পারে।" টেররিজমের নাম লাওয়ায় সব কিছুর ওপর ঢাকা দেওয়া যায়—যে হোক সো-কলড 'ইমারজেন্সি' পাওয়ার, অথবা পেশাগত টর্চার। সেই আউटलুক দিয়ে, DRIP-এর মত এক্ট 불가ড়্য বলে আরগু করা কঠিন।
The Usual Suspects
কী ঘটেছিল?
সেটা কীভাবে সকলকে ট্র্যাক করে? খুব সহজে, আমরা নিজেরা আমাদের সম্পর্কে ইনফোর্মেশন ভলান্টিয়ার করি!
আমাদের অধিকাংশ, উদাহরণস্বরূপ, গুগল ব্যবহার করি। এটা একটি চমৎকার সার্চ ইঞ্জিন। এটাও আপনার ওপর ডেটা কালেক্ট করে। গুগল জানে আপনি কোথায় বাসেন, আপনি কীতে আগ্রহী, এবং আপনার জিমেইল খুঁজে বের করতে পারে। এটা যতটুকু খারাপ না হয়, আপনি খুব সহজে প্রোফাইল করা যায়।
সোশ্যাল নেটওয়ার্কও তেমনই করে: সোশ্যাল শেয়ার বাটন ব্যবহার করলে আপনার অনলাইন ট্রেইল উজাগর হয়, কিন্তু এটা একমাত্র দৃষ্টান্ত নয় যেটা মনে হয় নিরাপদ কিন্তু কঠিন সমস্যা হতে পারে।
Tinfoleak টুইটার ইউজারকে ভয় পেতাতে একটি কার্যকর উপায়, তাদের সম্পর্কে অলার্মিং পরিমাণ ডেটা প্রেজেন্ট করে, যেন তারা কোথায় বাসে, আগ্রহ (হ্যাশট্যাগের মাধ্যমে), এবং কতবার নির্দিষ্ট লোকদের সাথে ইন্টারঅ্যাক্ট করেন।
তারপর আছে ফেসবুক। কিছু লোক যে পরিমাণ ফটো আপলোড করে সেটা চমৎকার। হয়তো এটা আমাদের সেলফ-অবসেশন বেড়ার লক্ষণ, কিন্তু এটা প্রাইভেসি সাবমিশনও হতে পারে—বিশেষ করে যদি আপনার ফটো প্রাইভেসি সেটিংস মনিটর করা না হয়। ট্যাগিং ক্ষমতা বিশেষ চিন্তা জানাতে পারে। সহজে বিশ্বাস করা যায় ফেসবুক আপনার বাড়িতে একটি জাসুস।
এটা এখনও সমস্যা কি এবং আপনি কী করতে পারেন?
গুগল, ফেসবুক, এবং ইয়াহু যেন সার্ভিসগুলো ২০১৫ (এবং সম্ভবত ২০১৬, ২০১৭, ২০১৮...) থেকেও আপনার বিহেভিয়ার মনিটর করবে, যেন ২০১৪-এ করেছি। এই সাইটগুলো সিকিউরিটি-নজরদারি সংস্থার সাথে ডেটা শেয়ার করেছে।
আপনি পুরোপুরি সুবিধা নিতে পারবেন না কিছু প্রাইভেসি ছাড়া। তবে আপনি শক্তিহীন নন: ফেসবুকে নিজেকে প্রোটেক্ট করার উপায় আছে; প্রাইভেট ব্রাউজিং ব্যবহার করুন (এখানেও অনেক সুবিধা আছে); প্রাইভেসি প্লাগইন এনেবল করুন; বা এমন সার্চ ইঞ্জিনে স্যুইচ করুন যা আপনাকে ট্র্যাক করে না, যেন duckduckgo।
Heartbleed
কী ঘটেছিল?
এপ্রিলে এটি একটি বিশাল শক ছিল। https:// ব্যবহার করা সবসময় সेफ মনে হতো, কিন্তু আবিষ্কৃত হয়েছিল OpenSSL তथাকথিত সিকিউর সার্ভারে একটি ভালনারেবিলিটি। গুগল দ্বারা আবিষ্কৃত, Codenomicon-এ সহযোগিতায়, হার্টব্লিড অনেক আতঙ্ক সৃষ্টি করেছিল, অতिउৎসাহী মিডিয়া ভুলে "ভাইরাস!" চিৎকার করে ছাদ থেকে।
এটি ইন্টারনেটের বড় অংশে একটি বড় ফ্লwei এক্সপোজ করেছিল এবং কোনো নির্দিষ্ট অপারেটিং সিস্টেমে সীমাবদ্ধ ছিল না, তাই এটি নিরাপত্তার জন্য হয়তো সবচেয়ে বড় হুমকি, কিন্তু আপনার প্রাইভেসির জন্যও।
হার্টব্লিড দ্বারা প্রভাবিত জনপ্রিয় সাইটগুলোর মধ্যে ছিল ইনস্টাগ্রাম, পিন্টারেস্ট, এবং ওয়ার্ডপ্রেস, পাশাপাশি ইয়াহু এবং গুগলের ইমেইল সার্ভিস। মামসনেট (Mumsnet) তার ইউজারদের সতর্ক করেছিল যে পাসওয়ার্ড এবং প্রাইভেট মেসেজ আক্রমণকারীদের দ্বারা অর্জিত হতে পারে, এবং অনেক অন্যদের পরামর্শ দিয়েছিল পাসওয়ার্ড পরিবর্তন করতে (এবং আরও সিকিউর পাসওয়ার্ড তৈরি করতে)।
এটা এখনও সমস্যা কি এবং আপনি কী করতে পারেন?
অনেক সাইট স্টেটমেন্ট ইস্যু করেছিল যেসব বলেছিল তারা হার্টব্লিডের শিকার হয়নি বা ভালনারেবিলিটি প্যাচ করা হয়েছে। কিন্তু আপনি যদি একই পাসওয়ার্ড বিভিন্ন সাইটে ব্যবহার করেন এবং এপ্রিলের প্যানিক এলার্টের পর থেকে পরিবর্তন করেননি, থার্ড-পার্টিগুলো আপনার ডিটেইলস এক্সেস করতে পারে এখনো—হয়তো আপনার ইমেইলও।
Mashable-এ হার্টব্লিড দ্বারা প্রভাবিত সার্ভিসের একটি চমৎকার তালিকা আছে, সেটা চেক আউট করুন। অথবা ছোট সাইটের জন্য, এটি একটি চমৎকার সার্চ টুল যা আপনার মনে শান্তি দেবে।
অন্যথায়, এটি একটি ওয়েটিং গেম জানতে হার্টব্লিড থেকে কী ইনফোর্মেশন বের হয়েছে।
The Snappening
কী ঘটেছিল?
সেপ্টেম্বর ২০১১-এ লঞ্চ, এখন ১০০ মিলিয়ন মাসিক সক্রিয় স্ন্যাপচ্যাট ইউজার। অ্যাপটি আপনাকে একটি ফটো लेने, ক্যাপশন যোগ করা, এবং কাউকে পাঠাতে দেয়, শুধু কিছু সেকেন্ড পর সেটা ডিলিট হওয়ার জন্য। সার্ভিসের এই ধরন খুব אינ্টিমেট মুহূর্তের জন্য উপযোগী, আপনি কল্পনা করতে পারেন।
এখন, আমাদের কল্পনা করতে হবে না। যাদের ডাউটফুল আগ্রহ, তারা Snapsave-এর মত স্ন্যাপচ্যাট-সদৃশ অ্যাপ থেকে ছবির একটি বড় লিক খুঁজে পেল, যাকে The Snappening বলা হয়। প্রাথমিক রিপোর্টে বলা হয়েছিল ২০,০০০ অ্যাকাউন্ট ব্রিচ হয়েছে (সৌভাগ্যক্রমে, হ্যাকটি আসল রিপোর্টের মত বড় ছিল না), ছবিগুলো নেট জুড়ে ছড়িয়ে পড়েছে, কিন্তু বিশেষ করে 4chan-এ।
4chan, অবশ্যই, সেটা মেসেজ বোর্ড যা Celebgate-এর জন্য খ্যাত, যেটাতে জেনিফার লরেন্স এবং কেট আপটন-এর নগ্ন ছবি পাবলিক ডোমেনে এল; The Snappening একটি সাদৃশ্য প্রাইভেসি লঙ্ঘন, শুধু সাধারণ মানুষের জন্য।
লোকদের জীবনে ঝাঁকির তাকিয়ে থাকার জন্য একটি চিন্তাজনক পরিমাণ আনন্দ প্রদর্শন ছিল, কিন্তু বড় চিন্তা ছিল যে অনেক ছবি চাইল্ড অবিউজ ফটো হিসেবে ক্লাসিফাই হতে পারে। স্ন্যাপচ্যাট মানলো তাদের অধিকাংশ ইউজার ১৩ থেকে ১৭ বছর বয়সের মাঝপথে পড়ে।
এটা এখনও সমস্যা কি এবং আপনি কী করতে পারেন?
সেগুলো এখন বাইরে আছে, দুর্ভাগ্যবশত। কিন্তু আমরা সবাই এথেক থেকে শিখব। আমাদের প্রাইভেসিকে বেশি মান দিতে হবে এবং আমরা কী শেয়ার করি এবং কার সাথে সেটা নিয়ে খুব সতর্ক থাকতে হবে।
এবং ছবি সংরক্ষণ করা সার্ভিসের সাথে অতিরিক্ত সতর্ক থাকুন, যেন Snapsave বা এমনকি শুধু সোশ্যাল নেটওয়ার্কিং। উপরে উল্লেখিত Tinfoleak ব্যবহার করে, আপনি কোনো টুইটার ফিডের সকল ছবি সহজে ডাউনলোড করতে পারেন।
এটা তোমার-আমার মধ্যে রাখা যাক
প্রাইভেসি একটা জিনিস যা আমরা সবাই প্রিয় রাখব, কিন্তু ইন্টারনেটে, এটা একটা জিনিস যা আমরা সিম্পলি পাই না; সম্ভবত ২০১৫-এও এই ট্রেন্ড চলবে, যদিও এটা এমন কিছু যা ইউজাররা খুব জরুরি পেতে চায়।
DRIP-এর উদ্দেশ্যে, দ্য গার্ডিয়ান-এর কলামনিস্ট সায়মন জেনকিন্স স্যাট্রিক্যালি জ্বালা দিয়েছিলেন: "নির্দোষদের ভয় নেই। শুধু দোষীদের আপত্তি হতে পারে।"
আপনার লুকাতে কিছু না থাকলে...
