

আপনি জানতে পারেন যে অ্যাশলি মেডিসন, একটি "বিবেচনাশীল" অনলাইন ডেটিং সাইট যা মূলত বাওয়াল স্বামী/স্ত্রীকে টার্গেট করে, gầnে হ্যাক করা হয়েছে। সাইটটি অনেক বছর ধরে বিতর্কের কেন্দ্রে রয়েছে, मुख্যভাবে এইরকম বিজ্ঞাপন চালাতে کے কারণ:
হ্যাকাররা, যারা নিজেদের "দ্যা ইমপ্যাক্ট গ্রুপ" বলে ডাকে, মিলিয়ন মিলিয়ন ব্যবহারকারীর ডেটা (সমঝোতাকারী ছবি এবং ব্যক্তিগত তথ্য সহ) রিলিজ করার হুমকি দিয়েছে যদি সাইটটি এর প্যারেন্ট কোম্পানি, অ্যাভিড মিডিয়া লাইফ, দ্বারা টেক ডাউন না করা হয়, যার मालিকানা যেন অন্যান্য হুকআপ সাইটগুলোও।
হ্যাকের উদ্দেশ্য মনে হয় সাইটটির অপারেশন সম্পর্কে নৈতিক আপত্তি, যদিও নাইভ হতে হবে না যে আসলে উদ্দেশ্য হল ব্ল্যাকমেইল, এবং হ্যাকাররা শুধু বিষয়টি বিভ্রান্ত করার চেষ্টা করছে।
সার্ব ৩৭ মিলিয়ন ব্যবহারকারী প্রভাবিত হতে পারে, সেইসাথে পূর্বের ব্যবহারকারীরাও — যারা তাদের অ্যাকাউন্ট ডিলিট করেছেন। AML পাবলিকলি স্টেট করেছেন তাদের ইন্টারনাল ইনভেস্টিগেশন চলছে, এবং তারা মনে করে তারা হ্যাকারের পেছনে কে সেটি সম্পর্কে ভালো ধারণা পেয়েছে। AML CEO নويل বিডার্ম্যান অনুযায়ী,
“আমরা [নিশ্চিত করা] যে আমরা কে দোষী বলে মনে করি তার কিনারায় আছি, এবং দুর্ভাগ্যক্রমে এতে ম্যাস পাবলিকেশন ট্রিগার হয়েছে [...] তাদের প্রোফাইল আমার সামনে আছে, তাদের সকল ওয়ার্ক ক্রেডেনশিয়ালস। এটি নিশ্চিতভাবে এইখানে একজন ব্যক্তি ছিলেন যা কর্মী নন কিন্তু নিশ্চিতভাবেই আমাদের টেকনিক্যাল সার্ভিসে স্পর্শ করেছিল।”
এ পর্যন্ত, এই ইস্যুর কভারেজ কিছুটা, যেন, উপহাসजनক। একটি সাধারণ অনুভূতি রয়েছে যে এটি একটি সিরিয়াস ইস্যু নয়, এবং এমনকি হ্যাকারের পক্ষে সমর্থন রয়েছে, বড় পাবলিকেশন যেন ডেইলি মেইল থেকে। সাধারণ অনুভূতি হল হ্যাকের শিকাররা তাদের অর্জিত ফল পেল। আজ, আমি বলতে চাই কেন এই প্রতিক্রিয়া দায়বদ্ধতা থেকে ভ্রষ্ট, এবং একটি আরও বড় ইস্যু যা আমাদের চিন্তা করা উচিত সেটি মিস করছে।
জটিল প্রভাব
দুই দিন আগে, একজন পুরুষ যিনি নিজেকে গে সৌদি বললেন রেডডিটে সাহায্য চেয়েছেন। একজন অ্যাশলি মেডিসন ব্যবহারকারী হিসেবে, তিনি মৃত্যুদণ্ডের মুখোমুখি হবেন যদি তার নাম এবং ছবি (যкоторы bazı সমলিঙ্গ যৌনাচারের চিত্রণ করে) পাবলিক হয়। যদি তার গল্প সত্য হয়, তবে তিনি একলা নন: সাইট যেন অ্যাশলি মেডিসন স্পষ্টভাবেই গে লোকজনকে আকর্ষণ করে, বিশেষ করে যেসব যুরিসডিকশনে গে সেক্স ক্রিমিনালাইজড। এবারের 벌써 সমলিঙ্গতা জন্য মৃত্যুদণ্ড হয়েছে। আসলে, সৌদি আরাবিয়া এবর্ষ তার জাস্টিস সিস্টেম 'স্ট্রিমলাইন' বলে খোশ দিয়েছে।
বেনামী রেডডিট ব্যবহারকারী পোস্ট করেছিলেন,
"আমি একটি দেশ থেকে আসি যেখানে সমলিঙ্গতা মৃত্যুদণ্ড সাধ্য। আমি গত কয়েক বছর আমেরিকায় পড়েছি এবং সেই সময় অ্যাশলি মেডিসন ব্যবহার করেছি। আমি সিঙ্গেল ছিলাম, কিন্তু এটা ব্যবহার করেছি কারণ আমি গে; আমার দেশে গে সেক্স মৃত্যুদণ্ডের শাস্তি পাওয়া যায় তাই আমি আমার হুকআপগুলো অত্যন্ত বিবেচনাশীল রাখতে চেয়েছিলাম। আমি শুধু সিঙ্গেল লোকের সাথে হুকআপ করতে AM ব্যবহার করতাম।[...] আমি হত্যা, প্রতারণা, বা দেশ निकালার প্রস্তুত করছি। এবং আমি কিছু ভুল করিনি।"
এটি ভয়াবহ, কিন্তু অ্যাশলি মেডিসনের গে ব্যবহারকারীরা একমাত্র লোক নন যারা 'তারা তাদের অর্জিত ফল পেল' নারেটিভে ফিট হয় না। যেসব যুরিসডিকশনে তালাক অবৈধ? যেসব অপমানজনক সম্পর্কে, যেখানে একটি জীবনসঙ্গী শারীরিকভাবে নিরাপদ মনে না করলে তালাক চাওয়ার জন্য? যেসব লোক অ্যাকাউন্ট বানিয়েছিল কিন্তু চূড়ান্তভাবে সেটি চালু না করার সিদ্ধান্ত নিয়েছিল? কি এই সব লোকজন আউটেড হওয়ার যোগ্য? কারণ যদি এই তথ্য পাবলিকলি রিলিজ হয়, তারা হবে।
হ্যাকারদের ম্যানিফেস্টোতে, সাইটের মিলিয়ন মিলিয়ন ব্যবহারকারীদের দুর্দশা প্রতি তারা কম সহানুভূতিশীল,
“ওই পুরুষদের জন্য খারাপ, তারা প্রতারণাকারী ধুলোবালি এবং তাদের কোনো বিবেচনা দাবি করতে পারবে না [...] ৩৭ মিলিয়ন সাথে মেম্বার, অধিকাংশ US এবং কানাডা থেকে, জনগোষ্ঠীর একটি উল্লেখযোগ্য শতাংশ খুব খারাপ একদিন যাব, অনেক ধনী ও শক্তিশালী লোকসহ।”
জাহিরতঃ, হ্যাকাররা সম্ভবত এই পরিস্থিতিগুলো সম্পর্কে নির্দিষ্টভাবে চিন্তা করেননি যখন সে লিখছিল — কিন্তু সেটিই সমস্যা। এই হ্যাকাররা ვিজিলান্টস, দায়বদ্ধ গার্ডিয়ানস নন যাদের ডেটা আস্থা করা হয়েছে ভালো জাজমেন্ট এক্সারসাইজ করার জন্য। তারা কখনো এই সকল সংবেদনশীল তথ্যের সাথে আস্থা করা হয়নি, এবং সঠিক কারণেই!
এই হ্যাক শুনে 'তাদের জন্য ভালো' বলা পয়েন্ট মিস করছে। এখানে গল্পটি প্রতারণাকারীদের আউট করার বিষয়ে নয়, এটি কতটুকু সামান্য কোম্পানিগুলো আমাদের গোপনীয়তা সম্মান করে সেটি সম্পর্কে, একটি বিশাল স্কেলে। অ্যাশলি মেডিসন তাদের ব্যবহারকারীদের গোপনীয়তা রক্ষা করার দায়বদ্ধতা পালন করতে ব্যর্থ হয়েছে — এক বিশাল স্কেলে। এবং তারা একমাত্র নন।
উপেক্ষার একটি প্যাটার্ন
গত মে মাসে, একজন হ্যাকার অডাল্ট ফ্রেন্ড ফাইন্ডারের ডেটাবেসে অ্যাক্সেস পেল, একটি হুকআপ সাইট — زعم अनुसार সাইটকে $১০০,০০০ ব্ল্যাকমেইল করল, এবং ডেটা অনলাইনে পোস্ট করল। প্রতিক্রিয়া স্বরূপ, একটি অন্য হ্যাকার অ্যান্ড্রু অউেরেনহেইমার র্যান্ডমলি পাবলিক ফিগারদের আউট করা শুরু করল টুইটারে, তাদের যৌন অভ্যাসের ডিটেইলসহ। আউট করা লোকজনের মধ্যে ছিল একটি FAA কর্মী, এবং একটি ওয়াশিংটন পুলিশ একাডেমি কমান্ডার। ৩.৫ মিলিয়ন ব্যবহারকারীর অধিক তথ্য বিনামূল্যে অনলাইনে উপলব্ধ। এবং, আমি জোর দিয়ে বলছি, এটি একটি 'প্রতারণা' ওয়েবসাইট নয়। এই লোকজন, অধিকাংশ ক্ষেত্রে, কিছু ভুল করেনি — এবং তারপরও তারা পাবলিকলি লজ্জিত হচ্ছে।
শুধু এই দুটি সাইট নয়। কেবল দু মাস আগে, একজন ব্লগার যিনি মირლে পোপescu নামে ডাকেন, লক্ষ্য করলেন ফেটলাইফ নামে একটি ফেটিশ-ওরিয়েন্টেড ডেটিং সাইট তার ডেটাবেসকে এক্সটার্নাল ব্যবহারকারীদের থেকে সঠিকভাবে প্রোটেক্ট করেনি, যেকোনো বেসিক কোডিং জ্ঞান সম্পন্ন ব্যক্তি সেটি মাইন করতে এবং সকল প্রোফাইল, ইমেজ, এবং ভিডিওর একটি মাস্টার লিস্ট সংগ্রহ করতে পারল। পোপescu এই ব্যবহার করলেন যাকে তিনি "ফেটলাইফ মিটলিস্ট" [Broken URL Removed] বলেন — ৩০ বছরের নিচের হাজার হাজার মহিলা ফেটলাইফ ব্যবহারকারীর একটি লিস্ট, পাবলিক শেমিং-এর উদ্দেশ্যে।
বিরোধাভাসপূর্ণভাবে, এটি দ্বিতীয় বার আমি পোপescu-কে আমার লেখার সময় দেখেছি। পোপescu একটি গ্রুপের সদস্য যারা নিজেদের "দ্যা বিটকয়েন লর্ডশিপ" বলে ডাকেন, যারা বিটকয়েন ব্লক সাইজে একটি প্রয়োজনীয় বৃদ্ধি বাধা দিয়েছিল কিছু খুব বোকা এবং শর্টসাইটেড কারণদের জন্য। আমি মনে করি তিনি বিশেষভাবে প্যারানয়েড, নার্সিসিস্টিক, এবং নিনিসম মিশ্রণ। আমি এখন কিছুটা বিচারিত মনে করছি সেই অसेস্মেন্টে, এবং কিছুটা গ্র্যাটিফাইড যে তার ব্লগ সমস্যায় বন্ধ হয়ে গেছে।
বিশ্বাস করুন: কোনো মানদান্দে কিছু হারানো হয়নি।
যিনি তবুও, আবার, হ্যাকারের উদ্দেশ্যে ফোকাস করা (নাস্টি হলেও) পয়েন্ট মিস করছে। সিরিয়াল ফিল্যান্ডারার্স এবং সোসিওপ্যাথস, যেন রঙিন হোক, এগুলো রিয়েল স্টোরি থেকে ভटकায়, যা হল এই সাইটগুলো কত গভীরভাবে ব্যর্থ হয়েছে এমন বেসিক এবং প্রয়োজনীয় কম্পিউটার নিরাপত্তা প্রদান করতে।
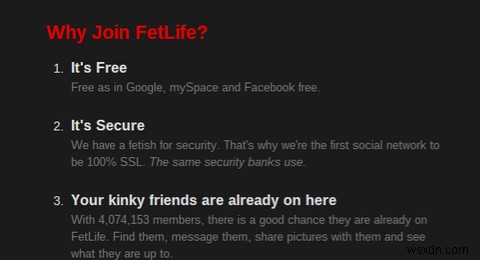
ফেটলাইফ তাদের অ্যাড মেটেরিয়ালে ডাক দেয় যে তাদের "ফেটিশ ফর সিকিউরিটি," এবং তাদের SSL ব্যবহারকে উদ্দীপিত করে। সিকিউর সকেট লেয়ার একটি ওয়েব-ওয়াইড স্ট্যান্ডার্ড, যেটি প্রায় প্রতিটি ওয়েবসাইট এবং তাদের ব্যবহারকারীদের ব্রাউজার দ্বারা ব্যবহৃত হয়। বাস্তবে, বেসিক ওয়েব স্ক্রিপ্টিং জ্ঞান থাকা কেউ (বৈধভাবে!) ফেটলাইফের ওয়েবসাইট থেকে প্রতিটি তথ্য স্ক্র্যাপ করতে পারে, যেহেতু তারা সেটি রক্ষা করতে কোনো কষ্ট ওঠালো নেই। অ্যাশলি মেডিসন এবং অডাল্ট ফ্রেন্ড ফাইন্ডার একই নিরাপত্তা পাপের দোষী।
এই সাইটগুলো (এবং সম্ভবত অন্যান্য অনেক সাইট যা এখনো প্রকাশ পায়নি) যেহেতু এতটুকু সংবেদনশীল তথ্য হ্যান্ডেল করে, তাদের লাপরওয়াহী বিশ্বাসের বাইরে। শিকারদের যৌন জীবন সম্পর্কে মতামত দিয়ে এবং বিচার করে এই সমস্যা সমাধান হবে না।
আপনি কি এই অনলাইন ডেটিং সাইট হ্যাক থেকে প্রভাবিত हुएন? অনলাইনে আমাদের ব্যক্তিগত তথ্যের নিরাপত্তা নিয়ে চিন্তিত? আলোচনা কমেন্টে শুরু হোক!
