

গত তিন সপ্তাহ থেকে, কিছু স্কাইপ অ্যাকাউন্ট তাদের কন্ট্যাক্টগুলোর কাছে ডায়েট পিল এবং পورنোগ্রাফিক স্প্যাম মেসেজ পাঠাচ্ছে এমন কমপ্লেইন আসছে। কতজন প্রভাবিত হয়েছে সেটি স্পষ্ট নয়, যদিও কমপ্লেইন থ্রেডটি এখন ২৪ পেজের। এখন, মাইক্রোসফট ব্যবহারকারীদের পাসওয়ার্ড পরিবর্তন করার জন্য বলছে, যদিও মূল কারণ সম্পর্কে এখনো কিছু অস্পষ্টতা রয়েছে।
স্প্যাম কখন শুধু স্প্যাম নয়?
সাধারণত, আপনি যেকোনো মেসেজিং প্ল্যাটফর্মে বন্ধুর অ্যাকাউন্ট থেকে স্প্যাম পেলে, এর কারণ হল একটি ম্যালিশিয়াস থার্ড পার্টি অ্যাকাউন্টে অ্যাক্সেস পেয়েছে, হয় পাসওয়ার্ড অনুমান করে বা ব্যবহারকারীর কম্পিউটার থেকে ম্যালওয়্যার দিয়ে তথ্য চুরি করে। এই কেসগুলোতে, সঠিক উত্তর হল বন্ধুকে সতর্ক করা এবং তাদের পাসওয়ার্ড পরিবর্তন করতে বলা (যদি আপনি অনিচ্ছাকৃত স্প্যামার হন, তবে সমাধানের ধাপগুলো নেওয়া যেতে পারে)।
যদি এই ধরনের কেসগুলো একসাথে চমকে উঠে, সেটি একটি ইন্ডিকেশন যে একটি ব্যাপক, সিস্টেমিক সমস্যা কাজ করছে। অন্য কথায়, প্ল্যাটফর্মটি নিজেই একটি নিরাপত্তা ত্রুটি থাকতে পারে যা আক্রমণকারীদের লগইন ক্রেডেনশিয়াল চুরি করতে দেয়। উদাহরণস্বরূপ, যদি আক্রমণকারীরা স্কাইপের সার্ভার থেকে পাসওয়ার্ড হ্যাশের মাস্টার লিস্ট পান, তবে সেগুলো ক্র্যাক করা আপেক্ষিকভাবে সহজ। সেটি মিলিয়ন মিলিয়ন অ্যাকাউন্টে অ্যাক্সেস দেবে সহজ অনুমানযোগ্য পাসওয়ার্ড দিয়ে। যদি সেটি এতেই ঘটে, তবে — আবার — পাসওয়ার্ড পরিবর্তন সঠিক উত্তর। যিনি তবুও, এতে স্কাইপের পক্ষ থেকে তাদের ইন্টারন্যাল নিরাপত্তা দুর্বলতা সমাধান করার জন্য কর্মও অপরিহার্য।
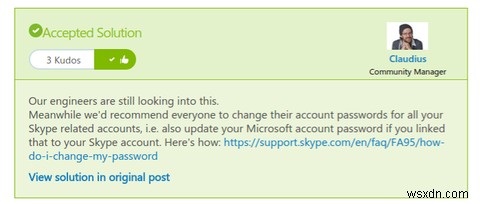
যিনি তবুও, কিছু কারণ রয়েছে যেটি ইঙ্গিত দেয় যে এটা কেস নয়। মূল কমপ্লেইনে, ব্যবহারকারী উল্লেখ করেছিলেন কমপ্রোমাইজড স্কাইপ কন্ট্যাক্ট তার স্কাইপ ইতিহাস পিছনে দিয়ে দেখলেন এবং মেসেজের উৎস খুঁজে পেয়েনি, যা ইঙ্গিত দেয় সেগুলো "স্পুফড" হতে পারে — অন্য কথায়, স্প্যামটি স্কাইপ ক্লায়েন্টের একটি ত্রুটির কারণে হতে পারে যেটি বলে কে মেসেজ পাঠাচ্ছে সেটি বলতে পারে না, বরং পাসওয়ার্ড ইনফরমেশনের আসল ব্রিচ নয়। যদি সেটি হয়, তবে এটি সতর্ককর — এবং পাসওয়ার্ড ইনফরমেশন পরিবর্তন করলে সাহায্য করবে না।
মাইক্রোসফটের প্রতিক্রিয়া
থ্রেডে, একটি স্কাইপ কমিউনিটি ম্যানেজার, "Claudius" সুপারিশ করেছেন,
"হয়তো ম্যালিশিয়াস সফ্টওয়্যার যা স্প্যাম পাঠায় (কিন্তু ম্যালওয়্যারবাইটস বা অ্যান্টিভাইরাস দ্বারা এখনো ডিটেক্টেড হয়নি কারণ এটিই নিজে কোনো ম্যালিশিয়াস কাজ করে না স্প্যামিং স্কাইপ ছাড়া) আসলে স্কাইপ ডেস্কটপ API ব্যবহার করছে IM স্প্যাম পাঠাতে।"
যিনি তবুও, এটি ইউজার রিপোর্টের বিরুদ্ধে যাচ্ছে কম্পিউটার স্প্যাম পাঠাচ্ছে যখন মেশিন বন্ধ থাকে — এবং প্রভাবিত ব্যবহারকারীরা স্কাইপ ডেস্কটপ API অ্যাক্সেস লিস্টে কোনো এন্ট্রি দেখেনি। এটিও অসম্ভব মনে হয় যে কোনো উপলব্ধ অ্যান্টি-ম্যালওয়্যার রিসোর্স কিছু দেখেনি। এই প্রতিক্রিয়ার جواب হিসেবে, "Claudius" অফিশিয়াল ব্যাখ্যা পরিবর্তন করলেন এইভাবে:
"আপনাদের কাছে ফিরে আসতে কয়েক দিন লেগেছে যতক্ষণ আমরা আপনাদের যেসব স্প্যাম ইস্যু এক্সপেরিয়েন্স করেছেন সেটি ইনভেস্টিগেট করেছি। আমাদের ইনভেস্টিগেশন ইঙ্গিত দেয় সাইবার ক্রিমিন্যালরা অটোমেটেড টেকনিক ব্যবহার করছে কমজোর বা পুনরাবৃত্ত পাসওয়ার্ড এক্সপ্লয়েট করতে। আমরা সমস্যা সমাধানের পদক্ষেপ নেয়েছি এবং পরিস্থিতি মনিটরিং করে এটি চালিয়ে যাব। আমরা আমাদের ব্যবহারকারীদের স্ট্রং পাসওয়ার্ড ব্যবহার করার অনুশংসা করি এবং আরও তথ্য ও সাহায্য পাবেন https://www.microsoft.com/security/pc-security/password-checker.aspx-এ। এছাড়া, আপনি যদি স্প্যাম ইস্যু এক্সপেরিয়েন্স করতে থাকেন, দয়া করে আপনার পাসওয়ার্ড পরিবর্তন করুন এবং ২৪ ঘণ্টার মধ্যে স্প্যাম কমে যাবে বলে আশা করি।"
এই ব্যাখ্যা আরও প্রশ্ন উত্থান করে চেয়ে জবাব। অনেক ব্যবহারকারী রিপোর্ট করেছেন তারা স্ট্রং পাসওয়ার্ড ব্যবহার করলেও ব্রিচ হয়েছে। অন্যদের রিপোর্ট করলেন পাসওয়ার্ড পরিবর্তন করার পরেও স্প্যাম চলছে।
এটি যেনো হঠাৎ এই ইস্যুর বাড়তের ব্যাখ্যা করে না। নিরাপদ ধরে নেওয়া যাক প্রায় যেকোনো ব্যাপকভাবে ব্যবহৃত সফ্টওয়ার স্প্যামারদের আক্রমণের আওতাধীন সবসময়। তো এখানে কী বদলল, যেন রিপোর্টের এত বড় স্পাইক হল? টুইটারের দ্রুত সার্চ, প্লাস থ্রেডের দৈর্ঘ্য, ইঙ্গিত দেয় যে এটি কয়েকটি আইসোলেটেড ঘটনা নয়।
কি স্কাইপ নিরাপদ?
আমরা জানি স্কাইপের ডেভেলপাররা, মাইক্রোসফটের অধিগ্রহণের আগে এবং পরে, আপনাকে স্কাইপ মোবাইল এবং ডেস্কটপ ভার্সনে গোপনীয়তা নিয়ন্ত্রণ করতে দিতে অনেক প্রচেষ্টা করেছে। তাই নিরাপদে বলা যায় এই পরিস্থিতি ম্যানেজ করা মাইক্রোসফটের জন্য একটি প্রায়োরিটি, স্কাইপ তার জুয়েলস অব দ্য ক্রাউনের একটি।
যিনি তবুও, এই স্প্যাম আক্রমণে আসলে কী হচ্ছে সেটি সম্পূর্ণভাবে স্পষ্ট নয়। মাইক্রোসফট সঠিক হতে পারে, এবং এটি স্কাইপের সমস্যা নয়। যিনি তবুও, এর জন্য অনেক ব্যবহারকারী ভুল বা বेईমান হতে হবে, যা কমপক্ষে কিছুটা অসম্ভাব্য। যদি স্কাইপের ভিতরে একটি আরও মৌলিক নিরাপত্তা দুর্বলতা থাকে, তবে বর্তমান ইস্যুগুলো বরফের টीलার শীর্ষ হতে পারে। এখনও স্প্যাম রিপোর্ট চলছে। আশা করি মাইক্রোসফট থেকে আরও তথ্য আসবে।
আপনি কি এই ইস্যু থেকে প্রভাবিত हुएন? মাইক্রোসফটের প্রতিক্রিয়া থেকে কি আপনি আহত? কমেন্টে জানান!
