

আপনি যদি একাধিক AWS অ্যাকাউন্ট ম্যানেজ করা একটি ক্লাউড প্রফেশনাল হন, তবে আপনাকে আপনার বিদ্যমান Amazon EC2 ইনস্ট্যান্স এক AWS অ্যাকাউন্ট থেকে অন্য AWS অ্যাকাউন্টে মুভ করতে হতে পারে। AWS IaaS কীভাবে অপারেট করে তার কারণে, আপনাকে স্ক্র্যাচ থেকে নতুন EC2 ইনস্ট্যান্স তৈরি করার দরকার নেই, বরং আপনি একটি বিদ্যমান EC2 ইনস্ট্যান্সের উপর ভিত্তি করে একটি AMI ইমেজ তৈরি করতে পারেন এবং এটি সঠিক AWS অ্যাকাউন্টে মুভ করতে পারেন। অনুরূপ অনুরোধ যা আপনি অভিজ্ঞতা করতে পারেন সেটি হলো আপনার Amazon EC2 ইনস্ট্যান্সগুলো ভিন্ন সিকিউরিটি গ্রুপ, অভেইলেবিলিটি জোন, বা রিজনে মুভ করা।
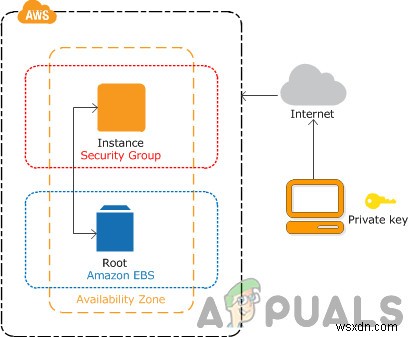
আজ আমরা আপনাকে Amazon EC2 ইনস্ট্যান্স এক AWS অ্যাকাউন্ট থেকে অন্য AWS অ্যাকাউন্টে ট্রান্সফার করার প্রসিডিউর দেখাব। ইনস্ট্যান্সটি t2.micro এবং এটি AWS Frankfurt-এ হোস্টেড। আমরা একই ইনস্ট্যান্স সেটিংস রাখব, কিন্তু আপনার যদি অডিশনাল কনফিগারেশন দরকার হয়, তবে আপনি আপনার প্রয়োজন অনুযায়ী করতে পারেন।
ধাপ ১: সোর্স Amazon অ্যাকাউন্ট থেকে Amazon EC2 ইনস্ট্যান্স এক্সপোর্ট করুন
প্রথম ধাপে, আমরা বিদ্যমান Amazon EC2 ইনস্ট্যান্স ব্যবহার করে একটি AMI ইমেজ তৈরি করব, এবং তারপর অন্য AWS অ্যাকাউন্টকে অ্যাক্সেস দিব এবং মুভ করা Amazon EC2 ইনস্ট্যান্সে লগইন করার জন্য কি পেয়ার এক্সপোর্ট করব।
- AWS Management Console-এ লগইন করুন। Services-এ ক্লিক করুন এবং তারপর EC2-এ ক্লিক করুন
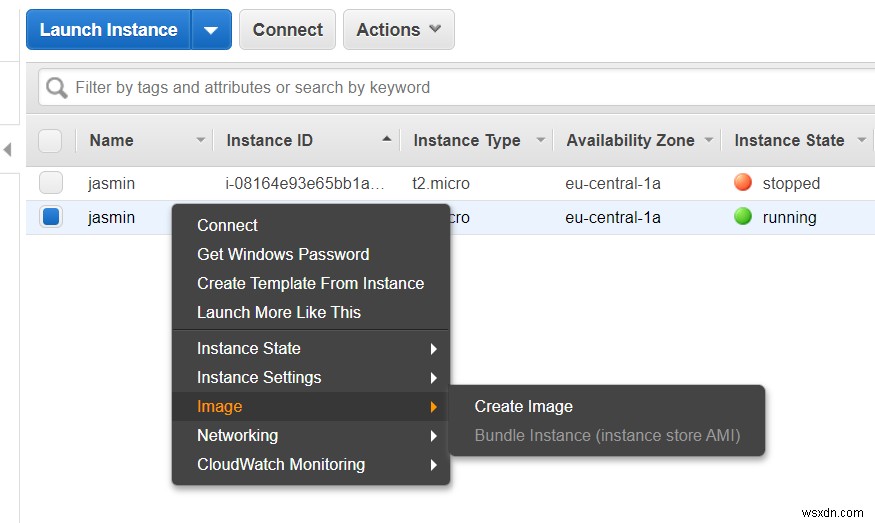
- Running instances-এ ক্লিক করুন এবং তারপর Amazon EC2 ইনস্ট্যান্সে রাইট-ক্লিক করুন এবং তারপর Image > Create image-এ ক্লিক করুন
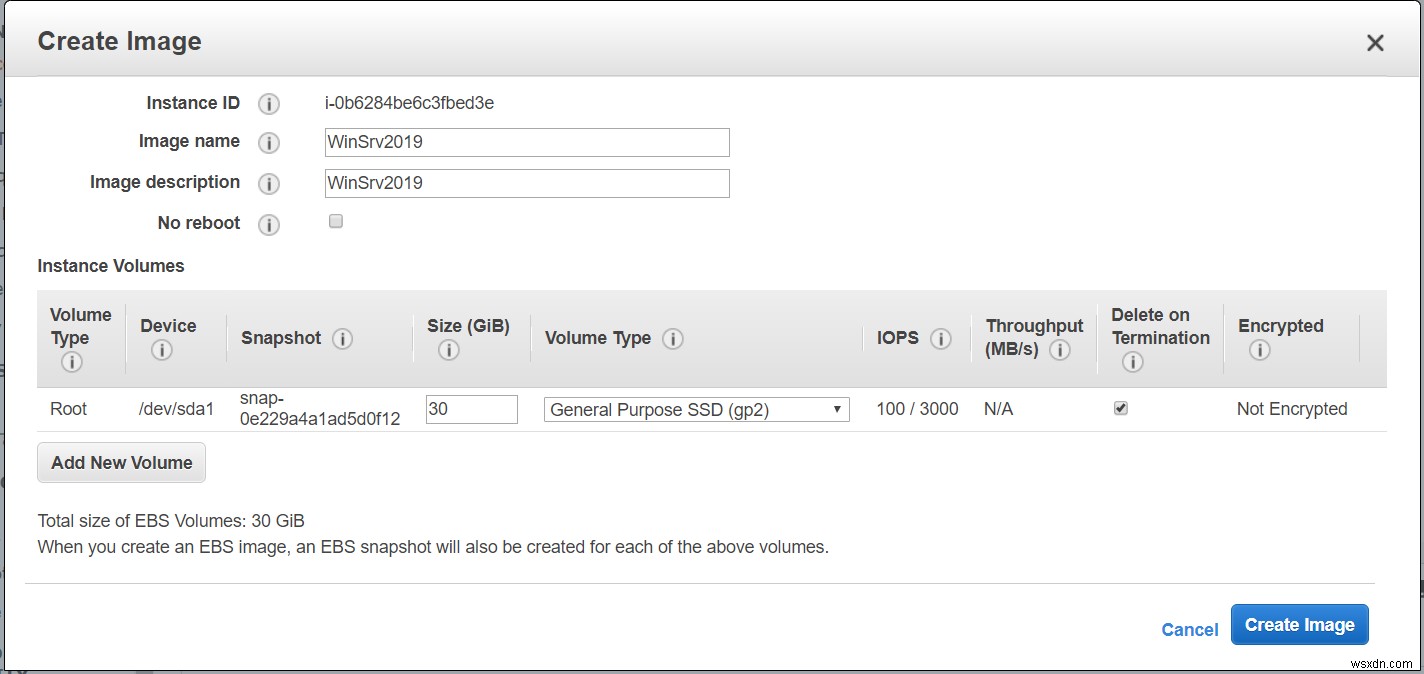
- ইমেজের নাম এবং ডেসক্রিপশন ডিফাইন করুন এবং AMI জেনারেট করতে Create Image-এ ক্লিক করুন। অপশনালি আপনি No reboot সিলেক্ট করতে পারেন। যখন ইম্যাবলড, Amazon EC2 ইমেজ তৈরি করার আগে ইনস্ট্যান্স শাট ডাউন করে না। এই অপশন ব্যবহার করলে, তৈরি করা ইমেজে ফাইল সিস্টেম ইন্টিগ্রিটি গ্যারান্টি করা যাবে না।
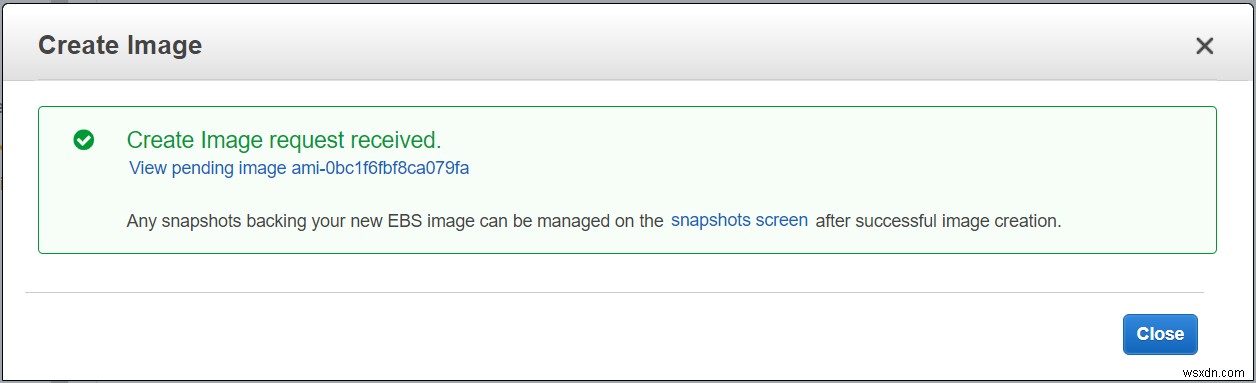
- Create Image request received। এটি তৈরি এবং উপলব্ধ হতে কয়েক মিনিট লাগবে। View pending image ami-xxxxxxxxx-এ ক্লিক করুন।
আপনি Images > AMIs বাম পাশে ক্লিক করে AMI-এও অ্যাক্সেস করতে পারেন।
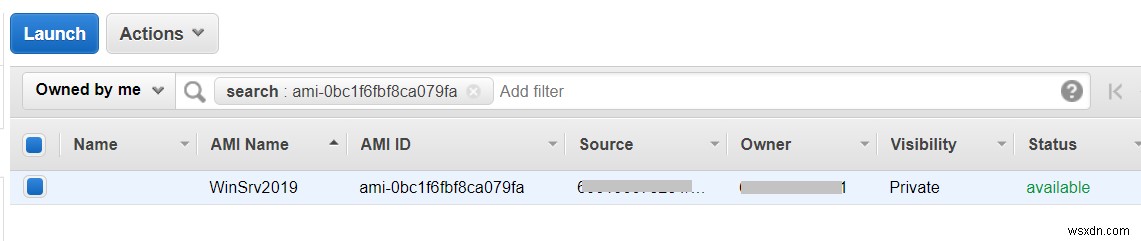
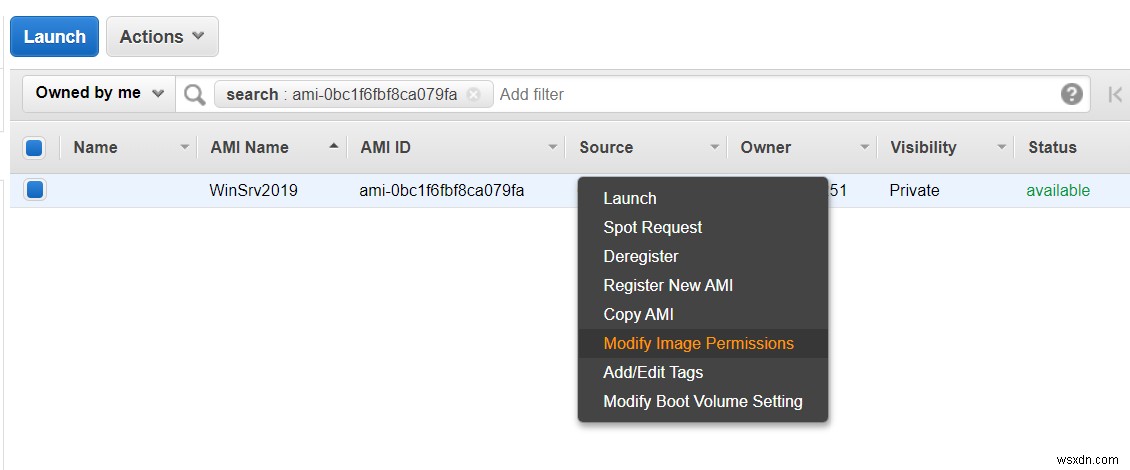
- একবার উপলব্ধ হলে, AMI ইমেজে রাইট-ক্লিক করুন এবং তারপর Modify Image Permissions.-এ ক্লিক করুন।
- Modify Image Permissions-এ ইমেজ টাইপ বেছে নিন (পাবলিক বা প্রাইভেট), AWS অ্যাকাউন্ট নম্বর লিখুন, এবং তারপর Add "create volume" permissions to the following associated snapshots when creating permissions সিলেক্ট করুন। আমাদের কেসে, আমরা একটি প্রাইভেট ইমেজ বেছে নেব।
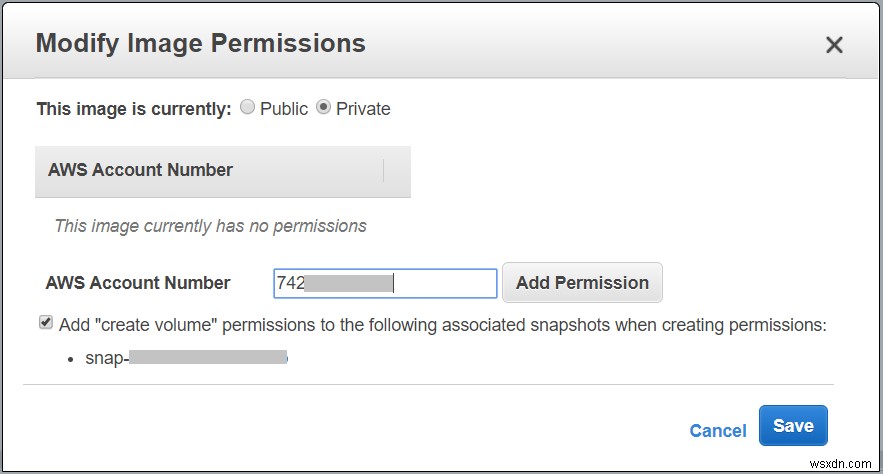
AWS অ্যাকাউন্ট নম্বর (Account ID হিসেবে পরিচিত) খুঁজে পাওয়া যাবে আপনি যদি টপ রাইট সাইডে আপনার প্রোফাইলে ক্লিক করেন এবং তারপর My Account-এ ক্লিক করেন।
- Add Permission-এ ক্লিক করুন এবং তারপর Save-এ ক্লিক করুন। আপনার AMI ইমেজ সফলভাবে অন্য AWS অ্যাকাউন্টের সাথে শেয়ার করা হয়েছে।
AWS থেকে একটি কনফার্মেশন ইমেইল পাবেন যে আপনার ভ্যালিডেশন সফল হয়েছে।
বিদ্যমান কি পেয়ার থেকে পাবলিক কি এক্সপোর্ট করুন
এখন আমরা আপনার বিদ্যমান কি পেয়ার থেকে পাবলিক কি এক্সপোর্ট করব, যাতে আপনি আপনার মুভ করা Amazon EC2 ইনস্ট্যান্সে লগইন করতে পারেন। এটি করার জন্য, আপনাকে আপনার প্রাইভেট কি পেয়ার-এ অ্যাক্সেস দরকার। এই প্রসিডিউর লোকাল Windows মেশিনে PuTTY ব্যবহার করে করা যাবে। PuTTY হলো একটি SSH এবং telnet ক্লায়েন্ট, যা মূলত Simon Tatham দ্বারা Windows প্ল্যাটফর্মের জন্য ডেভেলপ করা হয়েছে।
- একটি ইন্টারনেট ব্রাউজার খুলুন এবং এই লিংক থেকে PUTTY ডাউনলোড করুন।
- Start-এ ক্লিক করুন এবং PuTTYGen সার্চ করুন এবং রান করুন।
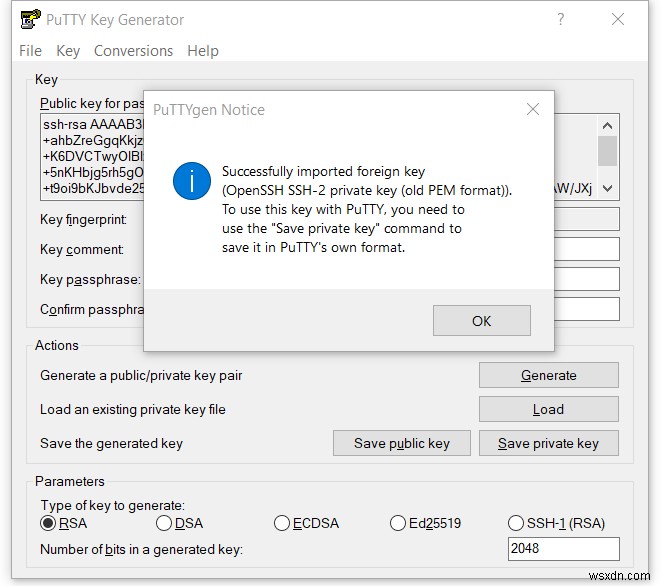
- Load-এ ক্লিক করুন। আপনার প্রাইভেট কি পেয়ার (*.pem) অ্যাড করুন। আপনি দেখতে পাচ্ছেন, কিটি সফলভাবে ইম্পোর্ট হয়েছে। OK-এ ক্লিক করুন এবং Public key for pasting into OpenSSH authorized_keys file ফিল্ড থেকে কি কপি করুন। আমাদের ধাপ ২-এ এই কি দরকার হবে।
ধাপ ২: টার্গেট Amazon অ্যাকাউন্টে Amazon EC2 ইনস্ট্যান্স ইম্পোর্ট করুন
দ্বিতীয় ধাপে, আমরা শেয়ার করা AMI ইমেজ থেকে Amazon EC2 ইনস্ট্যান্স লঞ্চ করব এবং তারপর পাবলিক কি ইম্পোর্ট করব যাতে আমরা Windows মেশিনে লগইন করতে পারি।
- AWS Management Console-এ লগইন করুন
- Services-এ ক্লিক করুন এবং তারপর EC2 খুলুন। তারপর Key pairs-এ ক্লিক করুন
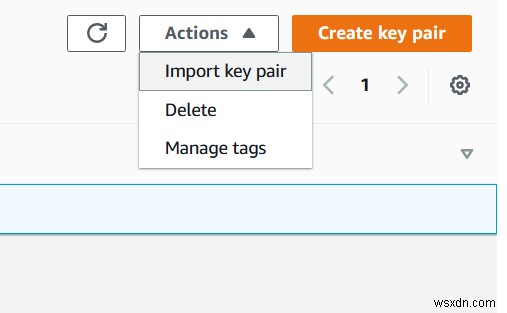
- Actions-এ ক্লিক করুন এবং তারপর Import key pair
- ইন্টার করুন কি পেয়ার নাম এবং পূর্বের ধাপে কপি করা পাবলিক কি যোগ করুন।
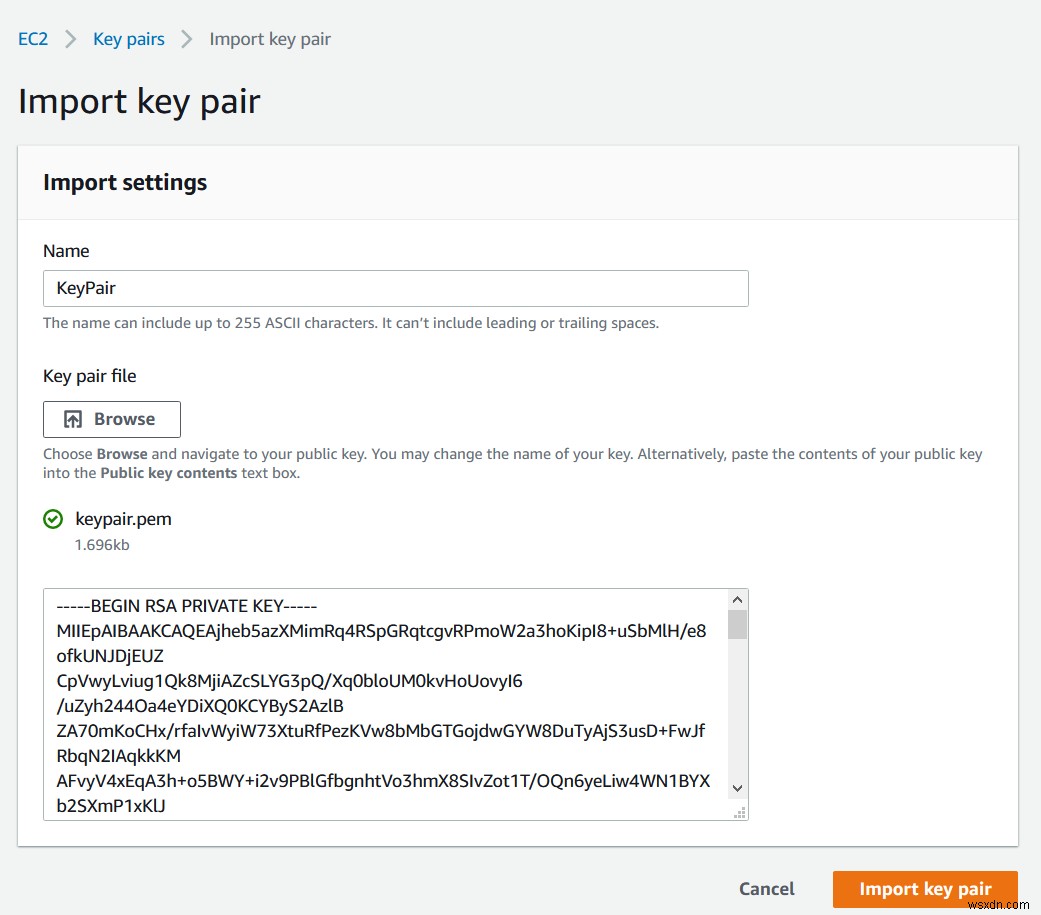
- Import key pair-এ ক্লিক করুন এবং তারপর বাম পাশে IMAGES > AMI-এ ক্লিক করুন
- Private images বেছে নিন শেয়ার করা AMI ইমেজ অ্যাক্সেস করতে
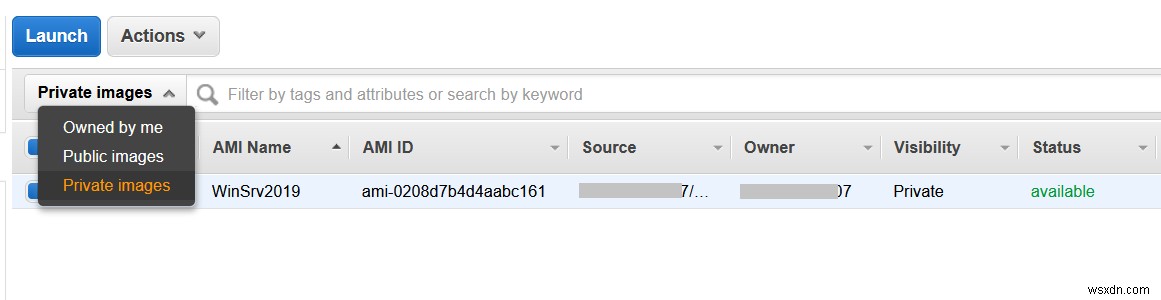
- AMI Image-এ রাইট-ক্লিক করুন এবং Launch-এ ক্লিক করুন
- একটি Instance Type বেছে নিন এবং Next: Configure Instance Details-এ ক্লিক করুন। আমাদের সোর্স AWS অ্যাকাউন্টে থাকা একই ইনস্ট্যান্স টাইপ বেছে নিতে হবে। আমাদের কেসে, আমরা t2.micro বেছে নিব (Variable ECUs, 1 vCPUs, 2.5 GHz, Intel Xeon Family, 1 GiB memory, EBS only)
- Configure Instance Details আপনার প্রয়োজন অনুযায়ী করুন এবং তারপর Review and Launch-এ ক্লিক করুন। আমরা টার্মিনেশন প্রটেকশন ইম্যাবল করার পরামর্শ দিচ্ছি। আপনি ইনস্ট্যান্সগুলিকে অকস্মাতে টের্মিনেট হওয়া থেকে রক্ষা করতে পারেন। একবার ইম্যাবলড হলে, আপনি API বা AWS Management Console-এর মাধ্যমে এই ইনস্ট্যান্সটি টের্মিনেট করতে পারবেন না যতক্ষণ না টার্মিনেশন প্রটেকশন ডিজেবল করা হয়।
- আপনার ইনস্ট্যান্স লঞ্চের ডিটেইলস রিভিউ করুন এবং Launch-এ ক্লিক করুন। আপনি প্রতিটি সেকশনের জন্য চেঞ্জ করতে назад যেতে পারেন।
- ইম্পোর্ট করা কি পেয়ার সিলেক্ট করুন Choose an existing key pair-এ ক্লিক করে এবং কি পেয়ার সিলেক্ট করে।
- I acknowledge that I have access to the selected private key file (KeyPair.pem) and that without this file, I won't be able to log into my instance সিলেক্ট করুন এবং Launch Instances-এ ক্লিক করুন।
- আপনার ইনস্ট্যান্সগুলো এখন লঞ্চ হচ্ছে। View launches-এ ক্লিক করুন।
- দয়া করে কয়েক মিনিট অপেক্ষা করুন যতক্ষণ না আপনার ইনস্ট্যান্স সফলভাবে ইনিশিয়ালাইজ হয়।
- রাইট-ক্লিক করুন ইমেজে এবং তারপর Connect বেছে নিন
