

সিকিউরিটি গ্রুপ আপনার Amazon EC2 ইনস্ট্যান্সের সিকিউরিটিতে একটি ভাইটাল রোল পালন করে। সিকিউরিটি গ্রুপ আপনার ইনস্ট্যান্সের ইনকামিং এবং আউটগোइং সংযোগ কন্ট্রোল করার জন্য দায়বদ্ধ। সেগুলো মূলত আপনার সব EC2 ইনস্ট্যান্সের জন্য একটি ভার্চুয়াল ফায়ারওয়াল হিসেবে কাজ করে। আপনাকে একটি EC2 ইনস্ট্যান্স লঞ্চ করার সময় একটি সিকিউরিটি গ্রুপ স্পেসিফাই করতে বলা হয়। যদি আপনি না করেন, ডিফল্ট সিকিউরিটি গ্রুপ ব্যবহার করা হয়। একবার আপনি একটি ইনস্ট্যান্স লঞ্চ করলে, আপনি সহজে তার সাথে যুক্ত সিকিউরিটি গ্রুপ চেঞ্জ করতে পারেন।
সিকিউরিটি গ্রুপগুলো আসলে নেটওয়ার্ক ইন্টারফেসের সাথে asoshiated। তাই, আপনি যখন একটি ইনস্ট্যান্সের সিকিউরিটি গ্রুপ চেঞ্জ করেন, এটি প্রাইমারি নেটওয়ার্ক ইন্টারফেসের সাথে সংযুক্ত সিকিউরিটি গ্রুপগুলো চেঞ্জ করে। প্রতিটি সিকিউরিটি গ্রুপে একটি সেট রুল থাকে যা সেই সিকিউরিটি গ্রুপের সাথে asoshiated সব EC2 ইনস্ট্যান্সের ওপর অ্যাপ্লাই হয়। এই রুলগুলো ইনবাউন্ড এবং আউটবাউন্ড ট্রাফিক ম্যানেজ করে। ডিফল্ট সিকিউরিটি গ্রুপ সব আউটবাউন্ড ট্রাফিক অনুমতি দেয়। একটি রুল তৈরি করার সময়, আপনাকে নাম, অনুমতি দেওয়া প্রোটোকল, অনুমতি দেওয়া পোর্ট রেঞ্জ এবং আরও অনেক কিছু স্পেসিফাই করতে হবে।
অতএব, অনুমোদনাবিহীন সংযোগ আপনার ইনস্ট্যান্স থেকে দূর রাখতে সিকিউরিটি গ্রুপ ম্যানেজ করা একটি এসেনশিয়াল টাস্ক। এই গাইডে, আমরা আপনাকে দেখাবো কিভাবে আপনি একটি সিকিউরিটি গ্রুপ তৈরি করতে পারেন, আপনার বিদ্যমান সিকিউরিটি গ্রুপগুলো দেখতে পারেন, একটি নির্দিষ্ট সিকিউরিটি গ্রুপে রুল যোগ করতে পারেন সেই সাথে সিকিউরিটি গ্রুপ থেকে রুল ডিলিট করতে পারেন। এটি করার জন্য, আপনাকে Amazon EC2 Console-এ রুট অ্যাক্সেস দরকার। এবার শুরু করা যাক।
একটি সিকিউরিটি গ্রুপ তৈরি করা
যে सामने আসছে, Amazon তার নিজস্ব ডিফল্ট সিকিউরিটি গ্রুপ ব্যবহার করে যদি আপনি ইনস্ট্যান্স লঞ্চ করার সময় একটা তৈরি না করেন। ডিফল্ট সিকিউরিটি গ্রুপ পুরোপুরি খারাপ নয়, তবে আপনি আপনার ইনস্ট্যান্সের জন্য আরও ভালো কন্ট্রোলের জন্য একটি নতুন তৈরি করতে চাইতে পারেন। একটি সিকিউরিটি গ্রুপ তৈরি করা খুব সহজ এবং আপনি নিচের ধাপগুলো ফলো করে করতে পারেন:
- সবसे প্রথমে, Amazon EC2 Console খুলুন।
- তারপর, নেভিগেশন প্যানে Network and Security-এর নিচে বাম হাতে Security Groups-এ ক্লিক করুন।
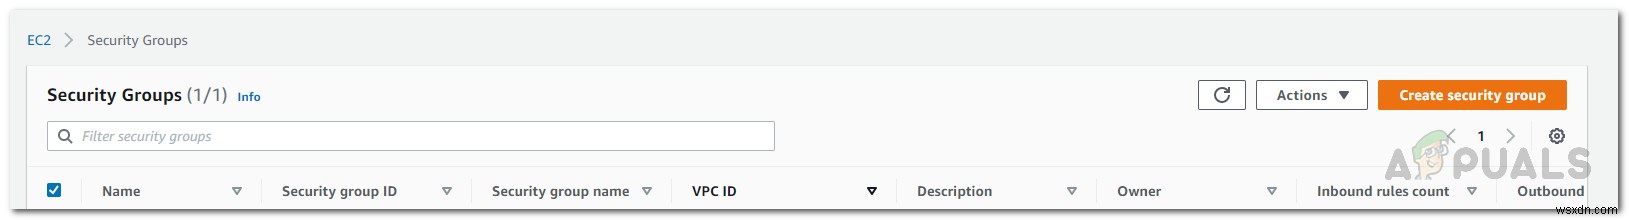
- সেখানে, উপরের ডান হাতে Create security group-এ ক্লিক করুন।
- Basic Details-এ, সিকিউরিটি গ্রুপের একটি নাম এবং ডেসক্রিপশন দিন।
- उसके बाद, সিকিউরিটি গ্রুপের জন্য একটি VPC বেছে নিন। সিকিউরিটি গ্রুপটি তখন শুধু সিলেক্ট করা VPC-এ ব্যবহার করা যাবে।
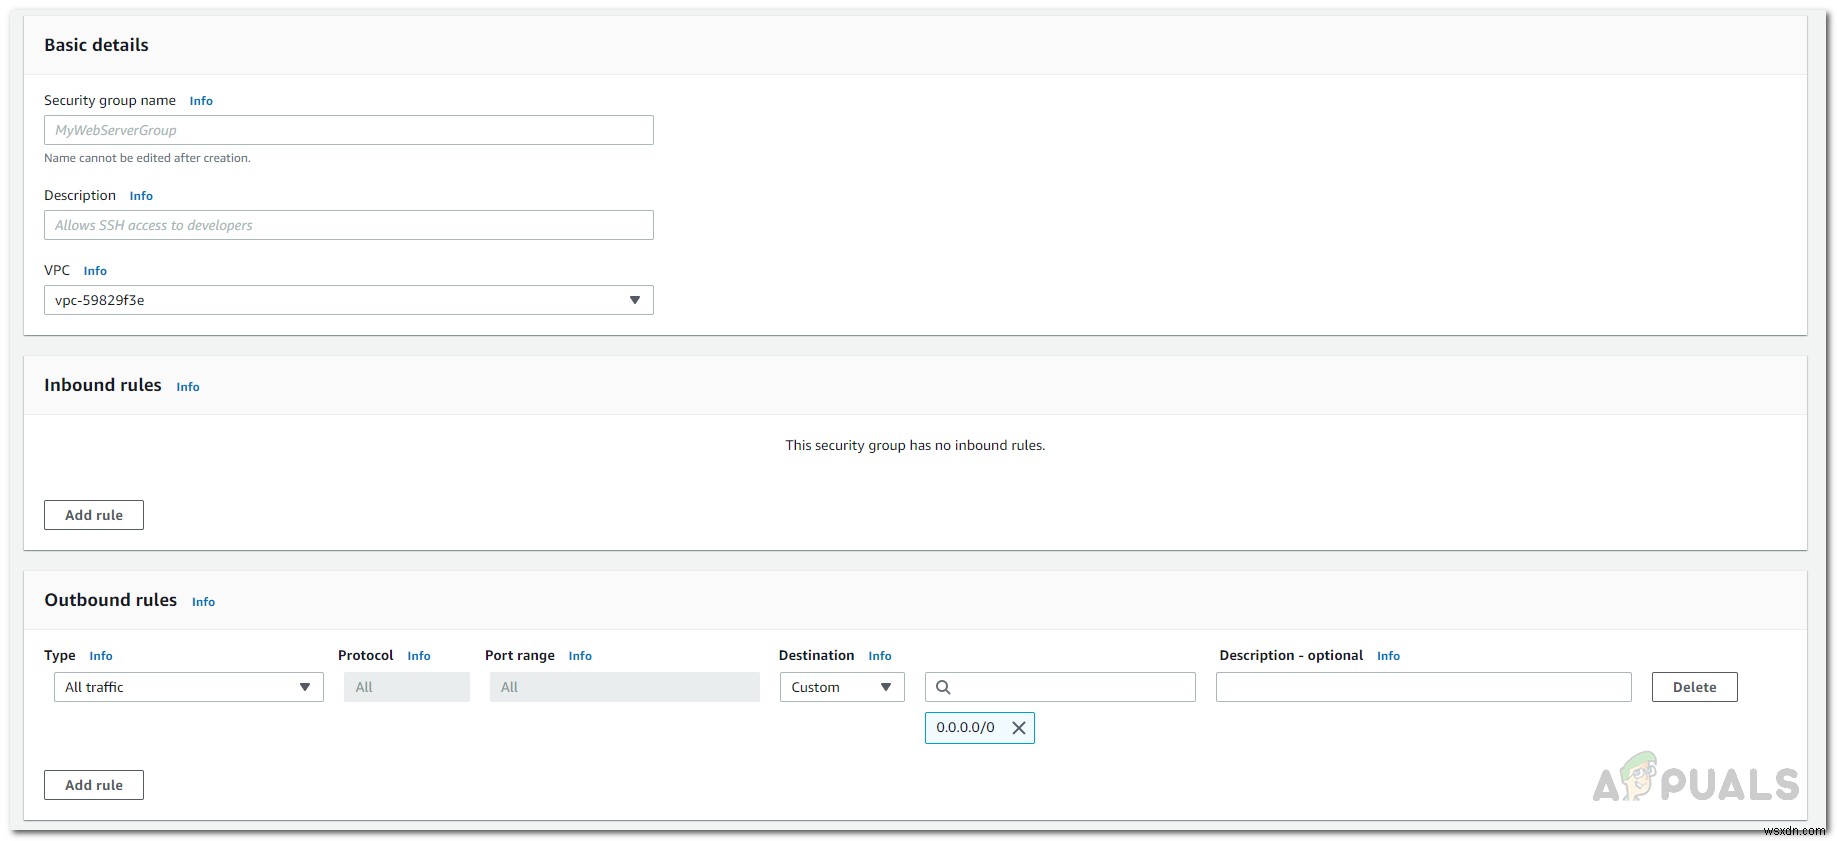
- একবার হলে, আপনাকে সিকিউরিটি গ্রুপে রুল যোগ করতে হবে। একটি রুল যোগ করতে, Add Rule বাটনে ক্লিক করুন।
- প্রয়োজনীয় ইনফরমেশন দিন এবং আপনার প্রয়োজন অনুযায়ী কাস্টমাইজ করুন।
- সব কিছু হলে, নিচে Create security group বাটনে ক্লিক করুন সিকিউরিটি গ্রুপ তৈরি করতে।
আপনার সিকিউরিটি গ্রুপগুলো দেখুন
আপনার যদি একাধিক সিকিউরিটি গ্রুপ থাকে, আপনি Security Groups ট্যাব ব্যবহার করে সেগুলো দেখে এবং ট্র্যাক রাখতে পারেন। সেখানে, আপনাকে সিকিউরিটি গ্রুপের নাম, সিকিউরিটি গ্রুপের ID সহ আরও ডিটেইলস দেখানো হবে। এটি করতে, সিম্পলি Amazon EC2 console-এ যান এবং তারপর নেভিগেশন প্যানের বাম হাতে Network and Security-এ স্ক্রোল করুন। সেখানে, Security Groups-এ ক্লিক করুন আপনার বিদ্যমান সিকিউরিটি গ্রুপগুলো দেখতে।
একটি সিকিউরিটি গ্রুপের রুল এডিট করা
EC2 console আপনাকে আপনার সিকিউরিটি গ্রুপের ওপর পুরো কন্ট্রোল দেয়। আপনি যদি নতুন রুল যোগ করতে চান বা বিদ্যমান যেকোনো রুল ডিলিট করতে চান, আপনি খুব সহজে করতে পারেন। আপনি সিকিউরিটি গ্রুপের ইনবাউন্ড রুল এবং আউটবাউন্ড রুল উভয়ই এডিট করতে পারেন। আপনি যখন একটি সিকিউরিটি গ্রুপে নতুন রুল যোগ করেন, সেগুলো অটোমেটিকলি সেই সিকিউরিটি গ্রুপের সাথে asoshiated ইনস্ট্যান্সগুলোর ওপর অ্যাপ্লাই হয় তাই আপনাকে যেকোনো চিন্তা করতে হবে না। তবে, রুলগুলো অ্যাপ্লাই হওয়ার আগে একটি ছোট ডিলে থাকে তাই ইনস্ট্যান্ট এক্সপেক্ট করবেন না। একটি সিকিউরিটি গ্রুপের রুল এডিট করতে, নিচের ইনস্ট্রাকশনগুলো ফলো করুন:
- Amazon EC2 console-এ, নেভিগেশন প্যানের বাম হাতে স্ক্রোল করে Security Groups ট্যাবে যান।
- সেখানে, আপনাকে আপনার সব বিদ্যমান সিকিউরিটি গ্রুপ দেখানো হবে। একটি নির্দিষ্টটি এডিট করতে, সিকিউরিটি গ্রুপ বেছে নিন এবং তারপর টপ-রাইট কর্নারের Actions ড্রপ-ডাউন মেনুতে ক্লিক করুন।
- ড্রপ-ডাউন মেনু থেকে, আপনি যে রুলগুলো এডিট করতে চান সেগুলো বেছে নিন অর্থাৎ Inbound Rules বা Outbound rules।
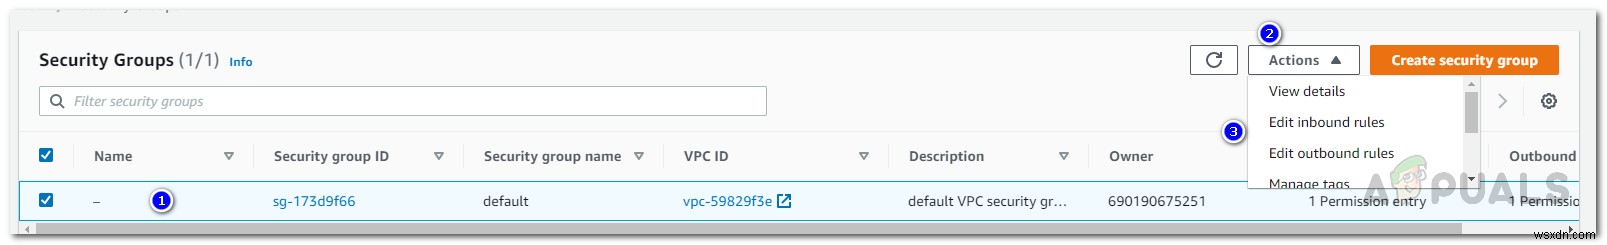
- সেখানে, Add rule বাটনে ক্লিক করুন আপনি যদি একটি নতুন রুল যোগ করতে চান।
- যদি আপনি একটি রুল ডিলিট করতে চান, রুলের ডান পাশে Delete বাটনে ক্লিক করুন।
- একবার হলে, আপনার পরিবর্তনগুলো সংরক্ষণ করতে Save rules বাটনে ক্লিক করুন।
একটি সিকিউরিটি গ্রুপ ডিলিট করা
যে सामने আসছে, আপনি স্পেসিফিক রুলগুলো রিমুভ করার বদলে পুরোপুরি একটি সিকিউরিটি গ্রুপ রিমুভ করতে বেছে নিতে পারেন। তবে, একটি সিকিউরিটি গ্রুপ ডিলিট করার আগে আপনাকে কিছু জিনিস মনে রাখতে হবে। সবার আগে, আপনি একটি সিকিউরিটি গ্রুপ ডিলিট করতে পারবেন না যা একটি ইনস্ট্যান্সের সাথে asoshiated। আপনি যদি এটি করতে চান, তবে asoshiated ইনস্ট্যান্সগুলোর জন্য একটি ভিন্ন সিকিউরিটি গ্রুপ প্রদান করতে হবে যাতে যে আপনি ডিলিট করতে যাচ্ছেন সেটি কোনো EC2 ইনস্ট্যান্সের অন্তর্গত নয়।
আরও, আপনি অস্তিত্বवान ডিফল্ট সিকিউরিটি গ্রুপ ডিলিট করতে পারবেন না। চূড়ান্ত, যদি একটি সিকিউরিটি গ্রুপ একই VPC-এ অন্য একটি সিকিউরিটি গ্রুপের একটি রুল দ্বারা রেফারেন্সড থাকে, তবে আপনি এটি ডিলিট করতে পারবেন না যদি না আপনি রেফারেন্সিং রুলটি প্রথমে ডিলিট করেন। এই কিছু জিনিস যা আপনাকে মনে রাখতে হবে নিচের ইনস্ট্রাকশনগুলো ফলো করার আগে যেহেতু উপরে উল্লেখ করা যেকোনো কেস আপনার জন্য প্রযোজ্য হলে সিকিউরিটি গ্রুপ রিমুভ হবে না। সিকিউরিটি গ্রুপ ডিলিট করতে, নিচের ইনস্ট্রাকশনগুলো ফলো করুন:
- Amazon EC2 Console-এ রুট ইউজার হিসেবে লগইন করুন।
- তারপর, নেভিগেশন প্যানের বাম হাতে Network and Security-এর নিচে লিস্ট করা Security Groups ট্যাবে যান।
- একবার আপনাকে সিকিউরিটি গ্রুপের লিস্ট দেখানো হলে, আপনি যে সিকিউরিটি গ্রুপটি ডিলিট করতে চান সেটিতে ক্লিক করুন। নিশ্চিত করুন সেটি সিলেক্টেড আছে।
- उसके बाद, Actions ড্রপ-ডাউন মেনুতে ক্লিক করুন এবং নিচে স্ক্রোল করুন।
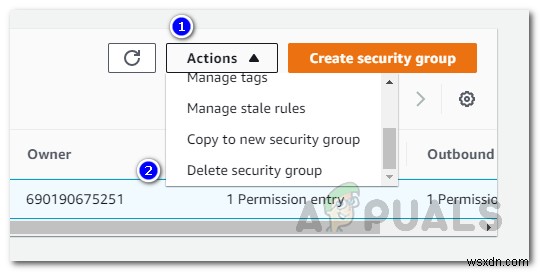
- Delete security group অপশনে ক্লিক করুন সিলেক্ট করা সিকিউরিটি গ্রুপ ডিলিট করতে।
