

ফিশিং আক্রমণের শিকার হলে আপনাকে সংক্ষিপ্ত সময়ে টাকা লাগতে পারে এবং পরে ফলো-আপ জালসাজি বা অভি জ্ঞান তত্ব চুরির আশ্রয়ে আপনি পড়তে পারেন। এবং, নতুন টেকনোলজি নিরবদ্র উদ্ভব পাচ্ছে, ফলে জালসাজরা অধিক কার্যকর পদ্ধতি বিকশিত করছে যা বেশি মানুষকে ট্রিক করতে পারে।
২০২৪-এ একটি স্টাডি পাওয়া গেল, ফুলি-অটোমেটেড AI ফিশিং ইমেইল ট্র্যাডিশনালদের চেয়ে ৩৫০% ভালো পারফর্ম করল ভিক্টিমকে নকল লিংকে ক্লিক করাতে, এক্সপার্ট ডেভেলপড ফিশিং ইমেইলের সমান পারফরম্যান্স দিয়ে। মানে গড়ে একজন স্ক্যামারও এখন প্রো ফ্রডাস্টারের মত সফিস্টিকেটেড আক্রমণ চালাতে পারে।
এই প্রেক্ষাপটে, ফিশিং আক্রমণ সনাক্ত করা শেখা এখন চরম গুরুত্বপূর্ণ। পড়ুন ফিশিং-এর বিভিন্ন টাইপ, AI কীভাবে গেম চেঞ্জ করছে, এবং আপনার ডেটা ও কঠোর পরিশ্রমের টাকা রক্ষা করতে আপনি কী করতে পারেন।
ফিশিং আক্রমণ কী?
ফিশিং হচ্ছে একটি সাইবার আক্রমণের ধরন যেখানে সোশ্যাল ইঞ্জিনিয়ারিং ট্যাকটিক্স জড়িত, একজন স্ক্যামার একটি বিশ্বস্ত ব্যক্তি বা সংস্থা হয়ে আপনাকে ট্রিক করে সেনসিটিভ ডেটা উজাগর করতে—যেমন: পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর, বা পারসোনালি আইডেন্টিফাইয়েবল ইনফরমেশন (PII)। আপনি যদি ট্রাপে পড়েন, তবে স্ক্যামার আপনার অ্যাকাউন্ট হ্যাক করতে পারে, টাকা চুরি করতে পারে, বা এমনকি অভি জ্ঞান তত্ব চুরি করতে পারে।
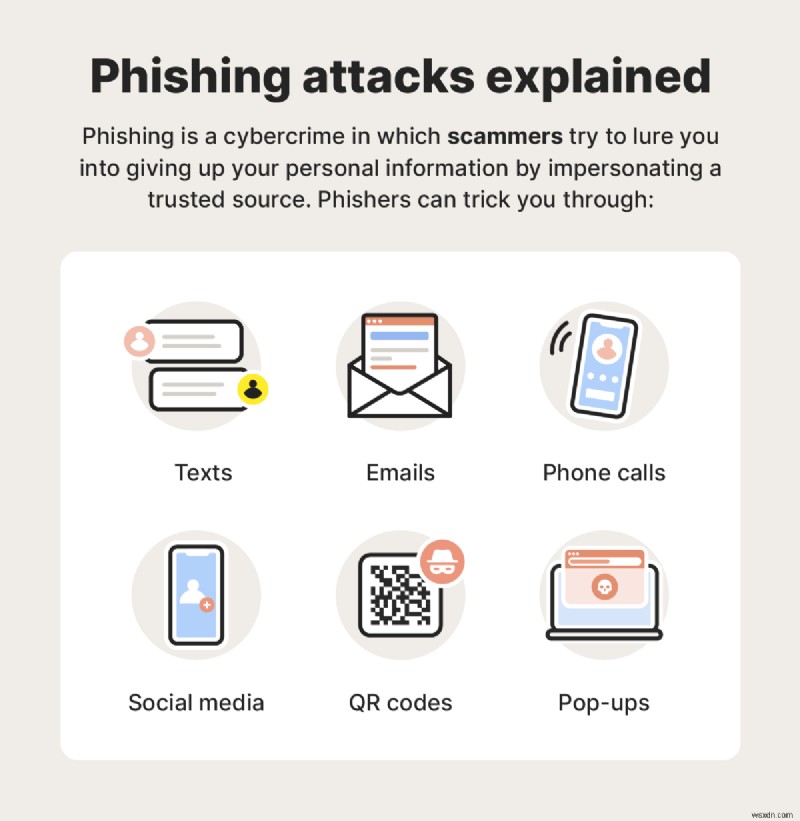
ফিশিং আক্রমণ আপনাকে ট্রিক করতে অনেক বিভিন্ন কৌশল ব্যবহার করতে পারে। কিছু, যেন টেক সাপোর্ট স্ক্যাম, একটি স্ক্যামার আপনাকে আউট অফ দ্য ব্লু কল করে, দাবি করে সে একটি সাপোর্ট এজেন্ট যাকে আপনার ডিভাইসের একটি জরুরি ইস্যু রেজলভ করতে হবে। অন্যগুলো কনভিনসিং নকল ইমেইলের উপর নির্ভর করতে পারে যাতে ডেঞ্জারাস লিংক থাকে যা ম্যালওয়্যার ডাউনলোড ট্রিগার করে।
এই টাইপের সাইবার আক্রমণ একটি কনস্ট্যান্ট হুমকি, Anti-Phishing Working Group (APWG) ২০২৫-এর প্রথম কোয়ার্টারএ ১ মিলিয়নও বেশি ফিশিং আক্রমণ রিপোর্ট করেছে, যা ২০২৩-এর পর সর্বোচ্চ সিঙ্গেল-কোয়ার্টার রেকর্ড।
ফিশিং কীভাবে কাজ করে
ফিশিং আক্রমণ আপনার আস্থা এবং জরুরি বোধ ব্যবহার করে আপনাকে স্বেচ্ছায় আপনার পারসোনাল ডেটা দিতে বাধ্য করে। স্ক্যামাররা বিভিন্ন প্রিটেক্সট, কন্ট্যাক্ট মেথড, এবং সোশ্যাল ইঞ্জিনিয়ারিং স্ট্র্যাজি ব্যবহার করে ভিক্টিমকে বিশ্বাস দিয়ে সে যেন সে যে বলে।
একটি টিপিক্যাল ফিশিং আক্রমণের চারটি বেসিক স্টেপ:
- সেটআপ: প্রথমে, স্ক্যামারদের আপনার পারসোনাল ইনফরমেশন লাগে, যেটা তারা পাবলিক পিপল-সার্চ সাইট বা ডেটা ব্রিচে পেতে পারে। তারপর তারা আপনাকে কন্ট্যাক্ট করার একটি কনভিনসিং প্রিটেক্সট বানায়, যেমন: নকল প্রাইজ, অ্যাকাউন্ট অ্যালার্ট, বা ডায়রেক্ট হুমকি, কখনো কখনো আপনাকে স্পেসিফিক্যালি টার্গেট করে পার্সোনালাইজড।
- লুর (Lure): স্ক্যামার কেউ বিশ্বস্ত হয়ে ইম্পারসোনেট করে—যেমন: IRS সাপোর্ট এজেন্ট, একটি লেজিটিমেট কোম্পানি, বা IT হেল্প ডেস্ক অ্যাসিস্ট্যান্ট—এবং আপনাকে টেক্সট, ইমেইল, সোশ্যাল মিডিয়া মেসেজ, বা ফোন কল দিয়ে কন্ট্যাক্ট করে। তারা প্রায়শ কনভিনসিং ব্র্যান্ডিং ব্যবহার করে আপ্রোচটিকে আসল দেখানোর চেষ্টা করে।
- ক্যাপচার: আপনি যদি ইমেইলে ফিশিং লিংকে ক্লিক করেন, নকল ফাইল অ্যাটাচমেন্ট ডাউনলোড করেন, বা স্বেচ্ছায় স্ক্যামারকে ডিটেইলস দেন, তবে তারা সেনসিটিভ ইনফরমেশন ক্যাপচার করতে পারে—যেমন: আর্থিক ডেটা বা পাসওয়ার্ড—এরপর কন্ট্যাক্ট কাট করবে।
- এক্সপ্লয়েট: অবশেষে, স্ক্যামার চুরি করা ইনফরমেশন ব্যবহার করে পারসোনাল গেইন করতে পারে—চाहে সেটা ডার্ক ওয়েবে বेचে, আপনার ব্যাংক অ্যাকাউন্ট থেকে সরাসরি চুরি করে, বা অভি জ্ঞান তত্ব চুরি বা জালসাজি করে, যেমন: আপনার নামে নতুন ক্রেডিট কার্ড খুলে।
স্ক্যামাররা আপনাকে ট্রিক করে আপনার সেনসিটিভ ইনফরমেশন বের করার জন্য বিভিন্ন কৌশল ব্যবহার করে। তাদের ব্যবহৃত কিছু ট্যাকটিক:
- সোশ্যাল ইঞ্জিনিয়ারিং: এটি হচ্ছে একজন ক্রিমিনাল একজন ব্যক্তির ইমোশন এবং আস্থা ম্যানিপুলেট করুন।
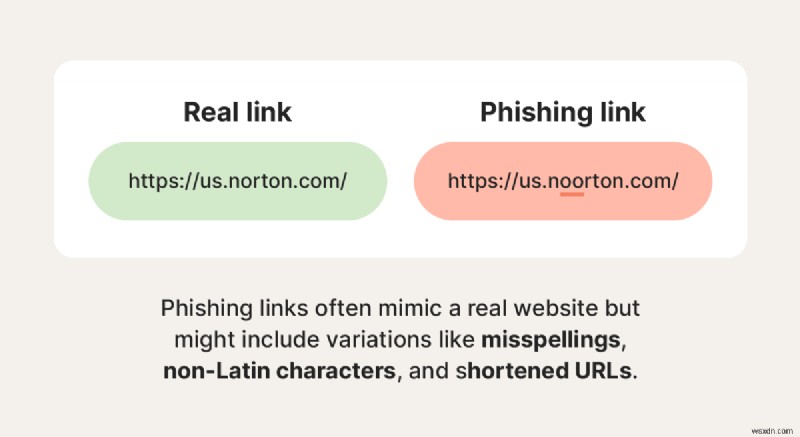
- হাইপারলিংক ম্যানিপুলেশন: সাইবার ক্রিমিনেলরা প্রায়শ ফিশিং ওয়েবসাইট লেজিটিমেট-দেখানো URL পিছনে লুকিয়ে রাখে।
- গ্রাফিক্যাল রেন্ডারিং: আক্রমণকারী ইমেইল ইমেজ হিসেবে পাঠাতে পারে ফিশিং স্ক্যান এবং ফিল্টার বাইপাস করতে।
- সাইট রিডাইরেক্ট: ক্রিমিনেলরা আপনাকে একটি ফিশিং সাইটে পাঠাতে পারে তারপর লেজিটিমেট সাইটে রিডাইরেক্ট করতে পারে।
- লিংক শর্টেনিং: সাইবার ক্রিমিনেলরা ডেঞ্জারাস ওয়েবসাইট URL ছোট করে ডিসগাইজ করতে পারে।
- টাইপোসোয়াটিং: আক্রমণকারী সাধারণ ওয়েবসাইটের টাইপো URL দিয়ে নকল করে, লেটারকে নম্বরে রিপ্লেস করে।
- AI ভয়েস জেনারেটর: AI টেকনোলজি স্ক্যামারদের ভয়েস ডিসগাইজ করতে সক্ষম করে যেন কেউ অন্য লাগে বা আপনার বিশ্বস্ত কাউকে ইমিটেট করে।
- চ্যাটবট: সাইবার ক্রিমিনেলরা AI চ্যাটবট ব্যবহার করতে পারে হাইলে পার্সোনালাইজড, এরর-ফ্রি ফিশিং মেসেজ বড় স্কেলে বানাতে।
ফিশিং আক্রমণের টাইপ
ফিশিং স্ক্যাম অনেক ফর্ম নিতে পারে—স্ক্যামার কোন টাইপের আক্রমণ ব্যবহার করবে সেটা তাদের পছন্দ, তারা টার্গেট সম্পর্কে কী জানে, পছন্দের কমিউনিকেশন প্ল্যাটফর্ম, এবং এন্ড গোলের ওপর নির্ভর করে।
সबচেয়ে কমন ফিশিং আক্রমণের টাইপগুলোর ওভারভিউ:
ইমেইল ফিশিং
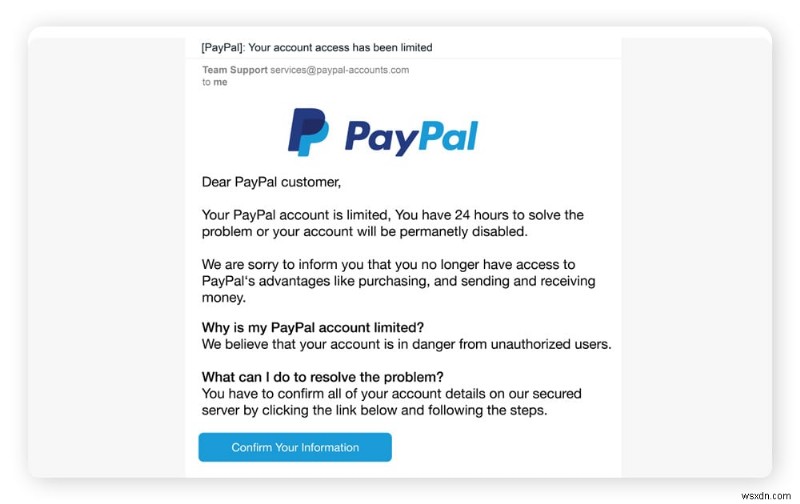
Cybersecurity and Infrastructure Security Agency (CISA)-র মতে, ৯০%ও বেশি সফল সাইবার আক্রমণ ফিশিং ইমেইল দিয়ে শুরু হয়। জালসাজরা লেজিটিমেট কোম্পানিগুলো হয়ে ফিশিং ইমেইল পাঠায়, প্রায়শ ব্যাংক বা ক্রেডিট কার্ড প্রোভাইডার।
ফিশিং ইমেইল উদাহরণ দেখায় কীভাবে সাইবার ক্রিমিনেলরা ভিক্টিমকে ট্রিক করে সেনসিটিভ ইনফরমেশন দিতে, ম্যালওয়্যার অনিচ্ছাকৃতভাবে ডাউনলোড করতে, বা অনসেফ ওয়েবসাইটে নিয়ে যেতে যেখানে স্বেচ্ছায় প্রাইভেট ইনফরমেশন এন্টার করতে বলা হয়।
স্মিশিং (SMS ফিশিং)
টেক্সট মেসেজ দিয়ে ডেলিভার হওয়া ফিশিং আক্রমণকে স্মিশিং বলা হয়। এগুলোতে স্ক্যামাররা টেক্সট পাঠায় যেন সেগুলো লেজিটিমেট সোর্স থেকে আসছে—যেমন: ব্যাংক, রিটেইলার, বা USPS-এর মতো ডেলিভারি কোম্পানি। কিন্তু মেসেজে সাধারণত একটি লিংক থাকে যা নকল লগইন পেজে নিয়ে যায় বা ম্যালওয়্যার ডাউনলোড ট্রিগার করে।
২০২৪ এবং ২০২৫-এ স্মিশিং আক্রমণের একটি বড় উঠান হয়েছিল টোল স্ক্যামের রূপে। স্ক্যাম টেক্সট দাবি করতো ভিক্টিমদের অনপেইড টোল ফি আছে এবং তাদের ফাইন বা সাসপেনশনের ঝুঁকি, একটি লিংকসহ যেটা একটি ওয়েবসাইটে নিয়ে যেতো যেখানে তাদের পেমেন্ট ইনফরমেশন জালিয়ে কালেক্ট করা হতো। এই গোষ্ঠী টাকা ও ক্রেডিট কার্ড ইনফো চুরি করতে এত সফল হয়েছিল যে গুগল এখন তাদের ওপর মামলা করছে।
ভিশিং (ভয়েস ফিশিং)
ভিশিং আক্রমণে, স্ক্যামাররা ভিক্টিমকে কল করে ট্রিক করে পারসোনাল ইনফরমেশন উজাগর করতে—যেমন: সোশ্যাল সিকিউরিটি নম্বর, পাসওয়ার্ড, বা ব্যাংক অ্যাকাউন্ট ডিটেইলস—সাধারণত ল إنফোর্সমেন্ট অফিসার, গভর্নমেন্ট এজেন্সি, বা ব্যাংক রিপ্রেজেন্টেটিভ হয়ে।
তারা কলার আইডি স্পুফিং এবং AI ভয়েস ক্লোনিং-এর মতো ট্যাকটিক ব্যবহার করে কলগুলোকে আরও বিলিভেবল করে, এবং ফোনে জরুরি বোধ সৃষ্টি করে তাদের ভিক্টিমকে ক্রিটিক্যাল চিন্তা করতে বাধা দেয়। এমনকি FBI-কেও ভিশিং আক্রমণে ইম্পারসোনেট করা হয়েছে, ব্যুরো একটি ওয়ার্নিং ইস্যু করেছিল জানার পর স্ক্যামাররা সিনিয়ার US অফিসিয়াল হয়ে পজ করছে।
স্পিয়ার ফিশিং
স্পিয়ার ফিশিং আক্রমণ একটি নির্দিষ্ট ব্যক্তি, বিজনেস, বা সংস্থাকে টার্গেট করে বরং geniş জাল ছড়াতে। সাধারণত, স্পিয়ার ফিশাররা উল্লেখযোগ্য সময় ও প্রচেষ্টা ইনভেস্ট করে তাদের টার্গেট রিসার্চ করতে এবং একটি ক্রেডিবল পারসোনা বানাতে। এটা তাদের আরও পার্সোনালাইজড আপ্লোকেশন বানাতে সাহায্য করে যাতে সফলতার চান্স বেশি হয় বাচানো টার্গেটের।
উদাহরণস্বরূপ, ইউটাহে একটি недавূ স্পিয়ার ফিশিং আক্রমণে, স্ক্যামার একজন প্রফেসর হয়ে পজ করল এবং ছাত্রদের টার্গেট করল একটি প্রফেসর-লিড প্রজেক্টে যোগ দাওয়ার সুযোগ দিয়ে, অবশেষে একজন ছাত্র থেকে ৩,০০০ ডলার বের করল।
হোয়েলিং
হোয়েলিং আক্রমণ স্পিয়ার ফিশিং-এর মতো কিন্তু স্পেসিফিক্যালি চিফ এক্সিকিউটিভ অফিসার (CEO), চিফ অপারেটিং অফিসার (COO), বা কোম্পানির অন্যান্য হাই-র্যাঙ্কিং এক্সিকিউটিভকে টার্গেট করে। হোয়েলিং আক্রমণের লক্ষ্য হচ্ছে শক্তিশালী লোকদের ট্রিক করে কনফিডেনশিয়াল কর্পোরেট ডেটা বের করাতে যা জালসাজি বা এক্সটর্টশনে ব্যবহার করা যায়।
এই আক্রমণগুলো সাধারণ ফিশিং আক্রমণের চেয়ে আরও সফিস্টিকেটেড হয় এবং স্ক্যামারদের পক্ষ থেকে ব্যাপক রিসার্চ রিকোয়ার করে। এগুলো সাধারণত নকল ইমেইলের উপর নির্ভর করে যেগুলো কোম্পানির ভিতরের বিশ্বস্ত সোর্স বা লেজিটিমেট আউটসাইড ভেন্ডর/এজেন্সি থেকে আসছে বলে মনে করায়।
ক্লোন ফিশিং
ক্লোন ফিশিং আক্রমণে, স্ক্যামাররা একটি ইমেইলের প্রায় একই ভার্সন বানায় যা ভিক্টিমরা ইতিমধ্যে পেয়েছে। ক্লোন করা ইমেইলটি মূল সেন্ডার ব্যবহৃত ইমেইল অ্যাড্রেসের খুব কাছাকাছি একটি অ্যাড্রেস থেকে পাঠানো হয়, একমাত্র পার্থক্য হচ্ছে একটি নতুন অ্যাটাচমেন্ট বা লিংক।
ক্লোন ফিশিং ইমেইল ভিক্টিমকে কনফিউজ করতে চায় মেসেজের রং-Version-এ ক্লিক করাতে। এবং যদি ভিক্টিম নকল ভার্সনে লিংক ফলো করে বা অ্যাটাচমেন্ট ডাউনলোড করে, তবে সে ম্যালিশিয়াস ওয়েবসাইটে চলে যাবে বা অনিচ্ছাকৃতভাবে তার ডিভাইস ডেটা-চুরি ম্যালওয়্যার দিয়ে ইনফেক্ট করবে।
পপ-আপ ফিশিং
পপ-আপ অ্যাড ফিশিং স্ক্যাম লোকে ট্রিক করে তাদের ডিভাইসে বিভিন্ন টাইপের ম্যালওয়্যার ইনস্টল করতে ভয়ের কৌশল ব্যবহার করে। একটি কমন পপ-আপ ফিশিং উদাহরণ হচ্ছে একটি নকল ভাইরাস অ্যালার্ট যা পপ আপ করে এবং টার্গেটকে ওয়ার্ন করে তাদের ডিভাইস ইনফেক্টেড।
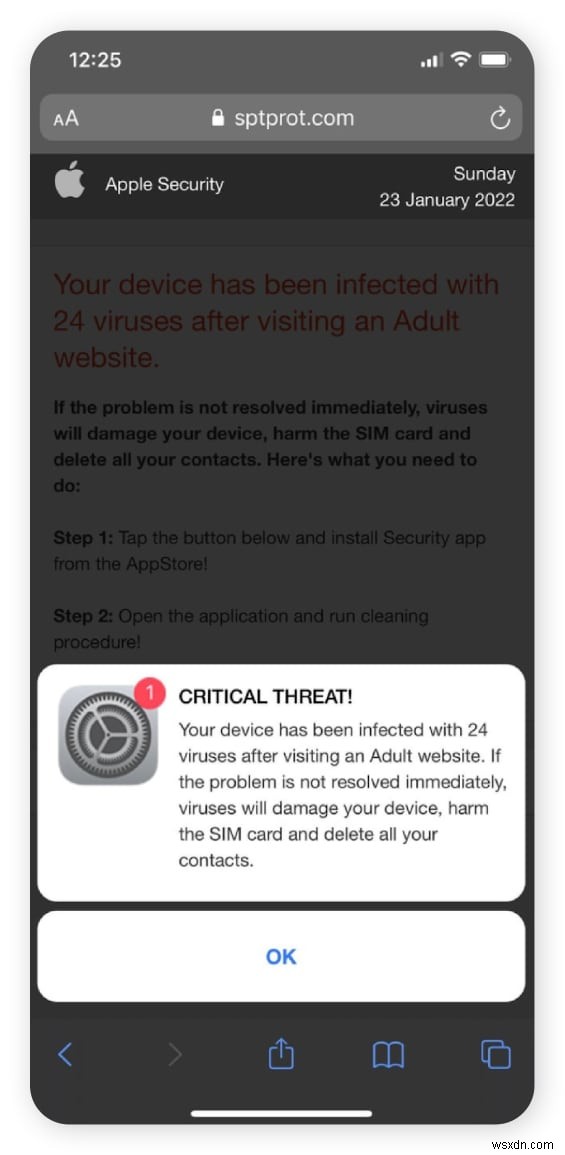
অ্যালার্টটি দাবি করতে পারে ভাইরাস রিমুভ করার একমাত্র উপায় হচ্ছে অ্যান্টিভাইরাস সফটওয়্যার ইনস্টল করা, কিন্তু ভিক্টিমরা আসলে একটি নকল ভার্সনে পয়েন্ট করা হয় যা ইনস্টল করলে ডেটা চুরি করে। জনপ্রিয় ব্র্যান্ডগুলো প্রায়শ নকল করা হয়, স্ক্যামাররা বিশ্বস্ত নাম লিভারেজ করে টার্গেটকে ট্রিক করতে মাইক্রোসফট এবং নorters অ্যান্টিভাইরাস স্ক্যামের মতো।
বিজনেস ইমেইল কমপ্রোমাইজ (BEC)
বিজনেস ইমেইল কমপ্রোমাইজ আক্রমণে সাইবার ক্রিমিনেল কোম্পানির একটি বিশ্বস্ত ফিগার হয়ে পজ করে—যেমন: HR রিপ্রেজেন্টেটিভ, CEO, বা ওয়নার—কর্মচারীদের ম্যানিপুলেট করে টাকা পাঠাতে বা মূল্যবান ডেটা শেয়ার করতে। এই আক্রমণগুলো বিজনেস স্প্যাম ফিল্টার বাইপাস করার জন্য ডিজাইন করা হয় যেন লেজিটিমেট লাগে এবং প্রায়শ স্মল বিজনেস ওয়ানারদের হার্ড হিট করে।
উদাহরণস্বরূপ, একটি স্ক্যামার পেয়রোল টিমের একজন সদস্য হয়ে পজ করতে পারে এবং একজন জুনিয়র কর্মচারীর কাছে অনুরোধ পাঠাতে পারে অন্য একজন কর্মচারীর ব্যাংকিং ডিটেইলস আপডেট করার জন্য। সফল হলে, ভিক্টিমের স্যালারি স্ক্যামারের অ্যাকাউন্টে চলে যাবে। ২০২৫-এ, সো-কলড পেয়রোল পাইরেটস BEC ব্যবহার করে সেকেরেল ইউনিভার্সিটির Workday অ্যাকাউন্ট অ্যাক্সেস পেয়েছিল, পেয়রোল হাইজ্যাক করেছিল।
অ্যাঙ্গলার বা সোশ্যাল মিডিয়া ফিশিং
অ্যাঙ্গলার ফিশিং হচ্ছে একটি সোশ্যাল মিডিয়া স্ক্যাম যা Facebook এবং X-এর মতো প্ল্যাটফর্মে ঘটে। স্ক্যাম আর্টিস্টরা টার্গেটদের কোম্পানি পেজে প্রশ্ন বা কমপ্লেইন পোস্ট করার জন্য অপেক্ষা করে, তারপর সাপোর্ট টিম হয়ে পজ করে আপনাকে কনভিন্স করে পারসোনাল ইনফরমেশন দিতে বা ম্যালিশিয়াস লিংকে ক্লিক করতে।
উদাহরণস্বরূপ, বলুন আপনি আমেরিকান এয়ারলাইন্স ফেসবুক পেজে একটি কমপ্লেইন পোস্ট করেছেন। একটি স্ক্যামার কাস্টমার সাপোর্ট হয়ে রেসপন্ড করতে পারে, আপনার রেজার্ভেশন ডিটেইলস এবং পেমেন্ট ইনফরমেশন চাইতে। আপনি যদি ট্রাপে পড়েন, তারা আপনার ডিটেইলস ব্যবহার করে অন্য ওয়েবসাইটে পেমেন্ট করতে পারে।
QR কোড ফিশিং (কুইশিং)
কুইশিং স্ক্যামাররা একটি নকল বা ফ্রডুলেন্ট লিংক QR কোডে এম্বেড করে এবং ইমেইল বা টেক্সট মেসেজ দিয়ে পাঠায়। আপনি যদি স্ক্যান করেন, তবে আপনি একটি স্ক্যাম সাইটে রিডাইরেক্ট হবেন যা আপনার ইউজারনেম, পাসওয়ার্ড, বা আর্থিক ইনফরমেশন ক্যাপচার করার জন্য ডিজাইন করা। কারণ অনেক সিকিউরিটি সিস্টেম ইমেজে এম্বেডেড URL অ্যানালাইজ করতে স্ট্রাগল করে—এবং QR কোড লিংক প্রিভিউ অফার করে না—কুইশিং আক্রমণ প্রায়শ স্প্যাম ফিল্টার সম্পূর্ণ বাইপাস করে।
কুইশিং স্ক্যামাররা ফিজিক্যালি QR কোড স্টিকার(valid QR কোডের ওপর) রিয়েল ওয়ার্ল্ডে লাগিয়ে দিয়েছে, বিশেষ করে যেসব জায়গায় লোকরা এক্সপেক্ট করে QR কোড দেখতে, যেমন: পার্কিং মিটার বা রেস্টুরেন্ট টেবিল।
AI-পাওয়ারড ফিশিং
ডিপফেক, অটোমেশন, এবং পার্সোনালাইজেশনের মাধ্যমে, AI-পাওয়ারড টুল নতুন, আরও ডিসেপটিভ, এবং দুর্ভাগ্যবশত, আরও সফল আক্রমণ জন্মাচ্ছে। অনুমান অনুযায়ী, ৬৭.৪% ফিশিং আক্রমণ এখন যেন যেন AI ব্যবহার করে।
AI আপনার অনলাইন বিহেভিয়ার অ্যানালাইজ করে অটোমেটিক্যালি টার্গেটেড, কাস্টোমাইজড, এবং এরর-ফ্রি ফিশিং ইমেইল জেনারেট করতে পারে। এটা আসল দেখানো নকল ওয়েবসাইট এবং কনভিনসিং ভয়েস ও ভিডিও ডিপফেকও বানাতে পারে।
ভালো খবর হচ্ছে AI-এ এডভান্সমেন্ট আপনাকে রক্ষা করতেও সাহায্য করতে পারে। একটি সাম্প্রতিক Gen Threat Report প্রকাশ করল তাদের AI ১৪০,০০০+ AI-জেনারেটেড ওয়েবসাইট সফলভাবে ডিটেক্ট ও ব্লক করতে পারল।
লিংকে ক্লিক করার আগে ফিশিং আক্রমণ সনাক্ত করার পদ্ধতি
এই দিনগুলোতে, ফিশাররা ইভলভিং টেকনোলজির ধন্যবাদে তাদের টার্গেটকে বেইট এবং লুর করতে অনেক বেশি পারদর্শী হয়ে উঠেছে। তবুও, ফিশিং আক্রমণ সমস্যা হওয়ার আগে সনাক্ত করার বেশ কিছু উপায় রয়েছে। খুঁজুন:
- অবিশ্বাসযোগ্য ডিল: ব্যাপক সস্তা প্রোডাক্ট বা সার্ভিস অফারকারী ইমেইল থেকে সাবধান रहুন। যদি সেটা সত্য হতে খুব ভালো লাগে, তবে সেটা সম্ভবত সত্য নয়।
- পারসোনাল ইনফরমেশন রিকোয়েস্ট: ব্যাংকের মতো লেজিটিমেট ইনস্টিটিউশন কখনো ইমেইল দিয়ে অ্যাকাউন্ট ডিটেইলস চাইবে না—আনসলিসিটেড ইমেইলের রেসপন্সে কখনো সেনসিটিভ ইনফরমেশন শেয়ার করবেন না।
- স্পেলিং এবং গ্রামার এরর: টাইপো এবং অস্বাভাবিক ফ্রেজিংवाले ইমেইল এবং টেক্সট মেসেজ ফিশিং-এ কমন। তবে, এই সাইন এখন কম কমন কারণ স্ক্যামাররা AI ব্যবহার করে এরর-ফ্রি টেক্সট জেনারেট করতে পারে।
- জেনেরিক গ্রিটিং: ফিশাররা সাধারণত ইমেইল পারসোনালাইজ করবে না কারণ তারা শুধু বড় জাল ছড়িয়ে যতটা সম্ভব মানুষ ধরা চায়। আপনি "হ্যালো, সার" বা "প্রিয় অ্যাকাউন্ট হোল্ডার" এর মতো জেনেরিক গ্রিটিংवाले ইমেইল পেতে পারেন।
- জরুরি ভাষা: ফিশাররা জরুরি বোধ সৃষ্টি করে আপনাকে লিংকে ক্লিক করাতে ফোর্ম করে। প্রেশার খান—ইমেইল পড়া এবং রেসপন্ড করার সময় নিন।
- অপরিচিত সেন্ডার: অজানা সেন্ডার থেকে ইমেইল ডিলিট করুন কিছুই ক্লিক না করে। এটা বিশেষ গুরুত্বপূর্ণ যদি আপনি সেন্ডারের অভি জ্ঞান ভেরিফাই করতে না পারেন।
- পরিচিত সেন্ডার: এমনকি পরিচিত মনে হয় এমন ইমেইল অ্যাড্রেসও নকল হতে পারে। যদি টোন, কমিউনিকেশন চ্যানেল, বা কন্টেন্ট অফ লাগে, অন্য কমিউনিকেশন ফর্ম (টেক্সটিং, কলিং, মেসেজিং) দিয়ে তাদের অভি জ্ঞান কনফার্ম করার চেষ্টা করুন।
- সন্দেহজনক লিংক এবং অ্যাটাচমেন্ট: লিংকে ক্লিক বা অ্যাটাচমেন্ট ডাউনলোড করার আগে, লিংকে হোভার করুন এবং URL ইনস্পেক্ট করুন নকল হোনার যেকোনো সাইন খুঁজে (যেমন: লেটারের জায়গায় নম্বর)।
আমি কীভাবে বুঝব ফিশিং লিংকে ক্লিক করেছি?
আপনি হয়তো অবিলম্বে বুঝতে পারবেন না যে আপনি ফিশিং লিংকে ক্লিক করেছেন কারণ রেড ফ্ল্যাগ দেখানোর জন্য কিছু সময় লাগতে পারে। তবে, আপনি ডুপ হয়েছেন সেটার কী সতর্কবাণী: এমন ওয়েবসাইটে পৌঁছানো যেটা ঠিক নয় লাগে, ব্রাউজারে ডাউনলোড শুরু হয়েছে এমন লক্ষ্য করা, এবং সেনসিটিভ ইনফরমেশনের অনুচিত রিকোয়েস্ট দেখা।
আপনি যদি লিংকে ক্লিক করেছেন এবং তার লেজিটিমেসি নিয়ে সন্দেহ আছে, তবে খেয়াল রাখুন:
- সন্দেহজনক রিডাইরেক্ট: লিংকে ক্লিক করলে আপনি যেই URL-এ রিডাইরেক্ট হয়েছেন সেটা আপনি যেটা ক্লিক করেছেন তার সাথে মিলে না, তবে আপনি একটি ম্যালিশিয়াস ওয়েবসাইটে রিডাইরেক্ট হয়েছেন।
- নকল ওয়েবসাইট URL: লিংক যেই ওয়েবসাইটে নিয়ে যায় সেটা লেজিটিমেট ভার্সনের মতো না লাগলে, সেটা সম্ভবত একটি নকল ফিশিং ওয়েবসাইট। গুগলে আসল ওয়েবসাইট সার্চ করুন ভেরিফাই করতে আপনি নকল সাইটে আছেন কিনা।
- পারসোনাল ইনফরমেশন রিকোয়েস্ট: সোশ্যাল সিকিউরিটি নম্বর বা অ্যাকাউন্ট ইনফরমেশনের মতো সেনসিটিভ ডিটেইলস চাইতে এমন ফর্ম আছে কিনা লক্ষণীয় কারণে ছাড়া? থাকলে, সেটা স্ক্যামার আপনার ইনফরমেশন বের করার চেষ্টা হতে পারে।
- তো-গুড-টু-বি-ট্রু অফার: লিংকের দিকের ওয়েবসাইট যদি সাজেস্ট করে আপনি ফ্রি ভ্যাকেশন বা সহজে উচিত স্যালারি वाली জব পেতে পারেন, এটা রেড ফ্ল্যাগ যে আপনাকে ট্রিক করা হচ্ছে।
- হাই-প্রেশার ল্যাঙ্গুয়েজ: মেসেজ, ওয়েবসাইট কপি, বা পপ-আপে জরুরি ভাষা আপনাকে চিন্তা না করে লিংক ক্লিক বা ইনফরমেশন এন্টার করাতে উদ্দীপিত করার চেষ্টা হতে পারে।
- গ্রামার মিস্টেক: ইমেইল ক্লিয়ার হোক নাকি, লিংক আপনাকে যেই ওয়েবপেজ বা ডাউনলোডে নিয়ে যায় সেখানে অদ্ভুত গ্রামার বা স্পেলিং মিস্টেক থাকলে সাবধান থাকুন।
- ম্যালওয়্যার ইনফেকশন: লিংকে ক্লিক করার পর আপনার ব্রাউজার বা কম্পিউটার যদি অবিলম্বে ডাউনলোড নোটিফিকেশন বা ম্যালওয়্যার ইনফেকশন অ্যালার্ট দিয়ে পপ আপ করে, তবে লিংকটি ম্যালিশিয়াস হতে পারে।
ফিশিং লিংকে ক্লিক করলে কী করবেন
একটি ফিশিং স্ক্যাম আপনাকে ম্যালিশিয়াস লিংকে ক্লিক করাতে লুর করলে, ফলাফল মিনিমাইজ করতে দ্রুত একশন নেওয়া গুরুত্বপূর্ণ। প্রথমে, সকল ইন্টারঅ্যাকশন বন্ধ করুন—স্ক্যামারের সাথে কমিউনিকেশন বন্ধ করুন, এক্টিভ ডাউনলোড ক্যানسেল করুন, এবং স্পুফড ওয়েবসাইট থেকে বের হোন যদি URL আপনাকে সেখানে নিয়ে গিয়েছে। তারপর, আপনার ডিভাইস সিকিউর করুন এবং আপনার ক্রেডিট ও অন্যান্য অ্যাকাউন্ট ফ্রডের লক্ষণ মনিটর করার প্রসেস শুরু করুন।
ফিশিং লিংকে ক্লিক করলে কী করবেন তার সিম্পল স্টেপ-বাই-স্টেপ গাইড:
- ইন্টারঅ্যাকশন বন্ধ করুন: স্ক্যামারের সাথে রেসপন্ড করা অবিলম্বে বন্ধ করুন এবং যেকোনো ইন-প্রগ্রেস অ্যাকশন ক্যানসেল করুন, যেন এক্টিভ ডাউনলোড। কল, ইমেইল, বা মেসেজকে স্প্যাম রিপোর্ট করুন এবং সেন্ডার ব্লক করুন।
- ইন্টারনেট ডিসকানেক্ট করুন: ইন্টারনেট থেকে ডিসকানেক্ট করলে অনগোইং ডেটা ট্রান্সফার ফোর্স-স্টপ হয় এবং ম্যালওয়্যারের ছড়ানো লিমিট হয়, আপনাকে সমস্যা সমাধানের সময় দিয়ে।
- ডিভাইস ম্যালওয়্যার স্ক্যান করুন: Norton 360 Deluxe-এর মতো অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করুন ডিভাইস স্ক্যান করতে লুকানো ম্যালওয়্যারের জন্য এবং রিমুভ করতে, আপনার প্রাইভেসি রিস্টোর করতে।
- পাসওয়ার্ড চেঞ্জ করুন: যেকোনো পটেনশিয়ালি কমপ্রোমাইজড অ্যাকাউন্টের পাসওয়ার্ড আপডেট করুন, নতুন সিকিউর পাসওয়ার্ড ব্যবহার করে।
- টু-ফ্যাক্টর অথেন্টিকেশন (2FA) অন করুন: আপনার সবচেয়ে সংবেদনশীল অ্যাকাউন্টকে 2FA-র আডিশনাল ভেরিফিকেশন স্টেপ দিয়ে সেফ রাখুন।
- ক্রেডিট কার্ড প্রোভাইডারের সাথে যোগাযোগ করুন এবং স্টেটমেন্ট রিভিউ করুন: আপনি যদি ফিশারের সাথে ক্রেডিট কার্ড ইনফরমেশন শেয়ার করেছেন বা ম্যালওয়্যার ডাউনলোড করেছেন যা সেটা চুরি করতে পারে, আপনার ক্রেডিট কার্ড ইস্যুয়ারের সাথে যোগাযোগ করুন কার্ড ফ্রিজ করতে এবং অননুমোডিত পারচেস বন্ধ করতে।
- ক্রেডিট বিউরোকে সতর্ক করুন: আপনি যদি সেনসিটিভ ইনফরমেশন ফ্রডাস্টারকে দিয়েছেন বা চুরি হয়েছে সে বিষয়ে চিন্তিত, ক্রেডিট ফ্রিজ বা লক করুন ক্রিমিনেলরা আপনার নামে নতুন ক্রেডিট অ্যাকাউন্ট খোলা বা লোন নেওয়া থেকে বাধা দিতে।
- ক্রেডিট রিপোর্ট চেক করুন: রেগুলারলি ক্রেডিট রিপোর্ট চেক করুন অভি জ্ঞান তত্ব চুরি এবং জালসাজির লক্ষণের জন্য। এগুলো ফিশিং আক্রমণের মहीনها পর দেরিতে দেখা যেতে পারে, তাই ক্রেডিট মনিটরিং সেট আপ করার কথা বিবেচনা করুন ongoing কভারেজের জন্য।
- ফিশিং আক্রমণ রিপোর্ট করুন: ফিশিং আক্রমণ অথরিটিজ এবং কাউন্টার-সাইবারক্রাইম গ্রুপের কাছে রিপোর্ট করুন যেন FTC, IC3, এবং APWG।
২০২৪-এ, APWG ৩.৭ মিলিয়নও বেশি ফিশিং আক্রমণ রিপোর্ট করেছিল, প্রায় ১০,১৭৪ আক্রমণ প্রতি দিন। তাই আপনি যদি টার্গেট হন, জানুন আপনি একা নন। গুরুত্বপূর্ণ হচ্ছে আপনি дальের ড্যামেজ রোধ করতে এবং ভবিষ্যতে রিস্ক মিনিমাইজ করতে बेटার ডিফেন্স বিল্ড করতে একশন নিন।
Norton দিয়ে ফিশিং আক্রমণ থেকে প্রতিরক্ষা করুন
যেহেতু সাইবার ক্রিমিনেলরা তাদের ফিশিং এবং স্ক্যাম স্ট্র্যাজি এভোলিউশন করছে, এডভান্সড সিকিউরিটি সফটওয়্যার আপনার প্রতিরক্ষা বোলস্টার করতে সাহায্য করতে পারে। Norton 360 Deluxe আপনাকে আপনার ডিভাইস রক্ষা করতে এবং আরও সেফ ব্রাউজ করতে সাহায্য করে, AI-পাওয়ারড স্ক্যাম ডিটেকশন দিয়ে যা ফিশিং অটেম্পট ব্লক করতে এবং স্ক্যামাররা আপনার ডেটা চুরি করতে বাধা দিতে পারে যখন আপনি ম্যালিশিয়াস লিংকে ক্লিক করেন।
প্লাস, পাওয়ারফুল ম্যালওয়্যার ও ভাইরাস প্রোটেকশন দিয়ে, আপনার কাছে একটি ইফেক্টিভ উপায় থাকবে যেকোনো ম্যালিশিয়াস সফটওয়্যার শনাক্ত ও রিমুভ করতে যা ফিশিং আক্রমণের মাধ্যমে আপনার ডিভাইসে ঘুসতে পারে।
প্রশ্নোত্তর
ফিশিং আক্রমণের টার্গেট কারা?
কেউই ফিশিং আক্রমণের টার্গেট হতে পারে। তাদের সফলতার চান্স বেড়াতে, ফিশাররা প্রায়শ যতটা সম্ভব ইমেইল অ্যাড্রেস বা ফোন নম্বরে টার্গেট করে।
ড্রাইভ-বাই ডাউনলোড দিয়ে কি স্ক্যাম হয়?
হ্যাঁ, ড্রাইভ-বাই ডাউনলোড হচ্ছে যখন একটি ওয়েবসাইট বা অ্যাপ আপনার জ্ঞান বা সম্মতি ছাড়া আপনার ডিভাইসে ম্যালিশিয়াস সফটওয়্যার ডাউনলোড করে। এটা ফিশিং মেসেজের লিংকে ক্লিক করার ফলাফল হতে পারে, এবং আপনার পাসওয়ার্ড, পারসোনাল ডিটেইলস, বা আর্থিক ইনফরমেশন ভুল হাতে পড়ার রিস্ক বেড়াতে পারে।
ফিশিং লিংকে ক্লিক করলে কি ফোন রিসেট করব?
বেশিরভাগ কেসে, ফিশিং লিংকে ক্লিক করার পর ফোন রিসেট করলে কিছুই হেল্প করবে না। এক্সেপশন হচ্ছে ফ্যাক্টরি রিসেট করলে স্পাইওয়্যার বা ভাইরাস ক্লিয়ার হয়ে যায় যা ফিশিং আক্রমণের সময় ইনস্টল হয়েছিল। কিন্তু এটা লাস্ট রিসোর্ট হিসেবে মানা উচিত, কারণ আপনার ডিভাইসে স্টোর সকল ডেটা হারাবেন, যদি না ব্যাকআপ বানান।
টেক্সট মেসেজ খুললে কি স্ক্যাম হয়?
না, একটি স্ক্যাম টেক্সট মেসেজ খোলা নিজে থেকে রিস্কি নয়। তবে, সেই টেক্সট মেসেজের লিংকে ক্লিক করা, অ্যাটাচমেন্ট ডাউনলোড করা, বা রিপ্লাই করা আপনাকে ম্যালওয়্যারের আশ্রয়ে আনা বা পারসোনাল ইনফরমেশন উজাগর করতে ট্রিক করতে পারে।
