

স্পিয়ার ফিশিং কী?
একটি স্পিয়ার ফিশিং আক্রমণ হচ্ছে একটি ফিশিং আক্রমণের ধরন যা খুব বেশি পার্সোনালাইজড হয়ে একটি নির্দিষ্ট ব্যক্তি বা ছোট গোষ্ঠীকে টার্গেট করে। সোশ্যাল ইঞ্জিনিয়ারিং টেকনিক ব্যবহার করে স্পিয়ার ফিশাররা তাদের টার্গেট সম্পর্কে জানা ব্যবহার করে তাদের ট্রিক করে সেনসিটিভ ইনফরমেশন উজাগর করতে, ম্যালিশিয়াস লিংকে ক্লিক করতে, বা ম্যালওয়্যার ডাউনলোড করতে।
টার্গেটের জব, পূরনাম, জন্ম তারিখ, প্রফেশনাল আগ্রহ, বা ব্রাউজিং হ্যাবিটের মতো পারসোনাল ডিটেইল জানা স্পিয়ার ফিশারদের কনভিনসিং প্রিটেক্সট বানাতে সাহায্য করে যা স্ক্যামগুলো সনাক্ত করা কঠিন করে তোলে।
মাস ফিশিং ইমেইলের বিপরীতে, স্পিয়ার-ফিশিং মেসেজ আসল এবং পরিচিত লাগে। এবং সেই পার্সোনালাইজেশন কাজ করে: ৫০ বিলিয়ন ইমেইল ৩.৫ মিলিয়ন ইনবক্সে রিভিউ করে, Barracuda (একটি সাইবার সিকিউরিটি কোম্পানি) পেয়েছে যে স্পিয়ার-ফিশিং সকল ইমেইলের ০.১%-ও কম হলেও ৬৬% ব্রিচের দায়ী।
স্পিয়ার ফিশিং কী, এটা কীভাবে কাজ করে, এবং নিজেকে রক্ষার টিপস জানতে পড়ুন।
স্পিয়ার ফিশিং কীভাবে কাজ করে
সাইবার সিকিউরিটিতে, স্পিয়ার ফিশিং কাজ করে পারসোনাল ইনফরমেশন লিভারেজ করে একটি টেইলার্ড ফিশিং মেসেজ বানাতে যা লেজিটিমেট লাগে এবং একটি নির্দিষ্ট ব্যক্তির আস্থা জয় করে।
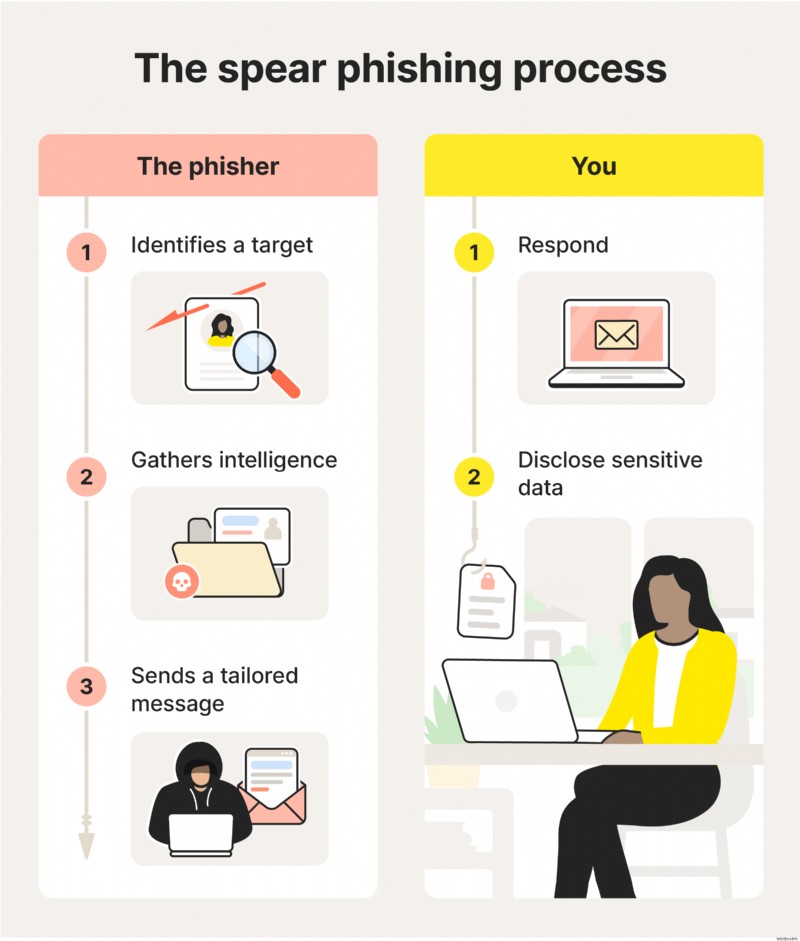
সাধারণত এটা এইভাবে হয়:
- ফিশার টার্গেট আইডেন্টিফাই করে: আক্রমণকারী সিদ্ধান্ত নেয় কাকে টার্গেট করবেন এবং কী পেতে চান, যেমন: নির্দিষ্ট অ্যাকাউন্ট বা সিস্টেমে অ্যাক্সেস, আর্থিক ইনফরমেশন, বা এমনকি সোশ্যাল সিকিউরিটি নম্বর।
- ফিশার ইন্টেলিজেন্স সংগ্রহ করে: পাবলিকলি উপলব্ধ ইনফরমেশন, ডেটা ব্রিচ, বা সোশ্যাল মিডিয়া ব্যবহার করে টার্গেট রিসার্চ করে সেটা আরও বিলিভেবল बनाने वाली ডিটেইলস জানতে। ফিশার জব রোল, রুটিন, বা ফ্যামিলি মেম্বার সার্চ করতে পারে।
- ফিশার মেসেজ ড্রাফট করে: সংগৃহীত ডিটেইলস ব্যবহার করে আক্রমণকারী একটি পার্সোনালাইজড মেসেজ বানায় যা প্রাসঙ্গিক এবং ক্রেডিবল লাগে, প্রায়শ একটি বিশ্বস্ত কন্টাক্ট, সংস্থা, বা অথরিটি হয়ে ইম্পারসোনেট করে টার্গেটের সাসপিশন কমাতে।
- মেসেজ পাঠানো হয়: আক্রমণকারী মেসেজটি ডেলিভার করে সেই চ্যানেলের মাধ্যমে যা টার্গেট নিয়মিত ব্যবহার করে, যেমন: ইমেইল, টেক্সট (স্মিশিং আক্রমণ), ফোন কল (ভিশিং আক্রমণ), বা সোশ্যাল মিডিয়া প্ল্যাটফর্ম।
- আপনি রেসপন্ড করেন: আপনি যদি ট্রাপে পড়েন, তবে আপনি ম্যালিশিয়াস ওয়েবসাইটের লিংকে ক্লিক করতে পারেন, ম্যালওয়্যার-ইনফেক্টেড অ্যাটাচমেন্ট খুলতে পারেন, বা সেনসিটিভ ইনফরমেশন দিয়ে রিপ্লাই করতে পারেন।
- আপনার ডেটা চুরি হয়: আক্রমণকারী ইন্টারঅ্যাকশন ব্যবহার করে শংসাধন, আর্থিক ডিটেইলস, বা অন্যান্য সেনসিটিভ ডেটা ক্যাপচার করে, যা পরবর্তীতে অ্যাকাউন্ট টেকওভার, জালসাজি, অভি জ্ঞান তত্ব চুরি, বা আরও আক্রমণের জন্য ব্যবহার করা হয়।
একটি স্পিয়ার ফিশিং ক্যাম্পেইনর সাফল্য বড় মাত্রায় নির্ভর করে কতটুকু রিসার্চ এবং কাস্টোমাইজেশন আক্রমণে ডালা হয়েছে। এই কোয়ালিটি ওভার কোয়ান্টিটি ফোকাসের কারণে হ্যাক্টিভিস্ট এবং গভর্মেন্ট-স্পন্সর্ড হ্যাকাররা কখনো কখনো স্পিয়ার ফিশিং আক্রমণের পেছনে থাকা চিহ্নিত হয়।
স্পিয়ার ফিশিং বনাম ফিশিং বনাম হোয়েলিং
ফিশিং, স্পিয়ার ফিশিং, এবং হোয়েলিং-এর মূল পার্থক্য হচ্ছে কে টার্গেট, এবং কেন টার্গেট করা হচ্ছে। ফিশিং আক্রমণ বড় গোষ্ঠীকে টার্গেট করে, স্পিয়ার ফিশিং আক্রমণ এক ব্যক্তি বা খুব ছোট নির্দিষ্ট গোষ্ঠীকে টার্গেট করে, এবং হোয়েলিং আক্রমণ একটি সিঙ্গুলার, হাই-ভ্যালু টার্গেটকে লক্ষ্য করে।
পার্থক্যের বিস্তারিত লুক:
- ফিশিং: আক্রমণকারী অনেক রিসিপিয়েন্টের কাছে জেনেরিক মেসেজ পাঠায়, পার্সোনালাইজেশনের চেয়ে ভলিউমে নির্ভর করে। মেসেজটি কোনো নির্দিষ্ট ব্যক্তির জন্য টেইলরড নয় এবং সাধারণত লগইন শংসাধন, পেমেন্ট ডিটেইলস, বা অন্যান্য বেসিক ইনফরমেশন চুরি করার লক্ষ্য করে। যদিও индивидуয়াল লস ছোট হতে পারে, ফিশিং ক্যাম্পেইন বড় ক্ষতি করতে পারে।
- স্পিয়ার ফিশিং: আক্রমণকারী একটি নির্দিষ্ট ব্যক্তি বা ছোট গোষ্ঠীকে টার্গেট করে এবং জানা ডিটেইলস ব্যবহার করে মেসেজ পার্সোনালাইজ করে, যেমন: জব রোল, রিলেশনশিপ, বা সাম্প্রতিক এক্টিভিটি। মেসেজ যেন বেশি প্রাসঙ্গিক এবং ট্রাস্টওঢ়র্দি লাগে, স্পিয়ার ফিশিং আক্রমণ সাফল্যের চান্স বেশি এবং অ্যাকাউন্ট টেকওভার, অভি জ্ঞান তত্ব চুরি, বা টার্গেটেড আর্থিক জালসাজির দিকে নিয়ে যেতে পারে।
- হোয়েলিং: স্পিয়ার ফিশিং-এর একটি হাইলে টার্গেটেড ফর্ম যা হাই-ভ্যালু אינдиভিজুয়ালকে ফোকাস করে, যেমন: এক্সিকিউটিভ বা সিনিয়র ডিসিশন মেকার। হোয়েলিং আক্রমণ অথরিটি বা অ্যাক্সেস এক্সপ্লয়েট করার জন্য ডিজাইন করা হয় এবং প্রায়শ বড় আর্থিক ট্রানজ্যাকশন ট্রিগার করতে, সংবেদনশীল কোম্পানি ডেটা এক্সপোজ করতে, বা ক্রিটিক্যাল সিস্টেম কমপ্রোমাইজ করতে চেষ্টা করে।
তাই, যদিও কাউকে ট্রিক করে অ্যাক্সেস বা সেনসিটিভ ইনফরমেশন উজাগর করার ইচ্ছা তিনটার একই, টার্গেটিং-এর লেভেল পরিবর্তন করে কতটুকু কঠিন স্ক্যাম সনাক্ত করা এবং কতটুকু ভয়ংকর ড্যামেজ হতে পারে।
রিয়েল-ওয়ার্ল্ড স্পিয়ার ফিশিং উদাহরণ
নিচে কিছু রিয়েল-ওয়ার্ল্ড উদাহরণ যা দেখাবে কীভাবে স্পিয়ার ফিশাররা টার্গেটেড মেসেজিং ব্যবহার করে সিস্টেম অ্যাক্সেস পায়, টাকা চুরি করে, এবং সংবেদনশীল ডেটা ব্রিচ করে।
ফিশিং ক্যাম্পেইন ক্লায়েন্ট সাপোর্ট টিমকে টার্গেট করেছে
২০২৫-এ উজাগর একটি আক্রমণে, স্পিয়ার ফিশাররা একটি ম্যানুফ্যাকচারিং কোম্পানির সাপোর্ট টিম ইমেইল অ্যাড্রেসে নকল ব্যাংকিং-থিমড ইমেইল পাঠাল। মেসেজটি যেন একটি লেজিটিমেট পেমেন্ট রিকোয়েস্ট যেটা ইমেইলে ZIP ফাইল হিসেবে অ্যাটাচ ছিল।
রিসিপিয়েন্ট যখন অ্যাটাচমেন্ট খোলল, তখন তার ডিভাইসে স্পাইওয়্যার ইনস্টল হয়েল। এই ম্যালওয়্যার চুপচাপ কিস্ট্রোক রেকর্ড করল এবং সেভড পাসওয়ার্ড ও অন্যান্য সংবেদনশীল ডেটা কালেক্ট করে আক্রমণকারীর কাছে পাঠাল (বা সাইবার সিকিউরিটি পার্ল্যান্সে "এক্সফিলট্রেট" করল)।
রিমোট অ্যাক্সেস ট্রোজান ইউক্রেনের যুদ্ধ প্রচেষ্টাকে টার্গেট করেছে
এই স্পিয়ার ফিশিং ক্যাম্পেইনে, যাকে PhantomCaptcha ডাবা হয়েছে, আক্রমণকারী অয়েড অর্গানাইজেশন এবং ইউক্রেনিয়ান রিজিওনাল গভর্নমেন্ট অফিসকে টার্গেট করেছিল যা যুদ্ধ রিলিফ কাজে জড়িত। এটা একটি মাল্টি-স্টেজ স্পিয়ার ফিশিং চেইন যা ধরে ৬ মাস প্ল্যান করা হয়েছিল।
PhantomCaptcha স্পিয়ার ফিশিং আক্রমণ কীভাবে হয়েছিল তার ওভারভিউ:
- ইনিশিয়াল বেইট: টার্গেটদের একটি ইনফেক্টেড PDF পাঠানো হয়েছিল যেটা যেন একটি লেজিটিমেট গভর্নমেন্ট নোটিশ।
- নকল CAPTCHA-ভিত্তিক ফিশিং: PDF রিসিপিয়েন্টকে একটি নকল CAPTCHA পেজে নিয়ে গেল যেটা তাদের "I'm not a robot" ক্লিক করতে বলল।
- ম্যালওয়্যার ইনস্টল: সেই "ক্লিক"-এর কারণেই একটি লুকানো PowerShell কমান্ড রান হয়ে ডিভাইসে ম্যালওয়্যার ইনস্টল করল।
- আক্রমণকারী রিমোট কন্ট্রোল পেল: একটি রিমোট অ্যাক্সেস ট্রোজান (RAT) ডিপ্লয় করা হয়েছিল, যেন আক্রমণকারী এক্টিভিটি মনিটর করতে, ডেটা চুরি করতে, এবং রিমোটলি কমান্ড রান করতে পারে।
যদিও ফিশিং ইমেইলগুলো ছোট একটি উইন্ডোতে ডেলিভার করা হয়েছিল, তাদের ইনস্টল করা ম্যালওয়্যার দীর্ঘমেয়াদী সিকিউরিটি রিস্ক তৈরি করল। একবার RAT inplace হলে, আক্রমণকারী পারসিস্টেন্ট অ্যাক্সেস মেইনটেইন করতে পারত, রিমোটলি কমান্ড এক্সিকিউট করতে পারত, এবং সময়ের সাথে ডেটা এক্সফিলট্রেট করতে পারত, যা ইনিশিয়াল স্পিয়ার ফিশিং ক্যাম্পেইন থেকে বেড়ে ফলো-অন আক্রমণ সম্ভব করে দিত।
সন্দেহজনক মিটিং ইনভিটেশন এডিনবর এর ছাত্রদের টার্গেট করেছে
২০২৫-এর শুরুতে অন্য একটি ঘটনায়, এডিনবর কাউন্সিলের এডুকেশন ডিপার্টমেন্টের স্টাফ স্পিয়ার ফিশিং ইমেইল চিহ্নিত করেছিল সন্দেহজনক মিটিং ইনভিটেশন ছাত্র এবং পিতামাতাদের কাছে পাঠানো হয়েছিল। কাউন্সিল দ্রুত একশন নিল, সকল ছাত্রের পাসওয়ার্ড রিসেট করল প্রিকশন হিসেবে। কিন্তু দুর্ভাগ্যবশত, এটা পরীক্ষার মৌসুমে ছাত্রদের ক্রিটিক্যাল অনলাইন লার্নিং টুল থেকে লক আউট করল।
কোনো ডেটা কমপ্রোমাইজড হলেও না, ঘটনাটি দেখিয়েছে কীভাবে একটি একক, বিলিভেবল মেসেজ বাস্তব বাধা সৃষ্টি করতে পারে, দ্রুত ধরালেও।
স্পিয়ার ফিশিং আক্রমণ থেকে নিজেকে রক্ষার টিপস
স্পিয়ার ফিশিং পার্সোনাল এবং ক্রেডিবল দেখানোর জন্য ডিজাইন করা, তাই সেরা প্রতিরক্ষা হচ্ছে ধীরে যাওয়া এবং ক্লিক, ওপেন, বা রিপ্লাই করার আগে ভেরিফাই করা। এই অভ্যাসগুলো ব্যবহার করুন স্পিয়ার ফিশিং আক্রমণের শিকার হওয়ার রিস্ক কমাতে:
- ফিশিং স্কিমের বিষয়ে আওয়েয়ার থাকুন: কমন রেড ফ্ল্যাগ খুঁজুন, যেমন: অপ্রত্যাশিত জরুরি, নরমাল প্রসেস বাইপাস করার প্রেশার, টাকা বা সেনসিটিভ ইনফো-এর অস্বাভাবিক রিকোয়েস্ট, এবং মেসেজ যা সেন্ডারের টিপিক্যাল টোনের সাথে মেলে না।
- সেন্ডার ডিটেইল চেক করুন: আক্রমণকারী ডিসপ্লে নেম স্পুফ করতে পারে লুক-আলাইক ইমেইল অ্যাড্রেস ব্যবহার করে। ইমেইলে সেন্ডার ইনফো এক্সপ্যান্ড করুন এবং মিসস্পেলিং, এক্সট্রা ক্যারেক্টার, বা সোয়াপড লেটার ও নম্বর খুঁজুন।
- ক্লিক করার আগে লিংক ভেরিফাই করুন: হোভার করুন ডেস্টিনেশন প্রিভিউ করতে এবং অদ্ভুত ডোমেইন বা এক্সট্রা ওয়ার্ড খুঁজুন (ক্লিক না করার হঠাৎ সতর্কতা রেখে!)। আপনি যদি অ্যাকাউন্ট এক্সেস করতে চান, ব্রাউজারে সাইট টাইপ করুন বা সেভড বুকমার্ক ব্যবহার করুন লিংকে ক্লিক করার বদলে।
- অন্য চ্যানেল দিয়ে অস্বাভাবিক রিকোয়েস্ট কনফার্ম করুন: সেন্ডার যদি সেনসিটিভ ইনফরমেশন, গিফট কার্ড, ওয়ায়ার ট্রান্সফার, বা লগইন শংসাধন চায়, তবে জানা নম্বরে কল করুন বা আলাদা, ট্রাস্টেড মেথড দিয়ে মেসেজ করুন।
- অ্যাটাচমেন্টকে পটেনশিয়ালি আনসেফ মানুন: অনএক্সপেক্টেড অ্যাটাচমেন্ট খুলবেন না, বিশেষ করে যদি সেগুলো জরুরি বা ভ্যাগ হয়, কারণ এটা ম্যালওয়্যার ডাউনলোড ট্রিগার করতে পারে।
- ডেটা ব্রোকার সাইটে আপনার এক্সপোজার কমান: ডেটা ব্রোকার পারসোনাল ইনফরমেশন কালেক্ট ও বেচে যা আক্রমণকারী স্পিয়ার ফিশিং মেসেজ পার্সোনালাইজ করতে ব্যবহার করতে পারে। প্রাইভেসি টুল, যেমন Norton 360 Deluxe-এ অন্তর্ভুক্ত, আপনাকে অপ্ট-আউট করতে সাহায্য করতে পারে যেখানে সম্ভব, এক্সপোজড ইনফরমেশন লিমিট করে।
- শক্তিশালী অ্যাকাউন্ট প্রোটেকশন ব্যবহার করুন: ইউনিক, সিকিউর পাসওয়ার্ড এবং পাসওয়ার্ড ম্যানেজার ব্যবহার করুন। কী অ্যাকাউন্টের জন্য 2FA বা অথেন্টিকেটর-ভিত্তিক ভেরিফিকেশন অন করুন, বিশেষ করে ইমেইল, ব্যাংকিং, এবং ওয়ার্কপ্লেস লগইন।
- সফটওয়্যার আপডেট রাখুন: সফটওয়্যার আপডেট প্রায়শ সিকিউরיטי venerabilities প্যাচ করে যা আক্রমণকারী এক্সপ্লয়েট করে। অটোমেটিক আপডেট অন রাখুন যখন সম্ভব।
- ফাইল ব্যাকআপ রাখুন: রেগুলার ব্যাকআপ আপনাকে রিকভার করতে সাহায্য করবে যদি ফিশিং আক্রমণের পর ম্যালওয়্যার বা র্যানসমওয়্যার ইনস্টল হয় যা ফাইল লক আপ বা করাপ্ট করে। ব্যাকআপ ব্যবহার করতে হলে, ম্যালওয়্যার ডিভাইসে ইনস্টল হওয়ার আগের ব্যাকআপ ব্যবহার করুন।
স্পিয়ার ফিশিং লিংকে ক্লিক করলে কী করবেন
আপনি যদি সন্দেহজনক লিংকে ক্লিক করেন, অ্যাটাচমেন্ট খুলেন, বা ইনফরমেশন দেন, তবে দ্রুত কাজ করুন ড্যামেজ লিমিট করতে এবং অ্যাকাউন্ট সিকিউর করতে। নিচের টিপস যত দ্রুত সম্ভব ফলো করুন ড্যামেজ মিটিগেট করতে:
- ইন্টারনেট থেকে ডিসকানেক্ট হন: ওয়াই-ফাই অফ করুন বা সেলুলার ডেটা ডিজেবল করুন ম্যালওয়্যারের আউটওয়ার্ড কমিউনিকেশন এর চান্স কমাতে।
- অ্যান্টি-ম্যালওয়্যার স্ক্যান চালান: একটি বিশ্বস্ত ম্যালওয়্যার স্ক্যানার টুল ব্যবহার করুন ম্যালওয়্যার, স্পাইওয়্যার, বা রিমোট-অ্যাক্সেস টুল চেক করতে এবং রিকমেন্ডেড রিমিডিয়েশন স্টেপ ফলো করুন।
- পাসওয়ার্ড চেঞ্জ করুন: আপনার ইমেইল অ্যাকাউন্টের পাসওয়ার্ড চেঞ্জ করুন, তারপর ব্যাংকিং এবং অন্যান্য ক্রিটিক্যাল অ্যাকাউন্টে যান। ইউনিক, স্ট্রং পাসওয়ার্ড ব্যবহার করুন এবং অন্যান্য সেশন থেকে সাইন আউট করুন।
- টু-ফ্যাক্টর অথেন্টিকেশন (2FA) অন করুন: 2FA অবিলম্বে অন করুন (প্রফারবলি অথেন্টিকেটর অ্যাপ বা সিকিউরিটি কি) অ্যাকাউন্ট টেকওভার রিস্ক কমাতে যদি শংসাধন ক্যাপচার হয়েছে।
- সন্দেহজনক কার্যকলাপ মনিটর করুন: অচেনা লগইন, আপনি রিকোয়েস্ট করলেও না এমন পাসওয়ার্ড রিসেট ইমেইল, ইমেইলে নতুন ফরওয়ার্ডিং রুল, এবং অননুমোদিত ট্রানজ্যাকশন চেক করুন। এটা কয়েক সপ্তাহ চালিয়ে যান।
- মেসেজ রিপোর্ট করুন: স্পিয়ার ফিশিং আপনার ইমেইল প্রোভাইডার বা ওয়ার্কপ্লেস IT/সিকিউরিটি টিমকে রিপোর্ট করুন। মেসেজ যদি কোনো কোম্পানি ইম্পারসোনেট করে, সেটাও সেটা সংস্থাকে রিপোর্ট করুন।
- অভি জ্ঞান তত্ব চুরির লক্ষণ মনিটর করুন: আপনি যদি পারসোনাল ডেটা শেয়ার করেছেন, ফাইন্যানশিয়াল স্টেটমেন্ট এবং ক্রেডিট রিপোর্ট মনিটর করুন অনপ্রত্যাশিত এক্টিভিটির জন্য। ফ্রড অ্যালার্ট বা ক্রেডিট ফ্রিজ বিবেচনা করুন যদি SSN এক্সপোজড হয়।
স্পিয়ার ফিশিং থেকে নিজেকে রক্ষা করুন
স্পিয়ার ফিশিং কাজ করে কারণ আক্রমণগুলো লেজিটিমেট লাগে এবং সঠিক মুহূর্তে আসে, যা সনাক্ত করা কঠিন করে তোলে এমনকি আপনি কী খুঁজবেন সেটা জানালেও। ডেডিকেটেড সাইবার সেফটি সফটওয়্যার আপনাকে ম্যালিশিয়াস লিংক, নকল ওয়েবসাইট, এবং স্পাইওয়্যার ধরতে সাহায্য করতে পারে আপনার গার্ড ডাউন থাকাকালীন।
Norton 360 Deluxe-এ রবাস্ট AI-পাওয়ারড স্ক্যাম প্রোটেকশন আছে যা ফ্রডুলেন্ট ওয়েবসাইট ব্লক করতে, ডাউনলোড ও অ্যাটাচমেন্ট ম্যালওয়্যার স্ক্যান করতে, এবং অ্যাপ مونিটর করতে সাহায্য করে সন্দেহজনক বিহেভিয়ার যা স্পাইওয়্যার ইঙ্গিত দিতে পারে। এছাড়া পাসওয়ার্ড ম্যানেজার, অ্যান্টিভাইরাস, VPN, এবং প্রাইভেসি মনিটরিং ফিচার রয়েছে যা আপনাকে ডেটা ব্রোকার সাইট থেকে আপনার পারসোনাল ইনফরমেশন রিমুভ করতে সাহায্য করে।
প্রশ্নোত্তর
সাইবার ক্রিমিনেলরা স্পিয়ার ফিশিং-এ AI কীভাবে ব্যবহার করে?
সাইবার ক্রিমিনেলরা এখন AI টুল ব্যবহার করে হাইলে পার্সোনালাইজড স্পিয়ার ফিশিং আক্রমণ অটোমেট করতে পারে। এবং ছোট সংখ্যক নির্দিষ্ট টার্গেটের জন্য ম্যানুয়ালি বানানোর বদলে, আক্রমণকারী AI ব্যবহার করতে পারে হাজার হাজার indivíduosের জন্য কাস্টোমাইজড ইমেইল বানাতে। পাবলিক ইনফরমেশন, রাইটিং প্যাটার্ন, এবং অনলাইন বিহেভিয়ার অ্যানালাইজ করে AI টার্গেটেড ইমেইল, মেসেজ, এবং নকল ওয়েবসাইট জেনারেট করতে সাহায্য করে যা আরও ন্যাচারেল এবং কনভিনসিং লাগে। এটা স্পিয়ার ফিশিং আক্রমণ সনাক্ত করা কঠিন এবং অটোমেট করা সহজ করে দিয়েছে।
ক্লোন ফিশিং কি স্পিয়ার ফিশিং-এর মতো?
না। স্পিয়ার ফিশিং একটি নির্দিষ্ট ব্যক্তিকে টার্গেট করে পার্সোনালাইজড ডিটেইলস ব্যবহার করে মেসেজকে লেজিটিমেট ফিল করাতে। একদিকে, ক্লোন ফিশিং স্পিয়ার ফিশিং-এর একটি টাইপ যেখানে একটি আসল, পূর্বে প্রাপ্ত মেসেজ কপি করে রিসেন্ট করা হয় ম্যালিশিয়াস লিংক বা অ্যাটাচমেন্ট ओरিজিনালের বদলে সাবস্টিটিউট করে।
এডিটরদের নোট: আমাদের আর্টিকেলগুলো শিক্ষামূলক তথ্য অফার করে এবং সাইবার সেফটিতে গুরুত্বপূর্ণ টপিক সম্পর্কে জাগরণ তোলার জন্য লেখা হয়েছে। নorters প্রোডাক্ট এবং সার্ভিস আপনাদের যা লিখেছি সে সব টাইপের হুমকি, জালসাজি, বা ক্রাইম থেকে প্রোটেক্ট করতে পারে না। আমরা কীভাবে রিসার্চ, লেখা, এবং রিভিউ করি সে সম্পর্কে আরও ডিটেইলসের জন্য, আমাদের এডিটোরিয়াল পলিসি দেখুন।
