

৮ জানুয়ারি, ২০১৯ গুগল প্লে স্টোরে প্রথমবার "ক্লিপার ম্যালওয়্যার" এর উদাহরণ দেখা গেল। এটি একটি নিরাপদ অ্যাপের ভেষে লোকগণকে ডাউনলোড করতে ফریبাল, তারপর ক্রিপ্টোকারেন্সি ফান্ড লেখকের কাছে রিডাইরেক্ট করা শুরু করল।
কিন্তু ক্লিপার ম্যালওয়্যার কী, এটি কীভাবে কাজ করে, এবং আপনি আক্রমণ থেকে কীভাবে বাঁচবেন?
ক্লিপার ম্যালওয়্যার কী?
ক্লিপার ম্যালওয়্যার ট্রানজ্যাকশনের সময় ক্রিপ্টোকারেন্সি ওয়ালেট অ্যাড্রেস টার্গেট করে। ওয়ালেট অ্যাড্রেস হচ্ছে ক্রিপ্টোকারেন্সির সংস্করণে ব্যাংক অ্যাকাউন্ট নম্বর। আপনি যদি কেউ ক্রিপ্টোকারেন্সিতে পেমেন্ট করতে চান, আপনি আপনার ওয়ালেট অ্যাড্রেস দিবেন এবং পেমেন্ট করতে হবে।
আপনি ক্রিপ্টোকারেন্সি কীভাবে কাজ করে সেটা আমাদের হ্যান্ডি গাইডে জানতে পারেন।
ক্লিপার ম্যালওয়্যার একটি ওয়ালেট অ্যাড্রেসকে ম্যালওয়্যার লেখকের মালিকানাধীন অন্য একটা অ্যাড্রেসের সাথে সোয়্যাপ করে ক্রিপ্টোকারেন্সি ট্রানজ্যাকশন হাইজ্যাক করে। যখন ব্যবহারকারী তাদের ক্রিপ্টোকারেন্সি অ্যাকাউন্ট থেকে পেমেন্ট করতে যায়, তারা ইচ্ছিত প্রাপকের বদলে ম্যালওয়্যার লেখককে পেমেন্ট করে দেয়।
যদি ম্যালওয়্যার হাই-ভ্যালু ট্রানজ্যাকশন হাইজ্যাক করতে পারে, তাহলে এতে সিরিয়াস আর্থিক ক্ষতি হতে পারে।
ক্লিপার ম্যালওয়্যার কীভাবে কাজ করে
ক্লিপার ম্যালওয়্যার এই সোয়্যাপটি ক্লিপবোর্ড মনিটর করে করে, যেখানে কপি করা ডেটা স্টোর থাকে। ব্যবহারকারী যেকোনো ডেটা কপি করলে, ক্লিপার চেক করে সেটা কোনো ক্রিপ্টোকারেন্সি ওয়ালেট অ্যাড্রেস ধারণ করে কিনা। যদি করে, ম্যালওয়্যার সেটাকে লেখকের অ্যাড্রেসের সাথে সোয়্যাপ করে দেয়।
এখন, যখন ব্যবহারকারী অ্যাড্রেস পেস্ট করতে যাবে, তারা হাইজ্যাক করা অ্যাড্রেস পেস্ট করবে legit অ্যাড্রেসের বদলে।
ক্লিপার ম্যালওয়্যার ওয়ালেট অ্যাড্রেসের জটিল প্রকৃতি এক্সপ্লويت করে। এগুলো নম্বর এবং লেটারের লম্বা স্ট্রিং যা যেন র্যান্ডমলি বেছে নেওয়া হয়েছে। ব্যবহারকারী যদি একাধিকবার ওয়ালেট অ্যাড্রেস ব্যবহার না করে থাকে, সেটা সোয়্যাপ হয়েছে কিনা সেটা লক্ষ্য করার চান্স খুব কম।
অधিক খারাপ হলো, এর জটিলতা কেই লোকজন কপি-পেস্ট করতে বাধ্য করে—ঠিক যা ক্লিপার ম্যালওয়্যার চায়!
এটি কতদিন থেকে আছে?
ক্লিপার ম্যালওয়্যার, নিজে থেকে, কিছু নতুন নয়। এটি ২০১৭ সালের দিকে দৃশ্যমান হয়েছিল, এবং মূলত উইন্ডোজ-ভিত্তিক মেশিনে ফোকাস করত। তখন থেকে অ্যান্ড্রয়েডের জন্য ক্লিপার ম্যালওয়্যার ডেভেলপ হয়েছে এবং ব্ল্যাক মার্কেটে বিক্রি হয়েছে, এবং заражিত অ্যাপ ঝাকি সাইটে পাওয়া যেত।
এই সাইটগুলো ২০১৬ সালের গুলিগান ম্যালওয়্যারর স্টেজিং গ্রাউন্ড ছিল, যা ১ মিলিয়ন ডিভাইস заражিত করেছিল।
এটি অফিশিয়াল গুগল প্লে স্টোরে অ্যাপে ক্লিপার ম্যালওয়্যার ইনফেক্টেড হওয়ার প্রথম উদাহরণ। অফিশিয়াল স্টোরে заражিত অ্যাপ আপলোড করা প্রতিটি ম্যালওয়্যার ডিস্ট্রিবিউটরের স্বপ্ন। গুগল প্লে স্টোরের অ্যাপ একটি প্রামাণিকতা বহন করে, যা র্যান্ডম ওয়েবসাইটের অ্যাপ চেয়ে বেশি বিশ্বস্ত করে।
এর মানে সাধারণত লোকজন স্টোর থেকে প্রশ্ন ছাড়া অ্যাপ ডাউনলোড ও ইনস্টল করে—ঠিক যা ম্যালওয়্যার লেখকরা চায়।
কোন অ্যাপগুলো ক্লিপার ম্যালওয়্যার ধারণ করত?
ক্লিপার ম্যালওয়্যার MetaMask নামে একটি অ্যাপে বাস করত। এটি একটি আসল সার্ভিস যা ব্রাউজার-ভিত্তিক ডিস্ট্রিবিউটেড অ্যাপ্লিকেশন সক্ষম করে ক্রিপ্টোকারেন্সি ইথিরিয়ামের জন্য। MetaMask-এর অফিশিয়াল অ্যান্ড্রয়েড অ্যাপ এখনো নেই, তাই ম্যালওয়্যার লেখকরা এই সুযোগ নিল মানুষকে বিশ্বাস করাতে যে এটা আছে।
এই নকল MetaMask অ্যাপ শুধু ক্রিপ্টোকারেন্সি অ্যাড্রেস ক্লিপবোর্ডে সোয়্যাপ করত না। এটিইউজারের ইথিরিয়াম ডিটেলস চাইত নকল অ্যাকাউন্ট সেটআপের অংশ হিসেবে। একবার অনব্যবহারকারী ব্যবহারকারী ডিটেলস দিলে, ম্যালওয়্যার লেখকরা তাদের অ্যাকাউন্টে লগইন করে সেটা ড্রেন করতে পারত।
সৌভাগ্যক্রমে, একটি সিকিউরিটি ফার্ম ক্লিপার ম্যালওয়্যার খুঁজে পেলো বড় ক্ষতি হওয়ার আগে। নকল MetaMask অ্যাপ ১ ফেব্রুয়ারি ২০১৯ আপলোড হয়েছিল, এবং এক সপ্তাহের भीतर রিপোর্ট হয়ে মুছে ফেলা হয়েছিল।
ক্রিপ্টোকারেন্সি আক্রমণের উত্থান
যদিও এই আক্রমণ ভেক্টর নতুন, এটা খুব আশ্চর্যजनক নয়। ক্রিপ্টোকারেন্সি এখন বড় ব্যবসা, এবং এর সাথে বড় টাকা কমাওয়ার সম্ভাবনা। অধিকাংশ মানুষ 합법িক উপায়ে টাকা কামাতে খুশি, কিন্তু সবসময় কিছু লোক থাকবে যারা অন্যদের এক্সপ্লويت করতে চায়।
ক্রিপ্টোজ্যাকার্স (Cryptojackers) বিশ্বজুড়ে ম্যালওয়্যার লেখকদের প্রিয়। এগুলো ডিভাইসের প্রসেসর হাইজ্যাক করে লেখকের জন্য ক্রিপ্টোকারেন্সি মাইন করে, বেচে ব্যবহারকারীর জানতে না দিয়ে।
এই ক্লিপার ম্যালওয়্যার উদাহরণের মত, সিকিউরিটি ফার্ম গুগল প্লে স্টোরের অ্যাপে ক্রিপ্টোজ্যাকার্স ইনফেক্টেড পেয়েছে। তাই, এটি কেবেল শুরু হতে পারে ক্রিপ্টোকারেন্সি-ভিত্তিক ম্যালওয়্যার অ্যান্ড্রয়েড ফোনের ব্যবহারকারীদের আক্রমণের।
ক্লিপার ম্যালওয়্যার আক্রমণ এড়াতে কী করবেন?
এটা খুব ভয়ানক শোনালেও, ক্লিপার ম্যালওয়্যার আক্রমণ এড়ানো খুব সহজ। ক্লিপার ম্যালওয়্যার নির্ভর করে ব্যবহারকারীর অজ্ঞতা এবং সতর্কতা উপেক্ষা করার ওপর। ক্লিপার ম্যালওয়্যার কীভাবে কাজ করে শিখা এটিকে হারানোর বড় ধাপ। এই আর্টিকেল পড়ার মানে আপনি ৯০% কাজ করলেন!
প্রথমে, সবসময় নিশ্চিত করুন আপনি গুগল প্লে স্টোর থেকে অ্যাপ ডাউনলোড করছেন। গুগল প্লে পায়দার নয়, কিন্তু ইন্টারনেটের ঝাকি সাইট চেয়ে অনেক সুরক্ষিত। থার্ড-পার্টি স্টোর হিসেবে কাজ করা সাইটগুলো এড়াতে চেষ্টা করুন, কারণ এগুলো গুগল প্লে চেয়ে বেশি ম্যালওয়্যার ধারণ করার সম্ভাবনা।
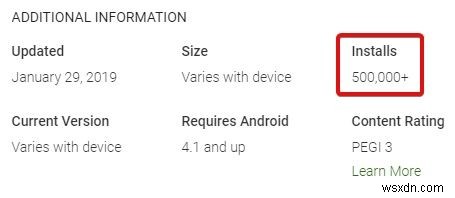
গুগল প্লেতে অ্যাপ ডাউনলোড করার সময়, অ্যাপের টোটাল ডাউনলোড চেক করুন ইনস্টল করার আগে। যদি অ্যাপ নতুন হয় এবং কম ডাউনলোড কাউন্ট থাকে, ডাউনলোড করা রিস্কি হতে পারে। একইভাবে, যদি অ্যাপ দাবি করে এটি কোনো পপুলার সার্ভিসের মোবাইল ভার্সন, ডেভেলপার নাম ডাবল চেক করুন।
যদি নাম আলাদা হয় (সামান্য পরিবর্তন হলেও) অফিশিয়াল ডেভেলপারের নাম থেকে, এটি বড় সতর্কতা চিহ্ন যে কিছুই ঠিক নয়।
আপনার ফোন যদি ক্লিপার ম্যালওয়্যারে заражিত হয়ও, আপনি সতর্ক থাকলে আক্রমণ এড়াতে পারেন। যেকোনো ওয়ালেট অ্যাড্রেস পেস্ট করার আগে ডাবল চেক করুন যাতে সেটা মাঝপথে বদলায় নাই। যদি পেস্ট করা অ্যাড্রেস কপি করা অ্যাড্রেস থেকে আলাদা হয়, তো ক্লিপার ম্যালওয়্যার আপনার সিস্টেমে লুকিয়ে আছে।
ফুল ভাইরাস স্ক্যান করুন এবং সম্প্রতি ইনস্টল করা সন্দেহজনক অ্যাপগুলো ডিলিট করুন।
ক্লিপার ম্যালওয়্যারের ডানা ছাঁটিয়ে দাও
ক্লিপার ম্যালওয়্যার যেকোনো বড় পরিমাণ ক্রিপ্টোকারেন্সি হ্যান্ডেল করার মানুষের জন্য বিনাশকারী হতে পারে। ওয়ালেট অ্যাড্রেসের জটিল প্রকৃতি, এবং সাধারণ ব্যবহারকারীর কপি-পেস্ট করার প্রবণতা—এদুটি মিলে ক্লিপার ম্যালওয়্যারের জন্য আক্রমণের উইন্ডো খুলে দেয়।
অনেক মানুষ হয়তো বুঝতে পারেন না তারা কী করছে যতক্ষণ না খুব দেরি হয়ে যায়!
সৌভাগ্যক্রমে, ক্লিপার ম্যালওয়্যার পরাজয় করা সহজ। সন্দেহজনক অ্যাপ কখনো ডাউনলোড করবেন না, এবং যেকোনো ওয়ালেট লিঙ্ক ট্রানজ্যাকশন কনফার্ম করার আগে ডাবল চেক করুন।
মোবাইল ডিভাইসে ম্যালওয়্যার নিয়ে চিন্তিত? এখানে আপনার স্মার্টফোন সিকিউরিটি বাড়াতে এবং মোবাইল ম্যালওয়্যার কাটাতে উপায়।
