

আপনার কাছে কি এমন ফাইল বা মেসেজ রয়েছে যা আপনি গোপন রাখতে চান? সেগুলো সুরক্ষিত রাখতে, আপনাকে GPG এনক্রিপশন কী ব্যবহার করা উচিত। আপনি যদি লিনাক্স চালান, তবে GnuPG ইনস্টলড থাকলে GPG ব্যবহার করে আপনার ফাইল এনক্রিপ্ট করা সহজ।
এখানে কীভাবে আপনি লিনাক্সে GPG কী জেনারেট করতে পারেন শুধু কয়েকটি সিম্পল টার্মিনাল কমান্ড দিয়ে।
GnuPG ইনস্টল করা
আপনাকে প্রথমে GnuPG ইনস্টল করতে হবে। ডেবিয়ন বা উবুন্টু-ভিত্তিক ডিস্ট্রোর জন্য, একটি টার্মিনাল খুলুন এবং চালান:
sudo apt install gnupg
DNF বা YUM ব্যবহার করা লিনাক্স ডিস্ট্রিবিউশন (যেন ফেডোরা) নিচের কমান্ড চালান:
yum install gnupg
অথবা
dnf install gnupg
আপনি যদি আর্চ চালান, নিচের কমান্ড দিয়ে GnuPG ইনস্টল করুন:
pacman -S gnupg
আপনি সোর্স কোড ডাউনলোড করে নিজে কম্পাইল করতে পারেন যদি পছন্দ করেন।
আপনার GPG কী পেয়ার জেনারেট করা
GnuPG ইনস্টল হলে, আপনাকে আপনার নিজস্ব GPG কী পেয়ার জেনারেট করতে হবে, যেটি একটি প্রাইভেট এবং পাবলিক কী নিয়ে গঠিত। প্রাইভেট কী আপনার মাস্টার কী। এটি আপনাকে আপনার ফাইল ডিক্রিপ্ট/এনক্রিপ্ট করতে এবং আপনার প্রাইভেট কী দিয়ে সাইন করা সিগনেচার তৈরি করতে দেয়।
পাবলিক কী, যা আপনি শেয়ার করেন, এটিকে ব্যবহার করে যাচাই করা যায় যে এনক্রিপ্টেড ফাইলটি আসলে আপনার কাছ থেকে এসেছে এবং আপনার কী দিয়ে তৈরি হয়েছে। অন্যদেরও এটি ব্যবহার করা যায় আপনার জন্য ফাইল এনক্রিপ্ট করতে যাতে শুধু আপনি সেগুলো ডিক্রিপ্ট করতে পারেন।
আপনার কী পেয়ার জেনারেট করতে, আপনার টার্মিনাল খুলুন, এবং নিচের কমান্ডটি টাইপ করুন:
gpg --gen-key
এটি কী পেয়ার জেনারেশন শুরু করবে। আপনাকে আপনার পূর্ণ নাম এবং ইমেইল অ্যাড্রেস ইনপুট দিতে বলা হবে। সেটি দিয়ে Enter দিন।
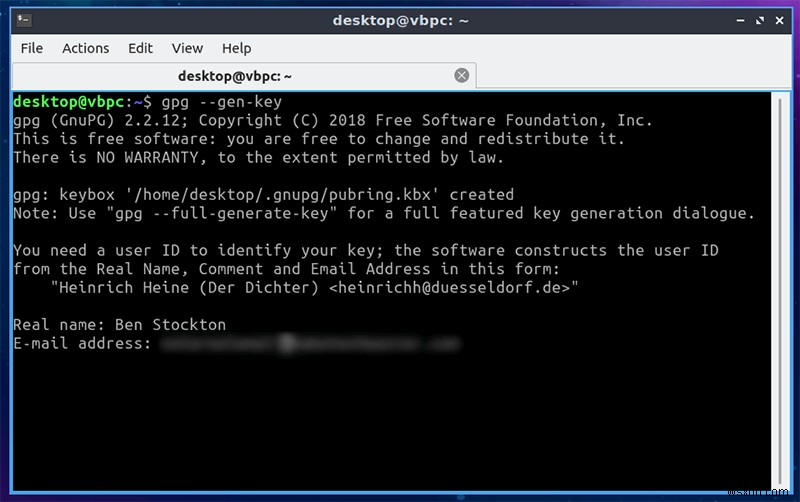
আপনাকে আপনার চয়েস কনফার্ম করা, এডিট করা বা কুইট করার জন্য বলা হবে। আপনার অপশন সিলেক্ট করুন এবং Enter দিন।
কী জেনারেট হওয়ার আগে, আপনাকে একটি সিকিউর পাসফ्रेज দিতে হবে। টাইপ করুন এবং এন্টার দিন।
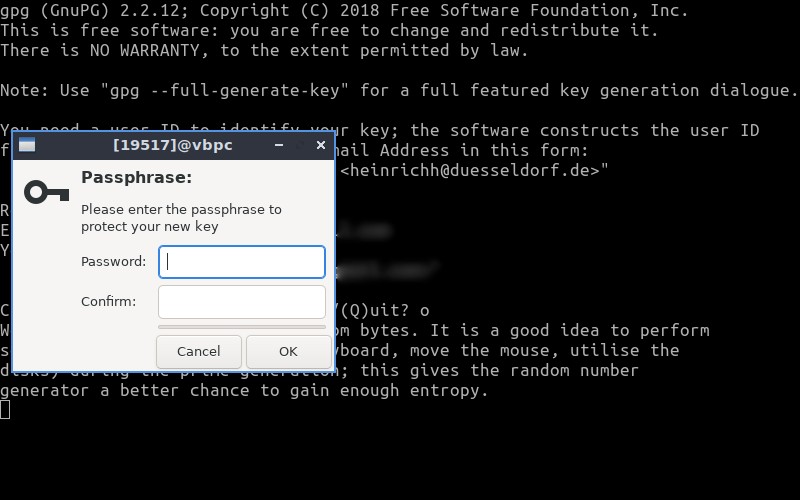
আপনার কী জেনারেট হতে কিছু সময় লাগতে পারে। একবার হলে, আপনি কনফার্মেশন দেখবেন।
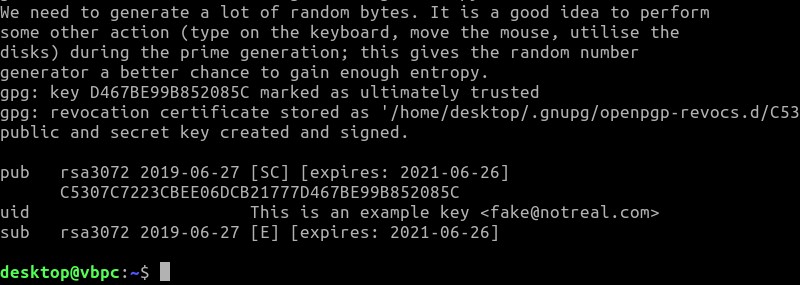
কী রিভোক করা
কোনো কারণে আপনি যদি আপনার কী রিভোক করতে চান, নিচের কমান্ডটি চালান:
gpg --output revoke.asc --gen-revoke uid
uid হবে আপনার কী ইউজার আইডি। উদাহরণস্বরূপ, আপনি এখানে আপনার ইমেইল অ্যাড্রেস ব্যবহার করতে পারেন। এটি একটি রিভোকেশন সার্টিফিকেট জেনারেট করবে – এটি করতে আপনার পাসফ्रेज দরকার। আপনাকে একটি কারণ দিতে হবে, শূন্য থেকে তিন পর্যন্ত একটি নম্বর দিয়ে সিলেক্ট করতে হবে।
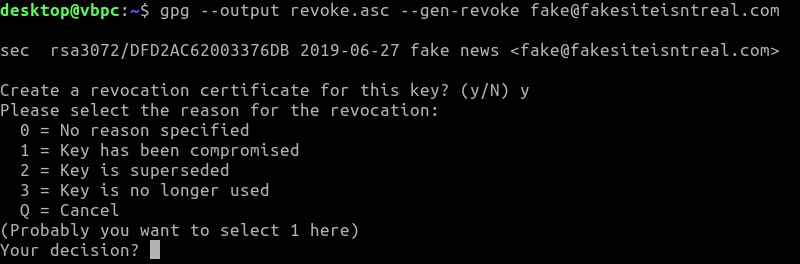
আপনি এটি কী জেনারেট হওয়ার ততক্ষণে করতে পারেন। এটি আপনার সার্টিফিকেট একটি ফাইলে আউটপুট করবে – এই কেসে, "revoke.asc" নামে একটি ফাইল।
আপনার পাবলিক কী একটি ফাইলে এক্সপোর্ট করা
আপনার ফাইল বা মেসেজ অন্যদের সাথে শেয়ার করতে, আপনাকে আপনার পাবলিক কী শেয়ার করতে হবে, অর্থাৎ এটি আপনার মেশিন থেকে এক্সপোর্ট করতে হবে। আপনার পাবলিক কী একটি ফাইলে এক্সপোর্ট করতে, একটি টার্মিনাল খুলুন এবং টাইপ করুন:
gpg --armor --export your@emailaccount.com > key.asc
আপনি যদি কীটি একটি পঠনযোগ্য ফরম্যাটে চান (উদাহরণস্বরূপ, টেক্সট ফাইলে ASCII হিসেবে), নিচের কমান্ডটি চালান:
gpg --armor --output key.txt --export your@emailaccount.com
আপনি তখন যেকোনো স্ট্যান্ডার্ড টেক্সট এডিটর দিয়ে এই ফাইলটি খুলতে পারেন।
আপনার পাবলিক কী একটি কীসার্ভারে এক্সপোর্ট করা
আপনার পাবলিক কী খুঁজে পাওয়া এবং শেয়ার করা সহজ করার জন্য আপনি এটি একটি কীসার্ভারে রেজিস্টার করতে পারেন, একটি পাবলিক কী রিপোজিটরি। আপনি MIT রিপোজিটরি ব্যবহার করতে পারেন, উদাহরণস্বরূপ, যা আপনার কী অন্যান্য রিপোজিটরির সাথে সিঙ্ক করবে।
প্রথমে, আপনার কী আইডি খুঁজে বের করুন একটি টার্মিনাল খুলে টাইপ করে:
gpg --fingerprint
আপনার কী লোকেট করুন এবং আপনার কী ইউজার আইডির (আপনার ইউজার আইডি ফিঙ্গারপ্রিন্ট) শেষ আট ডিজিট নোট করুন। উদাহরণস্বরূপ, B852 085C।
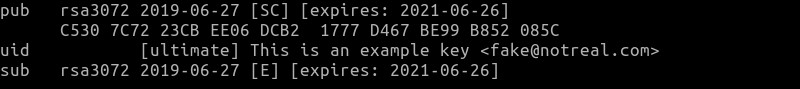
আপনার আট-ডিজিট ইউজার আইডি ব্যবহার করে নিচের কমান্ডটি টাইপ করুন, B852 085C-কে আপনার নিজস্ব দিয়ে প্রতিস্থাপন করুন:
gpg --keyserver pgp.mit.edu --send-key B852085C
আপনার পাবলিক কী তখন কীসার্ভারের সাথে রেজিস্টার্ড হবে, যেখানে অন্যরা সেটি খুঁজে বের করুন এবং ইম্পোর্ট করতে পারবেন। মনে রাখবেন, আপনার পাবলিক কী শেয়ার করার জন্য সুরক্ষিত। এটি ফাইল বা মেসেজ ডিক্রিপ্ট করতে ব্যবহার করা যায় না কিন্তু এনক্রিপ্ট করতে ব্যবহার করা যায় আপনার কাছে পাঠাতে, যেখানে শুধু আপনি সেগুলো ডিক্রিপ্ট করতে পারবেন।
ফাইল এনক্রিপ্ট এবং ডিক্রিপ্ট করা
একটি ফাইল এনক্রিপ্ট করতে, একটি টার্মিনাল খুলুন এবং নিচের কমান্ডটি চালান:
gpg --encrypt --recipient 'your@emailaccount.com' --output encryptedfile.txt.enc originalfile.txt
আপনি রেসিপিয়েন্ট ইমেইলকে আপনার কী ফিঙ্গারপ্রিন্ট দিয়ে প্রতিস্থাপন করতে পারেন যদি পছন্দ করেন। আউটপুট এবং ইনপুট ফাইল নামগুলো আপনি যে ফাইল এনক্রিপ্ট করছেন সেগুলো এবং আপনার আউটপুট ফাইল দিয়ে প্রতিস্থাপন করুন।
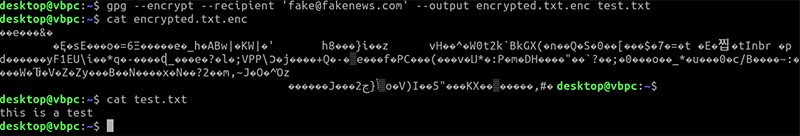
ফাইলটি ডিক্রিপ্ট করতে, নিচের কমান্ডটি চালান:
gpg --decrypt --output decrypted.txt encryptedfile.txt.enc
আপনাকে আপনার পাসফ्रेज প্রদান করতে বলা হবে আপনার প্রাইভেট কী-এ অ্যাক্সেস পাওয়ার জন্য যাতে ফাইলটি ডিক্রিপ্ট করা যায়। এটা তারপর --output ফ্ল্যাগের অধীনে লিস্ট করা ফাইল হিসেবে ডিক্রিপ্টেড কন্টেন্টস আউটপুট করবে।
GPG এনক্রিপশন দিয়ে মানসিক শান্তি
একটি আদর্শ বিশ্বে আপনাকে আপনার সেনসিটিভ ফাইল এনক্রিপ্ট করার জন্য চিন্তা করতে হতো না। কিন্তু বিশ্ব আদর্শ নয়। আপনি যদি চোখে পড়ানোর কথা চিন্তা করেন, GPG এনক্রিপশন আপনার ফাইল, মেসেজ এবং ইমেইল সুরক্ষিত রাখবে।
আপনি যদি উইন্ডোজ ব্যবহার করেন, তবে আপনি Gpg4win দিয়ে আপনার ফাইল এনক্রিপ্ট করতে পারেন। আপনার নিজস্ব এনক্রিপশন টিপস শেয়ার করতে চান? নিচে কমেন্টে দিন।
