

বিল্ট-ইন উইন্ডোজ রিমোট ডেস্কটপ ক্লায়েন্ট (mstsc.exe) আপনাকে রিমোট কম্পিউটারের সাথে কানেক্ট করতে ব্যবহৃত ব্যবহারকারীর নাম এবং পাসওয়ার্ড সংরক্ষণ করতে দেয়। সংরক্ষিত RDP ক্রেডেনশিয়াল ব্যবহার করে, ব্যবহারকারীরা রিমোট ডেস্কটপে কানেক্ট করার জন্য প্রতিবার পাসওয়ার্ড দিতে হয় না। এই আর্টিকেলে আমরা উইন্ডোজ ১০, উইন্ডোজ সার্ভার ২০১২ R2/২০১৬-এ আপনার RDP কানেকশনের জন্য সংরক্ষিত ক্রেডেনশিয়াল কনফিগার করার পদ্ধতি এবং সেটিংস সঠিক रहनेপরেও পাসওয়ার্ড সংরক্ষণ না হলে কী করতে হবে (প্রতিবার রিমোট সিস্টেম পাসওয়ার্ড চাইতে থাকলে) তা দেখব।
গ্রুপ পলিসি মাধ্যমে RDP সংরক্ষিত ক্রেডেনশিয়াল ডেলিগেশন
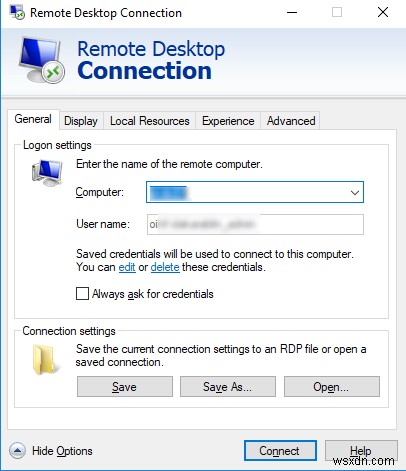
ডিফল্টভাবে, উইন্ডোজ ব্যবহারকারীদের RDP কানেকশনের জন্য তাদের পাসওয়ার্ড সংরক্ষণ করতে দেয়। এজন্য ব্যবহারকারীরা RDP ক্লায়েন্ট উইন্ডোতে RDP কম্পিউটারের নাম, ব্যবহারকারীর নাম লিখে " Allow me to save credentials " চেকবক্সটি চেক করবে। ব্যবহারকারী " Connect " বাটনে ক্লিক করার পর, RDP সার্ভার পাসওয়ার্ড চাইবে এবং কম্পিউটারটি Windows Credential Manager-এ এটি সংরক্ষণ করবে (নাকি .RDP ফাইলে)।
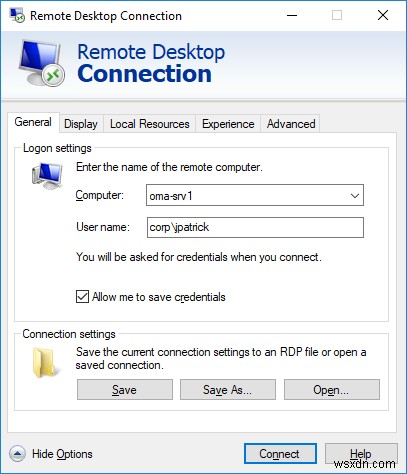
ফলস্বরূপ, একই ব্যবহারকারীর নাম ব্যবহার করে পরের বার RDP সার্ভারে কানেক্ট করলে, পাসওয়ার্ড Credential Manager থেকে স্বয়ংক্রিয়ভাবে নেওয়া হবে এবং RDP অথেনটিকেশনের জন্য ব্যবহার হবে।
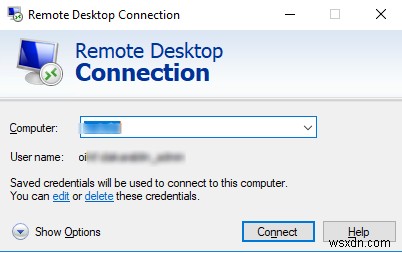
আপনি দেখতে পাচ্ছেন, যদি এই কম্পিউটারের জন্য সংরক্ষিত পাসওয়ার্ড থাকে, তবে RDP ক্লায়েন্ট উইন্ডোতে নিচের মেসেজটি দেখা যায়:
Saved credentials will be used to connect to this computer. You can edit or delete these credentials.
একজন সিনিয়র অ্যাডমিনিস্ট্রেটর হিসেবে, আমি সাধারণত ব্যবহারকারীদের পাসওয়ার্ড সংরক্ষণ করার পরামর্শ দিই না। ডোমেনে SSO ব্যবহার করে ট্রান্সপারেন্ট RDP অথেনটিকেশন ব্যবহার করা অনেক ভাল।
যদি আপনি একটি ডোমেন কম্পিউটার থেকে অন্য ডোমেন বা ওয়ার্কগ্রুপের কম্পিউটার/সার্ভারের সাথে কানেক্ট করেন, তবে ডিফল্টভাবে উইন্ডোজ ব্যবহারকারীরা RDP কানেকশনের জন্য সংরক্ষিত ক্রেডেনশিয়াল ব্যবহার করতে দেয় না। Credential Manager-এ RDP কানেকশনের পাসওয়ার্ড সংরক্ষিত থাকা সত্ত্বেও, সিস্টেম এটি ব্যবহার করবে না এবং ব্যবহারকারীকে পাসওয়ার্ড দিতে বলবে। এছাড়া, উইন্ডোজ আপনাকে সংরক্ষিত RDP পাসওয়ার্ড ব্যবহার করতে দেয় না যদি আপনি আপনার ডোমেন অ্যাকাউন্টের বদলে লোকাল অ্যাকাউন্ট দিয়ে কানেক্ট করেন।
এই ক্ষেত্রে, যদি আপনি সংরক্ষিত RDP পাসওয়ার্ড ব্যবহার করে কানেক্ট করার চেষ্টা করেন, তবে এই এরর মেসেজটি আসে:
Your credentials did not work Your system administrator does not allow the use of saved credentials to log on to the remote computer CompName because its identity is not fully verified. Please enter new credentials.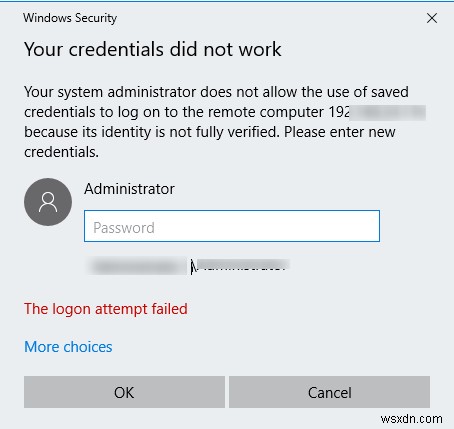
উইন্ডোজ কানেকশনটি অসুরক্ষিত मानে, যেহেতু এই কম্পিউটার এবং অন্য ডোমেন (বা ওয়ার্কগ্রুপ) এর রিমোট কম্পিউটারের মধ্যে কোনো ট্রাস্ট নেই।
আপনি যে কম্পিউটার থেকে RDP কানেকশনestable করতে চাচ্ছেন সেটি পরিবর্তন করে এই সেটিংস পরিবর্তন করতে পারেন:
- Win + R চাপে gpedit.msc লিখে Local Group Policy Editor খুলুন;
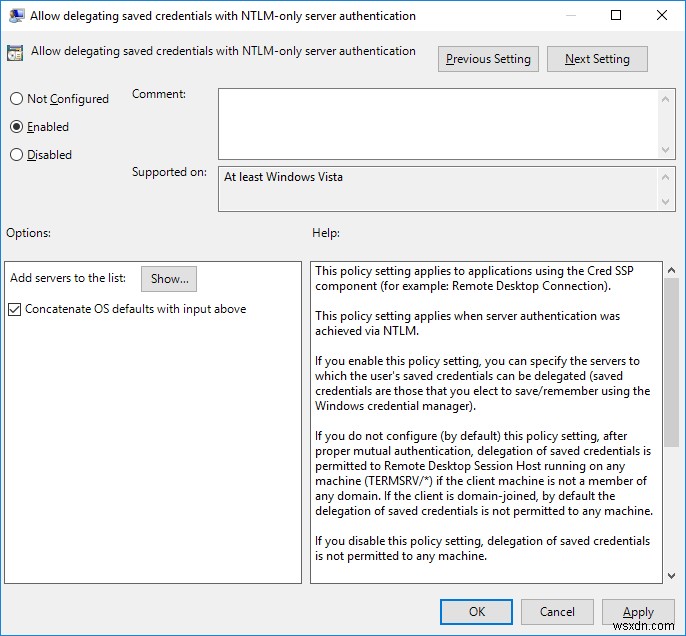
- GPO এডিটরে যান Computer Configuration -> Administrative Templates -> System -> Credentials Delegation। Allow delegating saved credentials with NTLM-only server authentication নামের পলিসিটি খুঁজুন;
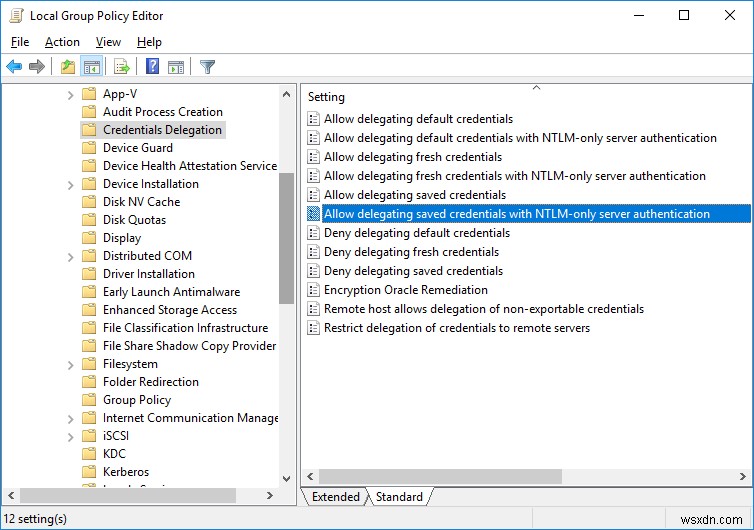
- পলিসিটিতে ডাবল-ক্লিক করুন। এটি Enable করুন এবং Show-এ ক্লিক করুন;
- রিমোট কম্পিউটার (সার্ভার)গুলোর তালিকা নির্দিষ্ট করুন যাদের সাথে RDP経由で সংরক্ষিত ক্রেডেনশিয়াল ব্যবহার করা অনুমোদিত। রিমোট কম্পিউটারগুলোর তালিকা নিচের ফরম্যাটে 지정 করতে হবে:
TERMSRV/server1— নির্দিষ্ট কম্পিউটার/সার্ভারের সাথে RDP経由で সংরক্ষিত ক্রেডেনশিয়াল ব্যবহার করার অনুমতি;TERMSRV/*.woshub.com— woshub.com ডোমেনের সব কম্পিউটারের সাথে সংরক্ষিত ক্রেডেনশিয়াল দিয়ে RDP কানেকশন স্থাপনের অনুমতি;TERMSRV/*— যেকোনো রিমোট কম্পিউটারের সাথে সংরক্ষিত পাসওয়ার্ড দিয়ে কানেক্ট করার অনুমতি।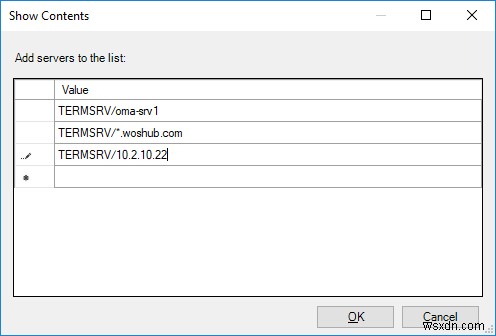 টিপ. TERMSRV অবশ্যই বড় হাতের অক্ষরে লিখতে হবে, এবং কম্পিউটার নামটি RDP ক্লায়েন্ট কানেকশন হোস্ট ফিল্ডে আপনি যা টাইপ করেন তার সাথে পুরোপুরি মিলতে হবে।
- পরিবর্তনগুলো সংরক্ষণ করুন এবং GPO সেটিংস আপডেট করুন এই কমান্ডটি চালিয়ে:
gpupdate /force
এখন, RDP ব্যবহার করে কানেক্ট করার সময়, mstsc ক্লায়েন্ট আপনার সংরক্ষিত ক্রেডেনশিয়াল ব্যবহার করতে পারবে।
আপনি শুধু লোকাল কম্পিউটারে Local Group Policy Editor ব্যবহার করে RDP সংরক্ষিত ক্রেডেনশিয়াল পলিসি পরিবর্তন করতে পারেন। যদি আপনি ডোমেনের একাধিক কম্পিউটারে এই সেটিংস প্রয়োগ করতে চান, তবে gpmc.msc (Group Policy Management) কনসোল ব্যবহার করে ডোমেন GPO কনফিগার করুন।
যদি ব্যবহারকারীকে RDP কানেকশন время পাসওয়ার্ড চাওয়া হয়, তবে Allow delegating saved credentials পলিসিটি একইভাবে এনেবল এবং কনফিগার করার চেষ্টা করুন। এছাড়া, নিশ্চিত করুন যে Deny delegation saved credentials পলিসিটি এনেবল না, কারণ deny পলিসির প্রায়োরিটি বেশি।
উইন্ডোজ RDP ক্রেডেনশিয়াল সংরক্ষণ করছে না
আপনি উপরের নির্দেশনা অনুসরণ করে উইন্ডোজ কনফিগার করলেও, যদি আপনার RDP ক্লায়েন্ট প্রতিবার কানেক্ট করার চেষ্টা করার সময় পাসওয়ার্ড চায়, তবে নিচের বিষয়গুলো চেক করা উচিত:
- RDP কানেকশন উইন্ডোতে "Show Options"-এ ক্লিক করুন এবং নিশ্চিত করুন যে "Always ask for credentials" অপশনটি চেক করা নেই;
- যদি আপনি কানেক্ট করার জন্য সংরক্ষিত .RDP ফাইল ব্যবহার করেন, তবে নিশ্চিত করুন যে ' prompt for credentials ' প্যারামিটারের মান ০ (
prompt for credentials:i:0);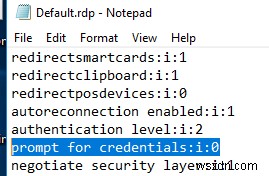
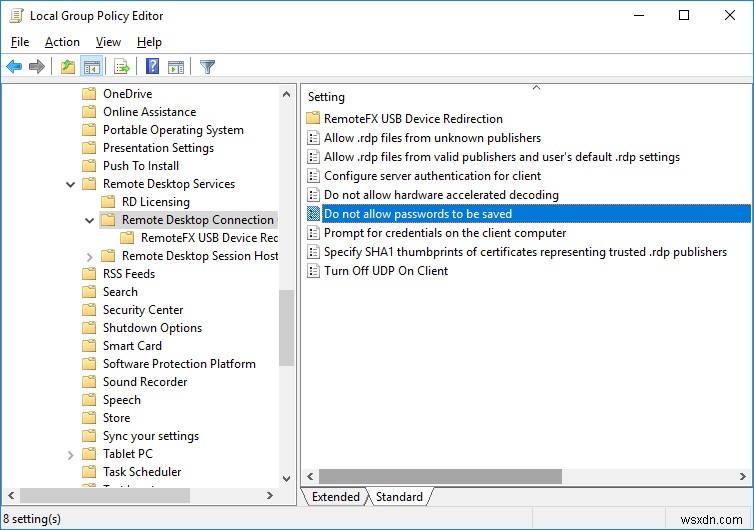
- GPO Editor (gpedit.msc) খুলুন এবং যান Computer Configuration -> Administrative Templates -> Windows Components -> Remote Desktop Services -> Remote Desktop Connection Client। 'Do not allow passwords to be saved' সেট বা এনেবল না থাকতে হবে। এছাড়া, নিশ্চিত করুন যে আপনার কম্পিউটারে ফলাফলস্বরূপ গ্রুপ পলিসিতে এই পলিসি সেটিং ডিসেবল্ড আছে (আপনি gpresult কমান্ড ব্যবহার করে প্রযোজ্য GPO সেটিংসের HTML রিপোর্ট তৈরি করতে পারেন);
- Credential Manager থেকে সব সংরক্ষিত পাসওয়ার্ড মুছে ফেলুন।
control userpasswords2টাইপ করুন এবং User Accounts উইন্ডোতে Advanced ট্যাবে যান এবং Manage Passwords-এ ক্লিক করুন;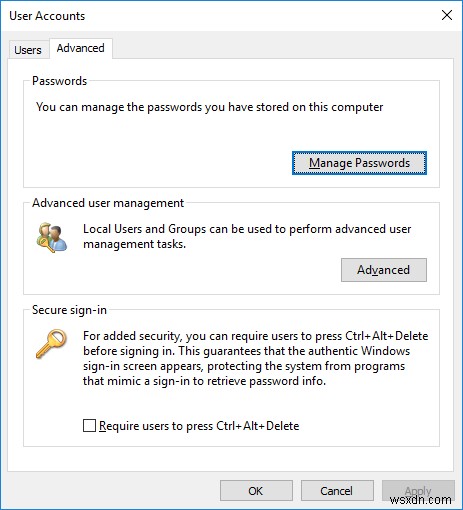
- পরবর্তী উইন্ডোতে Windows Credentials সিলেক্ট করুন। সব সংরক্ষিত RDP পাসওয়ার্ড খুঁজে বের করুন এবং মুছে ফেলুন (এরা
TERMRSV/…দিয়ে শুরু হয়)।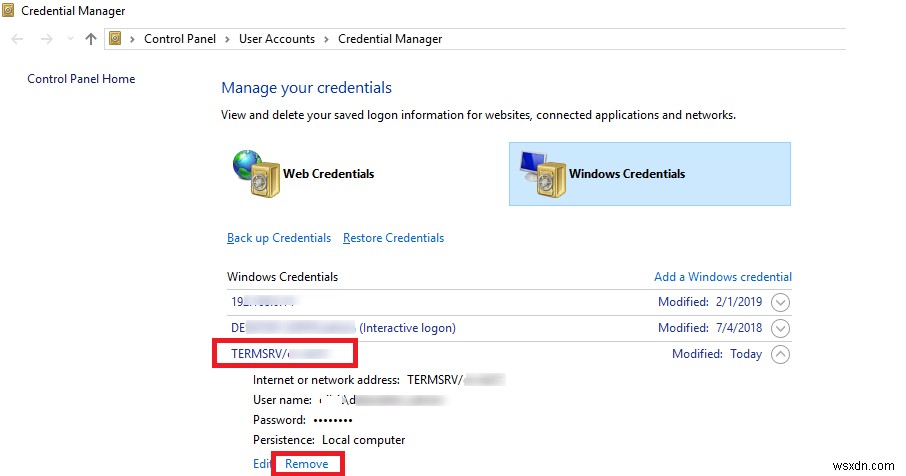 এই উইন্ডোতে আপনি RDP কানেকশনের জন্য ম্যানুয়ালি ক্রেডেনশিয়াল যোগ করতে পারেন। দ্রষ্টব্য যে RDP সার্ভার/কম্পিউটারের নাম
TERMRSV\server_name1ফরম্যাটে 지정 করতে হবে। আপনার কম্পিউটারে RDP কানেকশন হিস্টরি ক্লিয়ার করার সময় সব সংরক্ষিত পাসওয়ার্ড মুছে ফেলতে ভুলবেন না।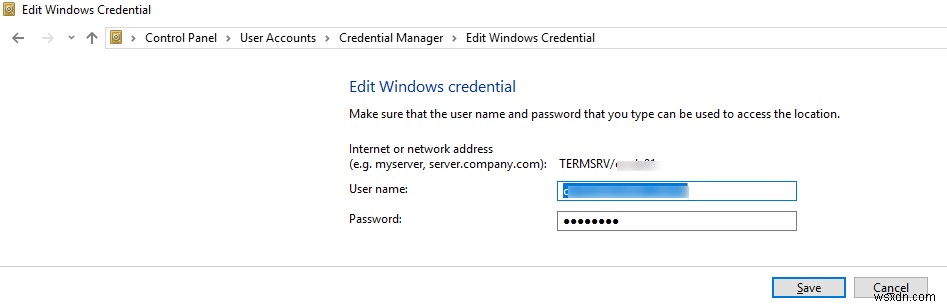
- আপনি সংরক্ষিত RDP ক্রেডেনশিয়াল দিয়ে লগঅন করতে পারবেন না যদি রিমোট সার্ভার অনেক দিন ধরে আপডেট না করা থাকে, এবং সেটির সাথে কানেক্ট করার চেষ্টা করলে CredSSP encryption oracle remediation এরর দেখা দেয়।
এরপর ব্যবহারকারীরা তাদের সংরক্ষিত পাসওয়ার্ড RDP কানেকশনের জন্য ব্যবহার করতে পারবে।
