

একজন WSUS অ্যাডমিনিস্ট্রেটর (Windows Server Update Services) এর প্রধান কাজের একটি হলো উইন্ডোজ কম্পিউটার এবং সার্ভারগুলোর জন্য ইনস্টল করা আপডেটগুলোর অ্যাপ্রুভাল পরিচালনা করা। ইনস্টলেশন এবং কনফিগারেশনের পর, WSUS সার্ভার Microsoft Update সার্ভার থেকে নির্বাচিত পণ্যগুলোর জন্য নিয়মিত নতুন আপডেট ডাউনলোড করা শুরু করে।
টার্গেট WSUS গ্রুপ পরিচালনা
আপডেটগুলো WSUS সার্ভারে ডাউনলোড হওয়ার পর, আপনি সেগুলো আপনার কম্পিউটারগুলোর վրա ডিপ্লয় করতে পারেন। কম্পিউটারগুলো নতুন আপডেট ডাউনলোড এবং ইনস্টল করার আগে, সেগুলো অবশ্যই একজন WSUS অ্যাডমিনিস্ট্রেটর দ্বারা অ্যাপ্রুভ (অথবা ডিক্লাইন) করা উচিত। গুরুত্বপূর্ণ নোট করা যাক যে অধিকাংশ ক্ষেত্রে সমস্ত নতুন মাইক্রোসফট আপডেট কিছু ওয়ার্কস্টেশন এবং সার্ভারে টেস্ট করার পরেই প্রোডাক্টিভ কম্পিউটারগুলোর উপর ইনস্টল করা প্রস্তাবিত।
ডোমেন কম্পিউটার এবং সার্ভারে আপডেট টেস্টিং এবং ইনস্টলেশন সংগঠিত করার জন্য, একজন WSUS অ্যাডমিনিস্ট্রেটরকে কম্পিউটার গ্রুপ তৈরি করতে হবে। ব্যবসায়িক কাজ, ব্যবহারকারী ওয়ার্কস্টেশনের টাইপ এবং সার্ভার ক্যাটেগরির ওপর নির্ভর করে, আপনি ভিন্ন কম্পিউটার গ্রুপ তৈরি করতে পারেন। সাধারণত, WSUS কনসোলে Computers -> All computers বিভাগে নিচের WSUS টার্গেট গ্রুপগুলো তৈরি করা যুক্তিসঙ্গত:
- Test_Srv_WSUS — টেস্ট সার্ভার গ্রুপ (ব্যবসায়িক দৃষ্টিকোণ থেকে কম গুরুত্বপূর্ণ সার্ভার বা প্রোডাক্টিভ পরিবেশের সমান টেস্ট এনভায়রনমেন্টযুক্ত ডেডিকেটেড সার্ভার);
- Test_Wks_WSUS — টেস্ট ওয়ার্কস্টেশন;
- Prod_Srv_WSUS — প্রোডাক্টিভ উইন্ডোজ সার্ভার;
- Prod_Wks_WSUS — সব ব্যবহারকারী ওয়ার্কস্টেশন।
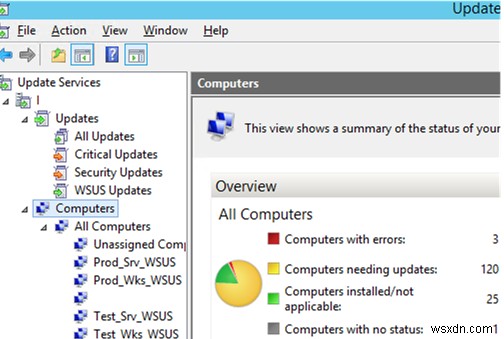
এই কম্পিউটার গ্রুপগুলো ম্যানুয়ালি কম্পিউটার অবজেক্ট দিয়ে পূরণ করা যাবে (সাধারণত টেস্ট গ্রুপের জন্য এটি অর্থপূর্ণ) অথবা গ্রুপ পলিসি সেটিং – Enable client-side targeting ব্যবহার করে কম্পিউটার এবং সার্ভারকে WSUS গ্রুপের সাথে লিংক করা যাবে।
WSUS গ্রুপগুলো তৈরি হলে, আপনি সেগুলোর জন্য আপডেট অ্যাপ্রুভ করতে পারেন। কম্পিউটারগুলোর ওপর আপডেট ইনস্টলেশনের জন্য অ্যাপ্রুভ করার দুটি পদ্ধতি আছে: ম্যানুয়াল বা অটোমেটিক।
WSUS ব্যবহার করে ম্যানুয়াল অ্যাপ্রুভাল এবং আপডেট ইনস্টলেশন
WSUS (Update Services) কনসোল খুলুন এবং Updates section সিলেক্ট করুন। এটি সমস্ত উপলব্ধ আপডেটের সারমর্ম রিপোর্ট দেখায়। ডিফল্টভাবে, ৪টি সাব-সেকশন থাকে: All Updates, Critical Updates, Security Updates এবং WSUS Updates। আপনি নির্দিষ্ট আপডেট খুঁজে বের করে (KB নাম দিয়ে আপডেট সার্চ কনসোলে সার্চ করে অথবা মাইক্রোসফট সিকিউরিটি বুলেটিন নম্বর দিয়ে) বা রিলিজ ডেট দিয়ে ফিল্টার করে সেটি ইনস্টল করার জন্য অ্যাপ্রুভ করতে পারেন।
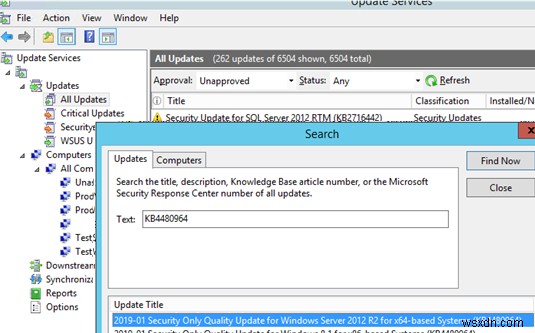
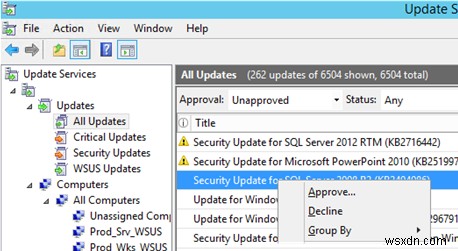
অনঅপ্রুভড আপডেটের তালিকা দেখান ( Approval=Unapproved ফিল্টার ব্যবহার করুন)। আপনার প্রয়োজনীয় আপডেট খুঁজে বের করুন, সেটিতে রাইট-ক্লিক করুন এবং মেনু থেকে Approve সিলেক্ট করুন।
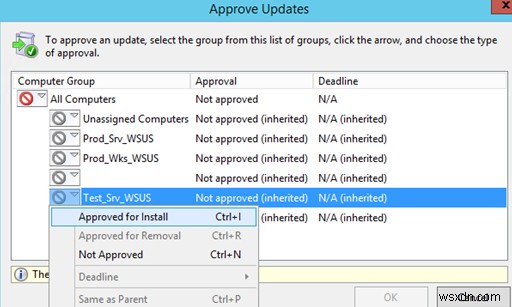
পরবর্তী উইন্ডোতে WSUS কম্পিউটার গ্রুপ সিলেক্ট করুন যেটির জন্য এই আপডেট ইনস্টলেশন অ্যাপ্রুভ করতে চান (উদাহরণস্বরূপ, Test_Srv_WSUS)। Approve for Install সিলেক্ট করুন। আপনি একসাথে সব কম্পিউটার গ্রুপের জন্য আপডেট অ্যাপ্রুভ করতে পারেন All Computers সিলেক্ট করে, অথবা প্রতিটি গ্রুপের জন্য আলাদা করে। উদাহরণস্বরূপ, আপনি টেস্ট গ্রুপে আপডেট ইনস্টলেশন অ্যাপ্রুভ করতে পারেন, এবং ৪-৭ দিন পর যদি কোনো সমস্যা না হয় তবে সব কম্পিউটারের জন্য অ্যাপ্রুভ করতে পারেন।
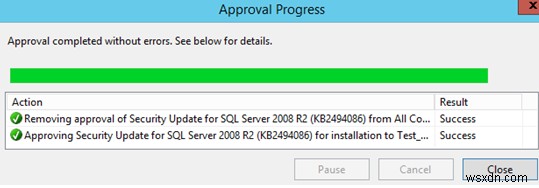
আপডেট অ্যাপ্রুভাল ফলাফলের সাথে একটি উইন্ডো আসে। আপডেট সফলভাবে অ্যাপ্রুভ হলে, Result: Success মেসেজটি দেখাবে। এই উইন্ডো বন্ধ করুন।
আপনি দেখতে পাচ্ছেন, এটি হলো নির্দিষ্ট আপডেট ম্যানুয়ালি অ্যাপ্রুভ করার পদ্ধতি। এটি khá সময়সাপেক্ষ, কারণ প্রতিটি আপডেট আলাদা করে অ্যাপ্রুভ করতে হয়। আপনি যদি ম্যানুয়ালি আপডেট অ্যাপ্রুভ করতে না চান, তবে কিছু অটোমেটিক আপডেট অ্যাপ্রুভাল নিয়ম (auto-approval) তৈরি করতে পারেন।
WSUS-এ অটোমেটিক অ্যাপ্রুভাল নিয়ম কীভাবে কনফিগার করবেন?
অটোমেটিক অ্যাপ্রুভাল আপনাকে আপনার WSUS সার্ভারে 새롭게 প্রদর্শিত আপডেটগুলো অ্যাডমিনিস্ট্রেটরের জড়িত ছাড়াই স্বয়ংক্রিয়ভাবে অ্যাপ্রুভ করতে দেয় এবং টার্গেট কম্পিউটারগুলোর উপর ইনস্টলেশনের জন্য অ্যাসাইন করে। WSUS আপডেটের অটোমেটিক অ্যাপ্রুভাল অ্যাপ্রুভাল নিয়মের ওপর ভিত্তি করে।
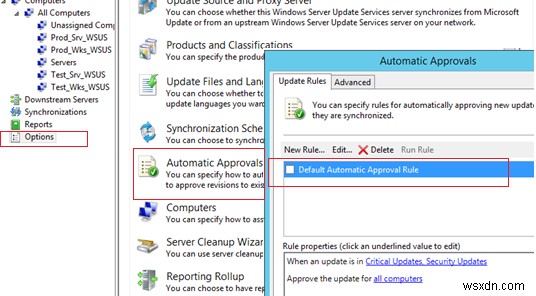
WSUS ম্যানেজমেন্ট কনসোলে, Options খুলুন এবং Automatic Approvals সিলেক্ট করুন।
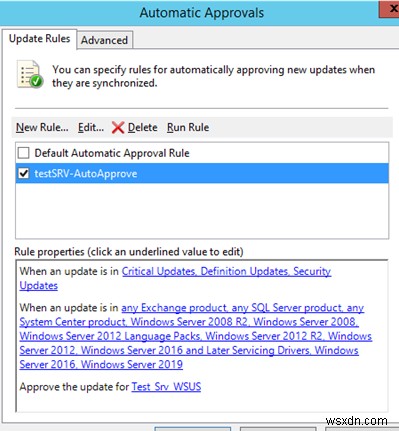
পরবর্তী উইন্ডোতে, Update Rules ট্যাবে শুধু একটি নিয়ম থাকে যার নাম Default Automatic Approval Rule (এটি ডিফল্টভাবে ডিসেবল্ড থাকে)।
নতুন নিয়ম তৈরি করতে New Rule-এ ক্লিক করুন।
একটি অ্যাপ্রুভাল নিয়ম কনফিগারেশনের ৩ ধাপ রয়েছে। আপনাকে আপডেট প্রপার্টি, WSUS কম্পিউটার টার্গেট গ্রুপ যেটির ওপর আপডেট ইনস্টল করবেন এবং নিয়মের নাম সিলেক্ট করতে হবে।
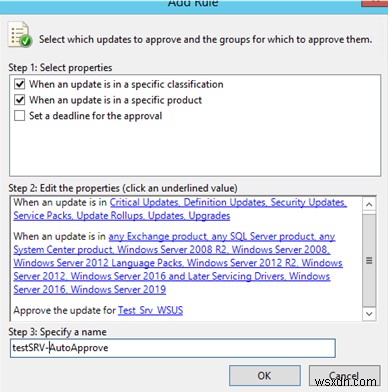
আপনি নীল লিংকগুলোতে ক্লিক করলে সংশ্লিষ্ট প্রপার্টি উইন্ডো খুলবে।
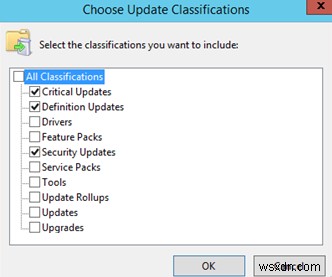
উদাহরণস্বরূপ, আপনি আপনার টেস্ট সার্ভারগুলোর জন্য সিকিউরিটি আপডেটের অটোমেটিক অ্যাপ্রুভাল সক্ষম করতে চান। এজন্য, Choose Update Classifications বিভাগে Critical Updates, Security Updates, Definition Updates সিলেক্ট করুন (অন্যান্য সব অপশন আনচেক করুন)। তারপর, Approve the update for ডায়লগ বক্সে Test_Srv_WSUS নামে WSUS গ্রুপ সিলেক্ট করুন।
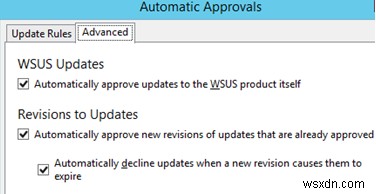
Advanced ট্যাবে, আপনি সংশ্লিষ্ট অপশনগুলো চেক করতে পারেন: আপনি যদি WSUS পণ্যের নিজস্ব আপডেটগুলো অটোমেটিকভাবে অ্যাপ্রুভ করতে চান বা মাইক্রোসফট দ্বারা পরিবর্তন করা আপডেটগুলো অটোমেটিকভাবে অ্যাপ্রুভ করতে চান। সাধারণত এই ট্যাবের সব অপশন চেক করা থাকে।
এখন, আপনার WSUS সার্ভার পরবর্তী দোসর মঙ্গলবারের (অথবা আপনি যদি ম্যানুয়ালি ইম্পোর্ট করেন) নতুন আপডেট ডাউনলোড করলে, সেগুলো অ্যাপ্রুভ হয়ে টেস্ট সার্ভার গ্রুপে স্বয়ংক্রিয়ভাবে ইনস্টল হবে। ডিফল্টভাবে, উইন্ডোজ প্রতি ২২ ঘণ্টায় একবার WSUS সার্ভার নতুন আপডেটের জন্য স্ক্যান করে। জরুরি কম্পিউটারগুলোর নতুন আপডেট যত তাড়াতাড়ি পেতে, Automatic Update detection frequency পলিসি ব্যবহার করে সিঙ্ক্রোনাইজেশন ফ্রিকোয়েন্সি পরিবর্তন করা যাবে (WSUS error: Exceeded max server round trips কেসটি দেখুন) এবং এটিকে প্রতি কয়েক ঘণ্টায় একবার সেট করা যাবে (আপনি PSWindowsUpdate মডিউল ব্যবহার করে ম্যানুয়ালি আপডেটের জন্য স্ক্যানও করতে পারেন)।
আপনার WSUS সার্ভারে অনেক ক্লায়েন্ট থাকলে (২,০০০ এর বেশি কম্পিউটার), স্ট্যান্ডার্ড কনফিগারেশনে আপডেট সার্ভারের পারফরম্যান্স কম হতে পারে এবং windowsupdate.log-এ ধ্রুব 0x80244022 এরর দেখা যেতে পারে, তাই এটি অপ্টিমাইজ করতে হবে (এই আর্টিকেলটি দেখুন)।
WSUS-এ ইনস্টল করা আপডেট কীভাবে ডিক্লাইন করবেন?
যদি অ্যাপ্রুভ করা আপডেটগুলোর মধ্যে যেকোনো একটি কম্পিউটার বা সার্ভারে সমস্যা তৈরি করে, তবে একজন WSUS অ্যাডমিনিস্ট্রেটর সেটি ডিক্লাইন করতে পারেন। এজন্য, WSUS কনসোলে আপডেটটি খুঁজে বের করুন, রাইট-ক্লিক করুন এবং Decline সিলেক্ট করুন।
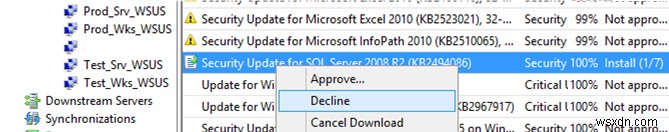
তারপর WSUS গ্রুপ সিলেক্ট করুন যেটির জন্য ইনস্টলেশন বাতিল করতে চান এবং Approved for Removal সিলেক্ট করুন। কিছুক্ষণ পর আপডেটটি WSUS ক্লায়েন্টগুলোর থেকে মুছে যাবে (প্রক্রিয়াটি বিস্তারিতভাবে "How to Uninstall Windows Updates" আর্টিকেলে বর্ণনা করা আছে)।
প্রোডাক্টিভ এনভায়রনমেন্টের জন্য WSUS আপডেট অ্যাপ্রুভ করার পদ্ধতি
আপনার টেস্ট গ্রুপগুলোর ওপর আপডেট ইনস্টল এবং টেস্ট করে নিশ্চিত হলে কোনো সমস্যা নেই (সাধারণত টেস্টিং ৩-৬ দিন সময় নেয়), তবে আপনি প্রোডাক্টিভ সিস্টেমগুলোর ওপর নতুন আপডেট অ্যাপ্রুভ করতে পারেন। যাইহোক, আপনি কিছু দেরি (উদাহরণস্বরূপ, ৭ দিন) এর সাথে প্রোডাক্টিভ সিস্টেমগুলোর আপডেট ইনস্টলেশন অটোমেটিকভাবে অ্যাপ্রুভ করতে পারবেন না।
দুর্ভাগ্যবশত, WSUS কনসোল এক WSUS কম্পিউটার গ্রুপ থেকে অন্য গ্রুপে সব অ্যাপ্রুভ করা আপডেট কপি করার কোনো সুযোগ দেয় না। আপনাকে ম্যানুয়ালি নতুন আপডেট খুঁজে বের করে প্রোডাক্টিভ সার্ভার এবং কম্পিউটার গ্রুপগুলোর জন্য ইনস্টলেশন অ্যাপ্রুভ করতে হবে। এটি khá সময়সাপেক্ষ।
আমি একটি সাধারণ PowerShell স্ক্রিপ্ট লিখেছি যা টেস্ট গ্রুপের জন্য অ্যাপ্রুভ করা আপডেটের তালিকা সংগ্রহ করে এবং খুঁজে পাওয়া সব আপডেট প্রোডাক্টিভ গ্রুপের জন্য স্বয়ংক্রিয়ভাবে অ্যাপ্রুভ করে দেয় (আর্টিকেলটি দেখুন: Copying Approvals Between WSUS Target Groups)। আমি স্ক্রিপ্টটি টেস্ট কম্পিউটার গ্রুপগুলোর ওপর আপডেট ইনস্টল এবং টেস্ট হওয়ার ৭ দিন পর চালাই। যদি কোনো সমস্যায়ুক্ত প্যাচ থাকে, তবে সেগুলো টেস্ট গ্রুপের জন্য ডিক্লাইন করা উচিত।
