

গ্রুপ পলিসি এডিটর সাধারণত ইউজার অ্যাকাউন্ট এবং কম্পিউটার অ্যাকাউন্টের ওয়ার্কিং এনভায়রনমেন্ট ম্যানেজ করতে ব্যবহৃত হয়। এটি আপনাকে উইন্ডোজের বিভিন্ন সেটিংস কনফিগার করতে দেয়। গ্রুপ পলিসি আপনাকে অপারেটিং সিস্টেম, ব্যবহারকারীদের সেটিংস, অ্যাপ্লিকেশনগুলোর সেন্ট্রালাইজড ম্যানেজমেন্ট এবং কনফিগারেশন করতে দেয় একটি এক্টিভ ডিরেক্টরি এনভায়রনমেন্টে।
অন্য কথায়, গ্রুপ পলিসি নির্ধারণ ও ম্যানেজ করে যে ব্যবহারকারী কী করতে পারবে এবং কী করতে পারবে না একটি উইন্ডোজ কম্পিউটারে। কিন্তু কখনো কখনো আপনাকে নির্দিষ্ট পলিসি যোগ করতে হতে পারে যেমন নন-অ্যাডমিনিস্ট্রেটরদের ড্রাইভ এক্সেস বাধা দেওয়া।
এটি করতে হলে, আপনাকে নন-অ্যাডমিনিস্ট্রেটরদের জন্য গ্রুপ পলিসি প্রয়োগ করার জন্য একটি স্ন্যাপ-ইন তৈরি করতে হবে।
এই পোস্টে, আমরা আপনাকে উইন্ডোজ ১০, ৮ এবং ৭-এ শুধু নন-অ্যাডমিনিস্ট্রেটরদের জন্য গ্রুপ পলিসি প্রয়োগ করার ধাপগুলো দিয়ে যাব।
নোট: উইন্ডোজ ১০, ৮ এবং ৭-এ ধাপগুলো একই। এছাড়া, এই ধাপগুলো উইন্ডোজের হোম এডিশনে কাজ করবে না।
উইন্ডোজ ১০, ৮ এবং ৭-এ শুধু নন-অ্যাডমিনিস্ট্রেটরদের জন্য গ্রুপ পলিসি প্রয়োগ করুন
প্রক্রিয়া শুরু করতে, আপনাকে অ্যাডমিন হিসেবে উইন্ডোজে লগইন করতে হবে কারণ স্ট্যান্ডার্ড ব্যবহারকারীদের গ্রুপ পলিসি অবজেক্টস এক্সেস করার পূর্ণ অধিকার নেই।
সাধারণ গ্রুপ পলিসি এডিটর আপনাকে নন-অ্যাডমিনিস্ট্রেটরদের সীমাবদ্ধ করার জন্য পলিসিতে পরিবর্তন আনার দেবে না। তাই, আপনাকে মাইক্রোসফট ম্যানেজমেন্ট কনসোল থেকে লোকাল গ্রুপ পলিসির স্ন্যাপ-ইন তৈরি করতে হবে। এটি করতে নিচের ধাপগুলো অনুসরণ করুন:
ধাপ ১: উইন্ডোজ এবং R চাপিয়ে একটি রান উইন্ডো পান। MMC টাইপ করুন এবং এন্টার চাপুন বা OK-এ ক্লিক করুন।
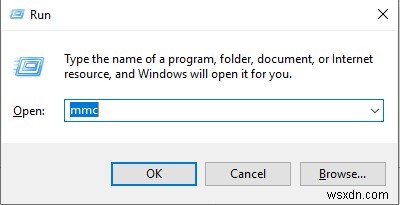
নোট: সার্চ বারে mmc টাইপ করুন এবং Microsoft Management Console-এ ক্লিক করুন।
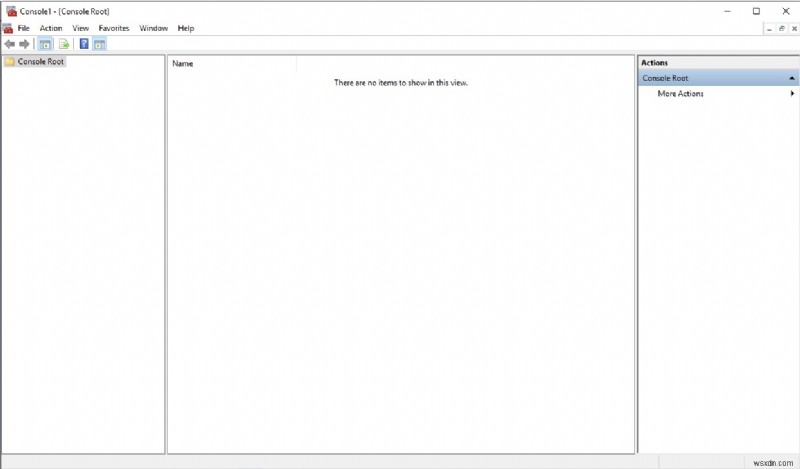
ধাপ ২: উপরে বাম কোণে स्थित File-এ নেভিগেট করুন এবং "Add/Remove Snap-in"-এ ক্লিক করুন।
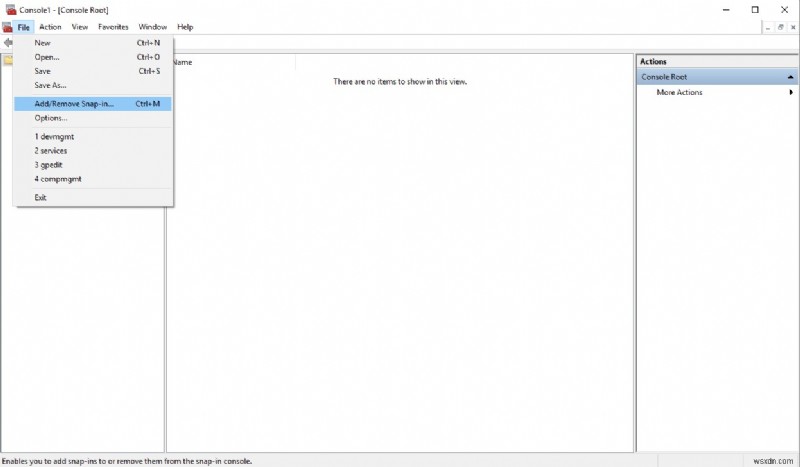
আপনি Ctrl এবং M একসাথে চাপিয়েও Add/Remove Snap-ins উইন্ডো পाয়।
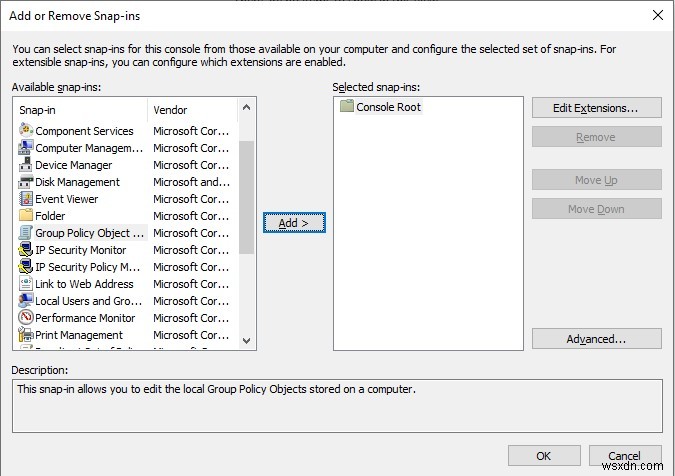
ধাপ ৩: বাম প্যান থেকে Group Policy Object Editor লোকেট ও সিলেক্ট করুন এবং Add-এ ক্লিক করুন।
ধাপ ৪: আপনি Select Group Policy Object উইন্ডো পাবেন। সকল নন-অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট বেছে নেওয়ার জন্য Browse বাটনে ক্লিক করুন।
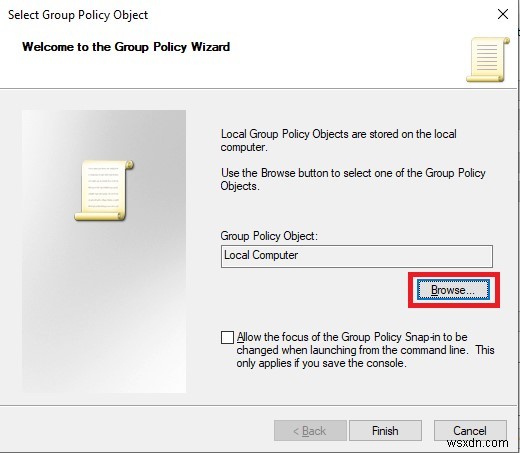
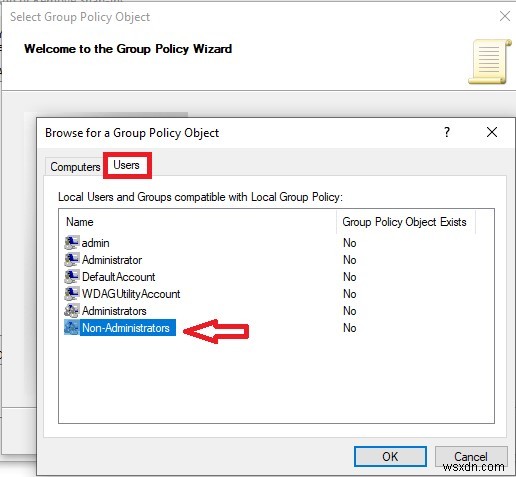
ধাপ ৫: Users ট্যাবে ক্লিক করুন এবং Local Users and Groups compatible with Local Group Policy-এর অধীনে Non-Administrators বেছে নিন। অ্যাকশন কনফার্ম করতে OK-এ ক্লিক করুন।
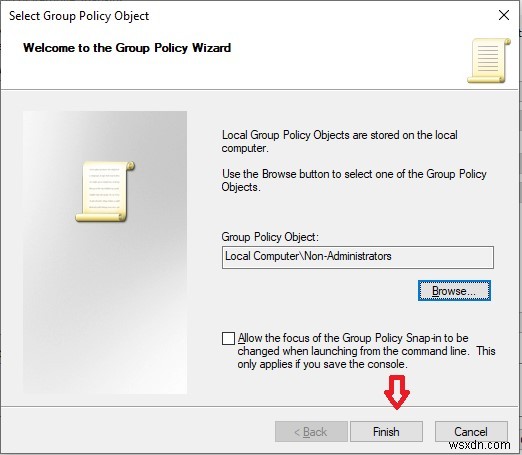
ধাপ ৬: এখন Select Group Policy Object উইন্ডোতে, Finish-এ ক্লিক করুন।
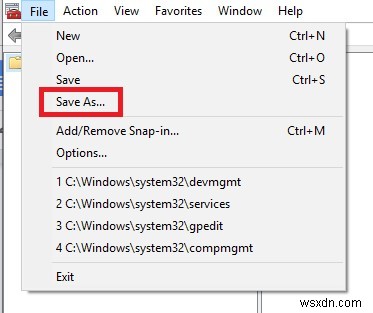
ধাপ ৭: এখন আপনি কাস্টম সেটিংসের সাথে স্ন্যাপ-ইন যোগ হয়েছে, আপনাকে এই স্ন্যাপ-ইনটি সংরক্ষণ করতে হবে যাতে যেকোনো সময় ব্যবহার করতে পারেন। সংরক্ষণ করতে, File->Save As লোকেট করুন।
ধাপ ৮: আপনি স্ন্যাপ-ইনটি পছন্দের লোকেশনেও সংরক্ষণ করতে পারেন এবং স্ন্যাপ-ইনটি রিনেম করতে পারুন। অনুগ্রহ করে নিশ্চিত করুন Save As ফরম্যাট *.msc (Microsoft Management Console Files)। সংরক্ষণ সম্পন্ন করতে Save-এ ক্লিক করুন।
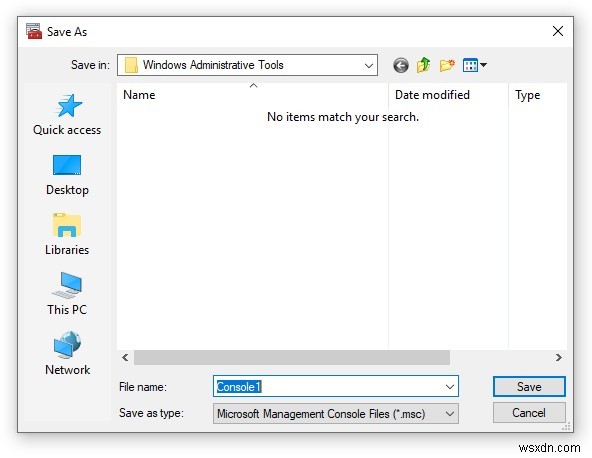
ধাপ ৯: একবার হয়ে গেলে, আপনি এই স্ন্যাপ-ইন বা আমাদের কেসে Console 1 ব্যবহার শুরু করতে পারেন গ্রুপ পলিসি সেটিংসে পরিবর্তন আনার জন্য সকল ব্যবহারকারীদের ছাড়া অ্যাডমিনিস্ট্রেটরদের। এটি খোলার জন্য, আপনাকে স্ন্যাপ-ইন লোকেট করে ডাবল ক্লিক করতে হবে এটি রান করার জন্য।
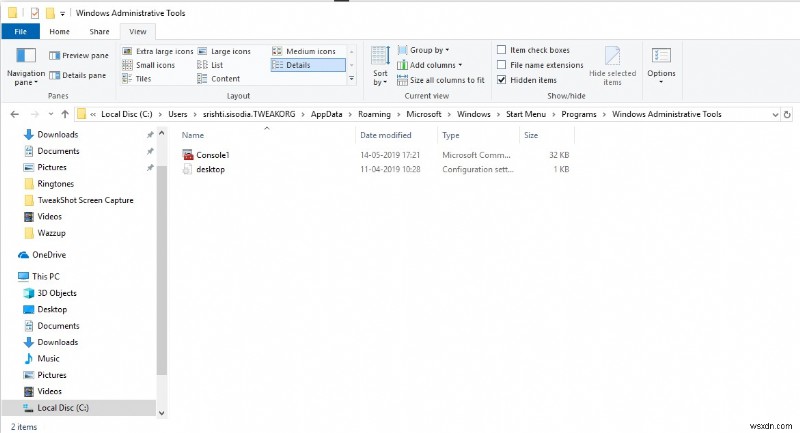
ধাপ ১০: এটি মাইক্রোসফট ম্যানেজমেন্ট কনসোলের ভিতরে স্ন্যাপ-ইন লঞ্চ করবে।
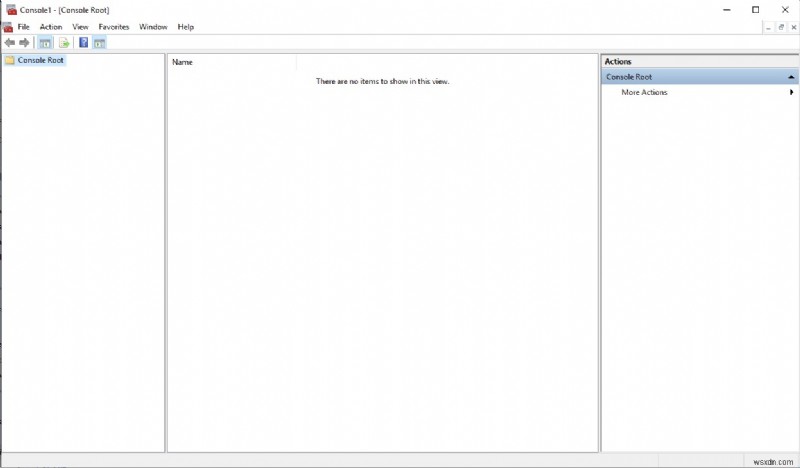
এটি সাধারণ গ্রুপ পলিসি এডিটরের মতোই কাজ করবে, আপনাকে পলিসি লোকেট করে ডাবল ক্লিক করতে হবে পলিসি সেটিংসে পরিবর্তন আনার জন্য।
এই ধাপগুলো একটি ব্যক্তিগত ব্যবহারকারীর জন্য পলিসি সেটিংসে পরিবর্তন আনার জন্যও অনুসরণ করা যাবে। আপনাকে শুধু ধাপ নম্বর ৫-এ নন-অ্যাডমিনিস্ট্রেটরসকে একটি ব্যবহারকারী দিয়ে রিপ্লেস করতে হবে।
আপনি কি আর্টিকেলটি পছন্দ করেছেন? নন-অ্যাডমিনিস্ট্রেটর এবং একজন ব্যবহারকারীর জন্য গ্রুপ পলিসি সেটিংস প্রয়োগ করার বিষয়ে আপনার মতামত নিচের কমেন্ট সেকশনে প্রকাশ করুন।
