

যখন একজন ডোমেন ব্যবহারকারী Windows-এ লগইন করে, তাদের শংসাপত্র লোকাল কম্পিউটারে ডিফল্টভাবে সংরক্ষিত হয় (Cached Credentials: ব্যবহারকারীর নাম এবং পাসওয়ার্ড হ্যাশ)। এটি ব্যবহারকারীকে কম্পিউটারে লগইন করতে দেয় এমনকি AD ডোমেন কন্ট্রোলার অনুপলব্ধ থাকলে, বন্ধ থাকলে, বা কম্পিউটার থেকে নেটওয়ার্ক কেবল আনপ্লাগ করা থাকলে। ডোমেন অ্যাকাউন্ট শংসাপত্র ক্যাশিং ল্যাপটপ ব্যবহারকারীদের জন্য সুবিধাজনক যারা কর্পোরেট নেটওয়ার্ক অনুপলব্ধ থাকলে তাদের ডিভাইসে লোকাল ডেটা এক্সেস করতে পারেন।
Windows-এ ডোমেন ব্যবহারকারীর শংসাপত্র ক্যাশিং
ক্যাশড শংসাপত্র Windows-এ লগইন করতে ব্যবহার করা যেতে পারে যদি ব্যবহারকারী এই কম্পিউটারে কমপক্ষে একবার অথেন্টিকেট করে থাকে এবং তার ডোমেন পাসওয়ার্ড তারপর পরিবর্তন করা হয়নি। ক্যাশড শংসাপত্রে ব্যবহারকারীর পাসওয়ার্ড কখনো এক্সপায়ার হয় না। যদি ডোমেন পাসওয়ার্ড পলিসি ব্যবহারকারীকে পাসওয়ার্ড পরিবর্তন করতে বাধ্য করে, তবে লোকাল ক্যাশে সংরক্ষিত পাসওয়ার্ড ব্যবহারকারী নতুন পাসওয়ার্ড দিয়ে লগইন করার পরেই পরিবর্তন হবে। যদি ব্যবহারকারীর পাসওয়ার্ড AD-এ শেষ লগইনের পর পরিবর্তন হয়ে থাকে এবং কম্পিউটার অফলাইন থাকে (ডোমেন নেটওয়ার্কের অ্যাক্সেস ছাড়া), তবে ব্যবহারকারী পুরনো পাসওয়ার্ড দিয়ে কম্পিউটারে লগইন করতে পারবে।
যদি Active Directory ডোমেন অনুপলব্ধ থাকে, Windows চেক করে যে দিয়ে যাওয়া ব্যবহারকারীর নাম এবং পাসওয়ার্ড লোকাল ক্যাশের সাথে মেলে কিনা এবং কম্পিউটারে লোকাল লগইন অনুমতি দেয়।
ক্যাশড শংসাপত্র রেজিস্ট্রিতে সংরক্ষিত থাকে HKEY_LOCAL_MACHINE\Security\Cache রেজিস্ট্রি কীতে (%systemroot%\System32\config\SECURITY)। প্রতিটি সংরক্ষিত হ্যাশ NL$x প্যারামিটারে থাকে (যেখানে x হলো ক্যাশড ডেটা ইনডেক্স)। ডিফল্টভাবে, এমনকি একজন অ্যাডমিনিস্ট্রেটরও এই রেজিস্ট্রি কী-এর কন্টেন্ট দেখতে পারেন না, তবে প্রয়োজনে অ্যাক্সেস পাওয়া যায়।
পাসওয়ার্ড হ্যাশ ব্যবহারকারীর নামের উপর ভিত্তি করে salt ব্যবহার করে মডিফাই হয়ে রেজিস্ট্রিতে সংরক্ষিত হয়।
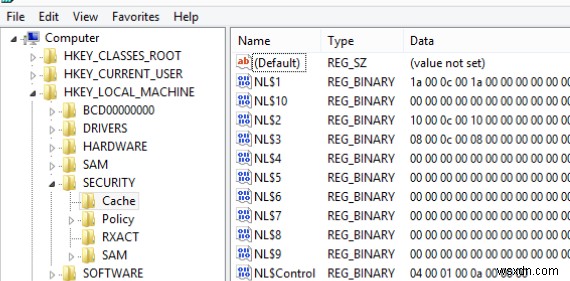
যদি NL$x এর মান ক্লিয়ার করুন, ক্যাশড ব্যবহারকারীর শংসাপত্র মুছে যাবে।
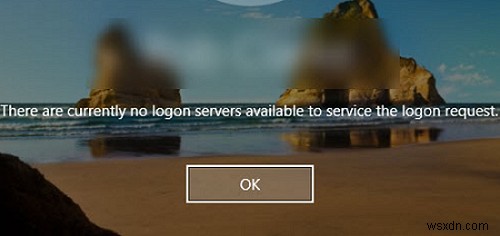
যদি লোকাল ক্যাশে কোনো ক্যাশড শংসাপত্র না থাকে, অফলাইন কম্পিউটারে লগইন করার চেষ্টা করলে আপনি নিচের বার্তা দেখবেন:
There are currently no logon servers available to service the logon request.
Group Policy ব্যবহার করে ক্যাশড শংসাপত্র কনফিগার করা
গ্রুপ পলিসি অপশন ব্যবহার করে ডোমেন কম্পিউটারগুলোর লোকাল ক্যাশে কতজন অনন্য ব্যবহারকারীর শংসাপত্র সংরক্ষিত হতে পারে তা সেট করতে পারেন। লোকাল ক্যাশে ব্যবহারকারীর শংসাপত্র সংরক্ষণের জন্য ব্যবহারকারীর কমপক্ষে একবার কম্পিউটারে লগইন করা আবশ্যক।
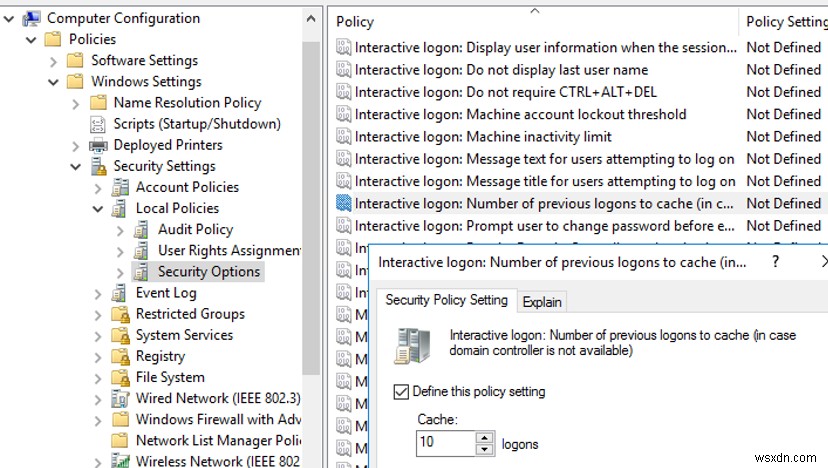
ডিফল্টভাবে, Windows 10 এবং Windows Server 2016 সম্প্রতি লগইন করা ১০ জন ব্যবহারকারীর শংসাপত্র সংরক্ষণ করে। আপনি এই মানটি নিচের GPO অপশন দিয়ে পরিবর্তন করতে পারেন – Interactive logon: Number of previous logons to cache (in case domain controller is not available)। আপনি এটি পাবেন Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Local Policies -> Security Options-এ। আপনি 0 থেকে 50 পর্যন্ত যেকোনো মান সেট করতে পারেন।
আপনি যদি ০ সেট করেন, তবে Windows ব্যবহারকারীর শংসাপত্র ক্যাশ করা বন্ধ করবে। এই কেসে, ডোমেন অনুপলব্ধ থাকলে ব্যবহারকারী লগইন করার চেষ্টা করলে তারা এই ত্রুটি দেখবে: There are currently no logon servers available to service the logon request।
আপনি এই অপশনটি CashedLogonsCount REG_SZ রেজিস্ট্রি প্যারামিটার 통해서ও কনফিগার করতে পারেন HKLM\Software\Microsoft\Windows NT\CurrentVersion\Winlogon-এ।
যদি কোনো ব্যবহারকারী সংরক্ষিত শংসাপত্র দিয়ে লগইন করে, তবে তারা ডোমেন কন্ট্রোলার অনুপলব্ধ रहने সম্পর্কে কিছু দেখে না। GPO ব্যবহার করে আপনি ক্যাশড শংসাপত্র দিয়ে লগইন করার একটি নোটিফিকেশন দেখাতে পারেন। এর জন্য Report when logon server was not available during user logon পলিসি সক্ষম করুন Computer configuration -> Policies -> Administrative templates -> Windows Components -> Windows Logon Options-এ।
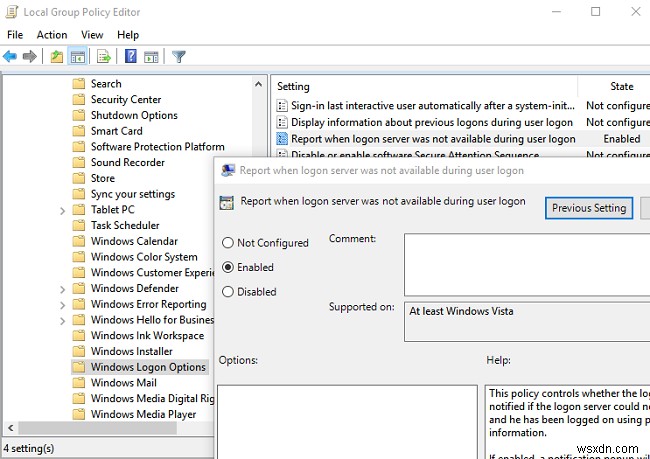
তবে ব্যবহারকারী লগইন করার পর ট্রে-এ নিচের নোটিফিকেশন আসবে:
A domain controller for your domain could not be contacted. You have been logged on using cached account information. Changes to your profile since you last logged on might not be available.
এই অপশনটি রেজিস্ট্রি 통해서ও সক্ষম করা যায়:
HKEY_LOCAL_MACHINE/SOFTWARE/Microsoft/Windows NT/Current Version/Winlogon
- ValueName:
ReportControllerMissing - Data Type:
REG_SZ - Value:
1
ক্যাশড Windows শংসাপত্রের সিকিউরিটি ঝুঁকি
লোকাল শংসাপত্র ক্যাশিং-এর কিছু সিকিউরিটি ঝুঁকি রয়েছে। ক্যাশড ডেটা সহ কম্পিউটার/ল্যাপটপে ফিজিক্যাল অ্যাক্সেস পাওয়া একটি আক্রমণকারী ব্রুট-ফোর্স আক্রমণ দিয়ে আপনার পাসওয়ার্ড হ্যাশ ডিক্রিপ্ট করতে পারে। এটি পাসওয়ার্ডের দৈর্ঘ্য এবং জটিলতার ওপর নির্ভর করে। যদি পাসওয়ার্ড জটিল হয়, তবে পাসওয়ার্ড ব্রুট করতে অপ্রমাণিক পরিমাণ সময় লাগবে। তাই লোকাল অ্যাডমিনিস্ট্রেটর পারমিশনযুক্ত ব্যবহারকারীদের (বা ডোমেন অ্যাডমিন অ্যাকাউন্টের) জন্য ক্যাশিং ব্যবহার করার পরামর্শ দেয়া হয় না।
Windows ডোমেন নেটওয়ার্কে অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট সুরক্ষিত রাখা সম্পর্কে আরও জানুন।
সিকিউরিটি ঝুঁকি কমাতে, আপনি অফিস এবং অ্যাডমিনিস্ট্রেটর কম্পিউটারে শংসাপত্র ক্যাশিং নিষিদ্ধ করতে পারেন। মোবাইল ডিভাইসে ক্যাশড অ্যাকাউন্টের সংখ্যা ১ করে কমাতে পারেন। এর মানে এমনকি কোনো অ্যাডমিনিস্ট্রেটর কম্পিউটারে লগইন করে এবং তাদের ডেটা ক্যাশ হয়, তবে ডিভাইস মালিক লগইন করার পর অ্যাডমিনিস্ট্রেটরের পাসওয়ার্ড হ্যাশ ওভাররাইট হয়ে যাবে।
Windows Server 2012 R2 বা nieuwer ফাংশনাল লেভেল বিশিষ্ট AD ডোমেনের জন্য, আপনি ডোমেন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টগুলোকে Protected Users গ্রুপে যোগ করতে পারেন। এই সিকিউরিটি গ্রুপের জন্য লোকাল শংসাপত্র ক্যাশিং নিষিদ্ধ।
আপনি আপনার ডোমেনে আলাদা GPO তৈরি করতে পারেন ভিন্ন ডিভাইস এবং ব্যবহারকারী ক্যাটাগরির জন্য ক্যাশড শংসাপত্রের ব্যবহার নিয়ন্ত্রণ করতে (উদাহরণস্বরূপ, GPO Security filters, WMI filters, বা GPP Item level targeting ব্যবহার করে CashedLogonsCount রেজিস্ট্রি প্যারামিটার ডিপ্লয় করে)।
- মোবাইল (ল্যাপটপ) ব্যবহারকারীদের জন্য:
CashedLogonsCount = 1 - অফিস ডেস্কটপের জন্য:
CashedLogonsCount = 0
এই পলিসিগুলো ডোমেন-জয়ined ডিভাইস থেকে বিশেষাধিকারপ্রাপ্ত ব্যবহারকারীর হ্যাশ পাওয়ার সুযোগ কমাবে।
