

DNS over HTTPS (DoH) সমর্থন Windows 10 2004 বিল্ড (May 2020 Update) থেকে যোগ করা হয়েছে। এখন Windows 10 বিল্ট-ইন DoH ক্লায়েন্ট ব্যবহার করে HTTPS প্রোটোকলের মাধ্যমে নাম রেজলভ করতে পারে। এই নিবন্ধে আমরা বলব DNS over HTTPS প্রোটোকলের উদ্দেশ্য, এবং সর্বশেষ Windows 10 বিল্ডগুলিতে এটিকে কীভাবে সক্ষম ও ব্যবহার করতে হয়।
DNS over HTTPS কেন দরকার?
যখন আপনার কম্পিউটার নাম রেজলভ করার জন্য DNS সার্ভারের সাথে সংযোগ স্থাপন করে, তখন এটি ইন্টারনেটের মাধ্যমে ক্লিয়ার টেক্সটে DNS অনুরোধ/প্রতিক্রিয়া পাঠায় ও গ্রহণ করে। একজন আক্রমণকারী আপনার ট্রাফিক বাধা দিয়ে আপনি কোন সংস্থান দেখেছেন তা জানতে পারে বা ম্যান-ইন-দ-মিডল আক্রমণের মাধ্যমে আপনার DNS ট্রাফিক ম্যানিপুলেট করতে পারে। DNS over HTTPS সকল DNS কোয়েরি এনক্রিপ্ট করে ব্যবহারকারীর ডেটা গোপনীয়তা রক্ষা করে। DoH প্রোটোকল DNS কোয়েরিগুলো HTTPS ট্রাফিকের মধ্যে এনক্যাপসুলেট করে DNS সার্ভারের কাছে পাঠায় (আপনাকে DoH সমর্থনকারী একটি বিশেষ DNS সার্ভার ব্যবহার করতে হবে)।
Windows 10 2004-এ DoH সক্ষম করা
Windows 10 2004-এ এখনও DNS-over-HTTPS সক্ষম করার জন্য কোনো GPO প্যারামিটার বা গ্রাফিক্যাল ইন্টারফেস অপশন নেই। বর্তমানে আপনি শুধু রেজিস্ট্রি পরিবর্তন করে সর্বশেষ Windows 10 বিল্ডগুলিতে DoH সক্ষম করতে পারেন:
regedit.exeচালান;- রেজিস্ট্রি কীতে যান:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Dnscache\Parameters - EnableAutoDoh নামে একটি নতুন DWORD প্যারামিটার তৈরি করুন এবং মান সেট করুন ২;
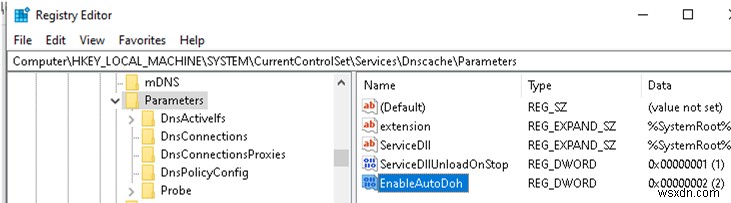
আপনি PowerShell-ও এই রেজিস্ট্রি প্যারামিটার তৈরি করতে পারেন:
$EnableDNSoverHTTPSKey = 'HKLM:\SYSTEM\CurrentControlSet\Services\Dnscache\Parameters'

$EnableDNSoverHTTPSParameter = 'EnableAutoDoh'

New-ItemProperty -Path $EnableDNSoverHTTPSKey -Name $EnableDNSoverHTTPSParameter -Value 2 -PropertyType DWord –Force
- তারপর DNS ক্লায়েন্ট সার্ভিস পুনরায় চালু করুন। এর জন্য কম্পিউটার রিবুট করুন, কারণ dnscache সার্ভিসটি সাধারণভাবে রিস্টার্ট করা যায় না (
Restart-Service -Name Dnscache –forceকমান্ডটি ত্রুটি দেয়: Collection was modified; enumeration operation may not execute)।
নেটওয়ার্ক সংযোগের DNS সেটিংস পরিবর্তন
তারপর আপনাকে আপনার নেটওয়ার্ক সংযোগের DNS সেটিংস পরিবর্তন করতে হবে। আপনাকে DNS over HTTPS সমর্থনকারী DNS সার্ভার নির্দিষ্ট করতে হবে। সব DNS সার্ভার এখনো DoH সমর্থন করে না। নিচের টেবিলে DoH সমর্থনকারী পাবলিক DNS সার্ভারগুলির তালিকা দেওয়া হলো:
| প্রদানকারী | DoH সমর্থনকারী DNS সার্ভারের IP ঠিকানা |
| Cloudflare | 1.1.1.1, 1.0.0.1 |
| 8.8.8.8, 8.8.4.4 | |
| Quad9 | 9.9.9.9, 149.112.112.112 |
নেটওয়ার্ক সংযোগের উইন্ডো খুলুন (Control Panel -> Network and Internet -> Network and Sharing Center বা ncpa.cpl)। তারপর নেটওয়ার্ক অ্যাডাপ্টারের প্রপার্টিজে বর্তমান DNS সার্ভার IP ঠিকানাগুলো DoH সমর্থনকারী DNS সার্ভারগুলোর ঠিকানা দিয়ে বদলান।
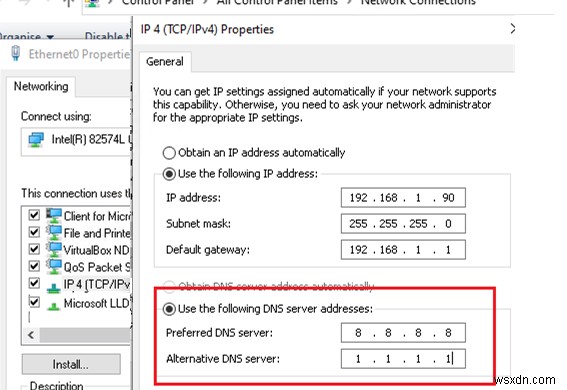
PowerShell-ও নেটওয়ার্ক অ্যাডাপ্টারের সেটিংসে DNS সার্ভার ঠিকানা পরিবর্তন করা যায়:
$PhysAdapter = Get-NetAdapter -Physical

$PhysAdapter | Get-DnsClientServerAddress -AddressFamily IPv4 | Set-DnsClientServerAddress -ServerAddresses '8.8.8.8', '1.1.1.1'
তब আপনার DNS ক্লায়েন্ট স্ট্যান্ডার্ড UDP/TCP পোর্ট ৫৩-এর পরিবর্তে HTTPS (৪৪৩) প্রোটোকল ব্যবহার করে DNS নাম রেজলভ করবে।
DoH কাজ করছে কিনা যাচাই করা
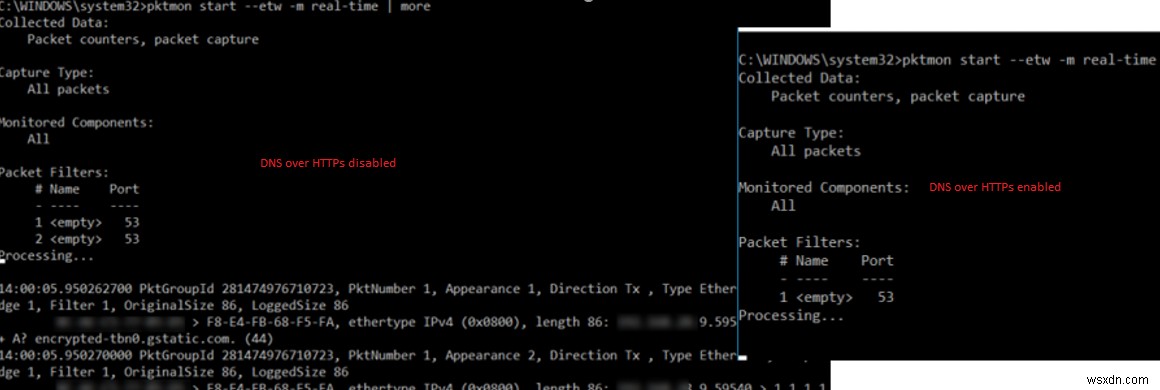
নেটওয়ার্ক ট্রাফিক ক্যাপচার করার টুল PktMon.exe ব্যবহার করে আপনি নিশ্চিত করতে পারেন যে কম্পিউটার থেকে পোর্ট ৫৩-এ কোনো DNS অনুরোধ যাচ্ছে না।
- সব বর্তমান Packet Monitor ফিল্টার মুছুন:
pktmon filter remove - ডিফল্ট DNS পোর্ট (৫৩) জন্য নতুন ফিল্টার তৈরি করুন:
pktmon filter add -p 53 - রিয়েল-টাইম ট্রাফিক মনিটরিং শুরু করুন:
pktmon start --etw -p 0 -l real-time
যদি আপনি সঠিকভাবে DNS over HTTPS কনফিগার করে থাকেন, তবে পোর্ট ৫৩-এ কোনো ট্রাফিক দেখাবে না (নিচের স্ক্রিনশটে DoH সক্রিয় ও নিষিদ্ধ থাকার কনসোল আউটপুট দেখানো হয়েছে)।
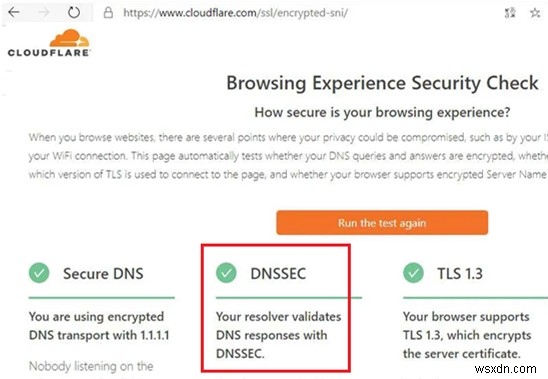
আপনি অনলাইন সার্ভিসও ব্যবহার করে আপনার কম্পিউটারে DNS over HTTPS কাজ করছে কিনা যাচাই করতে পারেন (DNSSEC চেক): https://www.cloudflare.com/ssl/encrypted-sni/
ব্রাউজারে DoH
গত বছরে সব জনপ্রিয় ব্রাউজারে (Google Chrome, Mozilla Firefox, Microsoft Edge, Opera) DNS over HTTPS বাস্তবায়ন করা হয়েছে। আপনি প্রতিটি ব্রাউজারে আলাদাভাবে DoH সক্ষম করতে পারেন। ফলে আপনার ব্রাউজারের সকল DNS কোয়েরি এনক্রিপ্টেড হবে (অন্য অ্যাপ্লিকেশনের DNS ট্রাফিক همچনও প্লেইন টেক্সটে যাবে)।
DNS over HTTPS এবং DNS over TLS কর্পোরেট নেটওয়ার্ক অ্যাডমিনিস্ট্রেটরদের জন্য অনেক সমস্যা সৃষ্টি করবে, কারণ ইন্টারনাল নেটওয়ার্ক থেকে এক্সটার্নাল সংস্থানগুলোর অ্যাক্সেস সীমাবদ্ধ করা কঠিন হয়ে যাবে।
