

Windows 10 Enterprise-এ (শুধু এই এডিশনে) Hyper-V-এর একটি নতুন কম্পোনেন্ট যোগ হয়েছে — Virtual Secure Mode (VSM)। VSM হল একটি সুরক্ষিত কন্টেইনার (ভার্চুয়াল মেশিন) যা হাইপারভাইজারের ওপর চলে এবং হোস্ট Windows 10 হোস্ট এবং এর কার্নেল থেকে পৃথক। নিরাপত্তার দৃষ্টিকোণ থেকে গুরুত্বপূর্ণ সিস্টেম কম্পোনেন্টগুলো এই সুরক্ষিত ভার্চুয়াল কন্টেইনারের ভেতরে চলে। VSM-এ কোনো থার্ড-পার্টি কোড এক্সিকিউট করা যায় না, এবং কোড ইন্টিগ্রিটি নিরಂತರ চেক করা হয় মডিফিকেশনের জন্য। এই আর্কিটেকচার VSM-এ ডেটা রক্ষা করতে সক্ষম, এমনকি হোস্ট Windows 10 কার্নেল কমপ্রোমাইজড হলেও, কারণ কার্নেলও সরাসরি VSM অ্যাক্সেস করতে পারে না।
VSM কন্টেইনার নেটওয়ার্কের সাথে সংযুক্ত করা যায় না এবং কেউ এতে অ্যাডমিনিস্ট্রেটিভ প্রিভিলেজ পেতে পারে না। এনক্রিপশন কী, ইউজার অথেন্টিকেশন ডেটা এবং কমপ্রোমাইজ দৃষ্টিকোণ থেকে অন্যান্য গুরুত্বপূর্ণ তথ্য Virtual Secure Mode কন্টেইনারে সংরক্ষণ করা যায়। ফলে হ্যাকার লোকালি ক্যাশ করা ডোমেন ইউজার অ্যাকাউন্টের ডেটা ব্যবহার করে কর্পোরেট স্ট্রাকচারে প্রবেশ করতে পারবে না।
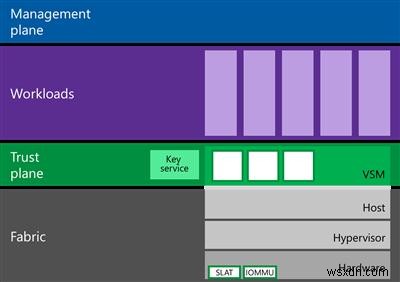
নিচের সিস্টেম কম্পোনেন্টগুলো VSM-এ কাজ করতে পারে:
- LSASS (Local Security Subsystem Service) হল অথেন্টিকেশন এবং লোকাল ইউজার আইসোলেশনের জন্য দায়বদ্ধ কম্পোনেন্ট। (এটি সিস্টেমকে "pass the hash" টাইপের আক্রমণ এবং mimikatz-এর মতো টুলস থেকে রক্ষা করে।) এর মানে সিস্টেমে রেজিস্টার্ড ইউজারের পাসওয়ার্ড (এবং/অথবা হ্যাশ) লোকাল অ্যাডমিনিস্ট্রেটর প্রিভিলেজ থাকা ইউজারের জন্যও উপলব্ধ হয় না।
- Virtual TPM (vTPM) হল গেস্ট মেশিনের জন্য সিনথেটিক TPM ডিভাইস যা ডিস্ক কন্টেন্ট এনক্রিপশনের জন্য দরকার
- OS কোড ইন্টিগ্রিটি মনিটরিং সিস্টেম যা কোডকে মডিফিকেশন থেকে রক্ষা করে
নোট। Shielded Virtual Machines এবং Device Guard-এর মতো নিরাপত্তা টেকনোলজিও VSM-এ কাজ করে। হোস্ট এবং গেস্ট OS-ও Virtual Secure Mode কন্টেইনারের সাথে API ইন্টারফেস ব্যবহার করে ইন্টারঅ্যাক্ট করতে পারে।
VSM ব্যবহার করার জন্য এনভায়রনমেন্টকে নিচের হার্ডওয়্যার রিকোয়ারমেন্ট পূরণ করতে হবে:
- সিকিউর কী স্টোরেজের জন্য UEFI, Secure Boot এবং Trusted Platform Module (TPM) সাপোর্ট
- হার্ডওয়্যার ভার্চুয়ালাইজেশন সাপোর্ট (VT-x, AMD-V বা তারপরের ভার্শন)
Windows 10-এ Virtual Secure Mode (VSM) এনাবল করার পদ্ধতি
Windows 10-এ Virtual Secure Mode কীভাবে এনাবল করবেন তা দেখি।
- UEFI Secure Boot এনাবল করা থাকতে হবে।
- Windows 10 ডোমেনে যোগ করা থাকতে হবে। (VSM শুধু ডোমেন ইউজার অ্যাকাউন্ট রক্ষা করে, লোকাল ইউজার নয়।)
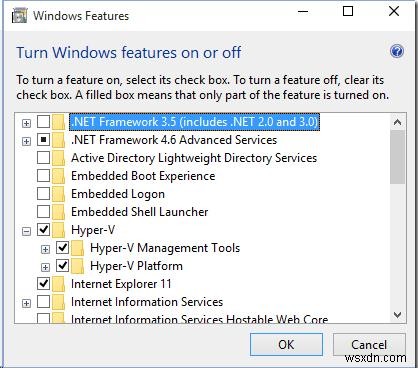
- Windows 10-এ Hyper-V রোল ইনস্টল করা থাকতে হবে। (আমাদের কেসে আগে Hyper-V Platform ইনস্টল করতে হয়েছিল, তারপর Hyper-V Management Tools ইনস্টল করলাম)
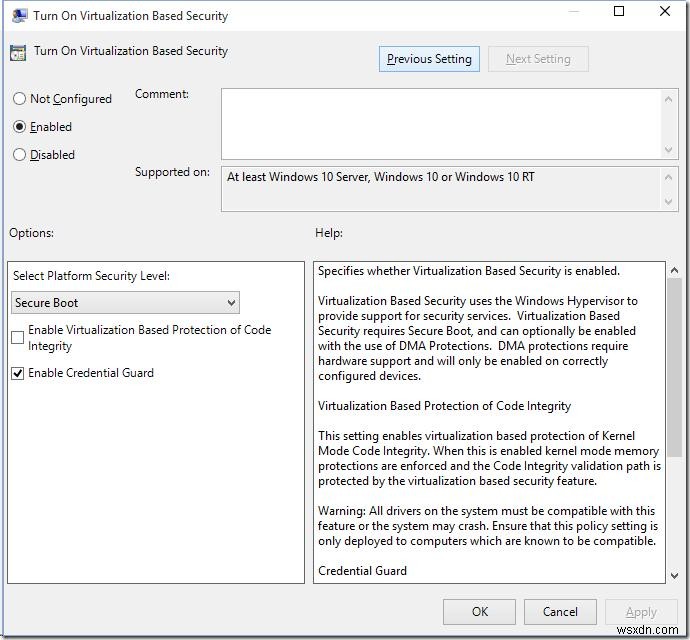
- Virtual Secure Mode (VSM) Group Policy Editor (gpedit.msc)-এ একটি স্পেশাল পলিসিতে এনাবল করতে হবে: Computer Configuration -> Administrative templates -> System -> Device Guard -> Turn on Virtualization Based Security। এই পলিসি Enable করুন এবং Select Platform security level-এ Secure Boot অপশন সিলেক্ট করুন। এছাড়া Enable Credential Guard (LSA isolation) এখানেও চেক করুন।
- এবং শেষ কাজ হল BCD কনফিগার করা Windows 10 VSM-এ বুট করার জন্য:
bcdedit /set vsmlaunchtype auto
- আপনার কম্পিউটার রিস্টার্ট করুন
VSM সক্রিয় আছে কিনা যাচাই করার পদ্ধতি
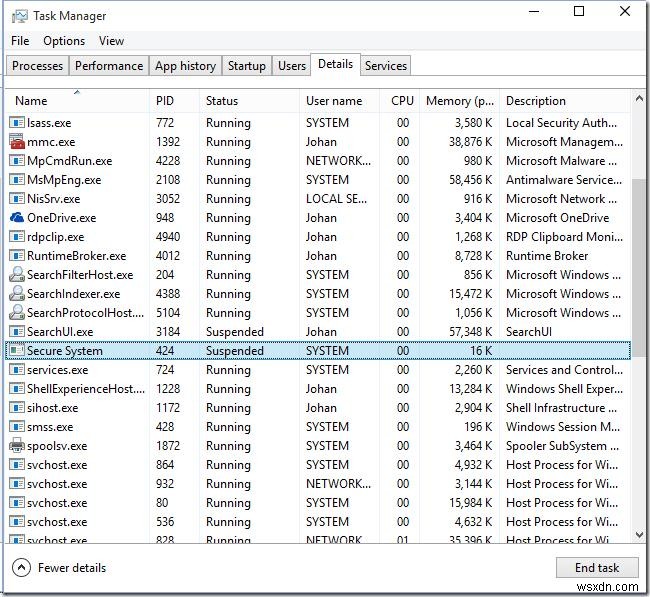
আপনি নিশ্চিত করতে পারেন যে VSM সক্রিয় যদি Task Manager-এ Secure System প্রসেসটি দেখায়।
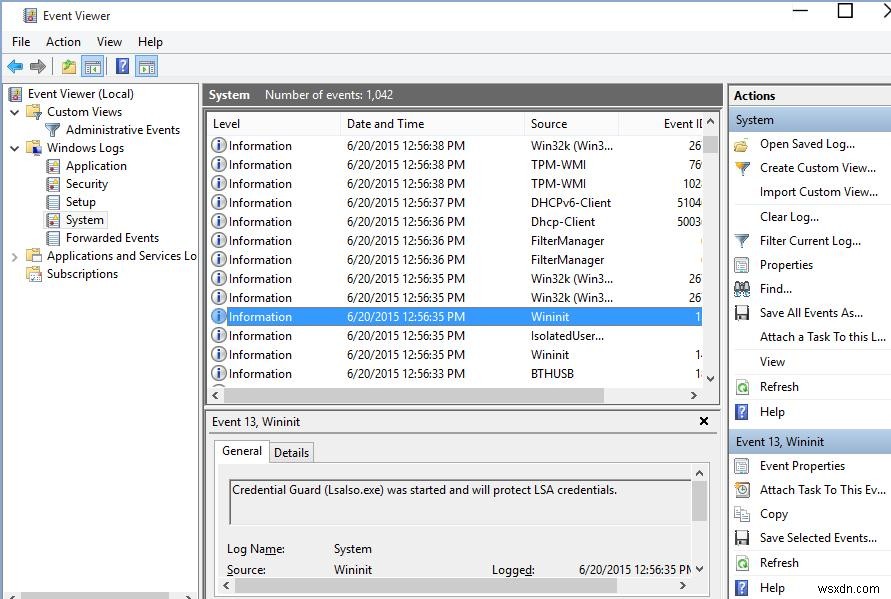
অথবা সিস্টেম লগে “Credential Guard (Lsalso.exe) was started and will protect LSA credential” ইভেন্টটি থাকলে।
VSM নিরাপত্তা টেস্ট করার পদ্ধতি
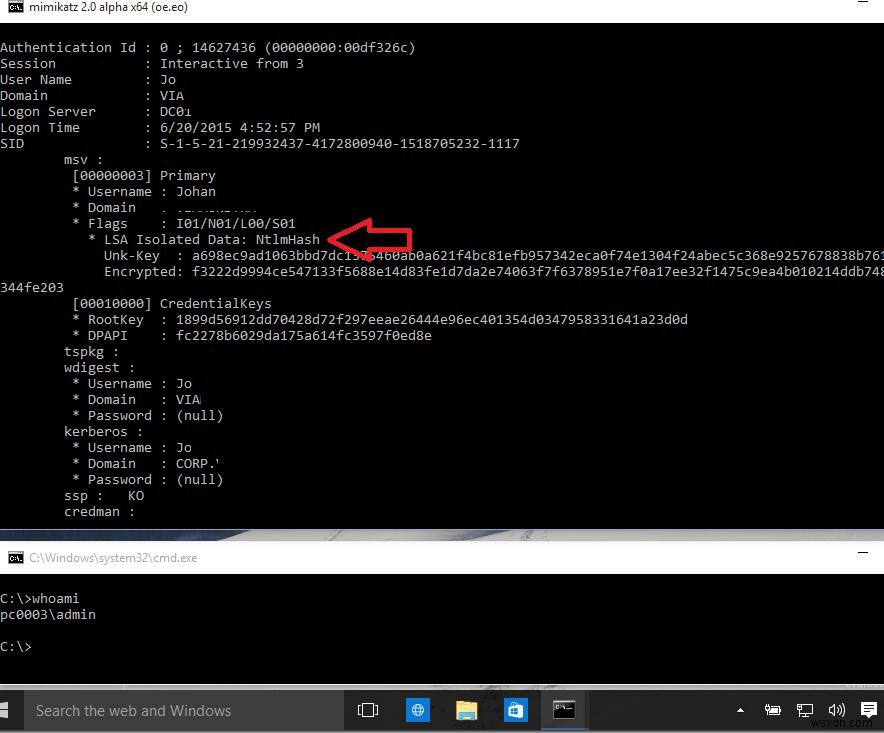
VSM এনাবল করা মেশিনে ডোমেন অ্যাকাউন্ট দিয়ে লগইন করুন এবং লোকাল অ্যাডমিনিস্ট্রেটর প্রিভিলেজের সাথে নিচের mimikatz কমান্ড চালান:
mimikatz.exe privilege::debug sekurlsa::logonpasswords exit |
আমরা দেখতে পাচ্ছি যে LSA আইসোলেটেড এনভায়রনমেন্টে চলছে এবং ইউজার পাসওয়ার্ড হ্যাশ প্রাপ্ত করা সম্ভব নয়।
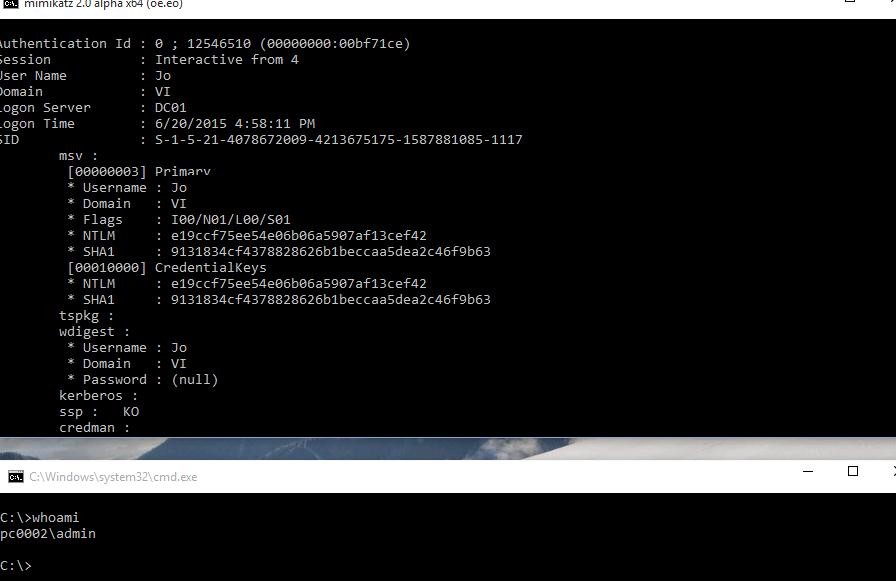
আপনি যদি VSM ডিজেবল করা মেশিনে একই কাজ করেন, তবে ইউজার পাসওয়ার্ডের NTLM হ্যাশ পাওয়া যাবে, যেটি pass-the-hash আক্রমণে ব্যবহার করা যায়।
Ref: Enabling Virtual Secure Mode (VSM) in Windows 10 Enterprise Build 10130
