

সাইবার ক্রিমিনালরা আজকাল খুব সক্রিয়ো বিশেষ করে প্যান্ডেমিকের সময়। এর কারণ সম্ভবত বেশি মানুষ পিসি ও ইন্টারনেট ব্যবহার করছে কাজ, পড়াশোনা এবং প্রিয়জনের সাথে অনলাইন মিটিংয়ের জন্য। হ্যাকারের উদ্দেশ্য হচ্ছে যেকোনো উপায়ে ম্যালওয়্যার আপনার সিস্টেমে ঢুকানো এবং মোডাস অপারেন্ডি সব কেসে ভিন্ন হতে পারে। মাইক্রোসফ্ট সাইবার সিকিউরিটি রিসার্চাররা সবাইকে সতর্ক করেছেন একটি ম্যালিশাস এক্টর গ্রুপ সম্পর্কে যা BazarLoader ম্যালওয়্যার ছড়িয়ে দিচ্ছে ফেক ইমেইল ও কল সেন্টারের মাধ্যমে।
BazarLoader কী?
একটি BazarLoader ম্যালওয়্যার হ্যাকারদের ইনফেক্টেড উইন্ডোজ হোস্ট কম্পিউটারে ব্যাকডোর অ্যাক্সেস দেয়। একবার ম্যালওয়্যার আপনার পিসিতে ডাউনলোড হলে, সেটা একটি ব্যাকডোর খুলে দেয় যা সাইবার ক্রিমিনালদের অন্যান্য সিরিয়াস ম্যালওয়্যার ডিটেক্ট না হয়ে পাঠাতে এবং একই নেটওয়ার্কের অন্যান্য পিসি এক্সপ্লয়েট করতে দেয়। একবার কৌশল সফল হলে, হ্যাকাররা এনভায়রনমেন্ট স্ক্যান করে এবং র্যানসমওয়্যার পাঠাতে পারে যা আপনার ফাইল এনক্রিপ্ট করে আপনার জীবনকে スタンドস্টিল (standstill) করে দেবে। খুব সরল কথায়, এটি আপনার কম্পিউটারে থাকা উচিত নয়।
BazarLoader কীভাবে ছড়ায়?
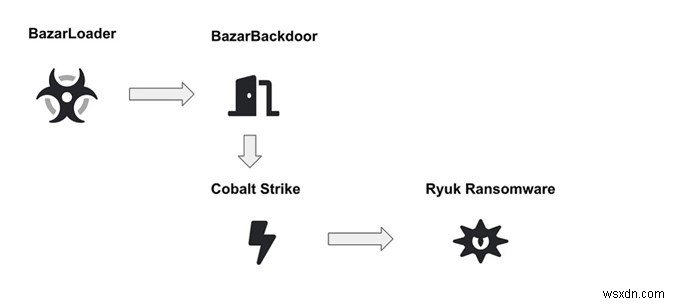
ম্যালিশাস ইন্টেন্ট সহ লোকেরা এই ম্যালওয়্যার আপনার কম্পিউটারে ছড়াতে অনেক পদ্ধতি ব্যবহার করে। 그중 কিছু হচ্ছে ফেক ইমেইলের মাধ্যমে অ্যাটাচমেন্ট পাঠানো বা ইমেইলের মাধ্যমে ওয়ার্নিং মেসেজ পাঠানো যা ইউজারকে প্রদত্ত নম্বরে কল করতে বাধ্য করতে পারে। একবার ইউজার কল করলে, কলটি একটি কল সেন্টারে পৌঁছায় যেখানে একটি ম্যালিশাস এক্টর ইউজারকে একটি ওয়েবসাইটে নেভিগেট করতে, ফাইল ডাউনলোড করতে এবং এক্সিকিউট করতে গাইড করে।
এই স্ক্যাম কীভাবে শনাক্ত হয়েছিল?
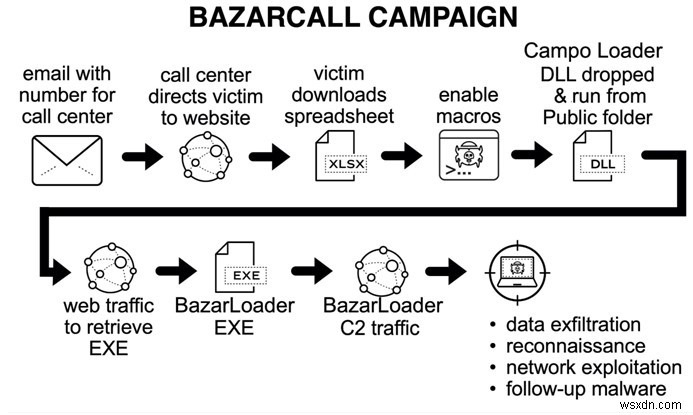
মাইক্রোসফ্ট সাইবার সিকিউরিটি রিসার্চাররা কিছু কেস ফলো করেছেন যেগুলো একই মোডাস অপারেন্ডি ব্যবহার করেছে। কল সেন্টার-ভিত্তিক এই টেকনিককে BazarCall বলা হয় যা সাঁড়ে লাখ লাখ টেক-নন-सेভি মানুষের সুযোগ নেওয়ার জন্য ব্যবহৃত হয়। মাইক্রোসফ্ট Security Intelligence টুইটারে এটiary ঘোষণা করেছে, লোকেদের সতর্ক থাকার এবং ফেক ইমেইল ও স্ক্যাম কল ইগনোর করার জন্য। কিন্তু সমস্যা হলো "আমরা ফেক কল ও ফেক ইমেইল কীভাবে বাকিদের থেকে আলাদা করব?"
ম্যালিশাস এক্টররা টার্গেট শনাক্ত করার টেকনিক খুব উন্নত করেছেন এবং লোকেদের স্ক্যাম করার জন্য বিভিন্ন পদ্ধতি ব্যবহার করছেন। মাইক্রোসফ্ট আরও রিপোর্ট করেছে যে আক্রমণকারীরা Cobalt Strike পেনিট্রেশন টেস্টিং কিট ব্যবহার করছেন যা তাদের ইউজারের ক্রেডেনশিয়াল এবং Active Directory ডেটাবেস পাওয়ায় সক্ষম করেছে।
আগে হ্যাকাররা ইমেইলের মাধ্যমে ইনফেক্টেড ফাইল পাঠাতো যা এখন সব ইমেইল সার্ভিস প্রোভাইডার সহজে ডিটেক্ট করে এবং ব্যবহারকারীদের সে ইমেইল খুলতে দেয় না। তাই হ্যাকাররা অন্য একটি পদ্ধতিতে আশ্রয় নিয়েছেন যেটা شامل ইমেইলে সেনসিটিভ কন্টেন্ট পাঠানো কিন্তু কোনো ইনফেক্টেড ফাইল ছাড়া। এই ইমেইলগুলো আজকের যেকোনো ইমেইল সিকিউরিটি স্ক্যানারের 의해 ডিটেক্ট করা যাবে না। মাইক্রোসফ্টের Defender এবং Office 365 অ্যাপস ক্রস-ডোমেন ভিজিবিলিটি রেখেছে এবং এই ধরনের আক্রমণের বিরুদ্ধে সেরা আশা। মাইক্রোসফ্ট একটি GitHub পেজও তৈরি করেছে যা BazarCall স্ক্যামারদের লেটেস্ট আপডেট দেয়।
BazarCall টেকনিক কীভাবে এক্সিকিউট হয়?
এখানে একটি উদাহরণ দেওয়া হলো কীভাবে এই টেকনিক ব্যবহার করা হয় পিসি ইনফিলট্রেট করার জন্য। এটা আপনাকে সতর্ক থাকতে সাহায্য করবে যদি আপনি এমন ইমেইল বা কল পান।
নোট: নিশ্চিত করুন এই তথ্য আপনার সব প্রিয়জনদের সাথে শেয়ার করেন যাতে তারা таких স্ক্যামের प्रति সতর্ক থাকে।
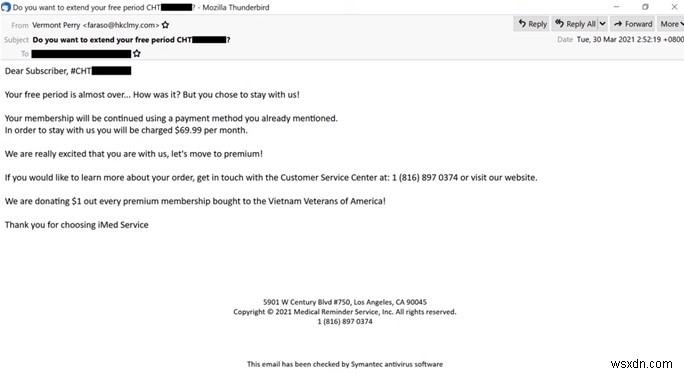
Step 1: একজন ইউজার একটি ইমেইল পান যেখানে লেখা থাকে যে কোনো ট্রায়াল সাবস্ক্রিপশন যেটা সে সাবস্ক্রাইব করেছিলো সেটা এক্সপায়ার হতে যাচ্ছে। এক্সপায়ার হলে সাবস্ক্রিপশন অটো-অ্যাক্টিভেট হবে এবং চার্জ তাদের ক্রেডিট কার্ড থেকে স্বয়ংক্রিয়ভাবে কাটবে। এটাও লেখা থাকে যে প্রদত্ত নম্বরে কল করে সাবস্ক্রিপশন ক্যানসেল করলে তাদের ক্রেডিট কার্ড চার্জ হবে না।
Step 2: অপ্রত্যাশিত চার্জের ভয়ে ইউজার প্রদত্ত নম্বরে কল করে।
Step 3: কল রিসিভ करने वाला ব্যক্তি ইউজার সম্পর্কে কিছু ইনফরমেশন থাকতে পারে বা নাও থাকতে পারে। ইউজারকে কিছু পারসোনাল ডিটেইল চাওয়া হবে – নাম, ফোন, এবং ইমেইল থেকে শুরু করে।
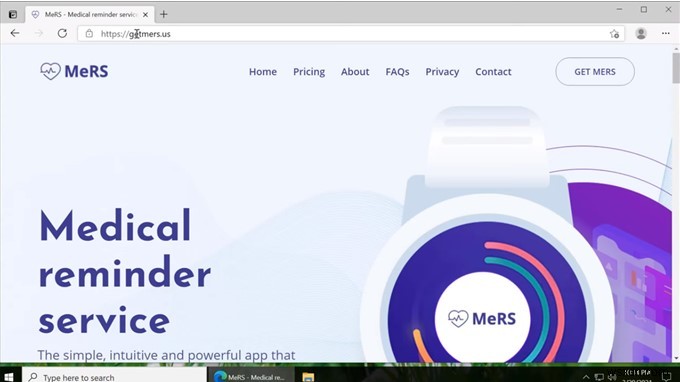
Step 4: ইউজারকে সমাধান নিশ্চিত করিয়ে একটি ফেক ওয়েবসাইটে নেভিগেট করানো হয় এবং ইমেইলে প্রদত্ত সাবস্ক্রিপশন নম্বর এন্টার করতে বলা হয়। এতে ইউজারের কম্পিউটারে একটি এক্সেল ফাইল ডাউনলোড হয়।
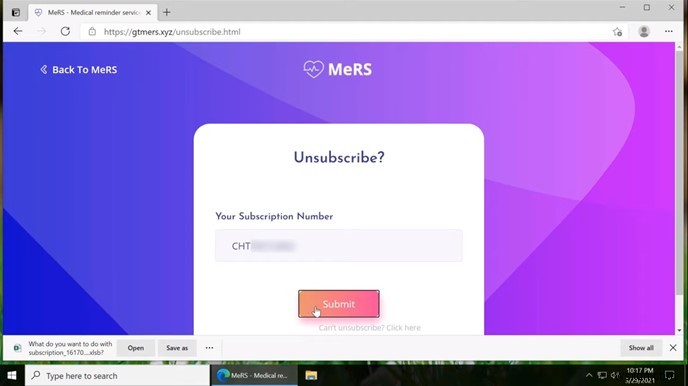
Step 5: কল সেন্টার অপারেটর ইউজারকে ফাইলটি এক্সিকিউট করতে বলবে।
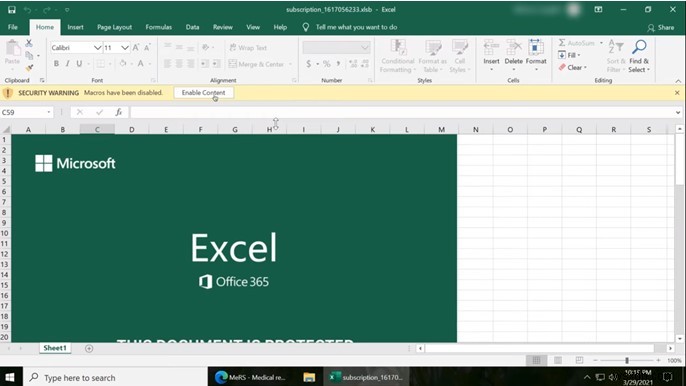
Step 6: ফাইলটি এক্সেল ফাইল হওয়ায় MS Excel-এ খুলবে এবং ইউজারকে এক্সেলে Macros এনাবল করতে বলা হবে এবং এভাবে ম্যালওয়্যার সিস্টেমে রান করবে। কল সেন্টার অপারেটর তারপর বলবে তার/তার সাবস্ক্রিপশন ডি-অ্যাক্টিভেট হয়েছে এবং ক্রেডিট কার্ডে কোনো চার্জ লাগবে না।
ম্যালওয়্যার আক্রমণ কীভাবে প্রিভেন্ট করবেন?
যে বলেছি, সাইবার ক্রিমিনালরা গেনিয়াস বিভিন্ন পদ্ধতি ব্যবহার করে, তাই সেগুলো শনাক্ত করা সহজ নয়। নর আপনি সব সময় একই ধাপ ফলো করেন না যা এক নির্দিষ্ট পরিস্থিতিতে কাজ করতে পারে কিন্তু অন্য পরিস্থিতিতে ব্যর্থ হতে পারে। একমাত্র উপায় হচ্ছে আপনার ক্রেডিট কার্ডের ওপর নজর রাখা এবং নিশ্চিত করা যে আপনি HTTPS প্রোটোকল ফলো না করে যেকোনো ওয়েবসাইট ভিজিট করছেন না। দৃঢ় বিজিলেন্স এবং আপনার আর্থিক বিষয় ও সাইন আপ করা সার্ভিসের জানकारी সবসময় গুরুত্বপূর্ণ।
উদাহরণস্বরূপ, একই স্ক্যাম চলাকালীন ইউজার কলে মাঝপথে বুঝতে পারে যে তার তো কোনো ক্রেডিট কার্ডই নেই, তাহলে চার্জ কীভাবে হবে? এবং কল আক্রস্মিকভাবে শেষ হয়।
রিয়েল-টাইম অ্যান্টিভাইরাস হতে পারে তারনহার
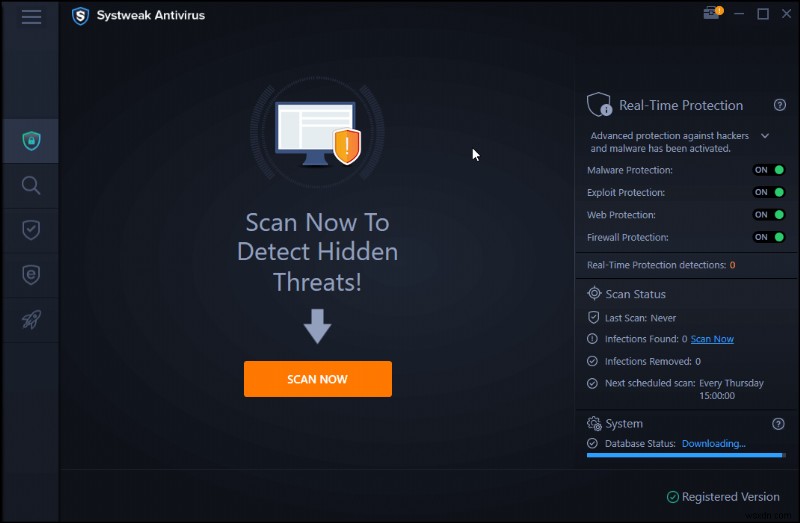
একটি রিয়েল-টাইম অ্যান্টিভাইরাস হচ্ছে এমন সফটওয়্যার যা আপনার পিসি ২৪/৭ স্ক্যান করে যখনই সেটা অন থাকে এবং পটেনশিয়াল হুমকি শনাক্ত করে যা এখনো ভাইরাস ডেফিনিশন লিস্টে আপডেটেড নয়। এই লিস্ট আপডেট করা হয় আপনারা আপডেটেড ভাইরাস ও ম্যালওয়্যার শনাক্ত করলে। কিন্তু যখন লিস্টে না থাকা ম্যালওয়্যার শনাক্ত করতে হয়, তবে আপনাকে এক্সপ্লয়েট প্রোটেকশন দেয় এমন অ্যান্টিভাইরাস সফটওয়্যার দরকার। কিছু অ্যান্টিভাইরাস রিয়েল-টাইম স্ক্যানিং এবং এক্সপ্লয়েট প্রোটেকশন একসাথে দেয় এবং আমরা যে সফটওয়্যারটি ব্যবহার করি এবং বিশ্বাস করি সেটা হলো Systweak Antivirus।
- Systweak Antivirus ২৪/৭ বেসিসে রিয়েল-টাইম প্রোটেকশন দেয় এবং সবসময় অন থাকে।
- কাস্টমারের দরকার অনুযায়ী বিভিন্ন স্ক্যান মোড সাপোর্ট করে।
- StopAll Ads এক্সটেনশন দিয়ে সিকিউয়ার ওয়েব ব্রাউজিং নিশ্চিত করে।
- বুট টাইম স্লো করা স্টার্টআপ আইটেম ডিলিট করতে সাহায্য করে।
- অভারঅল সিস্টেম পারফরম্যান্স উন্নত করে এবং वन-স্টপ সমাধান।
শেষ কথা: কল সেন্টার ফেক ইমেইল ও ফ্রি ট্রায়াল দিয়ে ম্যালওয়্যার ছড়িয়ে দিচ্ছে – মাইক্রোসফ্ট
ম্যালওয়্যার খুব দিন ধরে একটি কষ্টদায়ক কোডের টুকরো। এবং সেগুলো প্রিভেন্ট করার কোনো वन-স্টপ সমাধান নেই। একবার অ্যান্টিভাইরাস কোম্পানি ম্যালওয়্যার শনাক্ত করলে। ম্যালিশাস এক্টররা একটি নতুন ডেভেলপ করে যা লোকেদের স্ক্যাম করতে ব্যবহার করা হয় যতক্ষণ না নতুন ম্যালওয়্যারের কিউয়ার ডিসকভার হয়। এবং সাইকেলটি চলতে থাকে। একমাত্র সম্ভব উপায় হচ্ছে আপনার কম্পিউটারে রিয়েল-টাইম অ্যান্টিভাইরাস অ্যাপ ইনস্টল করা এবং আপনার কম্পিউটারে করা কাজগুলোর प्रति সতর্ক থাকা। সোশ্যাল মিডিয়ায় ফলো করুন – Facebook, Instagram এবং YouTube।
