

Kaspersky-এর বিশ্লেষকরা সিদ্ধান্ত নিয়েছে যে Andariel গোষ্ঠী একটি উদ্যোগে ফোকাস করার বদলে যেকোনো কোম্পানিকে টার্গেট করার জন্য প্রস্তুত। জুন মাসে US Cybersecurity and Infrastructure Security Agency (CISA) ঘোষণা করে যে US স্বাস্থ্যসেবা খাতটি Maui র্যানসমওয়্যারের প্রধান লক্ষ্য, যা ব্যবসায়িক প্রতিষ্ঠান এবং সরকারি निकায়কে লক্ষ্য করে। কিন্তু ভারত, ভিয়েতনাম এবং রাশিয়ায় একাধিক শিকারের পাশাপাশি জাপানের কমপক্ষে একটি কোম্পানিতে আক্রমণ ঘটেছে।
Andariel গোষ্ঠী কীভাবে আক্রমণ করে – Modus Operandi?
প্রখ্যাত স্পাইওয়্যার DTrack হলো Andariel সংস্থা দ্বারা ব্যবহৃত প্রধান অস্ত্র। এটি শিকারর ডেটা সংগ্রহ করে একটি রিমোট হোস্টে প্রেরণ করে। DTrack ব্রাউজার ইতিহাস সংগ্রহ করে একটি আলাদা ফাইলে সংরক্ষণ করে, অন্যান্য বিষয়ের পাশাপাশি। Andariel আক্রমণে ব্যবহৃত ভেরিয়েন্ট সংগৃহীত ডেটা শিকারর নেটওয়ার্কের মধ্যে একটি রিমোট হোস্টে রাখতে পারে এবং HTTP-এর মাধ্যমে হ্যাকারদের সার্ভারে পাঠাতে পারে।
Maui র্যানসমওয়্যার ব্যবহার করা হয় যখন আক্রমণকারীরা গুরুত্বপূর্ণ ডেটা আবিষ্কার করে। টার্গেটেড হোস্টে এটি প্রায়শই DTrack ভাইরাস সক্রিয় হওয়ার ১০ ঘণ্টা পর আবিষ্কৃত হয়। অপারেটররা ম্যানুয়ালি র্যানসমওয়্যার চালায় এবং কোন ডেটা এনক্রিপ্ট করা হবে সেটি বেছে নেন।
3Proxy আরও একটি পদ্ধতি যা আক্রমণকারীরা ব্যবহার করছেন বলে মনে হয়। এর ছোট আকারের কারণে আক্রমণকারীরা সম্ভবত এই বিশ্বস্ত, ফ্রি, ক্রস-প্ল্যাটফর্ম প্রক্সি সার্ভার ব্যবহার করতে আগ্রহী। একটি কাম্প্রোমাইজড কম্পিউটারে রিমোট এক্সেস বজায় রাখতে এই টুলটি ব্যবহার করা হয়।
Andariel-এর ম্যালওয়্যার কীভাবে ছড়িয়ে পড়ে?
হ্যাকাররা অপেন-সোর্স ওয়েব সার্ভিসের آنপ্যাচড ভার্সন ব্যবহার করে। একটি উদাহরণে, আক্রমণকারীরা একটি অজানা এক্সপ্লয়েট ব্যবহার করে একটি রিমোট সার্ভার থেকে একটি PowerShell স্ক্রিপ্ট চালালেন malignware HFS (HTTP file server) 통해 ডাউনলোড করার পর। অন্য একটি উদাহরণে, তারা CVE-2017-10271 ভালনারেবিলিটি এক্সপ্লয়েট করে একটি WebLogic সার্ভার নিয়ন্ত্রণে আনতে সফল হলেন, যা চূড়ান্তভাবে তাদের একটি স্ক্রিপ্ট এক্সিকিউট করতে দিয়েছিল।
আমি কীভাবে নিরাপদ থাকব?
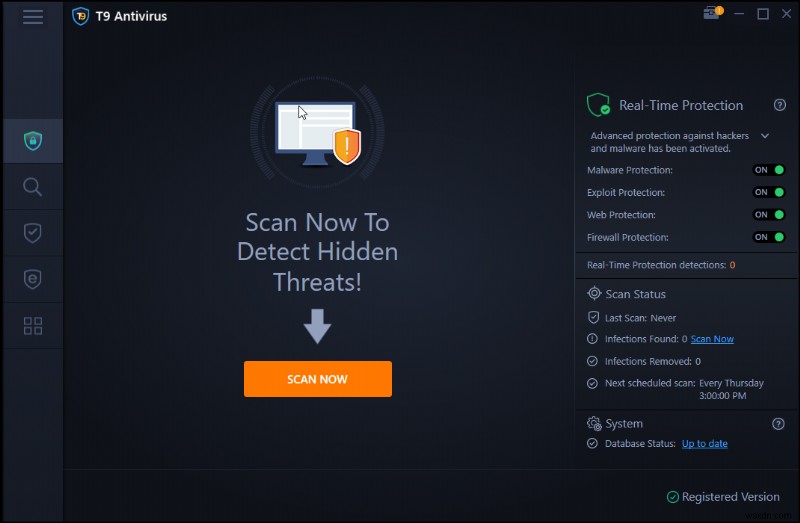
Andariel আক্রমণের কোনো নির্দিষ্ট সমাধান নেই, তবে সেগুলো যে ম্যালওয়্যার টুলগুলো ব্যবহার করে তার বিরুদ্ধে রিয়েল-টাইম অ্যান্টিভাইরাস ব্যবহার করে রক্ষা পাওয়া যায়। এই ক্যাটাগরির সেরা অ্যান্টিভাইরাস টুলের মধ্যে একটি হলো T9 অ্যান্টিভাইরাস যাকে দু বছর আগে iVB100 সার্টিফিকেশন মিলেছিল এবং এখনো তা বজায় রেখেছে। এই সফটওয়্যার ব্যবহার করার কিছু সুবিধা নিচে দেওয়া হলো:
ম্যালওয়্যার প্রোটেকশন
T9 অ্যান্টিভাইরাস ইনফেকশন, জিরো-ডে থ্রেট, ম্যালওয়্যার, ট্রোজান, পিইউপি, অ্যাডওয়্যার এবং আরও অনেক হুমকি থেকে রক্ষা করে।
তাৎক্ষণিক সুরক্ষা
রিয়েল-টাইম সিকিউরিটি ম্যালওয়্যার আপনার মেশিনে ইনফেক্ট করার আগে সেটি শনাক্ত ও রোধ করে। নিরাপত্তা লঙ্ঘন, আইডেন্টিটি চুরি এবং অন্যান্য হুমকি এভাবে প্রতিরোধ করা যায়।
স্টার্টআপ অ্যাপ্লিকেশন সরান
অনাবশ্যক স্টার্টআপ আইটেম দ্রুত শনাক্ত ও সরিয়ে ফেললে পটভূমিতে চলমান স্টার্টআপ প্রোগ্রাম আপনার কম্পিউটার এবং ডেটার নিরাপত্তাকে খতরে ডালতে পারবে না।
এক্সপ্লয়েট প্রিভেনশন
বিশ্বস্ত T9 Antivirus Exploit Protection মডিউল নিরাপত্তার ছিদ্রের কারণে ম্যালওয়্যার ইনফেকশন থেকে রক্ষা প্রদান করে।
ভাইরাস ডেফিনিশন আপডেট
অ্যান্টিভাইরাস সফটওয়্যার নিয়মিত আপডেট হতে হয় যাতে নতুন ম্যালওয়্যার হুমকি শনাক্ত ও নিরসন করা যায় এবং হ্যাকাররা তাদের কৌশল পরিশোধন করে। সর্বশেষ ডাটাবেস ডেফিনিশন আপডেট নিয়মিত ইনস্টল করে T9 Antivirus আপনাকে সর্বশেষ হুমকি থেকে রক্ষা করে।
সর্বাধুনিক এবং আধুনিক হুমকি থেকে নিজেকে রক্ষা করুন
আজকের নেটওয়ার্কযুক্ত সমাজে জটিল আক্রমণের সম্ভাবনা একটি বড় নিরাপত্তা চিন্তা। এই হুমকি কমাতে সেরা উপায় হলো T9 Antivirus এবং ম্যালওয়্যার প্রোটেকশন সফটওয়্যার জীসো একটি אדভান্সড প্রোগ্রাম ব্যবহার করা যেটি রিয়েল-টাইম সিকিউরিটি এবং বহুস্তরীর প্রতিরক্ষা দেয়। ডেটা আপহরণের আগে সিকিউরিটি টেকনোলজি হুমকি শনাক্ত করে সফলভাবে মোকাবিলা করে।
শেষ কথা: Andariel আক্রমণ কী এবং আপনার পিসি কীভাবে রক্ষা করবেন
Lazarus APT গ্রুপের একটি উপগোষ্ঠী বলে মনে হওয়া Andariel তার সাইবার অপারেশন দিয়ে তন্দ্রা ভাঙাচ্ছে। ম্যালিশিয়াস হ্যাকাররা বিশ্বব্যাপী ব্যবসায়িক প্রতিষ্ঠানগুলকে DTrack স্পাইওয়্যার এবং Maui র্যানসমওয়্যার দিয়ে টার্গেট করছে। লাজারাসের অভ্যাস অনুযায়ী, এই আক্রমণে সংস্থা আর্থিক সুবিধার জন্য র্যানসম দাবি করছে।
আমাদের সোশ্যাল মিডিয়ায় ফলো করুন – ফেসবুক, ইনস্টাগ্রাম এবং ইউটিউব। যেকোনো প্রশ্ন বা আইডিয়া যোগাযোগ করুন। আমরা সমাধান দিতে প্রফুল্লিত হব। আমরা প্রায়শই সাধারণ প্রযুক্তিগত সমস্যার সমাধান, টিপস এবং গাইডেন্স পাবলিশ করি।
