

WevtUtil.exe হলো Windows অপারেটিং সিস্টেমের একটি কমান্ড-লাইন ইউটিলিটি, যা hovedতঃ আপনার প্রোভাইডারকে কম্পিউটারে রেজিস্টার করতে ব্যবহৃত হয়। এই টুলটি %windir%\System32 ফোল্ডারে অবস্থিত। এই কমান্ডটি শুধু Administrators গ্রুপের সদস্যদের জন্য সীমাবদ্ধ এবং এটি অবশ্যই elevated privileges-এ চালাতে হবে। এই পোস্টে, আমরা Windows 11 বা Windows 10 কম্পিউটারে এই বিল্ট-ইন টুলটি কীভাবে ব্যবহার করবেন তা আলোচনা করব।
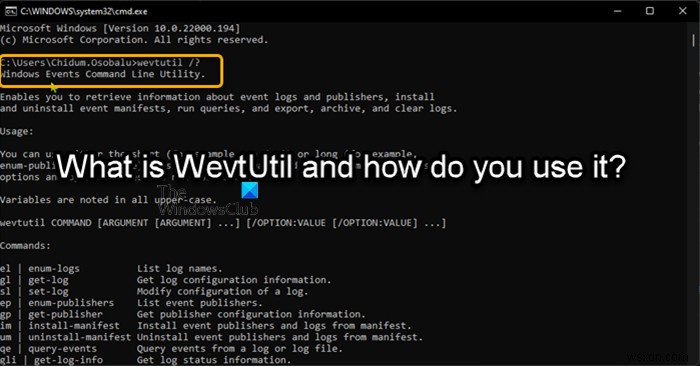
C System32 WevtUtil exe কী?
Windows Events Command Line Utility নামে পরিচিত প্রসেসটি Microsoft দ্বারা Windows অপারেটিং সিস্টেমের নেটিভ। wevtutil.exe ফাইলটি C:\Windows\System32 ফোল্ডারে অবস্থিত। Windows 11/10-এ ফাইল সাইজ 171,008 বাইট। WevtUtil.exe হলো একটি Windows কোর সিস্টেম ফাইল।
WevtUtil কী এবং কীভাবে ব্যবহার করবেন?
WevtUtil.exe কমান্ডটি আপনাকে ইভেন্ট লগ এবং পাবলিশার সম্পর্কে তথ্য পেতে সক্ষম করে। আপনি এই কমান্ডটি ব্যবহার করে প্রোভাইডার, এর ইভেন্ট, এবং চ্যানেলসমূহ যেখানে এটি ইভেন্ট লগ করে সেগুলো সম্পর্কে মেটাডেটা তথ্য পেতে পারেন, এবং একটি চ্যানেল বা লগ ফাইল থেকে ইভেন্ট কোয়েরি করতে পারেন।
PC ব্যবহারকারীরা নিচের কাজগুলো করার জন্য WevtUtil কমান্ড চালাতে পারেন:
- ইভেন্ট লগ এবং পাবলিশার সম্পর্কে তথ্য রিট্রিভ করুন।
- সেলফ-কন্টেইনড ফরম্যাটে লগ আর্কাইভ করুন।
- উপলব্ধ লগগুলো এনিউমারেট করুন।
- ইভেন্ট ম্যানিফেস্ট ইনস্টল এবং আনইনস্টল করুন।
- কোয়েরি রান করুন।
- ইভেন্ট এক্সপোর্ট করুন (ইভেন্ট লগ থেকে, লগ ফাইল থেকে, বা স্ট্রাকচার্ড কোয়েরি ব্যবহার করে) একটি নির্দিষ্ট ফাইলে।
- ইভেন্ট লগ ক্লিয়ার করুন।
юзаেজ ইনফরমেশনের জন্য, কমান্ড প্রম্পটে wevtutil /? এন্টার করুন।
WevtUtil কমান্ড ব্যবহার করা
Windows 11/10 সিস্টেমে WevtUtil কমান্ডের কিছু বেসিক ব্যবহার দেখা যাক।
Windows key + R চাপুন, cmd টাইপ করুন এবং Enter চাপুন Command Prompt খোলার জন্য। অথবা, Windows Terminal খুলুন এবং Command Prompt প্রোফাইল সিলেক্ট করুন। CMD প্রম্পটে, নিচের কমান্ডগুলো সংশ্লিষ্ট টাস্কের জন্য চালান।
নোট: WevtUtil-এর অধিকাংশ অপশন কেস-সেনসিটিভ নয়, কিন্তু বিল্ট-ইন হেল্প কেস-সেনসিটিভ এবং সেটি অবশ্যই UPPER কেসে রিকোয়েস্ট করতে হবে। ইভেন্ট লগ ডেটা রিট্রিভ করার জন্য, PowerShell কমান্ডলেট Get-WinEvent ব্যবহার করা সহজ এবং নমনীয়।
- সব লগের নাম লিস্ট করুন:
wevtutil el
- লোকাল কম্পিউটারের System লগের কনফিগারেশন ইনফরমেশন XML ফরম্যাটে দেখান:
wevtutil gl System /f:xml
- একটি কনফিগারেশন ফাইল ব্যবহার করে ইভেন্ট লগ অ্যাট্রিবিউট সেট করুন (উদাহরণের জন্য Remarks দেখুন):
wevtutil sl /c:config.xml
- Microsoft-Windows-Eventlog ইভেন্ট পাবলিশারের ইনফরমেশন দেখান, ইভেন্টের মেটাডেটা সহ যা পাবলিশার আরাইজ করতে পারে:
wevtutil gp Microsoft-Windows-Eventlog /ge:true
- myManifest.xml ম্যানিফেস্ট ফাইল থেকে পাবলিশার এবং লগ ইনস্টল করুন:
wevtutil im myManifest.xml
- myManifest.xml ম্যানিফেস্ট ফাইল থেকে পাবলিশার এবং লগ আনইনস্টল করুন:
wevtutil um myManifest.xml
- Application লগ থেকে তিনটি недавний ইভেন্ট টেক্সটুয়াল ফরম্যাটে দেখান:
wevtutil qe Application /c:3 /rd:true /f:text
- Application লগের স্ট্যাটাস দেখান:
wevtutil gli Application
- System লগ থেকে ইভেন্ট এক্সপোর্ট করুন C:\backup\system0506.evtx-এ:
wevtutil epl System C:\backup\system0506.evtx
- Application লগ থেকে সব ইভেন্ট ক্লিয়ার করুন সেগুলো C:\admin\backups\a10306.evtx-এ সংরক্ষণ করার পর:
wevtutil cl Application /bu:C:\admin\backups\a10306.evtx
- Application লগ থেকে সব ইভেন্ট ক্লিয়ার করুন:
wevtutil clear-log Application
- কম্পিউটারে ইনস্টল করা সব ইভেন্ট লগ পার্স করুন এবং সেগুলো সব ক্লিয়ার করুন, আপনি নিচের সিনট্যাক্স দিয়ে একটি ব্যাচ ফাইল তৈরি করতে পারেন এবং .bat ফাইলটি রান করতে পারেন:
@echo off for /f "tokens=*" %%G in ('wevtutil.exe el') do (wevtutil.exe cl "%%G")
- System লগ থেকে ইভেন্ট এক্সপোর্ট করুন C:\backup\ss64.evtx-এ:
wevtutil export-log System C:\backup\ss64.evtx
- বর্তমান কম্পিউটারের ইভেন্ট পাবলিশার লিস্ট করুন:
wevtutil enum-publishers
- SS64.man ম্যানিফেস্ট ফাইল থেকে পাবলিশার এবং লগ আনইনস্টল করুন:
wevtutil uninstall-manifest SS64.man
- Task Scheduler-এর জন্য ইভেন্ট লগ সক্ষম করুন:
wevtutil set-log "Microsoft-Windows-TaskScheduler/Operational" /e:true >null 2>&1
- Application লগ থেকে ৫০টি недавний ইভেন্ট টেক্সট ফরম্যাটে দেখান:
wevtutil qe Application /c:50 /rd:true /f:text
- System লগে শেষ ২০টি স্টার্টআপ ইভেন্ট খুঁজুন:
wevtutil query-events System /count:20 /rd:true /format:text /q:"Event[System[(EventID=12)]]"
WevtUtil.exe কমান্ডটি Event Viewer এবং Logs-এর প্রায় সব দিক নিয়ন্ত্রণ করতে পারে যার জন্য অনেক প্যারামিটার এবং সুইচ দরকার। WevtUtil.exe-এর মূল সিনট্যাক্স স্ট্রাকচার দেখতে এবং এই নেটিভ টুল সম্পর্কে আরও জানতে, Microsoft ডকুমেন্টেশন চেক আউট করুন।
আশা করি এই পোস্ট আপনাকে পর্যাপ্ত ইনফরমেটিভ লাগবে!
Windows লগ কীভাবে ব্যবহার করবেন?
Windows 11, Windows 10, এবং Server-এ Event Viewer অ্যাক্সেস করতে নিচের ধাপগুলো অনুসরণ করুন:
- Start বাটনের ওপর রাইট-ক্লিক করুন।
- Control Panel > System & Security সিলেক্ট করুন।
- Administrative tools-এ ডাবল-ক্লিক করুন।
- Event Viewer-এ ডাবল-ক্লিক করুন।
- আপনি যে টাইপের লগ রিভিউ করতে চান সেটি সিলেক্ট করুন (যেমন: Application, System)।
সিস্টেম লগ কী দেখায়?
Windows 11/10 কম্পিউটারে, সিস্টেম লগ (Syslog) অপারেটিং সিস্টেম (OS) ইভেন্টের রেকর্ড ধারণ করে যা ইঙ্গিত দেয় সিস্টেম প্রসেস এবং ড্রাইভার কীভাবে লোড হয়েছে। Syslog কম্পিউটার OS-র সাথে রিলেটেড ইনফরমেশনাল, এরর, এবং ওয়ার্নিং ইভেন্ট দেখায়।
লগ ফাইল ডিলিট করা যায় কিনা?
ডিফল্টভাবে, DB আপনার জন্য লগ ফাইল ডিলিট করে না। এই কারণেই, DB-এর লগ ফাইলগুলো آخিরে ডিস্ক স্পেসের অপ্রয়োজনিয় বড় পরিমাণ 차지 করে। এগাড়্ড করার জন্য, আপনাকে পেরিয়ডিক্যালি অ্যাডমিনিস্ট্রেটিভ একশন নিতে হবে যাতে যেসব লগ ফাইল আপনার অ্যাপ্লিকেশন দ্বারা আর ব্যবহৃত হচ্ছে না সেগুলো রিমুভ করা যায়। আপনি অ্যাপ্লিকেশন লেভেল লগ ফাইল ডিলিট করতে পারেন System View > Database Properties > Enterprise View এর মাধ্যমে। Planning অ্যাপ্লিকেশন টাইপ এবং যে অ্যাপ্লিকেশনটিতে লগ ফাইলগুলো আছে সেটি এক্সপ্যান্ড করুন। অ্যাপ্লিকেশনের ওপর রাইট-ক্লিক করুন, এবং Delete Log সিলেক্ট করুন।
