

বর্ধমান Mac ম্যালওয়্যার হুমকির মুখে সিকিউরিটি টুল একটি প্রয়োজনীয় বুরা। خوشবস্তু, আপনি নিজেকে রক্ষা করতে পারেন এবং মনের শান্তি ফিরিয়ে আনতে পারেন সঠিক টুল দিয়ে, যেন Objective-See-এর ফ্রি টুলের ভাণ্ডার।
প্রজেক্টটি প্যাট্রিক واردল, একজন সিকিউরিটি রিসার্চারের ব্রেইনচাইল্ড, যিনি নিজের কম্পিউটার সুরক্ষিত করার জন্য টুলের একটি রেঞ্জ তৈরি করেছেন। তিনি সেগুলো সব ফ্রি রিলিজ করেছেন, এবং গবেষণা ও শিক্ষামূলক উদ্দেশ্যে পরিচিত Mac ম্যালওয়্যারের একটি রিপোজিটরি মেইন্টেইন করেন।
চলুন লাইনআপ এবং আপনি কীভাবে এই টুলগুলো ব্যবহার করে আপনার Mac ভালো রক্ষা করতে পারেন সেটা দেখি।
১. Do Not Disturb
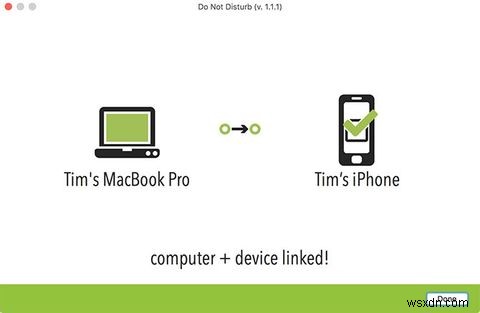
এটি কী করে: আপনার MacBook-এ ফিজিক্যাল অ্যাক্সেস অ্যাটাকের বিষয়ে সতর্কতা দেয়।
আপনি যদি MacBook নিয়ে ভ্রমণ করেন বা আপনার ওয়ার্কপ্লেস "bring your own device" পদ্ধতি সমর্থন করে, তবে ফিজিক্যাল অ্যাক্সেস অ্যাটাক আপনার ল্যাপটপের সবচেয়ে বড় হুমকি হতে পারে। আমাদের অনেকেই কফি আনতে ল্যাপটপ অপরিচারিত রেখে দিয়ে যাই ম্যালিশিয়াস USB ডিভাইস এবং অন্যান্য ব্যবহারকারীর ভয়াবহ হুমকি সম্পর্কে চিন্তা করেই না।
Do Not Disturb একটি স্থায়ী লঞ্চ প্রসেস ইনস্টল করে যা সকল পরিচিত "lid open" ইভেন্ট লগ করে, সতর্কতা পাঠানোর বা কাস্টম অ্যাকশন এক্সিকিউট করার অপশনসহ। এটি সেরা কাজ করে কোম্পানিয়ন iOS অ্যাপের সাথে জোড়া দিয়ে, যা আপনাকে evasive অ্যাকশন लेने দেয় যেন আপনার ওয়েবক্যাম দিয়ে দোষীর ছবি তোলা, বা আপনার Mac রিমোটলি শাট ডাউন করা।
একবার অ্যাপটি ইনস্টল করলে আপনি ফিজিক্যাল অ্যাক্সেস ইভেন্টের লগ দেখতে পারবেন, কোনো iOS কাউন্টারপার্ট অ্যাপ ছাড়া। প্যাসিভ লগিং (কোনো দৃশ্যমান সতর্কতা নেই) এবং মেনুবার আইকন লুকিয়ে "নевиজিবলি" অ্যাপ চালানোর প্রেফারেন্সও আছে।
ডাউনলোড: Do Not Disturb
২. KnockKnock
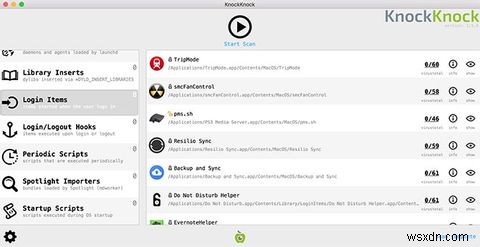
এটি কী করে: আপনার Mac-কে প zweig ম্যালওয়্যারের চিহ্নের জন্য স্ক্যান করে।
এটি একটি বেসিক ম্যালওয়্যার স্ক্যানার से বড়। KnockKnock প جنيه ম্যালওয়্যারের চিহ্ন খুঁজে বের করে—ম্যালিশিয়াস কোড যা নিজে নিজে বারবার ইনস্টল হয়। এটি সাধারণত হয় যখন আপনার কম্পিউটার রিস্টার্ট হয়। KnockKnock অনলাইন ডিটেকশন টুল VirusTotal-এর সাথে ইন্টিগ্রেটেড, তাই পরিচিত ম্যালওয়্যার ডিটেকশনের সময় লাল হাইলাইট পায়।
VirusTotal ইন্টিগ্রেশন ভালো হলেও, অ্যাপটি অন্যান্য স্থায়ীভাবে ইনস্টল করা অ্যাপ্লিকেশনও রিপোর্ট করে। আপনার অধিকাংশ ফলাফল বেনাইন হবে, কিন্তু এটা আপনাকে তালিকা নিচে নজর দিয়ে অনিয়মিত কিছু দেখতে দেয়। অ্যাপটি প็จ_types_প্রকারের স্থায়ী ইনস্টলার ডিটেক্ট করে, যেন প্লাগইন, ব্রাউজার এক্সটেনশন, লঞ্চ ও লগইন আইটেম, এবং কার্নেল এক্সটেনশন।
ডাউনলোড: KnockKnock
৩. TaskExplorer
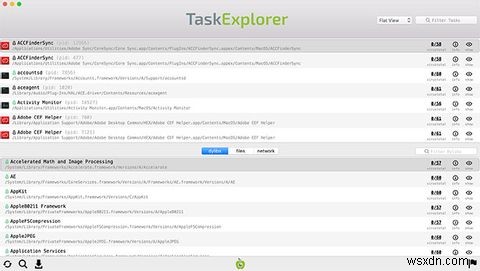
এটি কী করে: Apple-এর Activity Monitor টাস্ক ম্যানেজারের মতো, কিন্তু সিকিউরিটি-ফোকাসড।
TaskExplorer আপনার Mac-এ সরবরাহ করা Activity Monitor অ্যাপের খুব মিল, বশỉ VirusTotal ইন্টিগ্রেশন ছাড়া। এর মানে অ্যাপটি যেকোনো পরিচিত ম্যালিশিয়াস বর্তমান রানিং প্রসেস ফ্ল্যাগ করবে। আপনি যেকোনো অপরিচিত জিনিস VirusTotal-এর সার্ভারে পাঠাতে পারেন অ্যানালাইসিসের জন্য।
অ্যাপটি দ্রুত যেকোনো রানিং প্রসেসের সাইনিং স্ট্যাটাস, লোড করা ডাইনামিক লাইব্রেরি, নেটওয়ার্ক কানেকশন ডিটেইল, এবং একটি প্রদত্ত টাস্ক দ্বারা বর্তমানে ব্যবহৃত ফাইলগুলো দেখাতে পারে। এটি KnockKnock-এর সাথে মিল, কিন্তু এখানে জোর দেওয়া হয়েছে ইতিমধ্যে লঞ্চ হওয়া প্রসেসগুলোর ওপর, তাদের এক্সিকিউশনের জন্য দায়ী কোডের বদলে।
ডাউনলোড: TaskExplorer
৪. BlockBlock
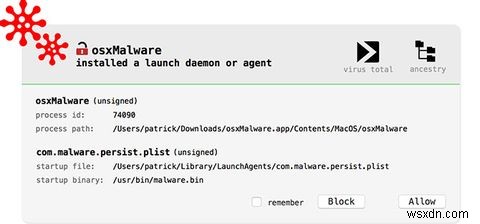
এটি কী করে: ম্যালওয়্যার ইনস্টলার খুঁজে বের করে এবং সেগুলো ব্লক করার চেষ্টা করে।
KnockKnock যেখানে ম্যালওয়্যারের জন্য দায়ী ইনস্টলার খুঁজে, BlockBlock ইনস্টলেশনটা সম্পূর্ণ বাধা দিতে চায়। এটি পৃষ্টভাগে liên tục চলে, সাধারণ প 언니স্টেন্স লোকেশন মনিটর করে, এবং কিছু সন্দেহজনক ডিটেক্ট করলে সতর্কতা দেখায়।
আপনি যা আশা করছেন, BlockBlock VirusTotal-এর সাথে ইন্টিগ্রেটেড। এটি পরিচিত ম্যালওয়্যার ফ্ল্যাগ করে, কিন্তু BlockBlock-এর অনেক ডিটেকশন বৈধ অ্যাপের রুটিন অপারেশন। BlockBlock আপনাকে যেকোনো ডিটেক্ট করা ইনস্টলেশন ব্লক করার অপশন দেয়। অ্যাপটি রিপোর্ট করেও থাকে ইনস্টলারটি Apple দ্বারা সাইন করা, থার্ড পার্টি দ্বারা সাইন করা, বা সম্পূর্ণ অনসাইনড।
ডাউনলোড: BlockBlock
৫. RansomWhere?
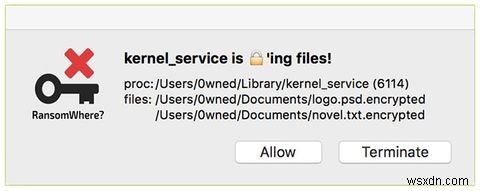
এটি কী করে: নতুন তৈরি হওয়া এনক্রিপ্টেড ফাইল মনিটর করে র্যানসমওয়্যার অ্যাটাক রোধ করার চেষ্টায়।
Ransomware হলো ম্যালওয়্যারের একটি নির্দিষ্ট প্রকার যা আপনাকে আপনার ডেটা থেকে বাদ দেয়, সাধারণত আপনার ফাইলগুলোর নিরাপদ ফেরত পাওয়ার জন্য কোনো অর্থদানের দাবি করে। এই নির্দিষ্ট ম্যালওয়্যার ডিজাইনের একটি पहचान হলো সন্দেহজনক প্রসেস দ্বারা এনক্রিপ্টেড ফাইল তৈরি।
RansomWhere? আপনার সিস্টেমকে পরিচিত র্যানসমওয়্যার চিহ্নের জন্য মনিটর করে, প্রসেসটি ব্লক করে এবং আপনাকে একটি সম্ভাব্য হুমকি Allow বা Terminate করতে প্রম্পট করে। অ্যাপটি অট্রাস্টেড প্রসেস ফ্ল্যাগ করে যেগুলো দ্রুত এনক্রিপ্টেড ফাইল তৈরি করে, درইছি Apple-সাইন করা সফ্টওয়্যার এবং অ্যাপ ডাউনলোড করার আগে ইনস্টল করা সফ্টওয়্যারকে স্পষ্টভাবে ট্রাস্ট করে।
অন্য Objective-See অ্যাপের মতো, RansomWhere? স্পষ্টভাবে ম্যালওয়্যার খুঁজে না বরং ম্যালওয়্যারের নির্দেশক অ্যাকশন খুঁজে। সম্ভব অ্যাপটি বৈধ প্রসেস ফ্ল্যাগ করবে, যদিও ডেভেলপার ফলস পজিটিভ সংখ্যা ন্যূনতম রাখতে চেয়েছেন।
ডাউনলোড: RansomWhere?
৬. OverSight
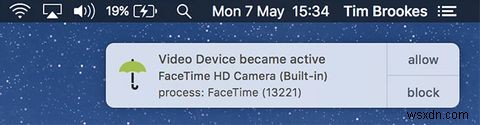
এটি কী করে: আপনার মাইক্রোফোন বা ক্যামেরা এক্টিভ হলে আপনাকে সতর্ক করে।
Objective-See-এর সবচেয়ে সরল অ্যাপগুলোর একটি, OverSight আপনাকে সতর্ক করে যখন আপনার Mac-এর মাইক্রোফোন বা ওয়েবক্যাম অন হয়। Mac ম্যালওয়্যারের পরিচিত উদাহরণ আছে যা ব্যবহারকারীদের রেকর্ড বা এমনকি স্ট্রিম করার চেষ্টা করেছে, এজন্য অনেক ব্যবহারকারী সতর্কতা হিসেবে তাদের ওয়েবক্যাম কভার করে রাখেন।
OverSight ওয়েবক্যাম বা মাইক্রোফোন ইভেন্ট মনিটর ও রিপোর্ট করে। সতর্কতায় প্রসেসের নাম এবং প্রসেস আইডেন্টিফায়ার থাকে, প্লাস Allow বা Block করার প্রম্পট। আপনি নিরাপদ অ্যাপ্লিকেশন হোয়াইটলিস্ট করতে পারেন যাতে আপনাকে বারবার অনুমোদন করতে না হয়।
সবচেয়ে আকর্ষণীয়ভাবে, অ্যাপটি সেকেন্ডারি প্রসেস ডিটেক্ট করার চেষ্টা করে যা লেজিটিমেট ওয়েবক্যাম বা মাইক্রোফোন রিকোয়েস্টের ওপর পিগiback করতে চায়। এটি অচূক নয়, কিন্তু কিছুই না থাকতে ভালো।
ডাউনলোড: OverSight
৭. KextViewr
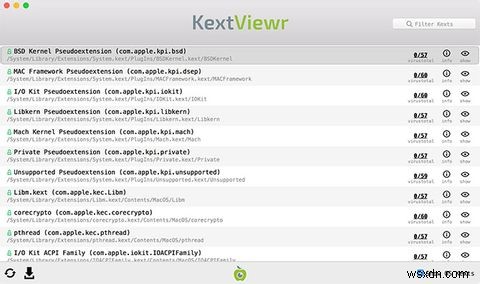
এটি কী করে: বর্তমানে লোডেড কার্নেল এক্সটেনশন তালিকা করে।
কার্নেল এক্সটেনশন (যে "kexts" নামে পরিচিত) macOS-এ সর্বোচ্চ সুবিধা পায়, তাই গুরুত্বপূর্ণ যে আপনার কাছে কোই অneeধায় মডিউল চালু নেই। KextViewr বর্তমানে লোডেড সকল kexts তাদের সাইনিং স্ট্যাটাস, ইনস্টল করা ফাইলগুলোর পথ, এবং সম্ভবত সবচেয়ে গুরুত্বপূর্ণ, VirusTotal-এ ক্রস-রেফারেন্স করা হ্যাশের ফলাফলসহ দেখায়।
আপনি এই প্রসেসগুলো নিচের হ্যাশট্যাগ ব্যবহার করে ফিল্টার করতে পারেন: #apple, #nonapple, #signed, #unsigned, এবং #flagged। এর বাইরে আর কিছু নেই!
ডাউনলোড: KextViewr
৮. What's Your Sign
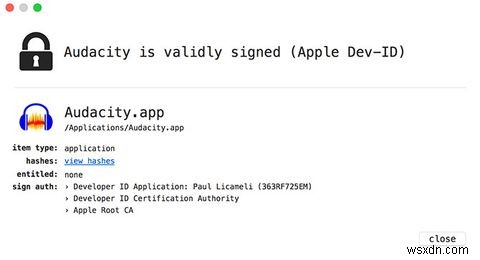
এটি কী করে: একটি অ্যাপের সাইনিং স্ট্যাটাস চেক করে এর বিশ্বাসযোগ্যতা নির্ধারণ করতে।
সব অনসাইনড অ্যাপ خطرনাক নয়। অনেক ওপেন সোর্স প্রজেক্ট এবং ফ্রিবিজ অনসাইনড, যেহেতু ডেভেলপারদের ডেভেলপার লাইসেন্সের জন্য ফান্ডিং নেই। সেটি ধরে, একটি সাইন করা অ্যাপ একটি অনসাইনড অ্যাপ চেয়ে বেশি বিশ্বাসযোগ্য (সিকিউরিটি দৃষ্টিকোণ থেকে)।
What's Your Sign একটি নতুন রাইট-ক্লিক কনটেক্সট অপশন যোগ করে Signing Info নামে। এতে ক্লিক করলে আপনি জানতে পারবেন অ্যাপটি Apple-সাইন করা, থার্ড পার্টি-সাইন করা, বা কোনো সাইন নেই। এটাই সব।
ডাউনলোড: What's Your Sign
Mac ব্যবহারকারীদের জন্য আরও উপযোগী Objective-See টুল
এখানে দেওয়া টুলগুলোর বাইরে, Objective-See-র কিছু অন্য টুল আছে যেগুলো নির্দিষ্ট ব্যবহারকারীদের জন্য আকর্ষণীয় হতে পারে:
- Lockdown: El Capitan-র জন্য লেখা হয়েছিল একটি Mac-এর এক্সপোজড "surface area" দ্রুত লিমিট করার উপায় দিতে যেন পরিচিত এক্সপ্লয়েটেবল সার্ভিসগুলো লক ডাউন করা যায়। বর্তমানে High Sierra-র সাথে কাজ করে না।
- Ostiarius: El Capitan-র জন্য আরেকটি অ্যাপ যা একটি সিকিউরিটি হোল বন্ধ করতে তৈরি হয়েছিল যেটি ম্যালওয়্যাকে Gatekeeper বাইপাস করতে দিত। macOS Sierra বা তার পরবর্তী ভার্সনে, Apple এই ইস্যু ফিক্স করেছে এবং Ostiarius আর দরকার নেই (হয়তো উপযোগী যদি আপনি আপনার Mac El Capitan-এর পastore আপগ্রেড না করতে পারেন)।
- dylib Hijack Scanner: Objective-See-এর প্রথম টুল, শেষ আপডেট El Capitan-র জন্য। TaskExplorer-এ উপরের মতো সমরূপ ফাংশনালিটি আছে।
সিকিউরিটি টুল আপনাকে ম্যালওয়্যার ইনফেকশন প্রতিরোধ ও ডিটেক্ট করতে সাহায্য করতে পারে, কিন্তু সাধারণ জ্ঞানের একটু ছিটা আপনাকে ইনফেকশন এড়াতে চমৎকার সাহায্য করতে পারে। সতর্ক থাকুন প্রসেস যা অ্যাডমিন পাসওয়ার্ড চায়, অনসাইনড অ্যাপ যেগুলো Gatekeeper বাইপাস চায়, এবং সিস্টেম ইন্টিগ্রিটি প্রোটেকশন সবসময় সক্রিয় রাখুন।
