

অধিকাংশ ম্যাক ব্যবহারকারী সিকিউরিটির ব্যাপারে বেশি চিন্তা করেন না। যেহেতু ম্যালওয়্যারের অধিকাংশ উইন্ডোজকে টার্গেট করে এবং macOS আপনাকে বক্সের বাইরে থেকে নিরাপদ রাখতে ভালো কাজ করে, তাই কমপ্লেসেন্ট হওয়া সহজ।
যেতে পারে, ম্যাক সিকিউরিটি থ্রেট জানতে যাবে, এবং অনেকগুলো ইউজার আচরণ থেকে আসে। এখানে কিছু опасzkod অভ্যাস যা আপনার ম্যাককে ম্যালিশিয়াস সফটওয়্যারে সংক্রামিত করতে পারে।
১. বিপজ্জনক বা পাইরেটেড সফটওয়্যার ডাউনলোড করুন
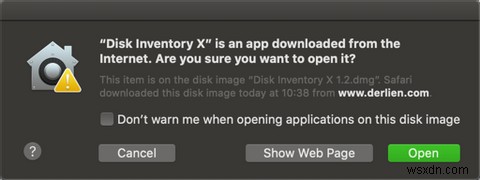
আপনার সিস্টেম খারাপ করার সবচেয়ে সহজ উপায় হলো ওয়েবের র্যান্ডম কোণ থেকে স্কেচি ম্যাক অ্যাপ ইনস্টল করা।
অনেক ক্ষেত্রে, পাইরেটেড সফটওয়্যার ডিস্ট্রিবিউটররা শুধু পেইড টুলগুলো বিনামূল্যে উপলব্ধ করার আগ্রহী। যেতে পারে, আপনি কখনো পাইরেটেড সফটওয়্যারে পুরোপুরি আস্থা রাখতে পারবেন না, কারণ প্যাকেজের সাথে কী যোগ করা হয়েছে সেটি বলা যাবে না। সত্যি, macOS ম্যালওয়্যারের অনেক ঐতিহাসিক উদাহরণ পাইরেটেড সফটওয়্যার ডাউনলোড থেকে এসেছে।
ম্যাক অ্যাপ ইনস্টল করার সবচেয়ে নিরাপদ জায়গাগুলো হলো ম্যাক অ্যাপ স্টোর এবং সরাসরি বিশ্বস্ত ডেভেলপাররা থেকে। ডিফল্টভাবে, macOS-এর গেটকিপার ফিচার শুধু অথোরাইজড ডেভেলপার থেকে অ্যাপ চালাতে দেবে, এবং আপনি যদি একটি অনট্রাস্টেড অ্যাপ চালানোর চেষ্টা করেন তবে সতর্কতা দেখাবে।
প্রায়শই, একটি লেজিটিমেট ডেভেলপারের কাছে অ্যাপলের সাথে রেজিস্টার করার টাকা নাও থাকতে পারে। আপনি এই সতর্কতা এড়াতে পারেন যখন এটি ঘটে, কিন্তু এটি গুরুত্বপূর্ণ যে আপনি অ্যাপটিতে আস্থা রাখেন যখন আপনি এটি করেন।
২. অ্যাপ এবং macOS আপডেট উপেক্ষা করুন
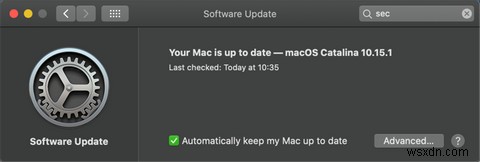
সবাই তাদের ম্যাক বা এর সফটওয়্যার আপডেট করার প্রম্পট দেখে ক্লান্ত হয়ে যান। কিন্তু আপনার সিস্টেমকে অ패চড রেখে আপনাকে আক্রমণের fronte আরও ευঅবস্থানে ফেলে।
প্রায়শই, macOS সিস্টেম আপডেট পরিচিত ভালনারেবিলিটি ফিক্স করে আপনাকে নিরাপদ রাখতে। আপনি যদি মাসে মাসে পুরনো ভার্সন চালাতে থাকেন, আপনি একটি আক্রমণের শিকার হতে পারেন যা অ্যাপল খুব আগে প্যাচ করেছে। নিজেকে সর্বশেষ OS ভার্সনে রাখতে মানে আপনি ম্যালিশিয়স এক্টরদের চেয়ে এক ধাপ आगे আছেন।
এটি আপনার কম্পিউটারের অ্যাপগুলোর জন্যও সত্য, বিশেষ করে আপনার ব্রাউজার। ঐতিহাসিক কেস থাকছে যেখানে জনপ্রিয় ম্যাক অ্যাপ ম্যালওয়্যারে সংক্রামিত হয়েছিল, যেমন ২০১৬-এ বিটটরেন্ট ক্লায়েন্ট ট্রান্সমিশন। যাদের সিস্টেমে অ্যাপটি ছিল কিন্তু কখনো আপডেট করতে পারেননি, তারা কিছু সময় আক্রমণের জন্য খোলা ছিল।
সৌভাগ্যয়, macOS আপনার অ্যাপ এবং সিস্টেম আপডেট করা সহজ করে দেয়। macOS Mojave এবং নতুনতরে, App Store খুলুন এবং Updates ট্যাব চেক করুন অ্যাপ স্টোর অ্যাপের নতুন ভার্সন ডাউনলোড করতে। আপনি macOS সফটওয়্যার আপডেট পাবেন System Preferences > Software Update-এ।
অন্যান্য সোর্স থেকে ডাউনলোড করা অ্যাপের জন্য, আপনাকে সেগুলো খুলতে হবে এবং ম্যানুয়ালি আপডেট চেক করতে হবে। আপনি সাধারণত Help বা অ্যাপ মেনুতে Check for updates পাবেন। অন্য সময়ে, আপনি About [app] পেজে অ্যাপ মেনুতে এটি পাবেন।
৩. ফ্ল্যাশ প্লেয়ার এবং জাভা চালান
একসময়, ফ্ল্যাশ প্লেয়ার এবং জাভার মতো ব্রাউজার প্লাগইন ওয়েবের এসেনশিয়াল অংশ ছিল, কারণ এগুলো আপনাকে সব ধরনের সাইটে মাল্টিমিডিয়া কন্টেন্ট উপভোগ করতে দিত। যেতে পারে, আজকের ওয়েবে এই রানটাইমগুলো hỗচ পতিত হয়েছে এবং কادা কেউ এগুলো ব্যবহার করতে হয়।
খুব কম ওয়েবসাইট এখন জাভা বা ফ্ল্যাশের প্রয়োজন। অ্যাডোব ২০২০-এর শেষে ফ্ল্যাশ রিটারained করার পরিকল্পনা করছে, এবং প্রায় সব ব্রাউজার বছরের পর বছর জাভা ব্লক করে রেখেছে। তাই আপনি সম্ভবত এই পথে নিজেকে আক্রমণের মুখে খুলে রাখিনি, কিন্তু এখনও আপনি এই প্লাগইনগুলো ব্যবহার করছেন কিনা চেক করা এবং থাকলে সেগুলো সরানো বুদ্ধিমানী।
চেক করতে, অ্যাপল মেনু আন্ডারে System Preferences খুলুন। আপনি যদি Flash Player বা Java এর জন্য একটি এন্ট্রি দেখেন, আপনার কাছে এটি ইনস্টলড আছে।
ম্যাক-এ ফ্ল্যাশ প্লেয়ার আনইনস্টল করা
অ্যাডোবর ম্যাক ফ্ল্যাশ প্লেয়ার আনইনস্টল পেজে যান ফ্ল্যাশ প্লেয়ার থেকে মুক্তি পেতে। Download the Adobe Flash Player uninstaller হেডারের নিচে, Mac OS X, version 10.6 and later-এর পাশের ডাউনলোড টেক্সটে ক্লিক করুন। টুলটি রান করুন এবং এটি ফ্ল্যাশ প্লেয়ার সরিয়ে দেবে।
আনইনস্টলেশন সম্পূর্ণ করতে, আপনার ইউজার ডিরেক্টরি থেকে নিচের ফাইলগুলোও সরান:
[USER]/Library/Preferences/Macromedia/Flash\ Player[USER]/Library/Caches/Adobe/Flash\ Playerআপনার ম্যাক থেকে জাভা সরানোর পদ্ধতি
ম্যাকওএস থেকে জাভা সরানো ইনস্টল করার চেয়ে কিছুটা বেশি জটিল। প্রথমে, Cmd + Space চাপুন স্পটলাইট সার্চ লঞ্চ করতে এবং Terminal খুলুন। একবার টার্মিনাল উইন্ডো খুললে, নিচের প্রতিটি কমান্ড একটু করে পেস্ট করুন এবং Enter চাপুন সেগুলো রান করার জন্য:
sudo rm -fr /Library/internet\ Plug-Ins/JavaAppletPlugin.pluginsudo rm -fr /Library/PreferencePanes/JavaControlPanel.prefPanesudo rm -fr ~/Library/Application\ Support/Oracle/Javaজাভা আজকাল সিকিউরিটি রিস্ক কেন কম, সেটি সম্পর্কে আমরা আরও দরুণ দেখেছি আপনি যদি আগ্রহী হন।
৪. আপনার ম্যাকের বিল্ট-ইন প্রোটেকশন ডিজেবল করুন
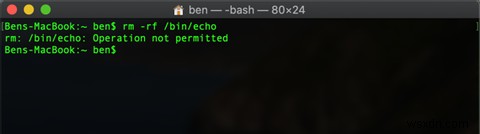
আমরা আগে উল্লেখ করেছি, macOS-এ বেশ কিছু বিল্ট-ইন প্রোটেকশন লেয়ার আছে। 그중 একটি, সিস্টেম ইন্টিগ্রিটি প্রোটেকশন (SIP), OS X El Capitan-এ পরিচিত হয়েছিল। মূলত, SIP ইউজার এবং প্রোগ্রামগুলাকে OS-এর কোর অংশগুলোর পরিবর্তন করার থেকে রোধ করে।
SIP-এর যোগফল অনেক ম্যাক ডিপ সিস্টেম টুইক কাজ করা বন্ধ করে দিয়েছিল। ফলস্বরূপ, আপনি এই পুরনো টুলগুলো আবার ব্যবহার করার জন্য SIP ডিজেবল করতে চাইতে পারেন। যদিও এটি সম্ভব, এটি করা একটি খারাপ ধারণা, কারণ SIP অফ করলে আপনার সিকিউরিটি 劇的に কমে যায়।
আপনার প্রোটেক্টেড OS ফাইলগুলোর কোনো ব্যারিয়ার না থাকলে, ম্যালওয়্যার ঘুসেই গুলিয়ে ফেলতে পারে। কিছু ট্রাবলশুটিং পরিস্থিতি আছে যেখানে আপনাকে কিছুক্ষণের জন্য SIP অফ করতে হয়, কিন্তু আপনাকে সেটি অবিলম্বে আবার অন করে দিতে হবে আপনার সিস্টেমের রিস্ক কমাতে।
গেটকিপারের জন্যও একই কথা, যা অনঅথোরাইজড অ্যাপ আপনার সিস্টেমে চালানোর থেকে রোধ করে। যেমন বলেছি, macOS আপনাকে শুধু অ্যাপ স্টোর থেকে, অথবা অ্যাপ স্টোর এবং আইডেন্টিফাইড ডেভেলপার থেকে অ্যাপ অনুমতি দেয়। আপনি টার্মিনাল ব্যবহার করে Anywhere অপশন সক্রিয় করতে পারেন, কিন্তু এটি ভালো ধারণা নয়।
প্রয়োজনে অনট্রাস্টেড অ্যাপ চালানো বুদ্ধিমানের কাজ যাতে আপনি ভুলে কিছু স্লিপ থ্রু করার দম নেই।
৫. খতরের বেসিক সাইনগুলো উপেক্ষা করুন
শুধু ম্যাক ব্যবহার করলে আপনাকে বেসিক সিকিউরিটি প্র্যাক্টিস উপেক্ষা করা উচিত নয়। ম্যাক-এ অকস্মাৎ কিছু নস্টি পিক আপ করা সহজ নাও হলেও, আপনাকে অনলাইন আক্রমণের সাধারণ ফর্মগুলোতে চোখ রাখা উচিত।
ইমেইলে লিংক বা অ্যাটাচমেন্টে ক্লিক করবেন না যদি আপনি নিশ্চিত না হন আপনি সেগুলোতে আস্থা করেন। এবং ফেক লিংক বা পপ-আপ যেগুলো আপডেট ইনস্টল করার জন্য প্রম্পট করে সেগুলো এড়ান।
আপনার ম্যাকে ম্যালওয়্যার খুঁজে বের করার পদ্ধতিও জানতে পারেন। আপনি যদি মনে করেন আপনি কিছু ऐसा করেছেন যা আপনার ম্যাককে আক্রমণের মুখে খুলে দিয়েছে, Malwarebytes for Mac-এর মতো একটি টুল দিয়ে অ্যান্টি-ম্যালওয়্যার স্ক্যান চালান।
এছাড়াও মেল্টডাউন এবং স্পেক্টার, বা KRACK Wi-Fi এক্সপ্লয়িটের মতো বিস্তৃত সিকিউরিটি ভালনারেবিলিটি সম্পর্কে अवগত থাকা স্মার্ট। এইগুলোর উভয় macOS-কে মাত্র প্রভাবিত করে না, তারা অন্যান্য পথে ম্যাক ব্যবহারকারীদের আক্রমণের মুখে খুলে রাখে।
macOS ম্যালওয়্যার এড়ানো আপনার হাতে
যেমন আমরা দেখেছি, অধিকাংশ ম্যাক ব্যবহারকারী হয়তো কখনো ম্যালওয়্যার আক্রমণের সম্মুখীন হবেন না। আপনার সিস্টেমের সবচেয়ে বড় থ্রেট থার্ড-পার্টি সফটওয়্যার থেকে আসে, তাই আপনি আপনার কম্পিউটারে কী অনুমতি দিচ্ছেন সেটি ভেট করা حیاتی। একটু প্রোएक্টিভ চিন্তা আপনার সিস্টেমকে দীর্ঘদিন নিরাপদ রাখতে সাহায্য করবে।
আপনার ম্যাক ইতিমধ্যে সংক্রামিত মনে হচ্ছে? আপনার ম্যাকে ভাইরাস আছে কিনা চেক করার পদ্ধতি জানুন।
