

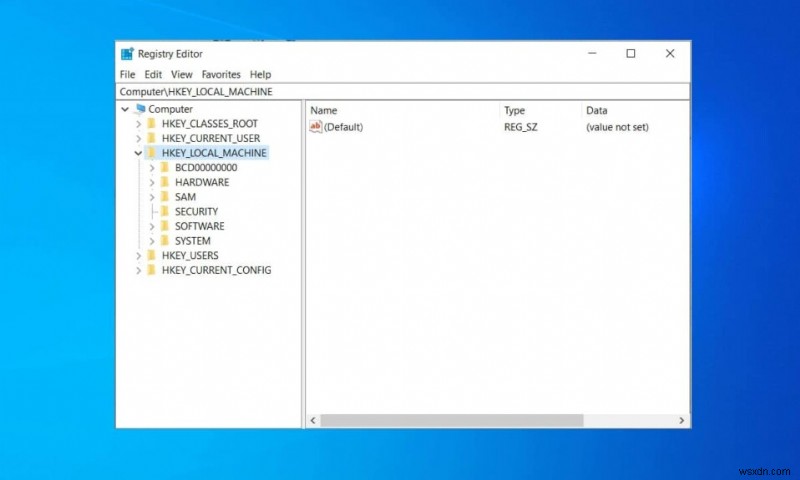
আপনি যদি জানতে চান HKEY_LOCAL_MACHINE কী এবং কীভাবে এটি এক্সেস করতে হয়, তবে এই সংক্ষিপ্ত গাইডটি পড়ুন যা HKEY_LOCAL_MACHINE-এর ডেফিনিশন, লোকেশন, এবং রেজিস্ট্রি সাবকিগুলো ব্যাখ্যা করবে।
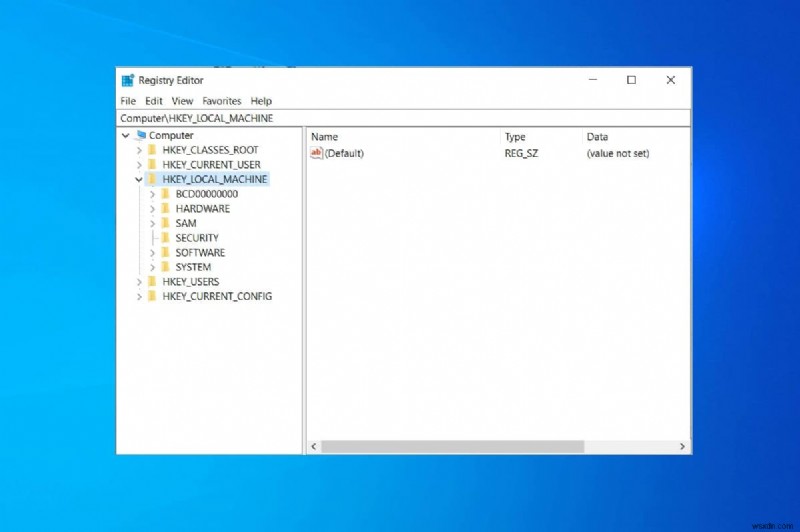
HKEY_LOCAL_MACHINE কী?
সকল নিম্ন-স্তরের উইন্ডোজ সেটিংস এবং অ্যাপ্লিকেশন সেটিংস একটি ডাটাবেসে সংরক্ষিত থাকে যাকে Windows registry বলা হয়। এখানে ডিভাইস ড্রাইভার, ইউজার ইন্টারফেস, কার্নেল, ফোল্ডার পাথ, স্টার্ট মেনু শর্টকাট, ইনস্টল করা অ্যাপ্লিকেশনের লোকেশন, DLL ফাইল, এবং সকল সফটওয়্যার ভ্যালু ও হার্ডওয়ার ইনফরমেশন স্টোর থাকে। কিন্তু, আপনি যদি উইন্ডোজ রেজিস্ট্রি খুলেন, তবে আপনি অনেক রুট কী দেখতে পাবেন, যারা প্রত্যেকটি নির্দিষ্ট উইন্ডোজ ফাংশনে অবদান রাখে। উদাহরণস্বরূপ, HKEY_LOCAL_MACHINE, সংক্ষেপে HKLM, এমনই একটি উইন্ডোজ রুট কী। এতে নিচের কনফিগারেশন ডিটেইলস থাকে:
- উইন্ডোজ ওএস
- ইনস্টল করা সফটওয়্যার
- ডিভাইস ড্রাইভার
- উইন্ডোজ ৭/৮/১০/ভিস্তার বুট কনফিগারেশন
- উইন্ডোজ সার্ভিসেস, এবং
- হার্ডওয়ার ড্রাইভার।
অবশ্যই পড়ুন: Windows Registry কী এবং এটি কীভাবে কাজ করে?
রেজিস্ট্রি এডিটর মাধ্যমে HKLM এক্সেস করা
HKEY_LOCAL_MACHINE বা HKLM কে প্রায়শই একটি রেজিস্ট্রি হাইভ বলা হয় এবং এটি রেজিস্ট্রি এডিটর ব্যবহার করে এক্সেস করা যায়। এই টুল আপনাকে রুট রেজিস্ট্রি কী, সাবকি, ভ্যালু, এবং ভ্যালু ডেটা তৈরি, রিনেম, ডিলিট বা ম্যানিপুলেট করতে সাহায্য করে। এটি আপনার সিস্টেমের অনেক সমস্যা ফিক্স করতে ব্যবহার করা যায়। কিন্তু, রেজিস্ট্রি এডিটর টুল ব্যবহার করার সময় আপনাকে সবসময় সতর্ক থাকতে হবে কারণ একটি ভুল এন্ট্রি মেশিনকে অনুপযোগী করতে পারে।
নোট: তাই, আপনাকে পরামর্শ দেওয়া হয় রেজিস্ট্রি এডিটরের সাথে যেকোনো অপারেশন করার আগে কী ব্যাকআপ নিন। উদাহরণস্বরূপ, আপনি যদি রেজিড্যুয়াল বা জাঙ্ক ফাইল ডিলিট করতে চান, তবে আপনি আপনাকেই সেটা করবেন না যদি আপনি এন্ট্রিগুলো নিয়ে নিশ্চিত না হন। অন্যথায়, আপনি থার্ড-পার্টি রেজিস্ট্রি ক্লিনার ব্যবহার করতে পারেন যা অবাঞ্ছিত রেজিস্ট্রি এন্ট্রি আটোমেটিক্যালি রিমুভ করতে সাহায্য করবে।
রেজিস্ট্রি এডিটর মাধ্যমে HKLM খোলার পদ্ধতি:
১. Windows + R কী একসাথে চাপিয়ে Run dialog box লঞ্চ করুন।
২. regedit টাইপ করে OK ক্লিক করুন।
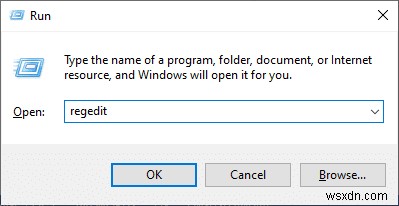
৩. বাম সাইডবারে Computer-এ ডাবল ক্লিক করুন এক্সপ্যান্ড করতে এবং HKEY_LOCAL_MACHINE ফোল্ডার অপশন সিলেক্ট করুন।
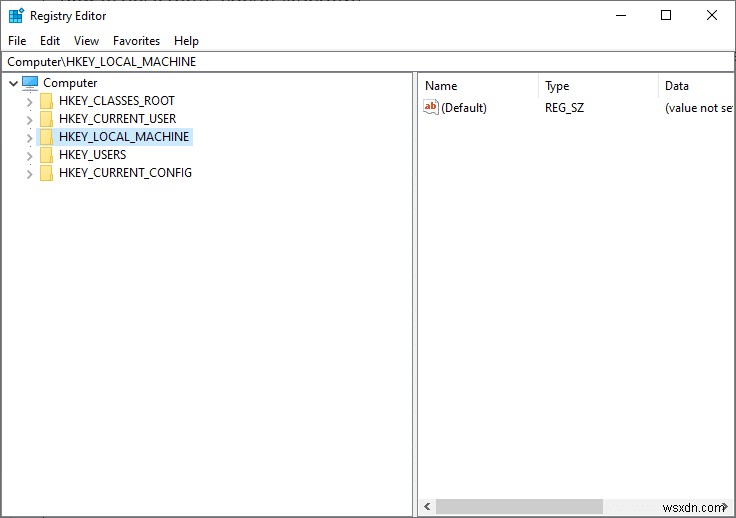
৪. এখন আবার HKEY_LOCAL_MACHINE অপশনে ডাবল-ক্লিক করুন এক্সপ্যান্ড করতে।
নোট: আপনি যদি আগে রেজিস্ট্রি এডিটর ব্যবহার করে থাকেন, তবে এটি ইতিমধ্যে এক্সপ্যান্ডেড স্টেটে থাকবে।
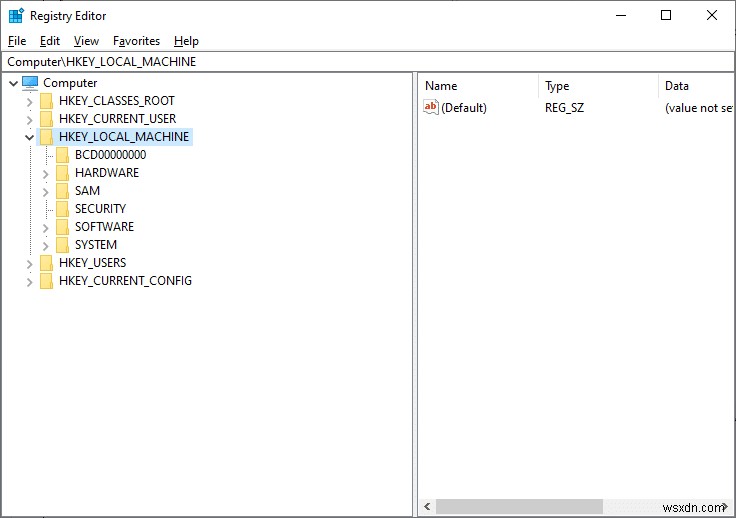
HKEY_LOCAL_MACHINE-এ কীগুলোর তালিকা
HKEY_LOCAL_MACHINE কী ফোল্ডারের ভেতরে অনেক রেজিস্ট্রি কী ফোল্ডার রয়েছে, নিচে সংজ্ঞা দেওয়া হলো:
নোট: উল্লিখিত রেজিস্ট্রি কিগুলো আপনার ব্যবহার কिये যাচ্ছে উইন্ডোজ ভার্সন অনুযায়ী ভিন্ন হতে পারে।
- BCD00000000 Subkey – উইন্ডোজ অপারেটিং সিস্টেম বুট করার জন্য অত্যাবশ্যক বুট কনফিগারেশন ডেটা এখানে সংরক্ষিত থাকে।
- COMPONENTS Subkey – উইন্ডোজ অপারেটিং সিস্টেমের সকল কম্পোনেন্টের কনফিগারেশন সেটিংস এই সাবকিতে সংরক্ষিত থাকে।
- DRIVERS Subkey – আপনার সিস্টেমে ইনস্টল করা সফটওয়্যার ও হার্ডওয়্যার ড্রাইভারসমূহের ডিটেইলস ড্রাইভারস সাবকিতে থাকে। এখানে ইনস্টলেশন ডেট, আপডেট ডেট, ড্রাইভারের ওয়ার্কিং স্টেট ইত্যাদি ইনফরমেশন পাওয়া যায়।
- SOFTWARE Subkey – সফটওয়্যার কী রেজিস্ট্রি এডিটরের সবচেয়ে কমনলি ইউজড সাবকিগুলোর একটি। আপনি যে অ্যাপ্লিকেশনগুলো খুলেন তাদের সেটিংস এবং অপারেটিং সিস্টেমের ইউজার ইন্টারফেস ডিটেইলস এখানে স্টোর থাকে।
- SCHEMA Subkey – এটি একটি টেম্পোরারি রেজিস্ট্রি কী যা উইন্ডোজ আপডেট বা অন্য ইনস্টলেশন প্রোগ্রামের সময় তৈরি হয়। উইন্ডোজ আপডেট বা ইনস্টলেশন প্রসেস কমপ্লিট হলে এগুলো অটোমেটিক্যালি ডিলিট হয়ে যায়।
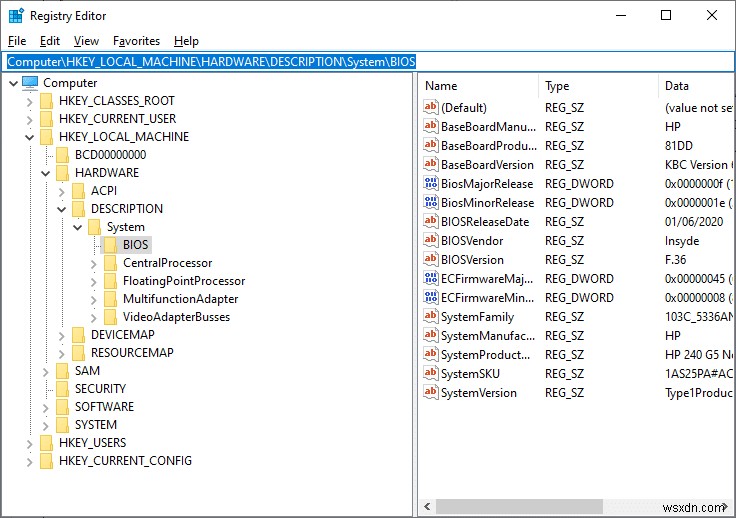
- HARDWARE subkey – হার্ডওয়্যার সাবকি BIOS (Basic Input and Output System), হার্ডওয়্যার, এবং প্রসেসর সংক্রান্ত সকল ডেটা সংরক্ষণ করে।
উদাহরণস্বরূপ, নেভিগেশন পাথ বিবেচনা করুন, Computer\ HKEY_LOCAL_MACHINE\ HARDWARE\ DESCRIPTION\ System\ BIOS। এখানে কারেন্ট BIOS ও সিস্টেমের সকল ডেটা স্টোর থাকে।
আরও পড়ুন: উইন্ডোজে রেজিস্ট্রি ব্যাকআপ ও রিস্টোর করার পদ্ধতি
HKLM-এ হিডেন সাবকিগুলো
রেজিস্ট্রি এডিটরে কিছু সাবকি ডিফল্টভাবে হিডেন থাকে এবং দেখা যায় না। আপনি যখন এই কিগুলো খুলেন, তবে সেগুলো খালি বা ব্ল্যাঙ্ক লাগতে পারে, তাদের সংশ্লিষ্ট সাবকিগুলোর সাথে মিলে। HKEY_LOCAL_MACHINE-এ হিডেন সাবকিগুলো হলো:
- SAM subkey – এই সাবকি ডোমেনের জন্য Security Accounts Manager (SAM) এর ডেটা ধারণ করে। প্রতিটি ডাটাবেসে গ্রুপ এলিয়াস, ইউজার একাউন্ট, গেস্ট একাউন্ট, অ্যাডমিনিস্ট্রেটর একাউন্ট, ডোমেনের লগইন নাম ইত্যাদি থাকে।
- SECURITY subkey – ব্যবহারকারীর সকল সিকিউরিটি পলিসি এখানে সংরক্ষিত থাকে। এই ডেটা ডোমেনের সিকিউরিটি ডাটাবেস বা আপনার সিস্টেমের সংশ্লিষ্ট রেজিস্ট্রির সাথে লিংকড থাকে।
আপনি যদি SAM বা SECURITY সাবকি ভিউ করতে চান, তবে আপনাকে রেজিস্ট্রি এডিটরে System Account ব্যবহার করে লগ-ইন করতে হবে। একটি সিস্টেম একাউন্ট হলো এমন একটি একাউন্ট যাদের পারমিশন অন্য যেকোনো একাউন্টের চেয়ে বেশি, অ্যাডমিনিস্ট্রেটর একাউন্টের চেয়েও।
নোট: আপনি কিছু থার্ড-পার্টি সফটওয়্যার ইউটিলিটি যেন PsExec ব্যবহার করেও আপনার সিস্টেমে এই হিডেন সাবকিগুলো ভিউ করতে পারেন। (পরামর্শ দেওয়া হয় না)
সুপারিশ
- Hulu Error Code P-dev302 সমাধান
- Windows 10 Boot Manager কী?
- আমার উইন্ডোজ 10 কম্পিউটার কেন স্লো?
- উইন্ডোজ 10-এ ব্রোকেন রেজিস্ট্রি আইটেম সমাধান
আশা করি এই গাইডটি সাহায্য করলো এবং আপনি HKEY_LOCAL_MACHINE, এর ডেফিনিশন, কীভাবে এক্সেস করতে হয়, এবং HKLM-এ রেজিস্ট্রি সাবকিগুলোর তালিকা সম্পর্কে জানতে পেরেছেন। আরো কোন কোয়েরি বা সুপারিশ থাকলে কমেন্টে জানাতে ভুলবেন না।
