

Green Antivirus একটি ম্যালিশিয়াস অ্যান্টিভাইরাস টুল যা আপনার কম্পিউটারে নিজে নিজে ইনস্টল হয়ে যায়, একটি ফেক স্ক্যান পারফর্ম করে এবং তারপর আপনার সিস্টেমে অনেক কাল্পনিক ভাইরাস থাকার বিষয়ে জানায়। সফ্টওয়্যারটি তারপর আপনাকে স্ক্যানারের ফুল ভার্সন ডাউনলোড করার জন্য প্রম্পট করে, যেখানে তারা প্রক্রিয়ায় বড় টাকা চার্জ করে। Green Antivirus টুলটি অত্যন্ত বিরক্তিকর এবং এটি সরানো আপনার আশা করা থেকে সহজ নয়। خوشকিসমتی থেকে, আমরা এটি খুব সহজে সরাতে পেরেছি, এবং এখানে কীভাবে...
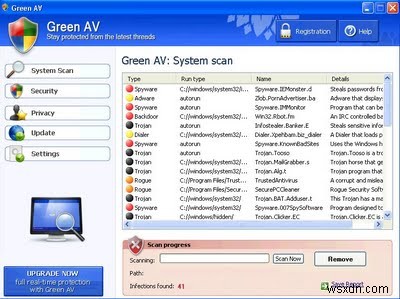
Green Antivirus একটি লেজিটিমেট অ্যান্টিভাইরাস টুলের মতো দেখতে পারে, কিন্তু এর একমাত্র উদ্দেশ্য হলো একটি সিরিজ "ফলস পজিটিভ" দেখানো এবং তারপর আপনাকে ভয় দেখিয়ে সফ্টওয়্যারটি কিনতে বাধ্য করা।
ম্যানুয়াল Green Antivirus রিমুভাল নির্দেশাবলী
ধাপ ১ - প্রসেসগুলো বন্ধ করুন
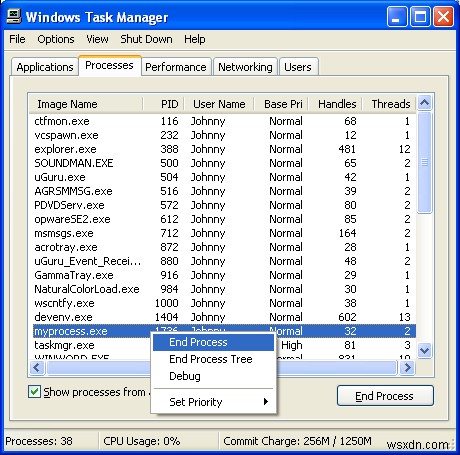
আপনার কীবোর্ডে CTRL + ALT + DELETE একসাথে চাপুন Task Manager আনতে। এটি আপনাকে দেখাবে যে আপনার সিস্টেমে সময়ে কোন প্রোগ্রামগুলো চলছে, এবং Green AV 2009 কে এর ট্র্যাকেই বন্ধ করতে দেবে। আপনাকে শুধু সেই ৩টি বাটন চাপতে হবে এবং তারপর নতুন উইন্ডোর "Processes" ট্যাবে ক্লিক করতে হবে। তারপর আপনাকে নিচের প্রসেসগুলোতে ক্লিক করে সেগুলোতে ডিলিট চাপতে হবে:
- greenav2009.exe
- gav.exe
- mgrdll.exe
- Install[1].exe
এটি তখন Green Antivirus কে আপনার বর্তমান সেশনে অপারেট করতে বন্ধ করবে। আপনি নিচে সেটি কীভাবে করবেন তার স্ক্রিনশট দেখতে পারেন:
ধাপ ২ - প্রোগ্রাম ফাইলগুলো ডিলিট করুন
সকল উইন্ডোজ প্রোগ্রাম "প্রোগ্রাম ফাইল" ব্যবহার করে অপারেট করে যা সেগুলোকে কী করতে হবে সেটি বলে। এটি প্রোগ্রামকে একইভাবে প্রতিবার অপারেট করতে দেয়, এবং এই প্রোগ্রাম ফাইলগুলো মূলত প্রোগ্রামটি কাজ করানোর ফাইলগুলো। এগুলো প্রোগ্রামের "মোটর" এর মতো, এবং সেগুলো সরিয়ে ফেললে, আপনি প্রোগ্রামটি কাজ করা বন্ধ করতে পারবেন। Green Antivirus 2009 সরাতে, এটি গুরুত্বপূর্ণ যে আপনি এর প্রোগ্রাম ফাইলগুলো সরান প্রসেসগুলো বন্ধ করার পর।
এটি করতে, C:\Programfiles\gav\ ব্রাউজ করুন ("My Computer"-এ ক্লিক করুন এবং তারপর C ড্রাইভে ক্লিক করুন, তারপর "Program Files"-এ ক্লিক করুন। সেখানে, আপনি "gav" নামক একটি ফোল্ডার পাবেন)। সেটি পুরো "gav" ফোল্ডারটি সিলেক্ট করুন এবং তারপর SHIFT + DELETE চাপুন সেটি আপনার পিসি থেকে পাবলিকভাবে ডিলিট করতে।
ভিস্তা ব্যবহারকারীদের জন্য নোট - আপনাকে "ProgramData/gav/" ডিরেক্টরিটিও ডিলিট করতে হবে।
ধাপ ৩ - রেজিস্ট্রি ক্লিন আপ করুন (গুরুত্বপূর্ণ!)
Green Antivirus টুলটি রেজিস্ট্রি ডেটাবেসে বেশ কয়েকটি কীও প্লান্ট করবে, বিশেষত, এই কীগুলো তৈরি হবে:
* HKEY_CURRENT_USER\software\avr lastd
* HKEY_CURRENT_USER\software\avr lastscan
* HKEY_CURRENT_USER\software\avr lastvfc
* HKEY_CURRENT_USER\software\avr virlist
* HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\run advanced virus remover
* HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\run advanced virus remover
* HKEY_CURRENT_USER\Software\AVR
* HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\International\CpMRU
এগুলো সরাতে, আপনাকে একটি রেজিস্ট্রি ক্লিনার ডাউনলোড করতে হবে যা এই সব কী রেজিস্ট্রি থেকে সরিয়ে দেবে। আপনি বিভিন্ন জায়গা থেকে ভিন্ন রেজিস্ট্রি ক্লিনার পেতে পারেন, কিন্তু আমাদের একটি প্রিয় রেজিস্ট্রি টুল আছে যার নাম "RegAce"। আপনি এখান থেকে ডাউনলোড করতে পারেন।
