

“Wow.dll” একটি পরজীবি ফাইল যা আপনার ডিভাইসে পরজীবির ধ্বংসাত্মক পেলোড চালানোর জন্য দায়ী। এটি নিজেকে একটি উইন্ডোজ প্লাগইন হিসেবে ইমপ্লিমেন্ট করে বলে এটি ভাইরাস স্ক্যানে দেখা যেতে পারে না এবং ম্যানুয়ালি ডিলিট করতে হয়। তবে কিছু থার্ড-পার্টি ভাইরাস স্ক্যানার এটি ভাইরাস হিসেবে শনাক্ত করে স্বয়ংক্রিয়ভাবে ডিলিট বা মডিফাই করতে পারে।
“wow.dll has Stopped” ত্রুটির কারণ কী?
বহু ব্যবহারকারীর রিপোর্ট পেয়ে আমরা এই সমস্যা তদন্ত করেছি এবং অধিকাংশ ব্যবহারকারীদের জন্য সমাধানকারী সমাধান সেট খুঁজে পেয়েছি। এছাড়াও, ত্রুটি ট্রিগার হওয়ার কারণও নিচে তালিকাভুক্ত করা হলো।
- ভাইরাস: “wow.dll” একটি লাইব্রেরি ফাইল যা প্রধান পরজীবি ফাংশন এবং আপনার ডিভাইসে এর ধ্বংসাত্মক পেলোড চালানোর জন্য দায়ী। এই ফাইল নিজে থেকে রান করতে পারে না, এটি একটি এক্সিকিউটেবলের সাথে এক্সিকিউট হতে হয়। তবে কিছু ক্ষেত্রে দেখা গেছে যে ফাইলটি একটি উইন্ডোজ প্লাগইন বা “World of Warcraft” ফাইল হিসেবে রান করার জন্য রিকনফিগার করা হয়েছে। যদি এর সাথে কোনো সম্পর্ক নেই, তবুও এটি অ্যাপ্লিকেশনের সাথে লোড হয় এবং পরিচিত স্পাইওয়্যার।
এখন আপনি সমস্যার প্রকৃতি সম্পর্কে একটি বেসিক ধারণা পেয়েছেন, তাই আমরা সমাধানগুলোর দিকে যাব। অনুগ্রহ করে এই সমাধানগুলো 그들이 উপস্থাপিত 이루어진 ক্রম অনুসরণ করুন যাতে কোনো দ্বন্দ্ব না হয়।
সমাধান ১: ক্যাশ ফাইল ডিলিট করা
ভাইরাসটি কখনও কখনও কম্পিউটারের ক্যাশ ফোল্ডারে সংরক্ষণ থাকে যা সকল অ্যাপ্লিকেশন লোডিং কনফিগারেশন সংরক্ষণ করে যাতে অ্যাপ্লিকেশন দ্রুত লোড হয়। তাই এই ধাপে আমরা আপনার কম্পিউটার থেকে সকল ক্যাশ আইটেম ডিলিট করব। এটি অ্যাপ্লিকেশন দ্বারা স্বয়ংক্রিয়ভাবে পুনরায় তৈরি হবে, তাই গুরুত্বপূর্ণ ডেটা হারানোর চিন্তা নেই।
- কীবোর্ডে “Windows” এবং “R” বোতাম একসাথে চাপুন
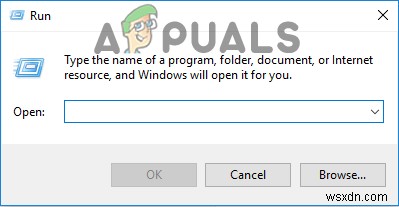
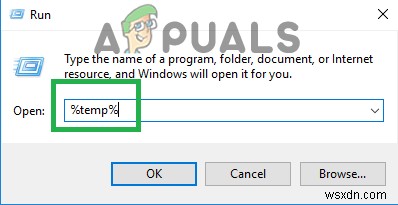
- টাইপ করুন “%temp%” এবং Enter চাপুন।
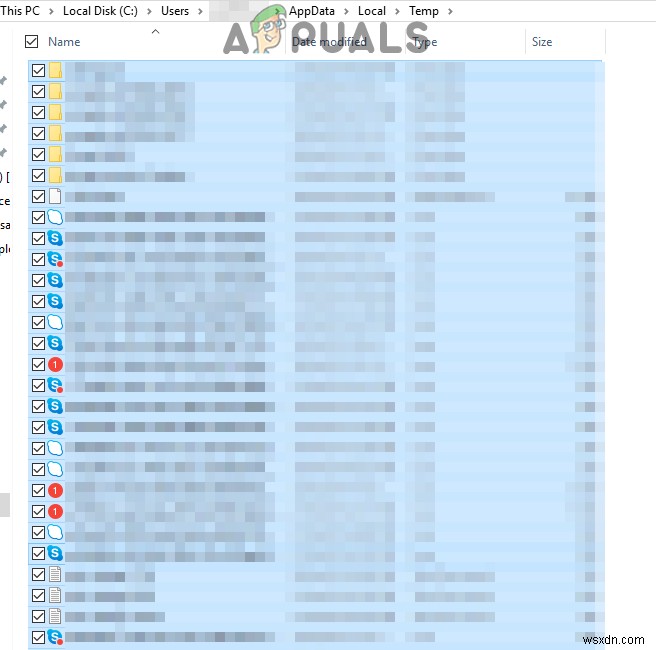
- চাপুন “Ctrl” + “A” সকল ফাইল সিলেক্ট করতে এবং তারপর “Shift” + “Delete” চাপুন।
- ক্লিক করুন “Yes” প্রম্পটে এবং ফাইলগুলো ডিলিট হওয়ার জন্য অপেক্ষা করুন।
- চেক করুন সমস্যা কি এখনও আছে।
সমাধান ২: SFC স্ক্যান চালানো
SFC স্ক্যান উইন্ডোজ অপারেটিং সিস্টেমের একটি ফাংশন যা ব্যবহারকারীদের যেকোনো দূষিত ড্রাইভার বা কনফিগারেশন ফাইল স্ক্যান করে এবং সেগুলো স্বয়ংক্রিয়ভাবে রিপেयर করতে দেয়। তাই এই ধাপে আমরা যেকোনো দূষিত উইন্ডোজ ফাইল খুঁজে বের করব এবং রিপেयर করব যেখানে পরজীবি নিজেকে ইমপ্লিমেন্ট کرده থাকতে পারে। তার জন্য:
- “Windows” + “R” কীগুলো একসাথে চাপুন Run প্রম্পট খুলতে।
- টাইপ করুন “cmd” এবং তারপর “Ctrl” + “Shift” + “Enter” চাপুন এটি অ্যাডমিনিস্ট্রেটর হিসেবে খুলতে।
- টাইপ করুন “sfc/scannow” এবং “Enter” চাপুন।
- টুলটি এখন আপনার সকল সিস্টেম ফাইল স্ক্যান করবে, অপেক্ষা করুন ভেরিফিকেশন প্রক্রিয়া শেষ হওয়ার জন্য,
- স্ক্যান শেষ হলে, চেক করুন সমস্যা কি এখনও আছে।
সমাধান ৩: ক্লিন বুট করা
যখন সিস্টেম ক্লিন বুট স্টেটে থাকে, তখন কোনো থার্ড-পার্টি অ্যাপ্লিকেশন বা ড্রাইভার রান করার অনুমতি পায় না। তাই, যদি পরজীবি একটি উইন্ডোজ সার্ভিস বা থার্ড-পার্টি অ্যাপ্লিকেশনের সাথে নিজেকে ম্যানিফেস্ট করে, তবে আমরা নির্ধারণ করতে পারব যে কোন অ্যাপ্লিকেশন বা সার্ভিসের মাধ্যমে এটি ইমপ্লিমেন্ট হচ্ছে। ক্লিন বুট করার জন্য:
- “Windows” + “R” বোতাম একসাথে চাপুন রান প্রম্পট খুলতে
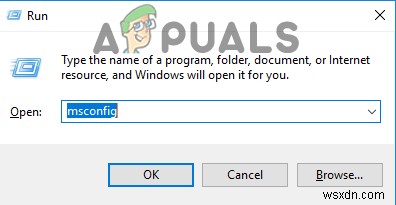
- টাইপ করুন “msconfig” এবং “Enter” চাপুন।
- সিলেক্ট করুন “Services” ট্যাব এবং আনচেক করুন “Hide All Microsoft Services” বক্স।
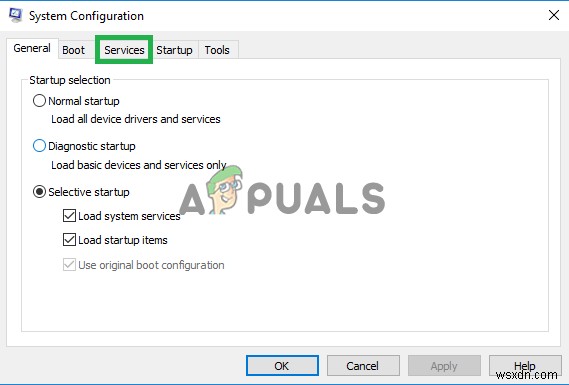
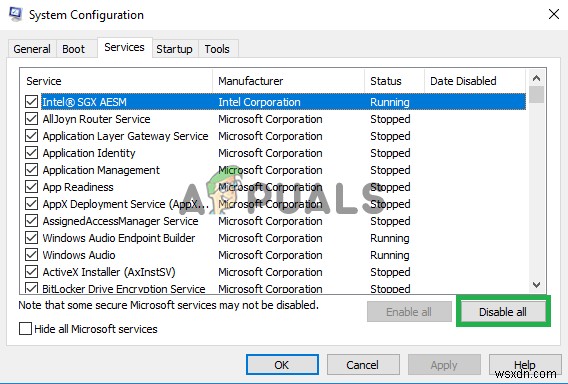
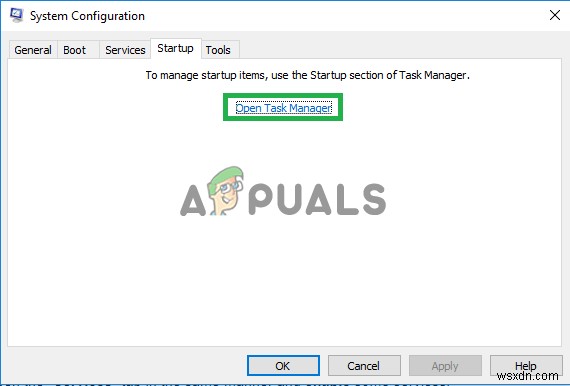
- ক্লিক করুন “Disable All” বোতামে এবং তারপর ক্লিক করুন “Startup tab”-এ।
- ক্লিক করুন “Open Task Manager” অপশনে।
- এখন ক্লিক করুন লিস্টের মধ্যে একটি অ্যাপ্লিকেশনের ওপর এবং তারপর ক্লিক করুন “Disable” অপশনে।
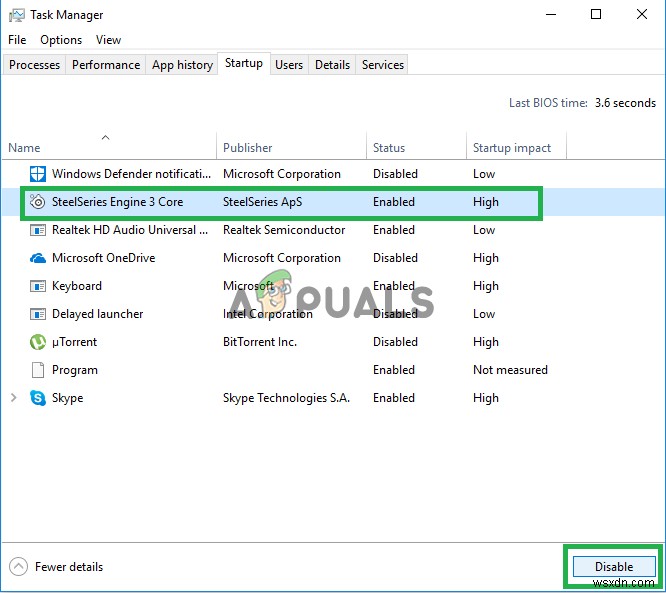
- লিস্টের প্রতিটি অ্যাপ্লিকেশনের জন্য এই প্রক্রিয়া পুনরাবৃত্তি করুন।
- রিস্টার্ট করুন আপনার কম্পিউটার এবং চেক করুন সমস্যা কি এখনও আছে।
- যদি সমস্যা চলে যায় তবে আবার “Services” খুলুন এবং শুধু একটি সার্ভিস রান করার অনুমতি দিন।
- রিপিট করুন এই প্রক্রিয়া যতক্ষণ না পরজীবি ফিরে আসে একটি নির্দিষ্ট সার্ভিস বা অ্যাপ্লিকেশন সক্ষম করার মাধ্যমে।
- যে অ্যাপ্লিকেশন এর মাধ্যমে পরজীবি ম্যানিফেস্ট হচ্ছে সেটি ডিলিট করুন অথবা স্থায়ীভাবে ডিজেবল করুন।
সমাধান ৪: অ্যান্টিভাইরাস চালানো
প্রস্তাব করা হয় আপনি একটি থার্ড পার্টি অ্যান্টিভাইরাস অ্যাপ্লিকেশন ইনস্টল করুন এবং এটি আপনার কম্পিউটারকে ভাইরাসের জন্য সম্পূর্ণরূপে স্ক্যান করার অনুমতি দিন কারণ এটি একটি পরজীবি যা আপনার কম্পিউটার থেকে গুরুত্বপূর্ণ ডেটা চুরি করতে পারে। যদি সমস্যা এখনও থাকে তবে একমাত্র অবশিষ্ট অপশন হল গুরুত্বপূর্ণ ফাইল ব্যাকআপ নিয়ে উইন্ডোজের একটি ফ্রেশ ইনস্টল করা।
