

উইন্ডোজ কমান্ড প্রসেসর একটি প্রয়োজনীয় উইন্ডোজ সার্ভিস যা কমান্ড প্রম্পট से সম্পর্কিত এবং স্টার্টআপে স্বয়ংক্রিয়ভাবে শুরু হয়। এটিকে স্টার্টআপ থেকে সরিয়ে দিলে বা প্রসেসটি বন্ধ করলে আপনার পিসি ফ্রিজ বা ক্র্যাশ করতে পারে। তবে, ম্যালওয়্যার প্রোগ্রামের লেখকরা (যেমন ভাইরাস, ওয়ার্ম, ট্রোজান) عمدি তাদের প্রসেসগুলোর একই ফাইল নাম দিয়ে শ Identité থেকে বাঁচতে চান। এই কারণেই অনেক লোক "Windows Command Processor" সম্পর্কে বিরক্তিকর পপ-আপ রিপোর্ট করেছেন। অনেক লোক রিপোর্ট করেছেন যে ব্রাউজার বা অনলাইন থেকে ডাউনলোড করা ফাইল চালানোর চেষ্টা করলে এই পপ-আপ আসে।
উইন্ডোজ কমান্ড প্রসেসর কী?
যদি উইন্ডোজ কমান্ড প্রসেসর একটি বৈধ উইন্ডোজ ফাইল হয়, তবে আপনি কেন এই পপ-আপ পাচ্ছেন? আপনার এই সমস্যা থাকলে, এটি সম্ভবত একটি ম্যালওয়্যার দ্বারা চালিত। একবার এক্সিকিউট হলে, এই ম্যালওয়্যার বারবার পপ-আপ দেখায় উইন্ডোজ কমান্ড প্রসেসর খোলার অনুমতি চাইতে। ক্যানসেল ক্লিক করলেও পপ-আপ বন্ধ হয় না, এটি এক সেকেন্ডের মধ্যে আবার আসে, যা খুব বিরক্তিকর। আরও বিরক্তিকর বিষয় হলো আপনার এন্টিভাইরাস প্রোগ্রাম (যেমন AVG, Avira বা Norton) এই উইন্ডোজ কমান্ড প্রসেসর পপ-আপ বন্ধ করতে পারে না।
এই উইন্ডোজ কমান্ড প্রসেসর ম্যালওয়্যারকে একটি ট্রোজান ম্যালওয়্যার হিসেবে রিপোর্ট করা হয়েছে যা ইন্টারনেটের মাধ্যমে আরও হুমকি আমন্ত্রণ জানায়, পিসি স্লো করে, ফ্রিজ করে এবং এমনকি আপনার এন্টিভাইরাস এবং অ্যান্টিস্পাইওয়ার প্রোগ্রামগুলোকেও অক্ষম করে দেয়। একটি রেজিস্ট্রি এন্ট্রি যোগ করে এই ভাইরাস নিজেকে স্টার্টআপ তালিকায় যোগ করে দেয়, ফলে পিসি রিস্টার্ট করার 때마다 এটি স্বয়ংক্রিয়ভাবে চলে।
এখানে এই ম্যালওয়্যার থেকে মুক্তি পাওয়ার উপায় দেওয়া হলো। ক্রমানুসারে आगे বढুন; পদ্ধতি ১ কাজ না করলে পরবর্তী পদ্ধতি চেষ্টা করুন।
পদ্ধতি ১: ভাইরাস ফাইল ম্যানুয়ালি ডিলিট করা
বেশিরভাগ রিপ্লিকেটিং ম্যালওয়্যার অ্যাপডেটা ফোল্ডারে লুকায় থাকে। এখান থেকে সেগুলো স্টার্টআপে স্বয়ংক্রিয়ভাবে চলে, তাই তাদের প্রসেস বন্ধ না করলে ডিলিট করা কঠিন। خوشকিসমতটি, সেফ মোডে শুধুমাত্র উইন্ডোজ চালানোর জন্য অপরিহার্য প্রোগ্রামগুলো শুরু হয় (এখানেও আপনার এন্টিভাইরাস এবং নেটওয়ার্ক কার্ড চলে না)। এটি ম্যালওয়্যার ডিলিট করা সহজ করে দেয়।
- টাস্কবারের ওপর ডান-ক্লিক করুন এবং 'Start task manager' বেছে নিন
- টাস্ক ম্যানেজারের Processes ট্যাবে যান এবং র্যান্ডম অক্ষরের সন্দেহজনক প্রসেস খুঁজুন। এটি পরবর্তীতে ম্যালওয়্যার শনাক্ত করতে সাহায্য করবে।
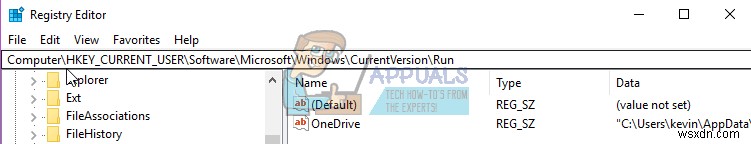
- আপনি রেজিস্ট্রি এডিটরেও সন্দেহজনক এন্ট্রি খুঁজে বের করতে পারেন। Windows Key + R চাপুন রান খোলার জন্য, regedit টাইপ করুন এবং এন্টার চাপুন, তারপর এই কী-এ যান এবং সন্দেহজনক এন্ট্রি শনাক্ত করুন HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
বিকল্পভাবে, আমাদের গাইড অনুসরণ করে একটি ক্লিন বুট করুন - উইন্ডোজ ১০ এবং ৮-এ শিফট ধরে রিস্টার্ট করুন (উইন্ডোজ ৭ এবং পুরনো ভার্সনে, রিস্টার্ট করুন এবং বুটিং এর সময় F8 চাপুন)। এটি বুট অপশন দেবে। সেফ মোডে বুট করার গাইড এখানে পাবেন।
- 'Safe mode' বেছে নিন এবং এন্টার চাপুন
- এই ফোল্ডারে যান C:\Users\'Your UserName'\AppData\Roaming এবং এক্সিকিউটেবল (exe) ফাইল এবং র্যান্ডম নামের ফাইল খুঁজুন। আপনি এই ফোল্ডারে ম্যালওয়্যার দ্বারা তৈরি র্যান্ডমভাবে জেনারেট করা ফাইল পাবেন, যাদের নাম খুব ছোট যেমন "sadfispodcixg" বা "gsdgsodpgsd" বা "gfdilfgd" বা "fsayopphnkpmiicu" বা "labsdhtv" - সেগুলো সহজেই চিনতে পারবেন। এই ফাইলগুলো ডিলিট করুন। সম্পর্কিত ফোল্ডার, .txt ডকুমেন্ট বা লগও ডিলিট করুন।
- C:\Users\'Your UserName'\AppData\Local-এ যান এবং একই কাজ করুন
- C:\Users\'Your UserName'\AppData\Local\Temp-এ যান এবং একই করুন। আপনি এই ফোল্ডারের সবকিছু ডিলিট করতে পারেন কারণ এগুলো শুধু প্রোগ্রাম তৈরি করা অস্থায়ী ফাইল।
- শেষ হলে, আপনার পিসি রিস্টার্ট করুন
পদ্ধতি ২: MalwareBytes, AdwCleaner এবং Combofix ব্যবহার করে স্ক্যান ও ফিক্স করুন
আপনার এন্টিভাইরাস সফটওয়্যার যদি এই ম্যালওয়্যারকে স্বয়ংক্রিয়ভাবে খুঁজে না পায়, তবে আপনি MalwareBytes এবং AdwCleaner-এর সাহায্য নিতে পারেন। Combofix একটি গভীর স্ক্যানার যা আপনার ফাইল এবং রেজিস্ট্রি স্ক্যান করে এবং সেগুলো ঠিক করার চেষ্টা করে। পদ্ধতি ১ কাজ না করলে পদ্ধতি ২ চেষ্টা করুন।
স্টেপ ১: MalwareBytes এবং AdwCleaner দিয়ে স্ক্যান
- এখান থেকে MalwareBytes ডাউনলোড ও ইনস্টল করুন
- এখান থেকে AdwCleaner ডাউনলোড ও ইনস্টল করুন
- উইন্ডোজ ১০ এবং ৮-এ শিফট ধরে রিস্টার্ট করুন (উইন্ডোজ ৭ এবং পুরনো ভার্সনে, রিস্টার্ট করুন এবং বুটিং এর সময় F8 চাপুন)। এটি বুট অপশন দেবে। 'Safe mode with networking'-এ বুট করতে বেছে নিন
- পিসি সেফ মোডে বুট হলে, MalwareBytes খুলুন এবং একটি ফুল স্ক্যান চালান। MalwareBytes কীভাবে ব্যবহার করবেন তার বিস্তারিত গাইড এখানে পাবেন
- AdwCleaner খুলুন এবং একটি ফুল স্ক্যান চালান। AdwCleaner কীভাবে ব্যবহার করবেন তার বিস্তারিত গাইড এখানে পাবেন
- পাওয়া সকল ম্যালওয়্যার মুছে ফেলুন। এই দুটি অ্যান্টিম্যালওয়্যার এবং অ্যান্টিস্পাইওয়ার সফটওয়্যারের লেটেস্ট ভার্সন আপনার পিসি পরিষ্কার করবে।
স্টেপ ২: Combofix দিয়ে স্ক্যান
- যদি কোনো ম্যালওয়্যার না পাওয়া যায় বা সমস্যা সমাধান না হয়, তবে আপনাকে Combofix চালাতে হবে
- এটি চালানোর সময় সবচেয়ে গুরুত্বপূর্ণ বিষয়: আপনার সকল ম্যালওয়্যার প্রোগ্রাম নিষ্ক্রিয় করুন এবং Combofix আপনার ডেস্কটপ থেকে চালান।
- ডেস্কটপে combofix-এ ডাবল-ক্লিক করুন চালানোর জন্য। ডিসক্লেমার স্বীকার করুন
- Combofix একটি সিস্টেম রিস্টোর পয়েন্ট তৈরি করবে এবং যেকোনো সমস্যা হলে রেজিস্ট্রি ব্যাকআপ নেবে
- Combofix আপনার পিসি স্ক্যান করবে এবং উইন্ডোজ রিকভারি কনসোল ইনস্টল আছে কিনা তা চেক করবে। না থাকলে, ইন্টারনেট কানেকশন দিয়ে ইনস্টল করতে বলবে। 'Yes' ক্লিক করুন
- ইনস্টলেশনের পর আবার একটি প্রম্পট আসবে। ম্যালওয়্যার স্ক্যান করার জন্য 'Yes' ক্লিক করুন
- Combofix এখন স্টেজ ১ থেকে ৫০ পর্যন্ত আপনার পিসি পরিচিত ইনফেকশনের জন্য স্ক্যান করবে।
- তারপর একটি লগ ফাইল তৈরি হবে
- সম্ভবত Combofix প্রথম রানে আপনার সমস্যা সমাধান করলেও, লগ ফাইল চেক করুন даль寺 নির্দেশনা পাওয়ার জন্য
- লগ ফাইলে সবচেয়ে সাধারণ নির্দেশনা হয় পুরনো এবং সারণীর প্রোগ্রাম আপডেট বা রিমুভ করা যেগুলো ম্যালওয়্যারের प्रति আহত, যেমন অ্যাডোব রিডার এবং জাভা।
- Windows logo key + R চাপুন "run box" আনতে
- 'ComboFix /uninstall' টাইপ করুন এবং এন্টার চাপুন
- এটি Combofix আনইনস্টল করবে, এর সংক্রান্ত ফোল্ডার ও ফাইল ডিলিট করবে, ফাইল এক্সটেনশন ও সিস্টেম/হিডেন ফাইল লুকাবে, সিস্টেম রিস্টোর ক্যাশ ক্লিয়ার করবে এবং একটি নতুন রিস্টোর পয়েন্ট তৈরি করবে।
দ্রষ্টব্য: আপনি যদি সিস্টেম রিস্টোর পয়েন্ট তৈরি করে থাকেন, তবে আপনি সেটি ব্যবহার করে আপনার পিসি সঠিকভাবে কাজ করত সেই সময়ে ফিরে যেতে পারেন। আপনি কিছু প্রোগ্রাম হারাতে পারেন, কিন্তু আপনার ব্যক্তিগত ডেটা 그대로 থাকবে। শুধু স্টার্ট মেনুতে 'restore' টাইপ করুন এবং 'System Restore'-এ ক্লিক করুন এবং নির্দেশনা অনুসরণ করে আপনার সিস্টেমকে সঠিকভাবে কাজ করত সেই সময়ে রিসেট করুন।
