

No Mapping between account names and Security ID was done এররটি ডোমেনে অ্যাকাউন্ট নাম এবং সিকিউরিটি আইডি (SID) এর মধ্যে ভুল ম্যাপিংয়ের কারণে হয়। এটি মাইক্রোসফ্ট উইন্ডোজ AD গ্রুপ পলিসি (Active Directory Group Policy) তে দেখা যায়। ইভেন্ট ভিউয়ারে এরর কোড 1202 হিসেবে লগ হয়।
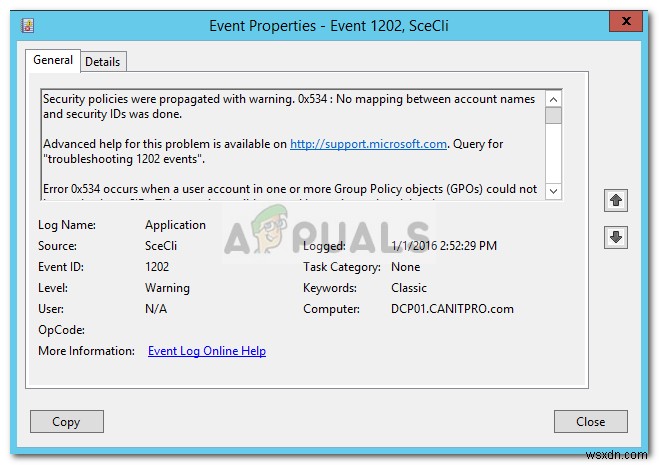
এই এররটির কারণ কী?
- ভুল ইউজারনেম: ভুল ইউজারনেম দিয়েও এই এরর আসতে পারে। আগে ইউজারনেম চেক করুন।
- গ্রুপ পলিসি সেটিং: GPO সেটিং-এ অর্ফান অ্যাকাউন্টের ডিটেইলস থাকলে সেগুলো SID-এ রিজলভ করতে পারে না। এর দুটি কারণ: GPO-তে ইউজারনেম টাইপো আছে, অথবা সেই অ্যাকাউন্টটি এক্টিভ ডিরেক্টরি থেকে ডিলিট হয়েছে।
দোষী অ্যাকাউন্ট খুঁজে গ্রুপ পলিসি ঠিক করা
লগ ফাইল সক্রিয় করতে ExtensionDebugLevel রেজিস্ট্রি এন্ট্রি এডিট করতে হয়।
- Windows Key + R চাপুন, regedit টাইপ করে রেজিস্ট্রি খুলুন।
- নিচের পথে যান:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\GPExtensions\{827D319E-6EAC-11D2-A4EA-00C04F79F83A} - দায়েন প্যানেলে ExtensionDebugLevel ডাবল-ক্লিক করে ভ্যালু 2 সেট করুন।
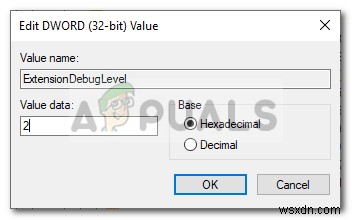
- লগ ফাইল সক্রিয় হয়েছে। এখন ডোমেইন কন্ট্রোলারে ডোমেইন অ্যাডমিন হিসেবে নিচের কমান্ড চালান:
FIND /I "Cannot find" %SYSTEMROOT%\Security\Logs\winlogon.log
- সমস্যা করা অ্যাকাউন্টের নাম দেখাবে।
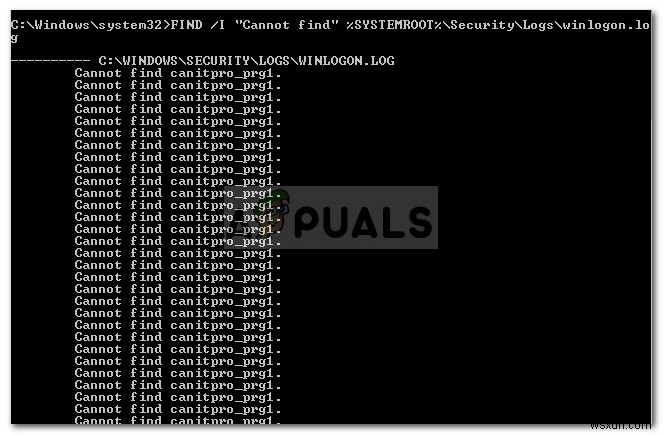
- অ্যাকাউন্ট নাম পেলে RsoP.msc (Resultant Set of Policy) চালান।
- নেভিগেট করুন: Computer Configuration > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- দায়েন প্যানেলে লাল ক্রস চিহ্নিত এন্ট্রি ডাবল-ক্লিক করুন। সেখানে সমস্যা করা অ্যাকাউন্ট থাকবে।
- ইউজারনেম টাইপো থাকলে ঠিক করুন। না থাকলে এক্টিভ ডিরেক্টরিতে অ্যাকাউন্ট আছে কিনা চেক করুন। নাই থাকলে মুছে দিন।
- অ্যাডমিন কমান্ড প্রম্পটে gpupdate /force চালান।
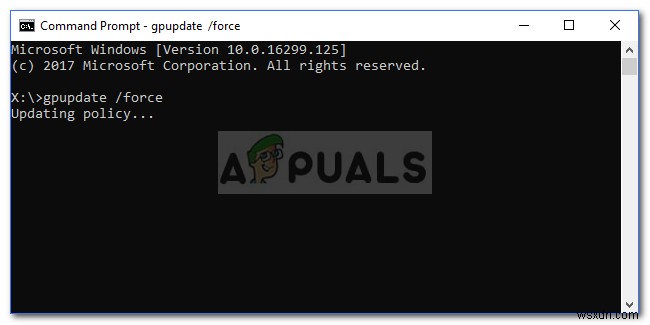
- পলিসি আপডেট হলে সমস্যা সমাধান হবে।
