

GWX.exe ফাইল Microsoft Windows অপারেটিং সিস্টেমের একটি কোর সিস্টেম ফাইল। এর উদ্দেশ্য হলো উইন্ডোজ অপারেটিং সিস্টেমের পুরানো ভার্সন থেকে উইন্ডোজ ১০-এ ফ্রি আপগ্রেড করা। gwx.exe ফাইল "C:\Windows\System32\GWX" ডিরেক্টরিতে অবস্থিত।
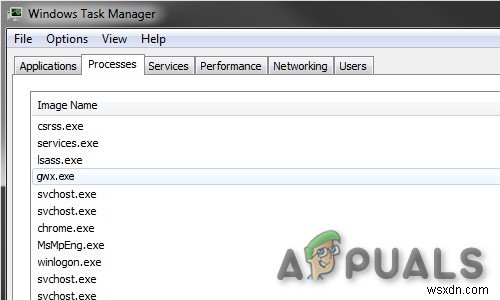
ফাইলটি Windows update KB3035583 এর মাধ্যমে বিতরণ করা হয়েছে। এটি Get Windows X (10) থেকে এসেছে। এবং টাস্কবারের নোটিফিকেশন ট্রে-এ সাদা উইন্ডোজ ফ্ল্যাগ প্রদর্শন করে।
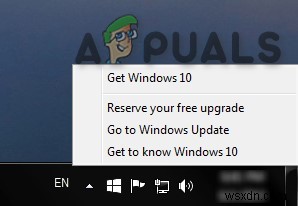
এতে ক্লিক করলে নিচের স্ক্রিন আসে:
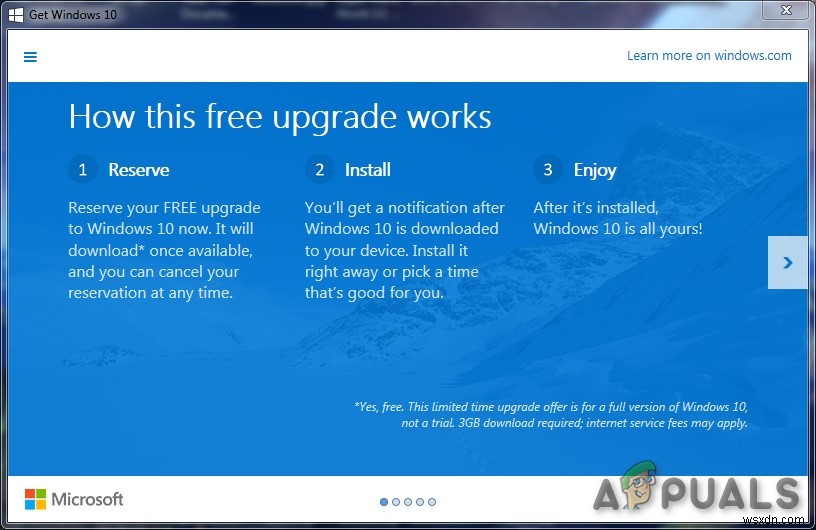
উইন্ডোজ ৭, ৮ বা ৮.১ ব্যবহারকারীরা ২০১৫ সালের দিকে পপ আপ নোটিফিকেশন পাওয়ার কথা মনে করতে পারেন। Gwx.exe টাস্ক ম্যানেজারেও দেখা যেত। মাইক্রোসফ্ট উইন্ডোজ ১০ আপগ্রেড ন্যাগ সরিয়ে দিয়েছে। এই বিজ্ঞাপন ক্যাম্পেইন শেষ হয়েছে কিন্তু খুব কম লোক এখনও আপগ্রেড অফার পাচ্ছেন।
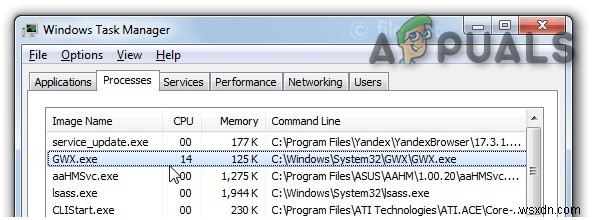
লেজিট GWX রিমুভাল
gwx.exe রিমুভ করতে চাইলে KB3035583 আপডেট আনইনস্টল করুন। ধাপগুলো:
পদ্ধতি ১: Windows Update রিমুভাল
- কম্পিউটার Safe Mode-এ রিবুট করুন।
- Programs and Features-এ নেভিগেট করুন।
- বাম প্যানেলে View installed updates অপশন ক্লিক করুন।
- KB3035583 আপডেট খুঁজুন, এতে ক্লিক করুন এবং Uninstall হিট করুন।
পদ্ধতি ২: সংশ্লিষ্ট এন্ট্রি রিমুভাল
রেজিস্ট্রি, টাস্ক স্ক্যাডুলার বা ফোল্ডার থেকে ফাইল ডিলিট করে লেজিট gwx.exe রিমুভ করা যায়।
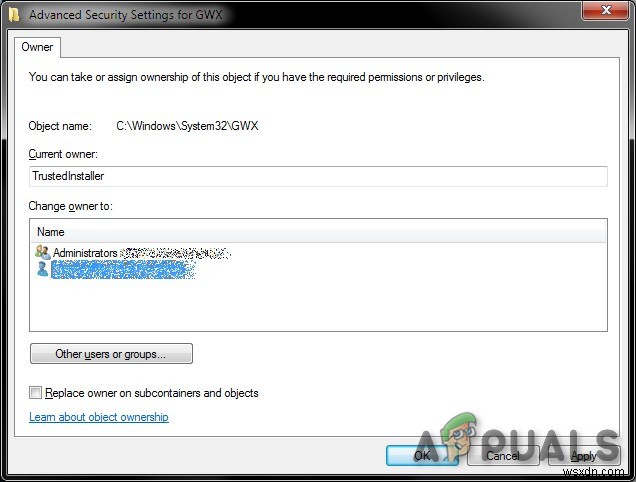
স্টেপ-১: GWX ফোল্ডারের ওনারশিপ নেওয়া
GWX.exe ডিরেক্টরির ওনারশিপ নেওয়া দরকার।
- C:\Windows\System32\GWX-এ যান
- ফোল্ডারে Right-click করুন
- Properties ক্লিক করুন
- Security ট্যাবে যান
- Advanced বাটনে ক্লিক করুন
- Owner-এর নিচে Edit ক্লিক করুন
- প্রিসিলেক্টেড না হয়ে আপনার অ্যাকাউন্ট সিলেক্ট করুন
- subfolders বক্স টিক করুন
- চেঞ্জ অ্যাপ্লাই করুন
- ওয়ার্নিং ও প্রম্পট ইগনোর করুন
স্টেপ-২: ফোল্ডার পারমিশন পরিবর্তন
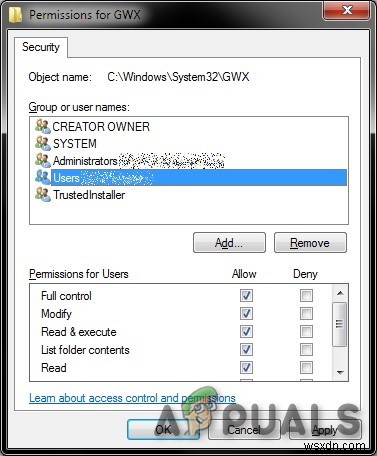
এখন পারমিশন ঠিক করতে হবে।
- C:\Windows\System32\GWX-এ যান
- ফোল্ডারে Right-click করুন
- Properties ক্লিক করুন
- Security ট্যাবে যান
- ডান পাশে Edit ক্লিক করুন
- আপনার user name সিলেক্ট করুন
- Full Control চেক বক্স টিক করে অ্যাপ্লাই করুন।
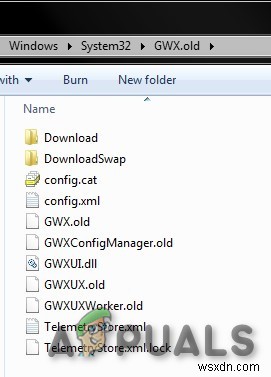
- এখন GWX folder-কে GWX.old-এ রিনেম করুন।
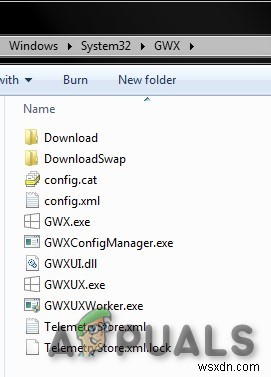
- চারটি এক্সিকিউটেবল ফাইলও রিনেম করুন। যেকোনো এক্সটেনশন ব্যবহার করে exe ফাইলগুলোর এক্সিকিউটেবিলিটি নষ্ট করুন। সমস্যা সমাধান।
স্টেপ-৩: শিডিউলড টাস্ক ডিলিট করা
নিরাপত্তার জন্য শিডিউলড টাস্ক ডিলিট করা ভালো।
- Windows+R করুন এবং regedit টাইপ করুন
- নিচের পথে নেভিগেট করুন:
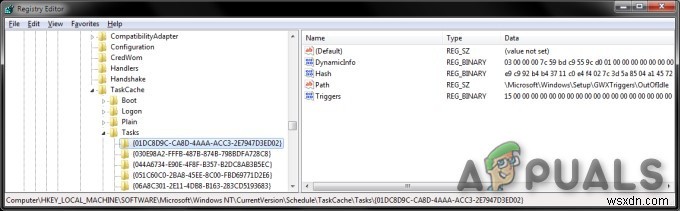
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\ CurrentVersion\Schedule\TaskCache\Tasks\
- সকল এন্ট্রি 주의깊ে চেক করুন। GWX এন্ট্রিগুলোর র্যান্ডম হ্যাশ ভ্যালু থাকবে, ডান প্যানে দেখুন এবং সঠিকগুলো চিহ্নিত করুন। Path-এর অধীনে GWX স্ট্রিং থাকবে। প্রায় ছয়টি থাকবে।
- প্রতিটি জন্য, বাম প্যানের এন্ট্রিতে ডান ক্লিক করে export করুন (ব্যাকআপ)।
- তারপর এন্ট্রিতে ডান ক্লিক করে delete করুন।
- Windows+R করুন
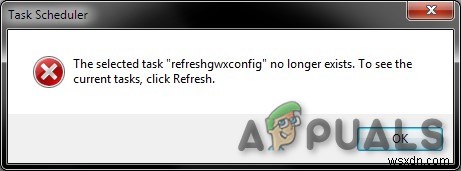
- taskschd.msc টাইপ করে Task Scheduler খুলুন। এটি মিসিং টাস্ক নিয়ে কমপ্লেইন করবে। এটি ভালো সাইন। নিশ্চিত করুন যে refreshgwxconfig-B সম্পর্কিত স্ক্যাডুলার টাস্ক গিয়েছে।
- রেজিস্ট্রিতে আবার নিচের পথে যান—প্রায় আগের जैসাঃ
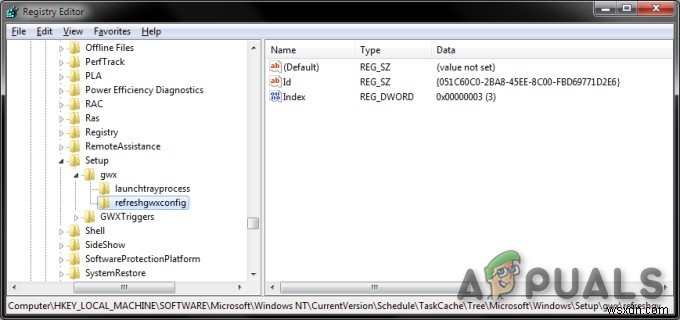
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\ CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup
- Setup এন্ট্রি খুঁজুন যেটিতে gwx এবং GWXTriggers থাকবে। উভয় এক্সপোর্ট করুন এবং ডিলিট করুন। টাস্ক স্ক্যাডুলার আবার লঞ্চ করুন, এখন এটি ক্লিন, প্রিস্টিন এবং এরর-ফ্রি চালু হবে।
ম্যালিশিয়াস gwx.exe ফাইল
এটি Microsoft সাইন করা ফাইল। তাই টেকনিক্যাল সিকিউরিটি রেটিং ১% ডেঞ্জারাস। কিন্তু সাইবার অপরাধীরা লেজিটিমেট ফাইলের নাম ব্যবহার করে ম্যালিশিয়াস প্রোগ্রাম লুকাতে পারে যা ফাইনেনসিয়াল, ডেটা লস, প্রাইভেসি ইস্যু সৃষ্টি করতে পারে। লেজিটিমেট gwx.exe ফাইল সাধারণত এই ডিরেক্টরিতে থাকে:
C:\Windows\System32\Tasks\Microsoft\Windows\Setup C:\Windows\System32\GWX\GWX.exe
যদি gwx.exe ফাইল উপরের লোকেশনে না থাকে, এটি ম্যালিশিয়াস ফাইল হতে পারে। যদি ফাইলের নাম ভিন্ন হয় (Gwx.exe বা অন্য কিছু) ব্যবহারকারী বিভ্রান্ত করতে, তবে এটি হুমকি হিসেবে ক্লাসিফাই করা উচিত। ম্যালিশিয়াস ফাইলে সিম্পল "সিস্টেম" আইকনের বদলে গ্রাফিক্যাল আইকন থাকে। যদি ম্যালিশিয়াস ফাইল সিস্টেমে থাকে (টাস্ক ম্যানেজারে ম্যালিশিয়াস প্রসেস চলছে), বিশ্বস্ত অ্যান্টিভাইরাস (অথবা অ্যান্টি-স্পাইওয়্যার) দিয়ে ফুল ভাইরাস স্ক্যান চালানোর পরামর্শ দেওয়া হয়।
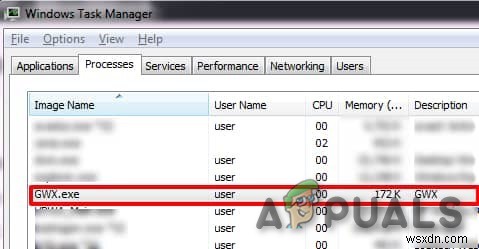
আরো, আপনি যদি ইতিমধ্যে লেটেস্ট উইন্ডোজ ভার্সনে আপগ্রেড করে থাকেন, এই এন্ট্রি দেখতে পাবেন না। তাই সিস্টেমকে অ্যান্টিভাইরাস প্রোগ্রাম দিয়ে সাবধানে চেক করুন যদি gwx.exe চলছে ম্যালওয়্যার হিসেবে সন্দেহ হয়।
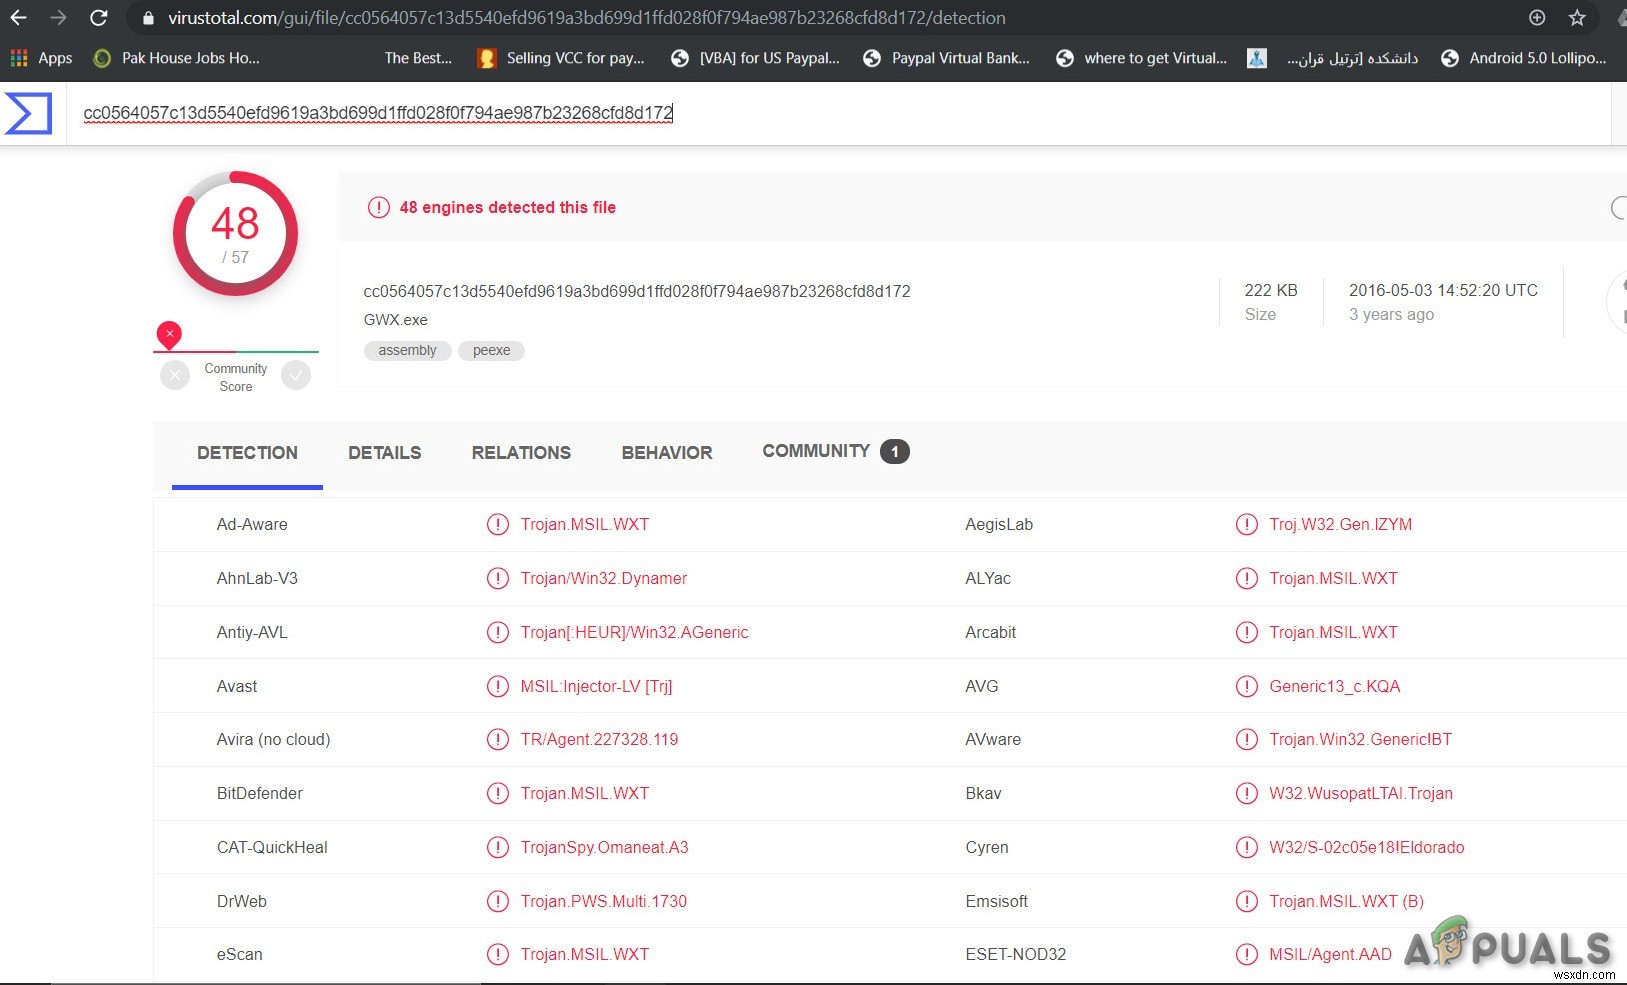
বহু অ্যান্টিভাইরাস ইঞ্জিন GWX.exe প্রসেসকে হুমকি হিসেবে ডিটেক্ট করেছে, যা স্ক্রিনশটে দেখানো হয়েছে:
লক্ষণ
ম্যালওয়্যার ইনফিল্ট্রেশন những সমস্যা সৃষ্টি করে:
- বেশি অ্যাড
- প্রোগ্রাম ক্র্যাশ
- স্লাগিশ কম্পিউটার
- Windows এরর
- অনজান প্রসেস হাই CPU ব্যবহার
- ফাইল ডিলিশন
- সফটওয়্যার ফেইলার
- এরর মেসেজ প্রদর্শন
তাই উপরের লক্ষণগুলো লক্ষ্য করলে সিস্টেমকে সাইবার হুমকির জন্য চেক করুন। ম্যালিশিয়াস gwx.exe ফাইল রিমুভ করতে অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করুন।
ম্যালিশিয়াস gwx.exe-এর ডিস্ট্রিবিউশন মেথড
ম্যালিশিয়াস gwx.exe নিচের মেথডে ইনস্টল হয়:
- ম্যালিশিয়াস স্প্যাম ইমেইল ইনফেক্টেড আট্যাচমেন্টসহ
- ম্যালিশিয়াস অনলাইন অ্যাডভার্টাইজমেন্ট
- সোশ্যাল ইঞ্জিনিয়ারিং
- সফটওয়্যার ক্র্যাক
- ফেক বা ইলিগ্যাল সফটওয়্যার ডাউনলোড
- বগাস সফটওয়্যার আপডেট
- এক্সপ্লয়েট কিট ইত্যাদি
তাই ব্যবহারকারী ওয়েব ব্রাউজিংয়ের সময় সতর্ক থাকবেন। প্রশ্নজনক বা বিপদজনক ওয়েবসাইট (পর্নোগ্রাফিক, গেমিং) এড়িয়ে চলুন, শুধু অফিশিয়াল ডেভেলপার সাইট থেকে সফটওয়্যার বা আপডেট ডাউনলোড করুন, অনজান আট্যাচমেন্ট খোলার আগে সেন্ডারের ডিটেইলস চেক করুন, ম্যালিশিয়াস অ্যাড থেকে দূরে रहুন।
ক্ষতি
ম্যালিশিয়াস GWX.exe অত্যন্ত ডেসেপ্টিভ ম্যানারে সকল ম্যালিশিয়াস এক্সিকিউটেবল ফাইল পিসিতে ইনস্টল করে। ইনফেক্টেড ফাইলগুলো উইন্ডোজ ওএস-র সংশ্লিষ্ট ফোল্ডারগুলোতে পুরো পেলোড কপি করে। একই সাথে রেজিস্ট্রি পরিবর্তন করে যাতে পিসি বুট হওয়ার সাথে সাথে ফাইল চলে। একবার কম্পিউটার সিস্টেমে ঘুসে গেলে এটি 넓은 রেঞ্জের ম্যালিশিয়াস টাস্ক সম্পাদন করতে পারে।
- অ্যাড পপআপস
- হ্যাকড ইমেইল ও সোশ্যাল
- র্যানসমওয়্যার
- ল্যাগিং স্পিড
- চুরি করা ব্যাংকিং ইনফরমেশন
- চুরি করা পাসওয়ার্ড
- আইডেন্টিটি থেফট
- ভিক্টিমের কম্পিউটার বটনেটে যোগ
ম্যালিশিয়াস GWX.exe রিমুভাল
এফেক্টেড GWX.exe ফাইল সিস্টেমে ম্যালিশিয়াস কোড ইনজেক্ট করলে সিস্টেমের ফাংশনিং এফেক্ট হয়। তাই ম্যালিশিয়াস GWX.exe যত দ্রুত সম্ভব সিস্টেম থেকে রিমুভ করা জরুরি।
প্রতিষ্ঠিত ম্যালওয়্যার রিমুভাল টুল দিয়ে সিস্টেম স্ক্যান করা প্রস্তাবিত। অটোমেটিক এলিমিনেশন বেস্ট চয়েস কারণ সিকিউরিটি প্রোগ্রাম সহজে ম্যালওয়্যার শনাক্ত ও নিরাপদে রিমুভ করতে পারে।
পদ্ধতি ১: প্রস্তাবিত অ্যান্টিভাইরাস ব্যবহার করে
যদিও আমরা ম্যানুয়ালি ম্যালিশিয়াস GWX.exe এলিমিনেট করতে পারি, তবে এটি করব না বলা হয় কারণ ম্যানুয়াল রিমুভাল কাম্বারসাম এবং রিস্কি। সবচেয়ে গুরুত্বপূর্ণ, ম্যালিশিয়াস GWX.exe ফাইল খুব চালাকি এর প্রেজেন্স লুকায়।
পদ্ধতি ২: GWX.exe রিমুভাল টুলস
অনলাইনে উপলব্ধ gwx.exe রিমুভাল টুলস যেমন Regcure Pro ব্যবহার করে ম্যালিশিয়াস gwx.exe রিমুভ করা যায়। ধাপগুলো:
- Regcure Pro অ্যাপ্লিকেশন ডাউনলোড করুন এবং আপনার পিসিতে ইনস্টল করুন।
- এই টুল থেকে আপনার পারসোনাল নিড অনুযায়ী স্ক্যানিং প্রসেস মডিফাই করুন (জেনারেল স্ক্যান, অ্যাপ্লিকেশন স্ক্যান, স্ক্যাডুলড স্ক্যান ইত্যাদি)।
- Regcure Pro অ্যাপ্লিকেশন পুরো পিসি স্ক্যান করবে সব ইনফেক্টেড ফাইল খুঁজে বের করার জন্য।
- স্ক্যানিং কমপ্লিট হলে "Fix All" মেসেজ আসবে। এই আইকনে ক্লিক করুন আপনার কম্পিউটার সিস্টেমের সব এরর রিপেয়ার করার জন্য।
পদ্ধতি ৩: ম্যানুয়াল রিমুভাল
ম্যানুয়াল ম্যালওয়্যার রিমুভাল সহজ কাজ নয় এবং নির্দিষ্ট স্কিল লাগে। ম্যালওয়্যার ম্যানুয়ালি রিমুভ করতে প্রথম ধাপ হলো রিমুভ করতে হবে এমন ম্যালওয়্যারের নাম চিহ্নিত করা (যেমন ব্যবহারকারীর কম্পিউটারে চলমান একটি সাস্পিশাস প্রোগ্রাম):
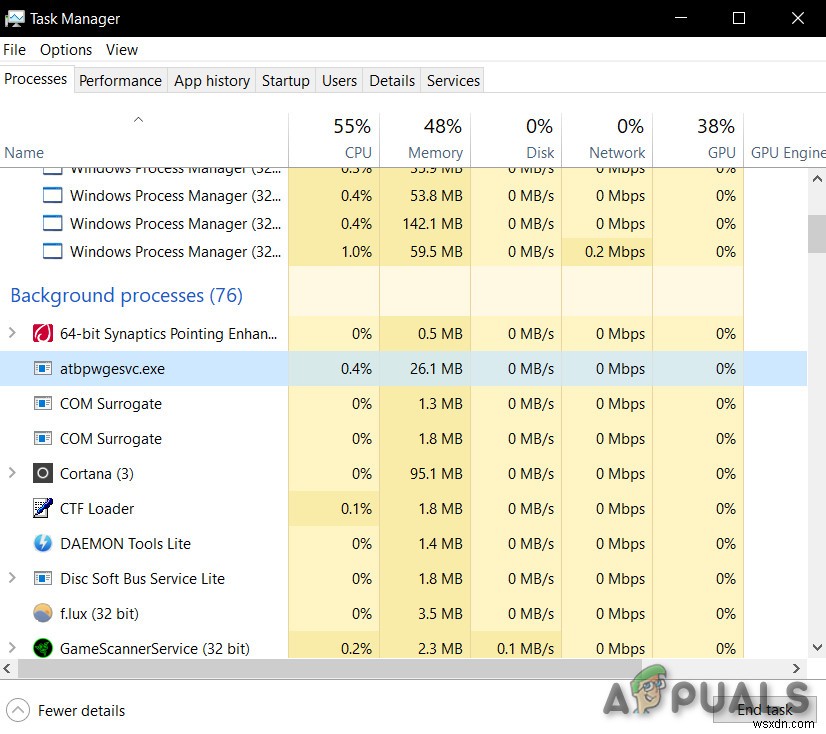
আপনার কম্পিউটারে চলমান প্রোগ্রামের লিস্ট চেক করে (টাস্ক ম্যানেজার ব্যবহার করে) এবং একটি সাস্পিশাস প্রোগ্রাম চিহ্নিত করার পর নিচের ধাপগুলো প্রস্তাবিত:
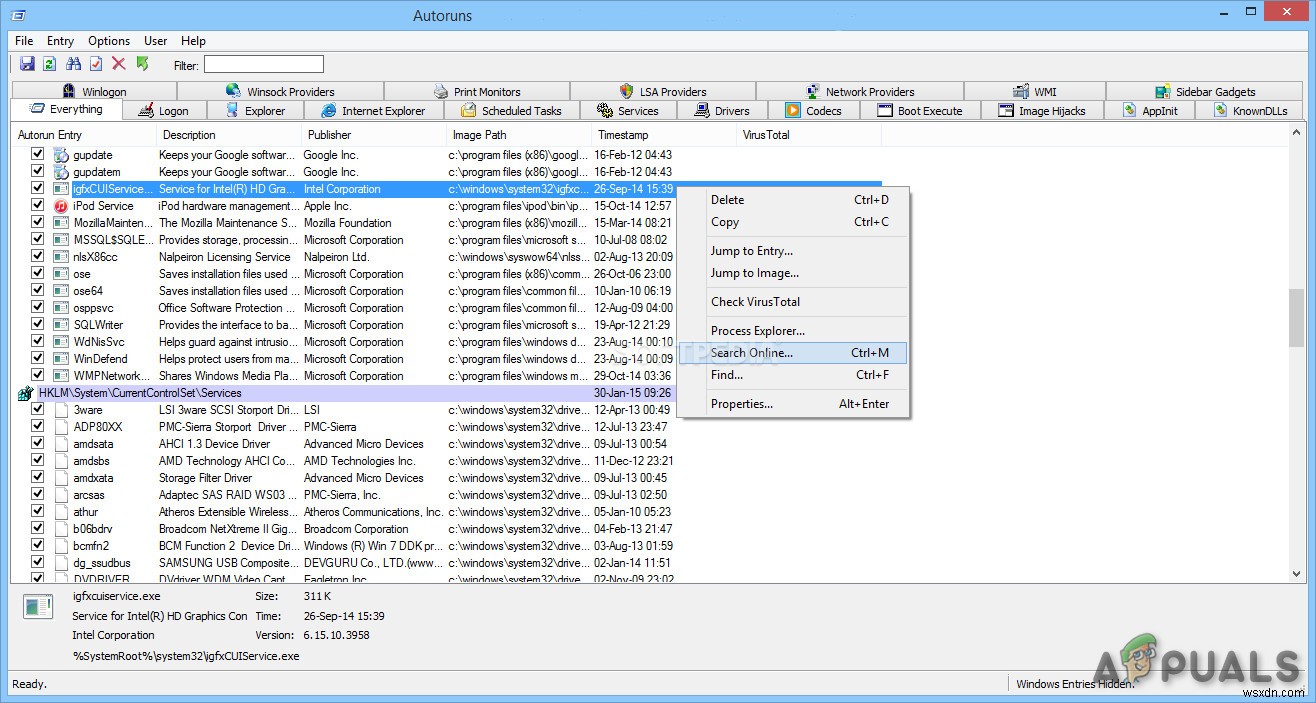
- ডাউনলোড Autoruns প্রোগ্রাম Microsoft-এর দ্বারা যা অটো-স্টার্ট অ্যাপ্লিকেশন, ফাইল সিস্টেম লোকেশন ও রেজিস্ট্রি দেখায়:
- কম্পিউটার রিস্টার্ট করুন
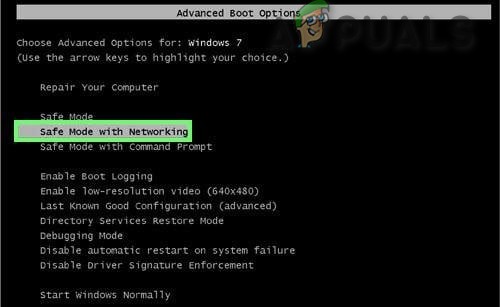
- সিস্টেম বুট হলে F8 কী বারবার চাপুন যতক্ষণ না Windows Advanced Options মেনু আসে,
- তবে Safe Mode with Networking সিলেক্ট করুন।
- ডাউনলোড করা Autoruns আর্কাইভ এক্সট্র্যাক্ট করার পর Autoruns.exe ফাইল চালান।
- Autoruns অ্যাপ্লিকেশনে উপরে "Options" ক্লিক করুন
- "Hide Windows Entries" এবং "Hide Empty Locations" আনচেক করুন
- "Refresh" আইকনে ক্লিক করুন।
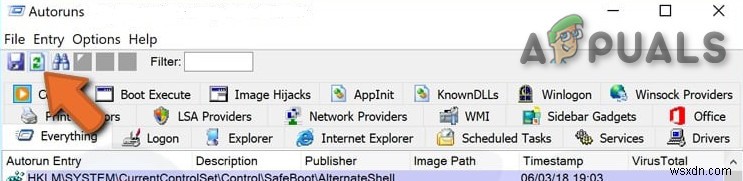
- Autoruns অ্যাপ্লিকেশন প্রদত্ত লিস্ট সাবধানে চেক করুন, ওই ম্যালিশিয়াস ফাইল লোকেট করুন যা রিমুভ করতে হবে।
- তার ফুল পাথ ও নাম নোট করুন। মনে রাখবেন কিছু ম্যালওয়্যার প্রোগ্রাম লেজিটিমেট উইন্ডোজ প্রসেস নামের নিচে লুকিয়ে থাকে। এই স্টেজে কোনো সিস্টেম ফাইল রিমুভ না করা খুব গুরুত্বপূর্ণ। সাস্পিশাস প্রোগ্রাম পাওয়া গেলে প্রসেসের নামের ওপর ডান ক্লিক করে "Delete" চুজ করুন।
- Autoruns অ্যাপ্লিকেশন দিয়ে ম্যালওয়্যার রিমুভ করলে ম্যালিশিয়াল প্রোগ্রাম পরবর্তী সিস্টেম স্টার্টআপে অটোমেটিক্যালি スタート হবে না এবং এখন সিস্টেমে ম্যালিশিয়াল নাম সার্চ করুন। সার্চ করার আগে hidden files and folders সার্চ ইনেবল করুন। ম্যালিশিয়াস ফাইল নাম সার্চ রেজাল্টে আসলে রিমুভ করুন।
- এখন সিস্টেম কম্পিউটার Reboot করুন নরমাল মোডে।
উপরের ধাপগুলো মেনে সিস্টেম থেকে যেকোনো ম্যালওয়্যার রিমুভ করা যাবে কিন্তু মনে রাখবেন ম্যানুয়াল থ্রেট রিমুভাল অ্যাডভান্সড কম্পিউটার স্কিল দরকার। আপনি যদি টাস্কে আপ ন থাকেন, ম্যালওয়্যার রিমুভাল অ্যান্টিভাইরাস ও অ্যান্টি-ম্যালওয়্যার প্রোগ্রামের ওপর ছেড়ে দিন। আরো, এই ধাপগুলো অ্যাডভান্সড ম্যালওয়্যার ইনফেকশনের সাথে কাজ নাও করতে পারে। এবং যেমন বলা হয় "Prevention is better than cure" তাই কম্পিউটার সেফ রাখুন, ওএস সবসময় আপডেট রাখুন এবং আপডেটেড অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করুন।
