

WordPress নিরাপত্তা সম্পর্কিত আর্টিকেলগুলোতে আপনি সম্ভবত WordPress salt বা security keys সম্পর্কে শুনেছেন, এবং কৌতূহল করা যেতে পারে আসলে এগুলো কী। সংক্ষেপে বলতে গেলে, আপনার পাসওয়ার্ড এনক্রিপ্ট করার জন্য WordPress যা ব্যবহার করে সেটিই হলো এই র্যান্ডম স্ট্রিংগুলো।
পাসওয়ার্ড হলো ওয়েবসাইট নিরাপত্তার সবচেয়ে গুরুত্বপূর্ণ দিকগুলির একটি, তাই WordPress salt keys কীভাবে কাজ করে সেটি বুঝতে হবে এবং আরও গুরুত্বপূর্ণ, প্রয়োজনে এগুলো কীভাবে পরিবর্তন করবেন সেটি জানতে হবে।
WordPress salts কী?
WordPress salts বা security keys হলো র্যান্ডম ক্যারেক্টারগুলির স্ট্রিং, যা WordPress আপনার ব্যবহারকারীর নাম এবং পাসওয়ার্ড এনক্রিপ্ট করতে ব্যবহার করে। এই স্ট্রিংগুলো আপনার লগইন শংসাপত্রগুলো হ্যাশ করতে ব্যবহৃত হয়, যা একটি ক্রিপ্টোগ্রাফিক টার্ম যা এনক্রিপশন প্রক্রিয়াকে বোঝায়। শংসাপত্রগুলো র্যান্ডম ক্যারেক্টার থেকে আলাদা করা অসম্ভব হয়ে যায়, তাই হ্যাকাররা এগুলো চুরি করে আপনার ওয়েবসাইটে লগইন করতে পারে না।
WordPress salts এবং WordPress security keys এই দুটি টার্ম প্রায়শই পরস্পর বদলে ব্যবহার করা হয়, তবে এগুলো সবসময় একই ৮টি স্ট্রিংকে নির্দেশ করে। ৪টি security key রয়েছে—AUTH_KEY, SECURE_AUTH_KEY, LOGGED_IN_KEY, এবং NONCE_KEY—এবং প্রতিটি security key-এর একটি সাপেক্ষ salt রয়েছে।

WP salts গোপন রাখা অত্যন্ত গুরুত্বপূর্ণ, কারণ আপনার লগইন শংসাপত্র রক্ষায় এদের বড় ভূমিকা রয়েছে। এগুলো WordPress-এর মূল ফাইল wp-config.php-এ সংরক্ষিত থাকে, ডাটাবেস শংসাপত্রের পাশাপাশি, এবং অন্য कहींও সংরক্ষণ করা উচিত নয়।
WordPress salts কী কাজে লাগে
WordPress salts ব্রাউজার কুকিজে সংরক্ষিত ব্যবহারকারীর নাম এবং পাসওয়ার্ড সুরক্ষিত করতে ব্যবহৃত হয়। আপনি আপনার ওয়েবসাইটে লগইন করা থাকলে সেটি মনে রাখতে WordPress কুকি ব্যবহার করে। উদাহরণস্বরূপ, আপনি যদি wp-admin-এ লগইন থাকেন, কিন্তু ভুলবশে ব্রাউজার ট্যাব বন্ধ কর দেন, WordPress আপনাকে আবার লগইন করতে বলবে না। এটি একটি সুবিধাজনক ফিচার, এবং অনেক ওয়েবসাইট ব্যবহারকারীর পছন্দ এবং কাজ মনে রাখতে কুকি ব্যবহার করে।
তবে, কুকিগুলো আক্রমণের phíaড়পানে আড়াল, যেমন কুকি চুরি এবং সেশন হাইজ্যাকিং এদের মাধ্যমে হয়ে থাকেছে। তাই কুকিতে থাকা যেকোনো সংবেদনশীল তথ্য এনক্রিপ্ট করা জরুরি, যাতে হ্যাকাররা সেগুলো ব্যবহার করতে না পারে।
কেন WordPress security keys এবং Salts পরিবর্তন করতে হয়
যেহেতু WordPress security keys এবং salts র্যান্ডম স্ট্রিং, সেগুলোকে শক্তিশালী এবং অনন্য বলা যায়। তবুও, কিছু পরিস্থিতিতে এগুলো পরিবর্তন করতে হতে পারে। যেমন আগে বলেছি, এই স্ট্রিংগুলো ব্যক্তিগত রাখা অত্যন্ত জরুরি। তাই যদি এগুলো কমপ্রোমাইজ হওয়ার সম্ভাবনা থাকে, তবে এগুলো অবিলম্বে পরিবর্তন করতে হবে।
যদি কোনো সময় আপনার WordPress সাইট হ্যাক হয়, তবে এটি কমপ্রোমাইজড salt keys-এর একটি চমৎকার উদাহরণ। ম্যালওয়্যারের মাধ্যমে হ্যাকাররা ওয়েবসাইটের ফাইলগুলোর অনধিকার প্রবেশ পায়, যার মধ্যে wp-config.php ফাইলও রয়েছে যেখানে WP salts সংরক্ষিত থাকে। তাই ম্যালওয়্যার পরিষ্কার করার পর salt keys পরিবর্তন করা জরুরি, অন্যান্য পোস্ট-হ্যাক সুপারিশের পাশাপাশি। MalCare-এ আপনি ম্যালওয়্যার পরিষ্কার করতে পারেন, এবং একই ড্যাশবোর্ড থেকে মিনিটের মধ্যে security keys পরিবর্তন করতে পারেন।
এছাড়া, নিত্য নির্দিষ্ট সময় পরপর WordPress salt keys পরিবর্তন করা ভালো অভ্যাস, ঠিক যেমন আপনি পাসওয়ার্ড পরিবর্তন করেন। শংসাপত্র পরিবর্তন করা হ্যাকারদের আপনার ওয়েবসাইটের নিরাপত্তা ভাঙতে কঠিন করে তোলে।
WordPress salts পরিবর্তন করার উপায় (৩টি পদ্ধতি)
আপনার ওয়েবসাইটে WordPress salt keys পরিবর্তন করার কয়েকটি উপায় রয়েছে: প্লাগইন ব্যবহার করা বা ম্যানুয়ালি করা। আমরা একটি সিকিউরিটি প্লাগইন ব্যবহার করার পরামর্শ দিই, কারণ এটি অনেক সহজ এবং এটি শুধু salts পরিবর্তন করে না, এর চেয়ে অনেক বেশি কাজ করে।
১. একটি সিকিউরিটি প্লাগইন ব্যবহার করুন
WordPress-এ salts আপডেট করার সবচেয়ে সহজ উপায় হলো এই ফিচারসহ একটি সিকিউরিটি প্লাগইন ব্যবহার করা, যেমন MalCare।

MalCare-এ security keys পরিবর্তন করতে আপনাকে শুধু নিচের ধাপগুলো অনুসরণ করতে হবে:
- MalCare-এ লগইন করুন
- Security and Firewall বিভাগে যান
- Security overview-র অধীনে Apply Hardening-এ ক্লিক করুন
- Paranoid বিভাগে স্ক্রোল ডাউন করুন, এবং Change Security Keys সিলেক্ট করুন
- Apply-এ ক্লিক করুন
- পরবর্তী স্ক্রিনে আপনার FTP শংসাপত্র দিন
- WordPress ইনস্টল করা ফোল্ডার সিলেক্ট করুন, যা সাধারণত public_html ফোল্ডার
- Apply Fix-এ ক্লিক করুন
লগইন করা যেকোনো ইউজার ওয়েবসাইট থেকে লগআউট হয়ে যাবে, কিন্তু তাদের পাসওয়ার্ড এবং ব্যবহারকারীর নাম অপরিবর্তিত থাকবে।
কেন আমরা MalCare রিকমেন্ড করি
MalCare আপনার ওয়েবসাইট রক্ষার জন্য একটি উন্নত WordPress সিকিউরিটি প্লাগইন। Salt এবং security keys সহজে পরিবর্তন করার পাশাপাশি, এর ডিপ ওয়েবসাইট স্ক্যানার, ম্যালওয়্যার ক্লিনার এবং একটি উন্নত ফায়ারওয়াল রয়েছে। MalCare-এ আপনি বিভিন্ন WordPress হার্ডেনিং অপশন প্রয়োগ করতে পারেন, WordPress security keys পরিবর্তন করা সেগুলোর একটি।

WordPress salt keys পরিবর্তন করতে 사용할 অন্যান্য সিকিউরিটি প্লাগইন
MalCare-এর বিকল্প হিসেবে, আপনি Sucuri বা iThemes Security ব্যবহার করেও WordPress security keys পরিবর্তন করতে পারেন।
Sucuri ব্যবহার করে security keys পরিবর্তন করতে:
- বাম নেভিগেশন মেনু থেকে Sucuri Security-তে যান
- Settings-এ নেভিগেট করুন
- Post-Hack ট্যাব সিলেক্ট করুন
- 'I understand that this operation cannot be reverted." বক্সটি চেক করুন
- Generate New Security Keys-এ ক্লিক করুন
Sucuri-তে আপনি keys স্বয়ংক্রিয়ভাবে আপডেট করার শিডিউলও সেট করতে পারেন।
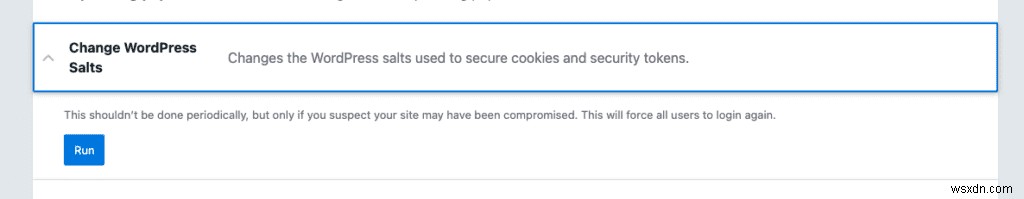
iThemes ব্যবহার করে security keys পরিবর্তন করতে এই ধাপগুলো অনুসরণ করুন:
- বাম নেভিগেশন মেনু থেকে Security-এ যান
- Settings-এ ক্লিক করুন
- Settings-এর বাম প্যানেল থেকে নিচে Tools মেনু আইকনে ক্লিক করুন
- Change WordPress Salts সিলেক্ট করে প্যানটি এক্সপ্যান্ড করুন
- Run-এ ক্লিক করুন
নোট: আমরা উভয়কেই সিকিউরিটি প্লাগইন হিসেবে রিকমেন্ড করি না, কারণ Sucuri-এর ম্যালওয়্যার স্ক্যানার কার্যকরভাবে ম্যালওয়্যার সনাক্ত করতে পারে না; এবং iThemes আমাদের দেখা সেরা সিকিউরিটি প্লাগইনগুলোর মধ্যে একটা। যাইহোক, দুটোই WordPress security keys পরিবর্তন করতে পারে, তাই এই তালিকাতেই রয়েছে।
২. একটি ডেডিকেটেড প্লাগইন ব্যবহার করুন
আপনি যদি সিকিউরিটি প্লাগইন ইনস্টল করতে না চান, বা আপনার ইতিমধ্যে এমন একটি প্লাগইন থাকে যেটিতে এই ফিচার নেই, তবে Salt Shaker প্লাগইন ইনস্টল করতে পারেন।

ইনস্টল এবং এক্টিভেট করার পর, salt shaker প্লাগইন বাম নেভিগেশন বারের Tools মেনুতে দেখাবে। এর একটি স্ক্রিন রয়েছে যেখানে WordPress salts তৎক্ষণাৎ পরিবর্তন করার অপশন রয়েছে, অথবা স্বয়ংক্রিয়ভাবে শিডিউল অনুযায়ী। এটিই সব।

আমরা সাধারণত একক কাজের জন্য প্লাগইন ব্যবহার করার পক্ষে নই, বিশেষ করে যদি আপনি অন্য প্লাগইন থেকে সেই ফাংশনালিটি পান। যাইহোক, Salt Shaker প্লাগইন তার একক কাজটি ভালো করে।
৩. WordPress salts ম্যানুয়ালি পরিবর্তন করুন
WordPress security keys ম্যানুয়ালি পরিবর্তন করা সম্পূর্ণ সম্ভব, কিন্তু আমরা সাধারণত আপনার ওয়েবসাইটের কোডের সাথে ছेड়ছাদ করার পরামর্শ দিই না। এই ক্ষেত্রে, আপনি wp-config.php ফাইল এডিট করবেন, যা議論সহ WordPress-এর সবচেয়ে গুরুত্বপূর্ণ মূল ফাইল। তাই ঝুঁকি বেশি, যদিও কাজটি তুলনামূলকভাবে সহজ।
যা হোক, WordPress salts ম্যানুয়ালি পরিবর্তন করতে আপনাকে নিচের کارগুলো করতে হবে:
১. নতুন মান পান WordPress secret key generator থেকে। দয়া করে লক্ষ্য করুন: এই কীগুলো কখনো আপনার ব্যক্তিগত ব্যবহারের জন্য লাগবে না, তাই এগুলো কোথাও সংরক্ষণ করবেন না। এছাড়া, নিজে এই স্ট্রিংগুলো তৈরি করার চেষ্টা করা উচিত নয়।
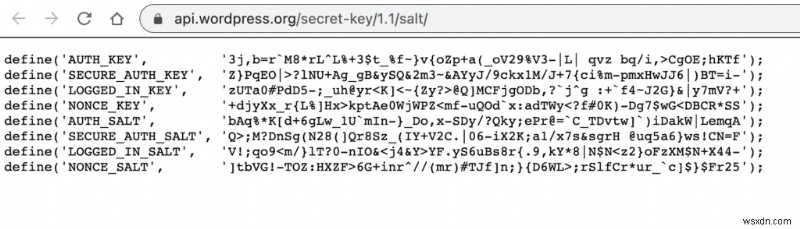
২. আপনার ওয়েবসাইটের ব্যাকআপ নিন। এটি একটি প্রয়োজনীয় সতর্কতা, কারণ আপনি একটি মূল WordPress ফাইল ম্যানুয়ালি এডিট করছেন, এবং সাইটটি ভাঙতে পারে।

৩. wp-config.php ফাইল এডিট করুন। এখানে আপনার দুটি অপশন রয়েছে: একটি, FTP-এর মাধ্যমে ফাইলটি ডাউনলোড করুন, এডিট করুন এবং মডিফাইড ফাইলটি পুনরায় আপলোড করুন; অথবা দুটি, SSH ব্যবহার করে ওয়েব সার্ভারে সরাসরি ফাইলটি এডিট করুন।

৪. Authentication Unique Keys and Salts খুঁজুন
৫. সেখানে কোডটি রিপ্লেস করুন, এবং আপনার পরিবর্তনগুলো সেভ করুন
Salt keys পরিবর্তন করার পর, লগইন করা সব ইউজার ওয়েবসাইট থেকে লগআউট হয়ে যাবে, এবং তাদের আবার লগইন করতে হবে। তাদের শংসাপত্রের সাথে কিছুই হয় না, এবং তাদের পাসওয়ার্ড অপরিবর্তিত থাকে।
WordPress salt keys কত غالبًا পরিবর্তন করা উচিত
WordPress ওয়েবসাইট ডিফল্টভাবে salts এবং security keys-এর সাথে আসে, তাই এগুলো আলাদা করে ইনস্টল করতে হয় না। Salt keys পরিবর্তন করা কেবল হ্যাক হওয়ার পর অত্যন্ত জরুরি হয়ে ওঠে। আপনার ওয়েবসাইটে ম্যালওয়্যার থাকলে আপনাকে ধরে নিতে হবে keys কমপ্রোমাইজড হয়েছে। আপনার ওয়েবসাইটে ব্যবহৃত ক্রিপ্টোগ্রাফিক হ্যাশ জানলে হ্যাকাররা সেটি সহজে পেতে পারে।
অন্য সময় আপনি salts পরিবর্তন করার কথা ভাবতে পারেন যখন আপনি প্রথমবার ওয়েবসাইট সেটআপ করেন, বা প্রতি ছয় মাসে একবার। এটি আপনার শংসাপত্র হ্যাকারদের জন্য কঠিন করে তোলে, কিন্তু এটি বাধ্যতামূলক নয়।
আপনার ব্যবহারকারী লগইন রক্ষার অন্যান্য উপায়
আমরা বারবার বলি, পাসওয়ার্ড নিরাপত্তা আপনার ওয়েবসাইটের রক্ষার জন্য অত্যন্ত গুরুত্বপূর্ণ। WordPress salts এবং security keys আপডেট রাখা এবং গোপন রাখা ছাড়াও, এখানে কিছু অন্যান্য کار রয়েছে যা আপনি করতে পারেন:
- Brute force প্রোটেকশন পান
- শক্তিশালী পাসওয়ার্ড বাধ্যতামূলক করুন
- অনন্য পাসওয়ার্ড আবশ্যক করুন
- ডেটা লিক থেকে পাওয়া পাসওয়ার্ড ব্যবহার নিষিদ্ধ করুন
- টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন
- লগইন প্রচেষ্ঠা সীমাবদ্ধ করুন
- XML-RPC নিষ্ক্রিয় করুন
উপসংহার
WordPress salts আপনার লগইন শংসাপত্র হ্যাকাররা পড়তে না পারে তা নিশ্চিত করে, এবং একই সাথে কুকিজ আপনাকে আপনার একাউন্টে লগইন থাকতে সাহায্য করে। WP salts নিয়মিত আপডেট রাখার নিরাপত্তা সুবিধা রয়েছে, কিন্তু হ্যাক না হলে এটি অত্যাবশ্যক নয়।
আপনার কোনো সাহায্য দরকার হলে আমাদের সাথে যোগাযোগ করুন। আপনার কথা শুনতে আমরা পছন্দ করি!
প্রশ্নোত্তর
WordPress salts কী?
WordPress salts হলো লম্বা র্যান্ডম ক্যারেক্টার স্ট্রিং যা WordPress লগইন করা ব্যবহারকারীদের শংসাপত্র সুরক্ষিত করতে ব্যবহার করে। Security keys নামেও পরিচিত, salts ব্যবহারকারীর নাম এবং পাসওয়ার্ডের ক্রিপ্টোগ্রাফিক হ্যাশ তৈরি করতে ব্যবহৃত হয় নিরাপত্তার উদ্দেশ্যে।
WordPress এन्हাকে salts কেন বলে?
Salt হলো একটি ক্রিপ্টোগ্রাফিক টার্ম যা এনক্রিপশনের আগে গুরুত্বপূর্ণ তথ্যের সাথে যোগ করা র্যান্ডম ডেটাকে বোঝায়। WordPress security keys এবং salts ব্যবহারকারীর নাম এবং পাসওয়ার্ডের সাথে ঠিক একই কাজ করে, তাই এগুলোকে salts বলা হয়।
WordPress-এ salt keys কেন পরিবর্তন করা উচিত?
আপনার ওয়েবসাইটে ম্যালওয়্যার থাকলে WordPress salts এবং security keys পরিবর্তন করতে হয়। হ্যাকাররা WordPress ফাইলগুলোর অ্যাক্সেস পাত, যার মধ্যে wp-config.php ফাইলও রয়েছে যেখানে salts সংরক্ষিত থাকে। যদি হ্যাকার এই তথ্য পায়, তবে সে আপনার ওয়েবসাইটে ব্যবহৃত যেকোনো পাসওয়ার্ড Краক করতে পারে। তাই হ্যাকের পর WP security keys এবং salts পরিবর্তন করা অত্যন্ত জরুরি।
WordPress-এ salt কীভাবে পরিবর্তন করব?
WordPress salt keys পরিবর্তন করার ৩টি উপায় রয়েছে:
- MalCare-এর মতো হার্ডেনিং ফিচারসহ সিকিউরিটি প্লাগইন ব্যবহার করুন
- Salt Shaker ব্যবহার করুন, WordPress salts পরিবর্তন করার জন্য ডেডিকেটেড প্লাগইন
- wp-config.php ফাইলে salts এবং security keys ম্যানুয়ালি পরিবর্তন করুন
