

ম্যালওয়্যার ব্যবসায় প্রতি বছর বিলিয়ন ডলারের ক্ষতি করে হারানো রেভিনিউ, লিগ্যাল খরচ, ব্র্যান্ডিং ক্ষতি, এবং ডেটা চুরির মাধ্যমে। কষ্টের বিষয় হ্যাকাররা লগাতার তাদের কৌশল বিকাশ করছে, তাই ম্যালওয়্যার পরিবর্তন হচ্ছে এবং শনাক্ত করা কঠিন হচ্ছে।
প্রায় প্রতিদিন ডেটা ব্রিচ হচ্ছে, এবং ভয়াবহ বিষয় হলো মানুষ কতটুকু হ্যাকারদের হাতে হারাচ্ছে। WordPress অ্যাডমিনরা তাদের WordPress ওয়েবসাইট রক্ষা করার চেষ্টা করলে, তারা অনলাইন থেকে পরামর্শ পায়। যেন পরামর্শগুলো ভালো উদ্দেশ্যে দেওয়া হয়, কিছু খুব খারাপ।
তবে সব খারাপ খবর নয়। বরং বিপরীত, কারণ আপনি সঠিক জায়গায় এসেছেন।
ভালো খবর হলো আমরা, MalCare-এ, প্রতিদিন ১০০,০০০+ WordPress সাইট রক্ষা করি, তাই আমরা WordPress সিকিউরিটি-র সম্পর্কে অনেক জানি। চমৎকার খবর হলো আমরা আপনাকে ধাপে ধাপে নিয়ে যাবো WordPress সাইট সিকিউর করার জন্য যা আপনার জানা দরকার। সেরা খবর হলো আপনাকে WordPress সিকিউরিটি এক্সপার্ট হতে হবে না আপনার ওয়েবসাইট হ্যাকারদের থেকে রক্ষা করতে।
TL;DR WordPress সাইটের সেরা সিকিউরিটি পেতে MalCare ইনস্টল করুন। MalCare একটি সেরা শ্রেণির WordPress সিকিউরিটি প্লাগইন যা আপনার ওয়েবসাইট দৈনন্দিন डीপ স্ক্যান করে, হ্যাক মিনিটের মধ্যে ক্লিন করে, এবং একটি উন্নত ফায়ারওয়ালের সাথে আপনার ওয়েবসাইট রক্ষা করে। MalCare সিকিউরিটি এক্সপার্টদের একটি টিম দ্বারা তৈরি, এবং তারা আপনার যেকোনো সমস্যা সমাধানের জন্য তাৎক্ষণিক উপলব্ধ।
WordPress সিকিউরিটি কী?
WordPress সিকিউরিটি হলো আপনার ওয়েবসাইট, ডেটা, এবং ভিজিটরদের রক্ষা করা - ম্যালওয়্যার এবং তাদের ক্ষতিকর ফলাফল থেকে। আপনার ওয়েবসাইট রক্ষা করা একটা বেড়া বানানোর মতো, ফ্রন্ট ডোরে তালা লাগানোর মতো, এবং একটি সিকিউরিটি সিস্টেম ইনস্টল করার মতো। আপনি আশা করেন এটি কখনো প্রয়োজন হবেনা, কিন্তু যদি হয়, আপনি চান এটি রক স olid হোক।
আপনি আপনাকে জিজ্ঞেস করতে পারেন WordPress কি সিকিউর, এবং ওয়েবসাইট বানানোর জন্য কি ভালো পছন্দ। সংক্ষিপ্ত উত্তর হ্যাঁ, WordPress সিকিউর। আসলে, WordPress ইন্টারনেটের প্রায় ৪৫% চালায়, এবং কিছু সবচেয়ে বড় ব্র্যান্ড তাদের ওয়েবসাইটের জন্য এটি ব্যবহার করে।


অধিকাংশ হ্যাক সফল হয় হয় সিকিউরিটি ভালনারেবিলিটি বা খারাপ পাসওয়ার্ড পলিসির কারণে। আমরা আপনাকে দেখাব কীভাবে আপনি আপনার WordPress ওয়েবসাইট হ্যাক থেকে রক্ষা করতে পারেন কিছু WordPress সিকিউরিটি টিপস দিয়ে। এই টিপসগুলো আপনাকে কোডিং জানতে বা WordPress ফাইল এডিট করতে হবেনা। আপনার সাইট এখনও রক্ষিত থাকবে, এবং আপনি সফলভাবে WordPress সিকিউরিটি জয় করবেন।
WordPress সিকিউরিটি সেরা অনুশীলন (১৪ টিপস)
WordPress সিকিউর করার চেষ্টা আসলে যত কঠিন দেখায়, আসলে তত কঠিন নয়। বিভিন্ন WordPress হ্যাক সম্পর্কে পড়া ভয়াবহ হতে পারে যেন স্পাম ইনজেকশন, ফিশিং আক্রমণ, বা এমনকি ম্যালিশিয়াস রিডাইরেক্ট।
যানবেন, চিন্তা করার কোনো কারণ নেই। আপনি যদি নিচের WordPress সিকিউরিটি মেজারগুলো ইমপ্লিমেন্ট করেন, আপনি নিশ্চিতভাবে একটি সিকিউর ওয়েবসাইট পাবেন এবং হ্যাকারদের থেকে আপনার ডেটা রক্ষা করতে পারবেন যারা এটা চুরি করার চেষ্টা করে।
১. একটি WordPress সিকিউরিটি প্লাগইন ইনস্টল করুন
আপনার WordPress ওয়েবসাইট রক্ষা করার সর্বোপরি উপায় হলো একটি WordPress সিকিউরিটি প্লাগইন ইনস্টল করা, যেন MalCare।
আমরা MalCare সুপারিশ করি নিচের কারণগুলো জন্য:
- WordPress সাইট দৈনন্দিন डीপ স্ক্যান করে ম্যালওয়্যার জন্য
- ১-ক্লিকে অটো-ক্লিন ম্যালওয়্যার
- ম্যালওয়্যার এবং ব্যাকডোর সরিয়ে ফেলে রি-ইনফেকশন প্রতিরোধ করতে
- উন্নত ফায়ারওয়াল
- ভালনারেবিলিটি ডিটেকশন
- ব্রুট ফোর্স প্রোটেকশন
- ইন্টেলিজেন্ট বট প্রোটেকশন
- অ্যাক্টিভিটি লগ
- ওয়েবসাইটের সার্ভার রিসোর্স ব্যবহার করে না
MalCare একটি সম্পূর্ণ সিকিউরিটি প্লাগইন যা WordPress সিকিউরিটির ৩টি সবচেয়ে গুরুত্বপূর্ণ দিককে একত্রিত করে: একটি ম্যালওয়্যার স্ক্যানার, একটি ম্যালওয়্যার ক্লিনার, এবং একটি উন্নত ফায়ারওয়াল।
MalCare-এ আপনার ওয়েবসাইট রক্ষা করতে, আপনাকে শুধু এটি ইনস্টল করতে হবে এবং প্লাগইনটিকে দায়িত্ব নেওয়া দিতে হবে। MalCare আপনার ওয়েবসাইট আমাদের সার্ভারের সাথে সিঙ্ক করে, এবং তারপর একটি দৈনন্দিন डीপ স্ক্যান সেট আপ করে।

যদি আপনার ওয়েবসাইটে কোনো ম্যালওয়্যার ডিটেক্ট হয়, MalCare আপনাকে সতর্ক করবে, এবং আপনি একটি ক্লিকে ম্যালওয়্যার অটো-ক্লিন করতে পারবেন। MalCare আপনার ওয়েবসাইট থেকে সার্জিক্যালি ম্যালওয়্যার সরিয়ে ফেলে, নিশ্চিত করে আপনার ওয়েবসাইট সম্পূর্ণরূপে অক্ষুণ্ণ থাকে। আপনি আমাদের WordPress সিকিউরিটি এক্সপার্ট টিমের সাথে যোগাযোগও করতে পারেন যারা আপনাকে হ্যাকের সাথে যেকোনো গভীর সমস্যা সমাধান করতে সাহায্য করবে।
আপনি MalCare ব্যবহার করতে পারেন আপনার WordPress লগইন পেজ ব্রুট ফোর্স আক্রমণ থেকে রক্ষা করতে, এবং লগইন অটেম্প্ট লিমিট করতে। এই আক্রমণগুলো ওয়েবসাইটকে অবহেলা করতে পারে, রিয়েল ইউজারদের বাইরে রেখে। একইভাবে, প্লাগইনটি বট প্রোটেকশন-এর সাথে বান্ডেল্ড আসে, খারাপ বটগুলো বাদ দিয়ে যারা আপনার ওয়েবসাইট ডেটা স্ক্রেপ করে বা অনেক রিকোয়েস্ট দিয়ে সাইট ডাউন করিয়ে দেয়। ভালো বটও আছে, যেন আপটাইম মনিটরিং বট বা Googlebot যা ইন্ডেক্সিংয়ের জন্য ব্যবহার হয়, তাই MalCare বুদ্ধিমানভাবে খারাপ বটগুলো বাদ দিয়ে ভালো বটগুলো প্রবেশ করতে দেয়।
MalCare-র সেরা পার্ট হলো আপনার ওয়েবসাইটের পারফরম্যান্স অনভাবিত থাকে স্ক্যান বা ক্লিনআপের কারণে। আপনার ই-কমার্স বা মেম্বারশিপ সাইট থাকলে, অন্যান্য প্লাগইন ইউজার এক্সপেরিয়েন্সে লক্ষণীয় প্রভাব ফেলে। কারণ Wordfence এবং Sucuri-এর মতো প্লাগইন আপনার সাইট রিসোর্স ব্যবহার করে তাদের স্ক্যান চালানোর জন্য। এই কারণে কিছু ওয়েব হোস্ট Wordfence সম্পূর্ণ ব্যান করে দিয়েছে।
২. আপনার ওয়েবসাইটের জন্য একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ব্যবহার করুন
একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল, যাকে ওয়েবসাইট ফায়ারওয়ালও বলা হয়, আপনার WordPress ওয়েবসাইট রক্ষা করে ম্যালিশিয়াস ট্রাফিক ব্লক করে। একটি ফায়ারওয়াল WordPress সিকিউরিটির একটি অপরিহার্য কম্পোনেন্ট কারণ এটি নিশ্চিত করে যে ম্যালিশিয়াস ট্রাফিক কখনো আপনার ওয়েবসাইটে পৌঁছায় না সেটি ব্লক করে।
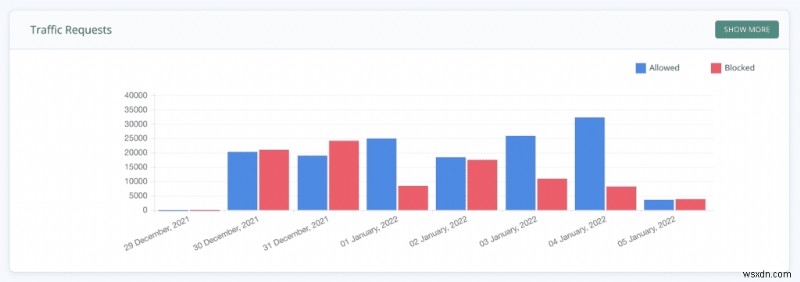
MalCare-র একটি উন্নত ফায়ারওয়াল আছে, সিকিউরিটি প্লাগইন-এর সাথে ইন্টিগ্রেটেড। আপনি প্লাগইন ইনস্টল করলে, ফায়ারওয়াল প্রয়োগে আসে, আপনার WordPress ওয়েবসাইটকে ম্যালওয়্যার ইনফেক্ট হতে রক্ষা করে। MalCare-এর ফায়ারওয়াল ব্যবহারের সুবিধাগুলো:
- আপনার ওয়েবসাইট রক্ষা করে SQL ইনজেকশন আক্রমণ, রিমোট কোড এক্সিকিউশন, স্পাম ইনজেকশন আক্রমণ, ক্রস-সাইট স্ক্রিপ্টিং আক্রমণ, এবং আরও অনেক কিছু থেকে
- হ্যাকারদের আপনার ওয়েবসাইটের ভালনারেবিলিটি এক্সপ্লอยট করার থেকে প্রতিরোধ করে
- ১০০,০০০+ ওয়েবসাইটের জন্য গ্লোবাল IP প্রোটেকশন
- উন্নত ফায়ারওয়াল যা প্রতিটি রক্ষিত ওয়েবসাইট থেকে শিখে প্রোঅ্যাক্টিভলি খারাপ ট্রাফিক অন্যদের ওপর ব্লক করে
- WordPress-এ লোড হয়, তাই সকল ইনকামিং ট্রাফিক ম্যালিশিয়াস ইন্টেন্টের জন্য চেক করে
- কোনো কনফিগারেশন প্রয়োজন নেই; আউট-অফ-দ-বক্স কাজ করে
- MalCare-এর সকল সিকিউরিটি প্ল্যানের সাথে বান্ডেল্ড
ওয়েবসাইট ফায়ারওয়ালের ভিন্ন ভিন্ন ধরন আছে, ক্যাটাগরাইজড যারা সেটি কোথায় ইনস্টল হয় এবং কীভাবে কাজ করে। সবচেয়ে ইফেক্টিভ ফায়ারওয়ালগুলো WordPress-এর আগে লোড হয়, যেন MalCare এবং Sucuri, যাতে সেগুলো সকল খারাপ ট্রাফিক ফিল্টার আউট করতে পারে। প্লাগইন লেভেলের ফায়ারওয়াল, যেন Wordfence, অধিকাংশ খারাপ ট্রাফিক ফিল্টার আউট করতে পারে, কিন্তু সকল নয়।
৩. আপনার WordPress সাইট দৈনন্দিন डीপ স্ক্যান করুন
WordPress সিকিউরিটির প্রথম স্তম্ভ হলো ম্যালওয়্যার যত তাড়াতাড়ি সম্ভব শনাক্ত করা। আপনি এটি করতে পারেন আপনার ওয়েবসাইট একটি WordPress ম্যালওয়্যার স্ক্যানার দিয়ে স্ক্যান করে। আমরা MalCare ইনস্টল করার সুপারিশ করি, যেটিতে একটি ফ্রি ম্যালওয়্যার স্ক্যানার আছে, এবং সুবিধার একটি 호স্ট:
- দৈনন্দিন অটোমেটেড डीপ স্ক্যান
- সর্বোচ্চ লুকানো ম্যালওয়্যার এবং ব্যাকডোর শনাক্ত করে
- উন্নত স্ক্যানার যা অধিকাংশ অন্য স্ক্যানার দ্বারা ব্যবহৃত সিগনেচার ম্যাচিং-এর বাইরে যায়
- ১০০+ সিগন্যালের ভিত্তিতে রিস্ক অ্যাসেসমেন্টের ভিত্তিতে ম্যালওয়্যার শনাক্ত করে
- কোর WordPress ফাইল, ওয়েবসাইট ডাটাবেস, এবং প্লাগইন ও থিম ফাইল ও ফোল্ডার স্ক্যান করে; ফ্রি এবং প্রিমিয়াম উভয় ভার্সন
- ৯৫%+ একিউরেসি কোনো ফাল্স পজিটিভ ছাড়া
- স্ক্যান চালানোর জন্য সাইট রিসোর্স ব্যবহার করে না
MalCare-সহ, আপনার কাছে একটি নিশ্চিত উত্তর থাকবে আপনার সাইট হ্যাক হয়েছে কিনা। একবার স্ক্যান রেজাল্ট পেলে, আপনি আপগ্রেড করে আপনার ওয়েবসাইট মিনিটের মধ্যে ক্লিন করতে পারেন।

গুরুত্বপূর্ণ: আপনার ওয়েবসাইটে ম্যালওয়্যার আবিষ্কার করলে, তা তৎক্ষণাৎ ক্লিন করুন। ম্যালওয়্যার সময়ের সাথে খারাপ হয়, কারণ হ্যাকারদের ম্যালওয়্যার আপনার ওয়েবসাইটে ছড়িয়ে দেয়া, আপনার ডেটা চুরি করা, এবং ডিভাইস ও অন্যান্য ওয়েবসাইট ইনফেক্ট করার সময় মেলে। এটি অত্যন্ত গুরুত্বপূর্ণ যে আপনি ম্যালওয়্যার প্রায়োরিটিতে রিমুভ করুন, অন্যথায় আপনি Google ব্ল্যাকলিস্ট বা আপনার ওয়েব হোস্ট সাসপেন্ড করার রিস্কে পড়বেন।
ম্যালওয়্যার স্ক্যানার সব একসাথে তৈরি হয়না, এবং তাদের কার্যকারিতার ভিন্ন স্তর আছে। অধিকাংশ ম্যালওয়্যার স্ক্যানার একটি সিগনেচার ডাটাবেস ব্যবহার করে ওয়েবসাইটে ম্যালওয়্যার ডিটেক্ট করতে। সেগুলো ওয়েবসাইটের কোডকে সকল সিগনেচারের সাথে তুলনা করে, এবং যদি কোনো ম্যাচ হয়, কোডটি ম্যালওয়্যার হিসেবে ফ্ল্যাগ করা হয়।
সিগনেচার ডাটাবেসের ওপর একমাত্র নির্ভর করার সাথে কয়েকটি সমস্যা আছে।
প্রথমে, ডাটাবেসকে সবসময় আপ-টু-ডেট রাখতে হয়। যেহেতু ম্যালওয়্যার মূলত কোড, এটি অসীম পারমুটেশন 가질 수 있기 때문에, একটি নতুন ভ্যারিয়েন্ট সিগনেচার ম্যাচিং স্ক্যানার দিয়ে ফ্ল্যাগ না হয়ে পাস করতে পারে।
দ্বিতীয়ে, ডাটাবেস মেইন্টেইন করা টিমটিকে ম্যালওয়্যার দেখতে হয় সেটি ডাটাবেসে যোগ করার জন্য। ফ্রি প্লাগইন এবং থিমের জন্য এটি সহজ, কিন্তু প্রিমিয়াম সফটওয়্যারের ক্ষেত্রে প্রায়শই সংক্ষিপ্ত থাকে। আমরা ম্যালওয়্যার এলিমেন্টর এবং ডিভি-जैसे পেজ বিল্ডারে, বা Envato এবং Themeforest-এ জনপ্রিয় থিমগুলতে অনুপস্থিত থাকতে দেখেছি এই কারণেই।
৪. আপনার WordPress ওয়েবসাইটে সবকিছু আপডেট রাখুন
ওয়েবসাইট হ্যাক হওয়ার প্রাথমিক কারণ হলো সিকিউরিটি ভালনারেবিলিটি। ভালনারেবিলিটি হলো কোডে ত্রুটি যা অনঅথরাইজড অ্যাক্সেস অনুমতি দেয় একটি ওয়েবসাইটে, যেন অনসিকিউর ফাইল আপলোড বা SQL ইনজেকশন।
WordPress কোর, প্লাগইন এবং থিম সব কোড দিয়ে বানানো, এবং সেরা চেষ্টা ও ট্যালেন্টেড ডেভেলপারদের পরিশ্রমের পরেও, কখনো কখনো ভালনারেবিলিটি থাকতে পারে। সিকিউরিটি রিসার্চাররা প্রায়শই এই ইশুগুলো আবিষ্কার করে, এবং ডেভেলপারদের গোপনে জানিয়ে দেয়, যাতে তারা ইশুটি সমাধান করতে পারে। দায়বদ্ধ ডেভেলপাররা সিকিউরিটি প্যাচ তাদের প্রোডাক্টের জন্য আপডেটের মাধ্যমে রিলিজ করে।
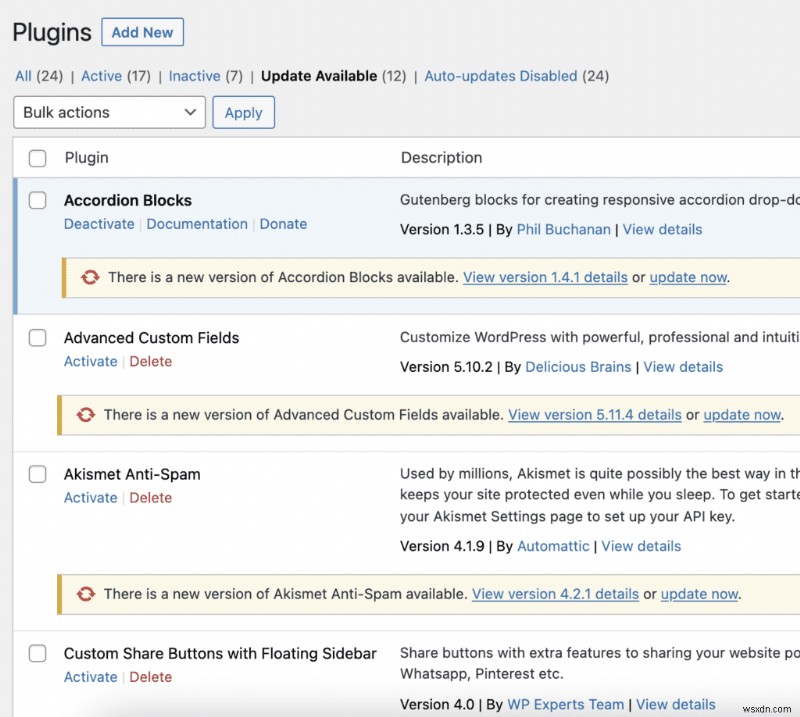
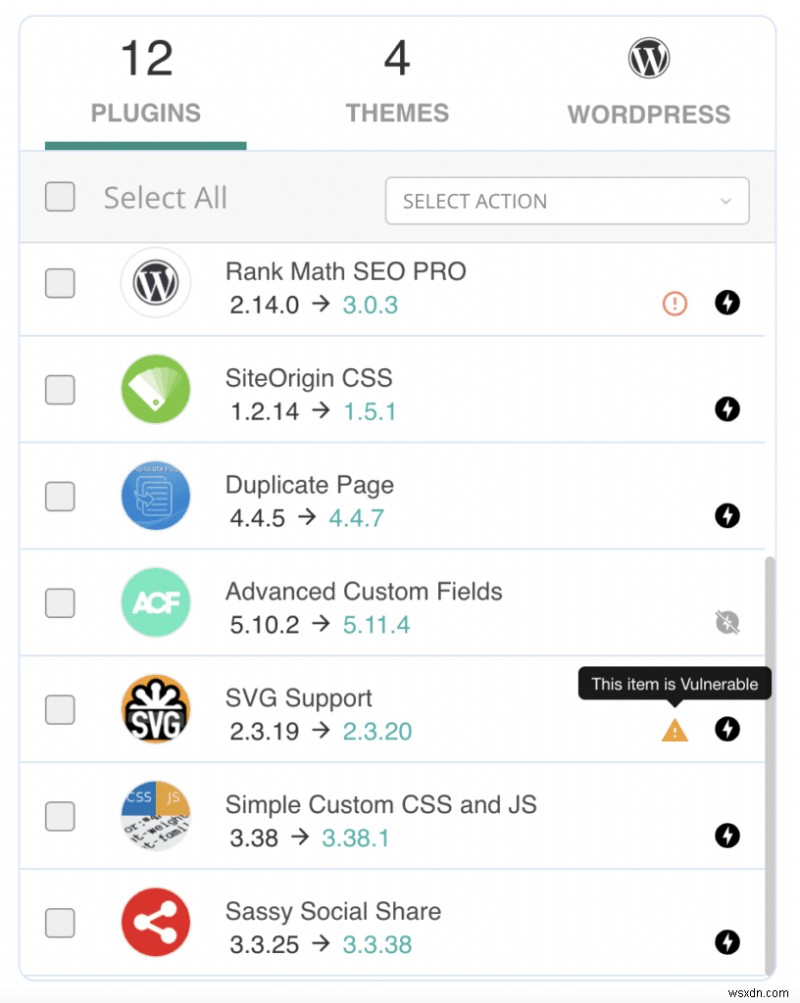
আপডেট রিলিজ হওয়ার পর, সিকিউরিটি রিসার্চাররা পাবলিকলি তাদের ফাইন্ডিংস ডিক্লেয়ার করে যেন ব্যবহারকারীদের সতর্ক করা যায় তাদের ওয়েবসাইটের ভালনারেবিলিটি সম্পর্কে। যেহেতু ভালনারেবিলিটি এখন পাবলিক নলেজ, হ্যাকাররা সেই সাইটগুলোর ওপর আক্রমণ করার চেষ্টা করবে যারা আপডেট করেননি। প্রায়শই, তারা সফল হয়। তাই, আপনার ওয়েবসাইটে সবকিছু যত তাড়াতাড়ি সম্ভব আপডেট রাখা অত্যন্ত গুরুত্বপূর্ণ।
ওয়েবসাইট আপডেট করা একটু ডান্টিং হতে পারে, বিশেষ করে যেহেতু আপডেটগুলো সাইট ব্রেক করার জন্য পরিচিত। আদর্শভাবে, আপনাকে আগে আপনার ওয়েবসাইটের ব্যাকআপ নিতে হবে, স্টেজিং-এ আপডেট টেস্ট করতে হবে, এবং তারপর লাইভ ওয়েবসাইটে আপডেট করতে হবে। BlogVault এই সব দিক এক জায়গায় ممكن করে, এবং আপনি আপনার WordPress ওয়েবসাইট নিরাপদে আপডেট করতে পারেন।
গুরুত্বপূর্ণ: কখনো নালড থিম এবং প্লাগইন ব্যবহার করবেন না। সেগুলো সাধারণত ম্যালওয়্যার দিয়ে চকা চক, এবং যেহেতু সেগুলো পাইরেটেড, সেগুলো ডেভেলপার থেকে আপডেট পায় না।
৫. স্ট্রং পাসওয়ার্ড পলিসি এনফোর্স করুন
ভালনারেবিলিটির পর, WordPress সাইট হ্যাক হওয়ার দुसরা সবচেয়ে বড় কারণ হলো খারাপ পাসওয়ার্ড। পাসওয়ার্ড প্রায়শই আপনার WordPress সিকিউরিটির সবচেয়ে কমজোর লিংক ২ কারণ:
- স্মরণ করতে সহজ, তাই অনুমান করতে সহজ: আমরা অসংখ্য ওয়েবসাইট হ্যাক হওয়া দেখেছি কারণ অ্যাডমিনরা পাসওয়ার্ড সেট করেছে যেন: pass@123, P@ssword, বা এমন কোনো কম্বিনেশন। হ্যাকাররা বট ব্যবহার করে কমন পাসওয়ার্ড ট্রাই করে, ভিন্ন কম্বিনেশন দিয়ে WordPress সাইটে ক্র্যাক করার জন্য। বটগুলো কখনো কখনো প্রতি মিনিটে শত শত ট্রাই করে।
- ব্রিচ থেকে ডেটা লিক: পাসওয়ার্ড মনে রাখা কঠিন, তাই মানুষ তাদের একই পাসওয়ার্ড ভিন্ন ভিন্ন ওয়েবসাইট ও প্রোডাক্টে পুনরাবৃত্তি করে। যানবেন, যদি সেগুলোর একটি হ্যাক হয় এবং একটি ডেটা ব্রিচ হয়, আপনার লগইন ক্রেডেনশিয়াল কামপ্রোমাইজড হয়। হ্যাকারদের দুটো টোকেন আছে - আপনার ইমেইল অ্যাড্রেস এবং পাসওয়ার্ড - আপনার ওয়েবসাইটে ক্র্যাক করার জন্য।
আপনি একটি প্লাগইন ব্যবহার করতে পারেন সকল ইউজারের জন্য স্ট্রং পাসওয়ার্ড এনফোর্স করতে। ইউজারদের স্ট্রং পাসওয়ার্ড সেট করতে হবে যেগুলো কোনো ডেটা ব্রিচে কামপ্রোমাইজড নয়। বুঝতে পারা, স্ট্রং পাসওয়ার্ড মনে রাখাও কঠিন, তাই আমরা পাসওয়ার্ড ম্যানেজার ব্যবহার করার সুপারিশ করি। সামান্য অসুবিধা zdecyd论语 আপনার ওয়েবসাইটে যে সিকিউরিটি আনে সেটি সার্থক।
৬. টু-ফ্যাক্টর অথেন্টিকেশন সক্রিয় করুন
আপনি যদি আগের সেকশনের ধাপগুলো প্রয়োগ করেন, তাহলে আপনার একটি স্ট্রং পাসওয়ার্ড আছে। কিন্তু সেটি এই সত্য পরিবর্তন করে না যে আপনার ওয়েবসাইট এবং একজন হ্যাকারের মাঝপথে শুধু একটি পাসওয়ার্ড আছে।
টু-ফ্যাক্টর অথেন্টিকেশন আপনার ওয়েবসাইটের লগইনের জন্য একটি এক্সট্রা সিকিউরিটি লেয়ার। সাধারণত, আপনাকে একটি ইউজারনেম এবং পাসওয়ার্ড দরকার আপনার ওয়েবসাইটে লগইন করার জন্য, এবং ইউজারনেম প্রায়শই আপনার ইমেইল অ্যাড্রেস। মানে, আক্রমণকারী আপনার ইমেইল অ্যাড্রেস জানলে, তারা শুধু একটি অথেন্টিকেশন ফ্যাক্টর অনুমান করতে হবে - আপনার পাসওয়ার্ড - অ্যাক্সেস পেতে।
এক আরেকটি অথেন্টিকেশন ফ্যাক্টর যোগ করলে WordPress সিকিউরিটি উল্লেখযোগ্যভাবে বেড়ে যায়, এবং এটি করা খুব সহজ। আপনি একটি প্লাগইন ইনস্টল করতে পারেন এটি করার জন্য, কোডের সাথে হাত যাবেনি ছুঁইয়ে।
এখানে কয়েকটি ফ্রি প্লাগইন যেগুলো আপনার ওয়েবসাইটে টু-ফ্যাক্টর অথেন্টিকেশন সক্রিয় করবে:
- WP 2FA
- Google Authenticator
- WordPress 2-Step verification
Wordfence-এর ফ্রি ভার্সনেও এই ফিচার আছে, যেমন iThemes Security-ও। আমরা iThemes যেকোনো অন্য জিনিসের জন্য সুপারিশ করি না, অনেক কারণের জন্য।
৭. SSL ব্যবহার করুন
SSL হলো একটি সিকিউরিটি প্রোটোকল যা ওয়েবসাইটগুলো কমিউনিকেশন এনক্রিপ্ট করতে ব্যবহার করে। কেউ আপনার ওয়েবসাইট ভিজিট করলে, ডেটা যাবে তাদের ব্রাউজার থেকে আপনার ওয়েবসাইট সার্ভার, এবং আবার ফেরত আসবে। इसीভাবে ইন্টারনেটের ওপর কমিউনিকেশন ঘটে, এবং অনেক তথ্য এই পথে ট্রান্সমিট হয়।
একটি SSL সার্টিফিকেট ইনস্টল করা খুব সহজ। এর ওপর, SSL সময়ের একটি ارزشবান ইনভেস্টমেন্ট কয়েকটি কারণ:
- ডেটা এনক্রিপ্ট করে যা ওয়েবসাইট সার্ভারের পাশাপাশি পাঠানো হয়, যা ডেটাকে অনঅথরাইজড লোকদের কাছে পঠনীয় হতে বাধা দেয়
- SSL-সক্ষম ওয়েবসাইটের অধিকাংশ ব্রাউজারে তাদের URL-এর পাশে হরো তালা থাকে যা ভিজিটরদের জন্য একটি ট্রাস্ট ব্যাজ

- Google সক্রিয়ভাবে SSL প্রোমোট করে এবং সার্চ রেজাল্টে 'Site not secure' মেসেজ দেখাবে যদি ওয়েবসাইটে SSL না থাকে
SSL যেভাবে কাজ করে সেটি হলো কমিউনিকেশন এনক্রিপ্ট করা, তাই এমনকি যদি কোনো অনঅথরাইজড ব্যক্তি গোপনে শোনে, তারা বুঝতে পারবে না কী ট্রান্সমিট হচ্ছে।
এটি একটি ফোন কনভারসেশন ভাবলে সহজ। আদর্শভাবে, ফোন কনভারসেশন প্রাইভেট দুজন মানুষের জন্য যারা কলের দুপাশে। কিন্তু যদি একজন তৃতীয় ব্যক্তি সেই ফোন লাইনে ট্যাপ করতে পারে, তথ্য আদান-প্রদান কামপ্রোমাইজড হয়।
একইভাবে, আপনার ওয়েবসাইটের পাশাপাশি কমিউনিকেশন কামপ্রোমাইজড হতে পারে। আপনার ওয়েবসাইটের কেসে, এক্সচেঞ্জ হওয়া ডেটা সংবেদনশীল হতে পারে, যেন আইডেন্টিটি ইনফরমেশন বা পাসওয়ার্ড, তাই এনক্রিপশন প্রয়োজনীয়।
Really Simple SSL দিয়ে এটি সেট আপ করা স্ট্রেটফরওয়ার্ড, এবং প্রায়শই ওয়েব হোস্টরা তাদের সার্ভিসের অংশ হিসেবে অফার করে।
৮. আপনার ওয়েবসাইট দৈনন্দিন ব্যাকআপ নিন
ম্যালওয়্যার ওয়েবসাইট মুছে ফেলার জন্য পরিচিত, বা ওয়েব হোস্টকে ওয়েবসাইট তাদের ব্যাকআপসহ ডিলিট করার জন্য বাধ্য করে। কখনো কখনো ম্যালওয়্যার इतना খারাপ হয়ে যায় যে লোকেরা তাদের ওয়েবসাইট স্ক্র্যাচ থেকে শুরু করতে বাধ্য হয়। যানবেন, আপনি আপনার ওয়েবসাইট ব্যাকআপ নিলে, আপনার এখনও একটি ফাইটিং চান্স আছে আপনার ওয়েবসাইট উদ্ধার করতে।
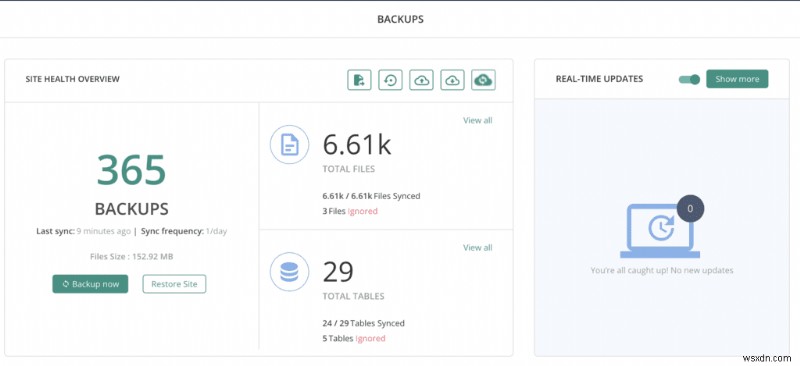
সেরা WordPress ওয়েবসাইট ব্যাকআপ হলো অটোমেটিক, রেগুলার, সিকিউরিটির জন্য এনক্রিপ্টেড, নির্ভরযোগ্য রিস্টোর, এবং আপনার ওয়েব হোস্ট থেকে সম্পূর্ণ স্বতন্ত্র। অনেক ব্যাকআপ প্লাগইন ব্যাকআপ আপনার ওয়েবসাইটের সেম সার্ভারে স্টোর করে, তাই আপনার লাইভ সাইটে যেকোনো কিছু হলে সেটি প্রভাবিত হওয়ার রিস্ক থাকে। ওয়েব হোস্ট ব্যাকআপ শুধু বেস্ট-কেস সিনেরিওতে কাজ করে, কারণ একটি ওয়েব হোস্ট ম্যালওয়্যার ইনফেক্টেড সাইট ডিলিট করার জন্য খুব ট্রিগার-হ্যাপি হতে পারে।
৯. একটি ভালো ওয়েব হোস্ট বেছে নিন
এটি একটি সাধারণ ভুল ধারণা যে ওয়েব হোস্ট ম্যালওয়্যার ইনফেকশনের জন্য দায়ী, কারণ মানুষ ভুলে মনে করে ওয়েব হোস্ট তাদের সার্ভার সিকিউর করছে না। বরং, ওয়েব হোস্টের খুব কিছু হারাতে হয় যদি তাদের সার্ভারে ম্যালওয়্যার আবিষ্কার হয়, এবং তাই তাদের সিকিউরিটি সাধারণত 워টাইট।
আমরা 'সাধারণত' বললাম কারণ ওয়েব হোস্ট কখনো কখনো ডেটা ব্রিচের শিকার হয়। নভেম্বর ২০২১-এ, GoDaddy-এ একটি ব্রিচ হয়েছিল যা ১.২ মিলিয়ন ইউজারের SFTP এবং ডাটাবেস ক্রেডেনশিয়াল এক্সপোজ করল। যেহেতু GoDaddy সবচেয়ে বড় ওয়েব হোস্টের একটি, সংখ্যাটি অনুরূপে বিশাল ছিল।
তবে এটি একটি ব্যতিক্রম এবং নিয়ম নয়। সাধারণভাবে বললে, ভালো ওয়েব হোস্টদের নেটওয়ার্ক ফায়ারওয়াল, এবং আরও অনেক সিকিউরিটি ইনফ্রাস্ট্রাকচার থাকে তাদের সার্ভার ম্যালওয়্যার থেকে রক্ষা করার জন্য।
আপনি যদি একটি ভালো ওয়েব হোস্ট খুঁজছেন, এগুলো হলো যা আপনার খুঁজে বের করা উচিত:
- আপ-টু-ডেট ইনফ্রাস্ট্রাকচার
- পাবলিশড সিকিউরিটি পলিসি এবং সার্টিফিকেশন
- স্পষ্ট টার্মস অ্যান্ড কন্ডিশনস, যেন কীভাবে তারা ম্যালওয়্যার সাথে ডील করে
- প্রম্পট সাপোর্ট
একটি ভালো ওয়েব হোস্টিং প্রোভাইডার বেছে নেওয়া আপনার ওয়েবসাইটের জন্য একটি শক্তিশালী ফাউন্ডেশন বানানোর মতো। একবার পেলে, আপনি সেটি ভুলে যেতে পারেন।
১০. WordPress সিকিউরিটি হার্ডেন করুন
WordPress হার্ডেনিং হলো একটি 엄্ব্রেলা টার্ম যেগুলো আপনি নেওয়া পারেন আপনার WordPress সিকিউরিটি শক্তিশালী করার জন্য। কঠোরভাবে বললে, স্ট্রং পাসওয়ার্ড সেট করা এবং টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করা টেকনিক্যালি WordPress হার্ডেনিংও, কিন্তু সেগুলোর সিকিউরিটিতে বিশাল প্রভাব আছে, در Trương এই পয়েন্টগুলো ভালো-টু-হেভ।
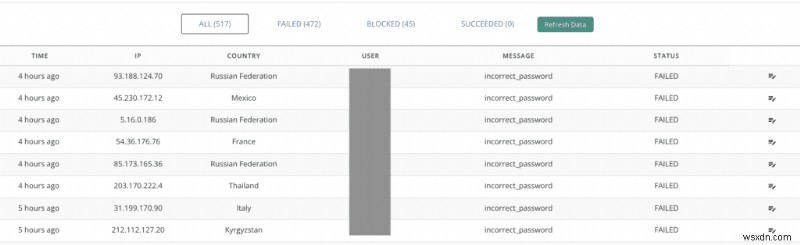
নিচের মেজারগুলো আপনার ওয়েবসাইটে ইমপ্লিমেন্ট করার কয়েকটি পদ্ধতি আছে। আপনি যদি কোডিংয়ের সাথে কমফরটেবল হন, তবে আপনি ম্যানুয়ালি করতে পারেন। আমরা আর্টিকেল লিংক করেছি যা আপনাকে সঠিক ধাপগুলো বলবে। বিকল্পভাবে, আপনি MalCare ব্যবহার করতে পারেন এই মেজারগুলো আপনার জন্য প্রয়োগ করতে, বা আপনার WordPress ওয়েবসাইটকে ভালনারেবিলিটি এক্সপ্লอยট হতে রক্ষা করতে।
- /wp-uploads ফোল্ডারে PHP এক্সিকিউশন ব্লক করা: একজন হ্যাকার আপনার ওয়েবসাইটে একটি PHP ফাইল আপলোড করতে পারে, এক্সিকিউট করতে পারে এবং আপনার ওয়েবসাইট নিয়ন্ত্রণ নিতে পারে। এই টাইপের হ্যাককে রিমোট কোড এক্সিকিউশন আক্রমণ বলা হয়। /wp-uploads ফোল্ডারে এক্সিকিউটেবল কোড কখনো প্রয়োজন নেই, তাই PHP এক্সিকিউশন ব্লক করলে এই টাইপের আক্রমণ সম্পূর্ণরূপে রোধ হয়।
- লগইন অটেম্প্ট লিমিট করা: হ্যাকাররা বট ব্যবহার করে ব্রুট ফোর্স আক্রমণ করে লগইন পেজে, অনেক ভিন্ন পাসওয়ার্ড ট্রাই করে। আপনি একটি यूজারের ভুল অটেম্প্টের সংখ্যা লিমিট করতে পারেন একবারে, ইউজারকে সাময়িকভাবে লক আউট করে, বা ক্যাপচা ইমপ্লিমেন্ট করে। এই মেজারটি একটি বটের মোট অটেম্প্ট কমায় সঠিক পাসওয়ার্ড অনুমান করার জন্য, এবং সাইটকে ব্রুট-ফোর্স থেকে রক্ষা করে।
- XML-RPC ডিজেবল করা: XML-RPC ফাংশন হলো WordPress দ্বারা ব্যবহৃত একটি পুরনো ফাংশন অন্য সিস্টেমের সাথে কমিউনিকেশন করার জন্য। সাম্প্রতিক বছরে এটি REST API দ্বারা রিপ্লেস করা হয়েছে, কিন্তু এটি পिछামূলক কম্প্যাটিবিলিটির জন্য পরবর্তী ভার্সনগুলতে অন্তর্ভুক্ত রয়েছে। এটি ওয়েবসাইটে লগইন করার জন্য ব্যবহার করা যেতে পারে, এবং এটাই কারণ এটি একটি ভালনারেবিলিটি বলে মনে করা হয়।
WordPress হার্ডেনিং সম্পর্কে অনেক আর্টিকেল আছে যাতে হ্যাকারদের থেকে রক্ষা করা যায়। কিছু মেজার ভালো কাজ করে; অন্যদের মিনিমাল সিকিউরিটি ইমপ্যাক্ট থাকলে ইউজেবিলিটি হ্যাম্পার করে। ট্রেডঅফ সাধারণত সেটি এর মান নয়। আমরা কিছু মেজার কভার করব যেগুলো এই ক্যাটাগরিতে পরে।
১১. যেকোনো অনইউজড প্লাগইন বা থিম সরিয়ে ফেলুন
মাঝে মাঝে ইনস্টল করা প্লাগইন এবং থিমের লিস্ট রিভিউ করুন। যদি সেগুলো এক্টিভলি ব্যবহার না হয়, সেগুলো আপডেটের জন্য অচ》(《। তারপর, যদি ভালনারেবিলিটি পাওয়া যায়, সেগুলো আপনার WordPress সিকিউরিটির একটি কমজোর লিংক বনে যায়।
সেরা অনুশীলন হলো যেকোনো অনইউজড থিম এবং প্লাগইন আপনার WordPress সাইট থেকে সরিয়ে ফেলা। কমপক্ষে, যেগুলো ডি-অ্যাক্টিভেট করা, সেগুলো সরিয়ে ফেলুন।
১২. ইউজার ম্যানেজমেন্ট পলিসি ইমপ্লিমেন্ট করুন
হ্যাকাররা আপনার ওয়েবসাইটে অ্যাক্সেস পাওয়ার আউট, এবং সেটি করার সবচেয়ে দ্রুত এবং ইফিশিয়েন্ট পদ্ধতি হলো একটি অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট নিয়ন্ত্রণে আনা। তারা একটি ইউজার অ্যাকাউন্টেও ঢুকতে পারে এবং ম্যালওয়্যার দিয়ে অ্যাকাউন্ট আপগ্রেড করে অ্যাডমিন প্রিভিলেজ নিতে পারে, যদিও এটি কঠিন। যানবেন, ইউজার অ্যাকাউন্টগুলো আপনার ওয়েবসাইটের গেটওয়ে হতে পারে।
এই কারণে, কিছু ধাপ নেওয়া উচিত নিশ্চিত করার জন্য কোনো ইউজার অ্যাকাউন্ট বর্তমানে কামপ্রোমাইজড নয়, এবং ভবিষ্যতে কামপ্রোমাইজড হওয়া থেকে রক্ষা করার জন্য:
- একটি অ্যাক্টিভিটি লগ ইনস্টল করুন: অপ্রত্যাশিত পরিবর্তন ইউজার, ফাইল, পোস্ট, সেটিংস, প্লাগইন, থিম, বা ওয়েবসাইটের যেকোনো অংশে হতে পারে একটি কামপ্রোমাইজড ইউজার অ্যাকাউন্টের প্রথম সিগন্যাল। আসলে, অনেক হ্যাকার অপর্যাপ্ত লগিং-এর সুবিধা নেয় তাদের এক্টিভিটি লুকাতে।

- রেগুলারলি ইউজার রিভিউ করুন: একটি ওয়েবসাইটের ম্যানেজমেন্ট সময়ের সাথে পরিবর্তন হতে পারে, যেন লেখক এবং এডিটর আসে ও যায়। ইউজারদের ওপর নজর রাখুন, এবং যারা আর ওয়েবসাইটে অ্যাক্সেস প্রয়োজন নেই সেগুলো সরিয়ে ফেলুন। ডরম্যান্ট ইউজার অ্যাকাউন্টের সেম পাসওয়ার্ড থাকে। তারা যদি অন্য জায়গায় তাদের পাসওয়ার্ড রিইউজ করে এবং সেটি ব্রিচের অংশ হয়, আপনার সাইট এখন ভালনারেবল।
- লিস্ট প্রিভিলেজ পলিসি ইমপ্লিমেন্ট করুন: নিশ্চিত করুন প্রতিটি ইউজারকে শুধু ততটুকু অ্যাক্সেস দেন আপনার ওয়েবসাইটে যা তাদের প্রয়োজন। একজন লেখককে অ্যাডমিন অ্যাক্সেস দরকার নেই, একটি এডিটরকেও নেই। অ্যাডমিন ইউজার সংখ্যা লিমিট করুন।
আপনি wp-admin-থেকে সহজে ইউজার ম্যানেজ করতে পারেন। MalCare তার সিকিউরিটি প্ল্যানের অংশ হিসেবে অ্যাক্টিভিটি লগ অন্তর্ভুক্ত করে।
১৩. SFTP/SSH ব্যবহার করুন
আপনি যদি কোড বা WordPress ফাইল ও ফোল্ডার ম্যানেজ করার সাথে অনফামিলিয়ার হন, সম্ভবত আপনাকে SFTP-এ সুইচ করতে বা SSH ব্যবহার করতে হবে না। যানবেন, আপনি যদি FTP ব্যবহার করেন, SFTP-এ সুইচ করার কথা ভাবুন।
এটি ঠিক FTP-এর মতো কাজ করে, ছাড়া ডেটা ট্রান্সমিট করা হয় এনক্রিপ্টেড এবং SSH ব্যবহার করে ট্রান্সফার করা হয়। মানে ডেটা ট্রানজিট-এ পড়া যাবে না, ঠিক যেমন SSL HTTP-এ ডেটা ট্রান্সমিশন সিকিউর করার জন্য কাজ করে।
১৪. একাধিক WordPress ইনস্টলেশন ম্যানেজ করুন
অনেক কারণ হতে পারে একই ওয়েবসাইট ফোল্ডারে একাধিক WordPress ইনস্টলেশন থাকার। শায়দ এটি একটি স্টেজিং সাইট, একটি সাব-ডোমেন, বা এমনকি একটি পুরনো ডিজাইন যা نهایتে একটি নতুন ডিজাইন দ্বারা রিপ্লেস করা হয়েছে। কারণ যেকোনো হোক, একটি নেস্টেড WordPress ইনস্টলেশন ম্যালওয়্যার রি-ইনফেকশনের একটি প্রধান কারণ।
পুরনো WordPress ইনস্টলেশনগুলো ভালনারেবিলিটি থাকে যা অচ Chao, কারণ সেগুলো প্রাইমারি সাইটে নয়। এই কারণে সেগুলো সহজে হ্যাক হয়ে যায়। যেহেতু ম্যালওয়্যার সহজে ছড়িয়ে পড়ে WordPress ফাইল এবং ফোল্ডারের মধ্যে, এতে প্রাইমারি ওয়েবসাইট ইনফেক্ট হয়। এমনকি অ্যাডমিন প্রাইমারি সাইট থেকে ম্যালওয়্যার ক্লিন করলেও, যদি সে নেস্টেড ইনস্টলেশনগুলোর জন্যও সেম না করে, ম্যালওয়্যার আবার ফিরে আসবে। wp-vcd ম্যালওয়্যার একটি চমৎকার উদাহরণ একটি জিড়ে ম্যালওয়্যার যা একদম বদলে যাওয়া থেকে ইনকার করে।
WordPress সিকিউরিটি সম্পর্কে সাধারণ ভুল ধারণা
WordPress সিকিউরিটি সম্পর্কে অনলাইনে অনেক ভুল তথ্য আছে। সব ভালো উদ্দেশ্যে, কিন্তু খারাপ। সিকিউরিটি এক্সপার্ট হিসেবে, আমরা কিছু সবচেয়ে বুরো ধারণা ডিবান্ক করতে চাই যা ইন্টারনেটে ঘুরছে।
WordPress সিকিউর নয়
বিপরীত, WordPress একটি সিকিউর CMS হিসেবে খুব ভালো ডেভেলপড। এটি সবচেয়ে সিকিউর হিসেবে শুরু করলো না, অবশ্যই, কিন্তু সময়ের সাথে সাথে, সিকিউরিটি কিংকগুলো স্ট্রেইটেন আউট হয়েছে। রিলিজ এবং প্যাচ অ্যাড্রেস করা হয়েছে, এবং এখন এটি সেরা অপশনগুলোর একটি।
WordPress যা তার ভাগের চেয়ে বেশি হ্যাকার এবং ম্যালওয়্যার পায় তার কারণ হলো এর বিশাল জনপ্রিয়তা। WordPress দ্বারা আরও বেশি ওয়েবসাইট চালানো হয়, তাই হ্যাকারদের জন্য সিকিউরিটি লুপহোল খুঁজে বের করা মানে হয় কারণ পে-অফ বড়।
আসলে, এই সতত হ্যাকের হুমকির কারণে, WordPress অনেক সিকিউরিটি ইশু এলিমিনেট করেছে যেগুলো অন্যান্য CMS-এ এখনও আছে।
আপনার ওয়েব হোস্ট আপনার ওয়েবসাইটে ম্যালওয়্যারের জন্য দায়ী
কমপক্ষে, ৯৫% সময় তারা নয়। ওয়েবসাইটগুলো প্রধানত হ্যাক হয় ভালনারেবিলিটি বা কামপ্রোমাইজড পাসওয়ার্ডের কারণে। উভয় জিনিসই স্কয়ারলি কন্ট্রোলে - এবং তাই দায়িত্ব - সাইট মালিক এবং অ্যাডমিনের।
ওয়েব হোস্টের খুব কিছু হারাতে হয় তাদের সার্ভারে ম্যালওয়্যার আবিষ্কার হলে। এটাই কারণ তারা সাইট সাসপেন্ড করার জন্য খুব ট্রিগার-হ্যাপি হতে পারে যারা ম্যালওয়্যার থাকে।
একাধিক WordPress সিকিউরিটি প্লাগইন আপনার ওয়েবসাইট আরও ভালো রক্ষা করবে
আমরা এই ভুল ধারণার লজিক বুঝতে পারি: যদি একটি সিকিউরিটি প্লাগইন একটি দিক থেকে ভালো, আরেকটি অন্য দিক থেকে ভালো, দুটোই ব্যবহার করলে আমার সব বেস কভার হবে। না, এটা নয়।
আমরা একটি সিরিজ করেছিলাম যেখানে আমরা সব বড় সিকিউরিটি প্লাগইন ভালোভাবে টেস্ট করেছি। iThemes Security, Jetpack এবং Sucuri সবই আমাদের হ্যাক করা ওয়েবসাইটে ম্যালওয়্যার ডিটেক্ট করতে ব্যর্থ হয়েছে। এবং সেটি শুধু একটি ব্যর্থতার উদাহরণ।
একটি সিকিউরিটি প্লাগইন - আমরা স্পষ্টভাবে MalCare সুপারিশ করি - সেটি স্ক্যান, ক্লিন এবং প্রোটেক্ট করতে সক্ষম হওয়া উচিত সিকিউরিটি প্লাগইন-এর টাইটেল পাওয়ার জন্য। Wordfence কাছাকাছি সেকেন্ড, কিন্তু এটি আপনার সার্ভার রিসোর্স ড্রেইন করবে বিনিময়ে।
সব WordPress হার্ডেনিং পরামর্শ ভালো
নিচের যেকোনো কিছু করবেন না, কারণ সেগুলো সমাধান চেয়ে বেশি সমস্যা সৃষ্টি করে বা সিকিউরিটি মেজার হিসেবে অকার্যকর:
- WordPress ভার্সন নম্বর হাইড করা
- লগইন URL পরিবর্তন করা
- ডাটাবেস প্রিফিক্স পরিবর্তন করা
অতিরিক্তভাবে, নিচের জিনিসপত্র এড়িয়ে চলুন। আপনাকে আপনার সিকিউরিটি সেটিংস এত মাইনুটলি কনফিগার করতে হয়ে না উচিত, কারণ এটি সমস্যা সৃষ্টি করতে পারে আপনি একাধিক ওয়েবসাইট ম্যানেজ করলে।
- জিওব্লকিং: জিওব্লকিং মানে একটি আইপি রেঞ্জ ব্ল্যাকলিস্ট করা যা সেই জিওগ্রাফিক লোকেশন সাথে মিলে যেন আপনি আপনার ওয়েবসাইট থেকে দূরে রাখতে চান। এটা হতে পারে একটি সিটি, একটি দেশ, বা একটি রিজন। যানবেন, আইপি সবসময় ১০০% এক্যুরেট নয়, তাই আপনি যাদের আনা চান সেদেরও বাদ দিতে পারেন। তার ওপর, আপনি যদি কিছু দেশ ব্লক করেন, সেই দেশ থেকে অপারেট করা সার্চ বটগুলো আপনার ওয়েবসাইট ইন্ডেক্স করতে পারবে না।
- কোর ফাইলগুলো indywidualভাবে প্রোটেক্ট করা: একটি ভালো ফায়ারওয়াল এটা হ্যান্ডেল করবে, এবং একটি নির্ভরযোগ্য স্ক্যানার WordPress কোর ফাইলে দ্রুত ম্যালওয়্যার খুঁজে বের করবে।
আমার ওয়েবসাইট খুব ছোট হ্যাক হওয়ার জন্য
ওয়েবসাইটের ভ্যালু থাকে স্পষ্ট হোক ন হোক। সব ওয়েবসাইটে অ্যাসেট থাকে যেগুলো বহু উদ্দেশ্যে ব্যবহার করা যায়। ওয়েবসাইট মালিকরা মনে করে ছোট সাইট হ্যাকারদের রাডারের নিচে থেকে চলে যায়। এটি সত্য নয়। বড় সাইটের বেশি ভ্যালু থাকলে সেটি ছোট সাইটের ভ্যালু সম্পূর্ণরূপে নেগেট করে না।
উদাহরণস্বরূপ, একটি ছোট সাইট শায়দ স্টোর নয়, এবং তাই ফাইন্যান্সিয়াল ডিটেইল নেই। কিন্তু এটিকে একটি বটনেটের অংশ হিসেবে ব্যবহার করা যেতে পারে। অথবা এর একটি ছোট ডেডিকেটেড ফলো잉 থাকতে পারে, যাকে ফিশিং স্ক্যামের জন্য ট্যাপ করা যেতে পারে তাদের ইমেইল অ্যাড্রেস দিয়ে।
কারণ মানুষ একই পাসওয়ার্ড ভিন্ন অ্যাকাউন্টের জন্য ব্যবহার করে, তাত্ত্বিকভাবে এখন অন্য একটি সাইট বা সিস্টেম হ্যাক করা সম্ভব এই ইনফরমেশন ব্যবহার করে। আপনার ওয়েবসাইট এই ইভেন্ট চেইনে একটি ছোট কিন্তু গুরুত্বপূর্ণ ভূমিকা পালন করল।
WordPress সিকিউরিটি কেন গুরুত্বপূর্ণ?
একটি হ্যাক করা WordPress ওয়েবসাইট সবके জন্য একটি কাপোর। ব্যবসা রেভিনিউ এবং ব্র্যান্ড রেপুটেশন হারায়। হ্যাকাররা আপনার ওয়েবসাইট ভিজিটরদের ডেটা, আইডেন্টিটি, এবং পাসওয়ার্ড চুরি করতে পারে। ম্যালওয়্যার আপনার ওয়েবসাইট থেকে অন্যান্য ওয়েবসাইট এবং ডিভাইসে ছড়িয়ে পড়তে পারে। আপনি দেখবেন আপনার SEO র্যাঙ্কিং পতন, Google আপনার ওয়েবসাইট ব্ল্যাকলিস্ট করতে পারে, আপনার ওয়েব হোস্ট আপনার অ্যাকাউন্ট সাসপেন্ড করতে পারে। সব হ্যাকার এবং তাদের ম্যালওয়্যারের জন্য।
একটি হ্যাক করা ওয়েবসাইটের প্রভাব বিস্তৃত হতে পারে খারাপ ফলাফলে। এবং সেই ফলাফলগুলো সীমাবদ্ধ নয় আপনার ওয়েবসাইট বা তাদের মালিক এবং অ্যাডমিন পর্যন্ত, বরং দূরবিন্দু পর্যন্ত পৌঁছাতে পারে।
মূল মন্তব্য
WordPress সিকিউরিটি গুরুত্বপূর্ণ কারণ এটি আপনার WordPress ওয়েবসাইট, আপনার ব্যবসা, আপনার ভিজিটর, আপনার ওয়েব হোস্ট, এবং আপনাকে রক্ষা করে ম্যালওয়্যার যা সবার ওপর প্রলয়ঙ্কর প্রভাব ফেলতে পারে। সংক্ষেপে, WordPress সিকিউরিটি মানে ইন্টারনেটের আপনার কোণকে বুরো অভিনেতারা থেকে রক্ষা করা। সেটি করার সেরা উপায় হলো MalCare-এর মতো একটি সিকিউরিটি প্লাগইন ইনস্টল করা।
FAQs
সেরা WordPress সিকিউরিটি মেজার কী?
সেরা WordPress সিকিউরিটি মেজারগুলো হলো:
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন যা স্ক্যান এবং ক্লিন করতে পারে ম্যালওয়্যার
- একটি ফায়ারওয়াল ইনস্টল করুন খারাপ ট্রাফিক ব্লক করার জন্য
- আপনার ওয়েবসাইট দৈনন্দিন ম্যালওয়্যার জন্য স্ক্যান করুন
- আপনার WordPress, প্লাগইন এবং থিম আপডেট রাখুন
- টু-ফ্যাক্টর অথেন্টিকেশন ইমপ্লিমেন্ট করুন
- নিশ্চিত করুন আপনি স্ট্রং পাসওয়ার্ড ব্যবহার করছেন
- একটি SSL সার্টিফিকেট ইনস্টল করুন
মাস্ট-হেভ সিকিউরিটি রিকোয়ারমেন্ট কী?
WordPress ওয়েবসাইটের জন্য সবচেয়ে গুরুত্বপূর্ণ সিকিউরিটি রিকোয়ারমেন্ট হলো একটি ভালো সিকিউরিটি প্লাগইন যা স্ক্যান এবং ক্লিন করতে পারে ম্যালওয়্যার। এটি সক্ষম হওয়া উচিত WordPress সাইটকে হ্যাকারদের থেকে রক্ষা করার জন্য ফায়ারওয়াল দিয়ে।
আমি আমার WordPress সাইট কীভাবে সিকিউর করব?
আপনার WordPress সাইট সিকিউর করার সেরা উপায় হলো একটি WordPress সিকিউরিটি প্লাগইন ইনস্টল করা। MalCare একটি সেরা শ্রেণির সিকিউরিটি প্লাগইন যা আপনার ওয়েবসাইট ফাইল এবং ডাটাবেসে ম্যালওয়্যার ডিটেক্ট করতে পারে, এবং মিনিটের মধ্যে ক্লিন করতে পারে। অতিরিক্তভাবে, একটি ভালো সিকিউরিটি প্লাগইন একটি ফায়ারওয়ালের সাথে আসবে যা ম্যালিশিয়াস ট্রাফিককে ভালনারেবিলিটি এক্সপ্লอยট করতে বাধা দেবে ওয়েবসাইটে।
WordPress সিকিউরিটি কেন গুরুত্বপূর্ণ?
WordPress সিকিউরিটি গুরুত্বপূর্ণ আপনার WordPress সাইটকে হ্যাকারদের থেকে রক্ষা করতে যারা আপনার ডেটা, এবং আপনার ভিজিটরদের ডেটা চুরি করতে চায়। ম্যালওয়্যার প্রতি বছর বিলিয়ন ডলারের হারানো রেভিনিউ করতে পারে। WordPress অ্যাডমিন তাদের ওয়েবসাইট, তাদের ডেটা এবং তাদের ভিজিটরদের রক্ষা করার ধাপ নেওয়া উচিত ম্যালওয়্যার যা সৃষ্টি করতে পারে ক্ষতির থেকে।
WordPress কতটুকু সিকিউর?
WordPress খুব সিকিউর, যানবেন কোনো সফটওয়্যার ১০০% হ্যাক-প্রুফ নয়। এতে WordPress, এবং এর প্লাগইন ও থিম অন্তর্ভুক্ত। যানবেন, একটি সিকিউরিটি প্লাগইন ইনস্টল করে হ্যাক থেকে রক্ষা করা সম্ভব, এবং WordPress আরও ভালো সিকিউর করা যায়।
