আপনার ওয়ার্ডপ্রেস সাইট কি হ্যাক হয়ে গেছে এবং অদ্ভুত হ্যাকের লক্ষণ দেখাচ্ছে?
আমরা বুঝতে পারি হ্যাক সঠিকভাবে খুঁজে বের করা এবং রিমUভ করা কতটা কঠিন হতে পারে, তাই আমরা এই ব্যাপক গাইড তৈরি করেছি যা আপনাকে কম সময়ে হ্যাক সনাক্ত ও রিমUভ করতে সাহায্য করবে। এই গাইডে ওয়ার্ডপ্রেস হ্যাকের লক্ষণ, সনাক্তকরণ এবং রিমUভাল প্রক্রিয়া কভার করা হয়েছে। এছাড়া সম্ভাব্য হ্যাকের কারণ এবং টাইপও কভার করা হয়েছে। আপনি যদি सीधে ওয়ার্ডপ্রেস হ্যাক রিমUভাল ধাপে যেতে চান, এখানে ক্লিক করুন।
হ্যাক করা ওয়ার্ডপ্রেস ওয়েবসাইটের লক্ষণ
যদি আপনার সাইট ডিফেস হয়ে যায় তবে সেটি ওয়ার্ডপ্রেস হ্যাকের স্পষ্ট ইন্ডিকেশন, তবে অন্যান্য লক্ষণগুলো সুক্ষ্ম হতে পারে। এইগুলো সাধারণ ইউজাররা লক্ষ্য করতে পারে না, তবে এগুলো ও অনেক ক্ষতি করে, তাই যত দ্রুত খুঁজে পান তত দ্রুত রিমUভ করা উচিত। ওয়ার্ডপ্রেস হ্যাকের কিছু সুক্ষ্ম লক্ষণ নিচে:
১. আপনি ওয়ার্নিং মেসেজ পাচ্ছেন
- হ্যাক করা ওয়ার্ডপ্রেস সাইটवाले অধিকাংশ ইউজার হোস্টিং প্রোভাইডার থেকে অ্যাকাউন্ট সাসপেনশন সম্পর্কে ওয়ার্নিং মেসেজ পান। আপনি যদি এমন মেসেজ দেখেন, আপনার সাইট হ্যাক হয়ে থাকতে পারে!
- একটি দ্রুত গুগল সার্চ আপনার ওয়েবসাইটের নামের নিচে ভয়াবহ গুগল ওয়ার্নিংগুলো দেখায়।
- ওয়ার্ডপ্রেস সাইটে হঠাৎ ট্রাফিক পতন হলেও ইন্ডিকেট করে যে আপনার ওয়েবসাইট গুগল এবং অন্যান্য সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্টেড হয়েছে হ্যাকের লক্ষণ, স্প্যাম বা ম্যালিশিয়াস স্ক্রিপ্ট দেখানোর জন্য।
- আপনি যদি আস্ট্রা সিকিউরিটির কাস্টমার হন, তবে আমরা আপনার ওয়েবসাইট স্ক্যান করার সময় কোনো ম্যালিশিয়াস কোড পেলে আপনাকে ওয়ার্নিং ইমেইল পাঠাতে পারি।
২. আপনার সাইট অদ্ভুত আচরণ শুরু করেছে
নিচের যেকোনো লক্ষণ দেখলে, আপনার ওয়েবসাইট খুব সম্ভবত ওয়ার্ডপ্রেস হ্যাকের শিকার হয়েছে।
- আপনার ওয়ার্ডপ্রেস সাইট ব্যবহারকারীদের রিডাইরেক্ট করছে, এটি হ্যাকের স্পষ্ট লক্ষণ। আপনি buyittraffic রিডাইরেকশন হ্যাক, digestcolect রিডাইরেকশন হ্যাক, আউटलুক রিডাইরেকশন ইত্যাদির শিকার হতে পারেন। সাধারণ ম্যালিশিয়াস ডোমেন inclou – buyittraffic[.com], cuttraffic[.com], digestcolect[.]com, travelinskydream[.]ga, ইত্যাদি।
- আপনি আপনার ওয়েবসাইটে সাইন ইন করতে পারছেন না, সম্ভবত হ্যাকার সেটিংস পরিবর্তন করে আপনাকে বের করে দিয়েছে।
- অ্যাডব্লকার আপনার ওয়ার্ডপ্রেস সাইট ব্লক করছে ক্রিপ্টোকারেন্সি মাইনিং-এর জন্য।
- অজানা পপ-আপ এবং ম্যালিশিয়াস বিজ্ঞাপন আপনার ওয়ার্ডপ্রেস সাইটে প্রদর্শিত হচ্ছে।
- অশ্লীল পশ নোটিফিকেশন আপনার ওয়েবসাইটে প্রদর্শিত হচ্ছে। উদাহরণ দেখতে এই আর্টিকেলটি দেখুন।
- সার্ভারে সন্দেহজনক ক্রন জব এক্সিকিউশনের জন্য অপেক্ষা করছে বা সার্ভার লগে সন্দেহজনক কার্যকলাপ দেখছেন।
- আপনার ওয়ার্ডপ্রেস সাইটে কিছু জাপানি ক্যারেক্টার বা গিব্বারিশ কন্টেন্ট প্রদর্শিত হচ্ছে। এটি জাপানি কীওয়ার্ড হ্যাক বা ফার্মা হ্যাক ইত্যাদির দিকে ইঙ্গিত করে।
- আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ডোমেন থেকে আউটবাউন্ড স্প্যাম ইমেইল ছড়াচ্ছে।
- আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কিছু অপ্রত্যাশিত এরর মেসেজ দেখাচ্ছে এবং সাইট ধীর/অন্রেসপন্সিভ হয়ে যাচ্ছে।
- আপনি খুঁজে পাচ্ছেন সাইটে ज्यादा ট্রাফিক নেই কিন্তু সার্ভার সবসময় হেভি প্রসেসিং রিসোর্স কনসাম করছে।
৩. আপনি ফাইলে পরিবর্তন দেখছেন
ফাইল পরিবর্তন হলো জানার সবচেয়ে সহজ উপায় আপনার ওয়েবসাইট ওয়ার্ডপ্রেস হ্যাকের শিকার হয়েছে কিনা। কিছু লক্ষণ নিচে:
- wp-admin এবং wp-includes ডিরেক্টরিতে নতুন, অজানা ফাইল দেখছেন। এই দুটি ডিরেক্টরিতে সাধারণত নতুন ফাইল যোগ হয় না।
- ওয়ার্ডপ্রেস থিম, হেডার, ফুটার ফাইলগুলো মডিফাই করা হয়েছে রিডাইরেক্ট তৈরি করার জন্য।
- আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ডাটাবেসের নতুন এবং অজানা অ্যাডমিন তৈরি হচ্ছে।
- সার্চ রেজাল্ট আপনার ওয়ার্ডপ্রেস সাইটের ভুল মেটা ডেসক্রিপশন দেখাচ্ছে।
- কোর ফাইলগুলিতে ম্যালিশিয়াস লিংক পাচ্ছেন। স্প্যাম লিংক ইনজেকশন ওয়ার্ডপ্রেস ওয়েবসাইটে সবচেয়ে কমন আক্রমণ।
- এলিয়ন .php ফাইল যোগ হয়েছে। অথবা জনপ্রিয় প্লাগইনের রেপ্লিকা ফাইল যার নেমে সামান্য অদৃষ্টיגোচর পরিবর্তন। সাম্প্রতিক 'Monetization' হ্যাক এটির একটি পারফেক্ট উদাহরণ।
ওয়ার্ডপ্রেস হ্যাক কীভাবে ফিক্স করবেন
আপনি নিশ্চিত হয়ে গেলে যে আপনি আসলেই ওয়ার্ডপ্রেস হ্যাকের শিকার, আপনি হ্যাক রিমUভালের জন্য এইভাবে এগিয়ে যেতে পারেন:
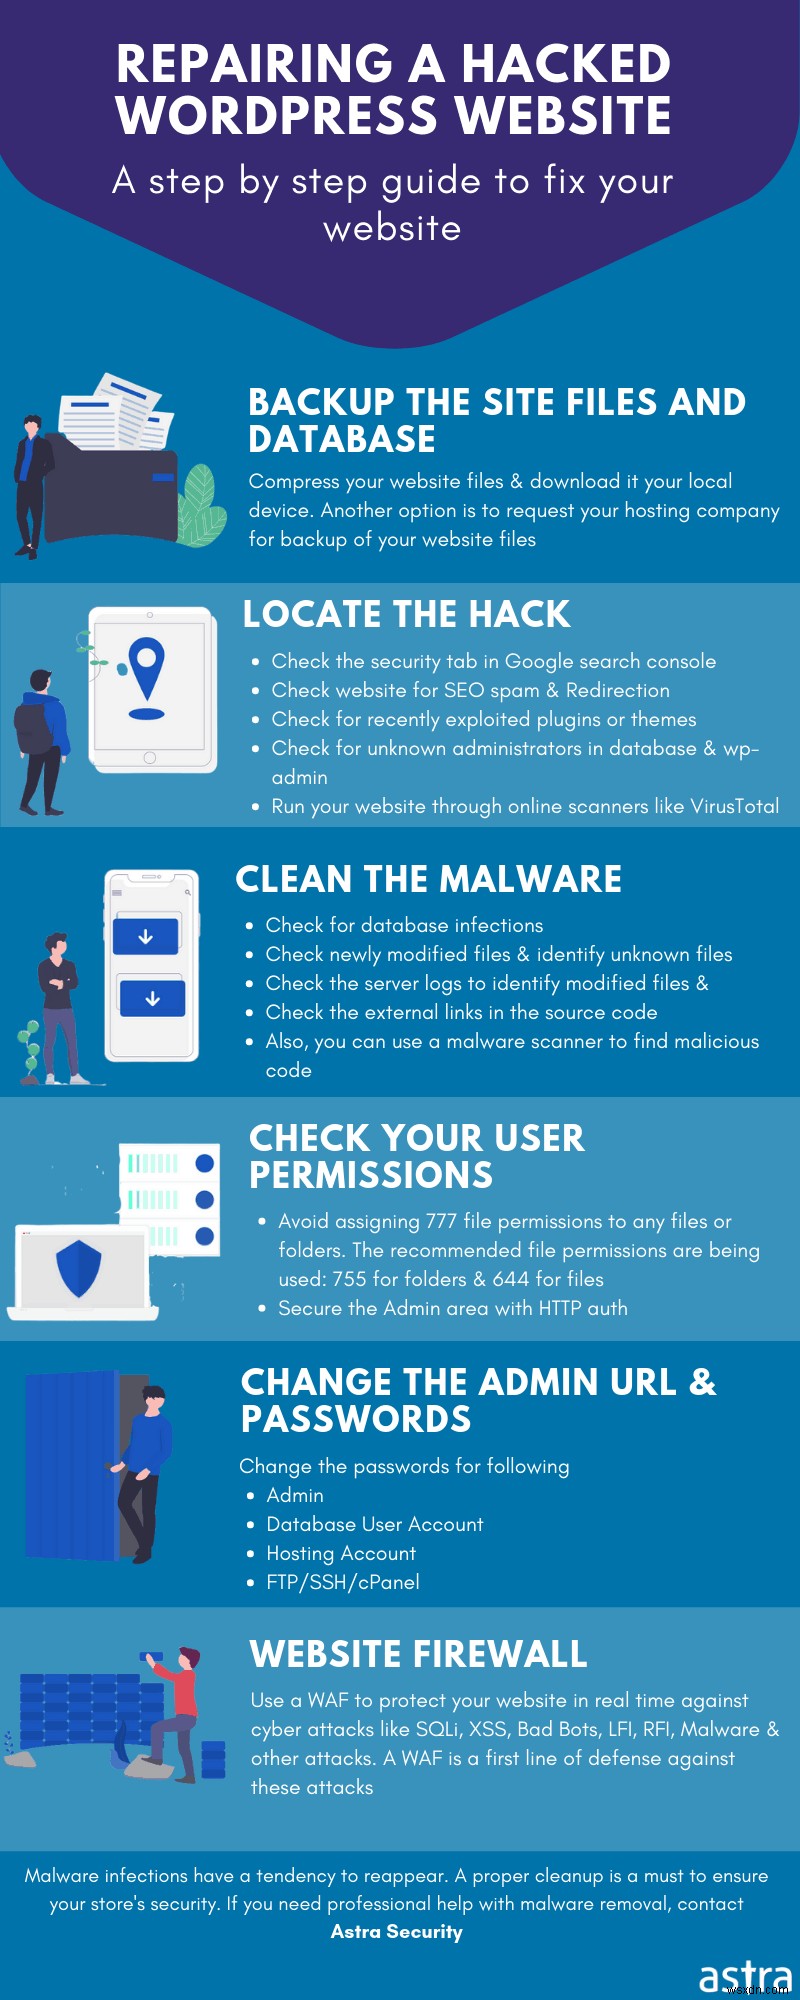
১. আপনার ওয়েবসাইটের ব্যাকআপ নিন
আপনার ওয়েবসাইটের ফুল ব্যাকআপ নিন – এটা সবসময় ভালো অভ্যাস। যেহেতু ব্যাকআপের উদ্দেশ্য হলো কোনো মিশ্যাপের কেসে ওয়েবসাইট রিস্টোর করা, তাই নিশ্চিত করুন যে এটি ফাংশনাল।
নিশ্চিত করুন যে আপনার ব্যাকআপে আপনার WP কোর ফাইল, WP ডাটাবেস, প্লাগইন ফাইল, থিম ফাইল, এবং .htaccess ফাইল অন্তর্ভুক্ত। অধিকাংশ হোস্টিং সার্ভিস ব্যকআপ ফিচার অফার করে। আপনার হোস্টিং প্রোভাইডারের সাথে যোগাযোগ করুন ব্যাকআপ প্রসেস জানতে। আপনি SFTP ক্লায়েন্ট যেমন Filezilla ব্যবহার করে ম্যানুয়ালি ব্যাকআপও নিতে পারেন।
সাইট ব্যাকআপ
আপনার সাইটের ব্যাকআপ নেওয়ার কিছু অন্যান্য উপায় নিচে দেওয়া হলো:
১. প্লাগইন ব্যবহার করুন
ওয়ার্ডপ্রেসে ব্যাকআপ প্লাগইন খুব আছে যেমন UpdraftPlus যা প্রক্রিয়াটি সহজ করে। আপনি ফাইল ও ডাটাবেসসহ আপনার সাইটের ফুল ব্যাকআপ নিতে পারেন।
- প্লাগইন ইনস্টল এবং এক্টিভেট করুন।
- আপনার ওয়েবসাইট ব্যাকআপ নিন এবং লোকালি বা ক্লাউডে সংরক্ষণ করুন।
২. SSH ভায়া ব্যাকআপ
আপনার ফাইলগুলোর ব্যাকআপ নেওয়ার জন্য, আপনি নিচের کارগুলো করতে পারেন,
- SSH vía আপনার ওয়েবসাইট এক্সেস করুন।
- এবং কমান্ড রান করুন –
zip -r backup-pre-cleanup.zip
এটি আপনার ওয়েবসাইটের একটি জিপ ফাইল তৈরি করবে যা আপনি আপনার PC-তে ডাউনলোড করতে পারেন।
৩. SFTP ভায়া ব্যাকআপ
- FileZilla-এর মতো SFTP ক্লায়েন্ট ব্যবহার করে আপনার ওয়েবসাইট এক্সেস করুন।
- আপনার PC-তে একটি ব্যাকআপ ফোল্ডার তৈরি করুন এবং কন্টেন্টগুলো সেখানে কপি করুন।
যেহেতু এটি ম্যানুয়াল কষ্ট সাপেক্ষ, এটি পূর্বের মেথডগুলোর চেয়ে বেশি সময় নিতে পারে।
ডাটাবেস ব্যাকআপ
আপনার ডাটাবেসের সম্পূর্ণ ব্যাকআপ নেওয়ার জন্য, আপনি নিচের کارগুলো করতে পারেন:
১. প্লাগইন ভায়া ব্যাকআপ
আরেকবার, আপনি একই UpdraftPlus প্লাগইন ব্যবহার করে আপনার ডাটাবেস ব্যাকআপ নিতে পারেন।
২. PHPMyAdmin ভায়া ব্যাকআপ
আপনি আপনার ডাটাবেস এক্সপোর্ট করে আপনার PC-তে সংরক্ষণ করতে পারেন PHPMyAdmin ব্যবহার করে।
- PhpMyAdmin ব্যবহার করে আপনার ওয়ার্ডপ্রেস ডাটাবেস এক্সেস করুন।
- সম্পূর্ণ ডাটাবেস সহজে এক্সপোর্ট করুন। একই ফোল্ডারে সংরক্ষণ করুন বা আপনার পছন্দ অনুযায়ী আলাদা ফোল্ডার বানান।
৩. SSH ভায়া ব্যাকআপ
- SSH vía আপনার ওয়েবসাইট এক্সেস করুন।
- নিচের কমান্ড রান করুন:
mysqldump -p -h hostname -u username database > backup-pre-cleanup.sql
ডাটাবেস ব্যাকআপ করার আগে শংসাপত্র (username, passwords, hostname, ইত্যাদি) পরিবর্তন করা মনে রাখবেন। এছাড়া, ফাইল সার্ভার থেকে কপিটি ডিলিট করুন লোকালি সংরক্ষণের পর।
২. মেইনটেনেন্স মোড অন করুন
আপনার ওয়েবসাইটে ম্যালিশিয়াস কার্যকলাপ সনাক্ত করলে, এটি মেইনটেনেন্স মোডে রাখা বুদ্ধিমানের কাজ। এটি নিশ্চিত করবে যে আপনার ভিজিটররা হ্যাক থেকে প্রভাবিত হচ্ছে না।
এছাড়া, হ্যাক ক্লিন করার চেষ্টা করার সময়, পরিবর্তনগুলো আপনার লাইভ সাইটের পারফরম্যান্স বাধা দিতে পারে যদি আপনি মেইনটেনেন্স মোড অন না করে থাকেন।
আপনি Coming Soon প্লাগইন-এর মতো ওয়ার্ডপ্রেস প্লাগইনও ব্যবহার করতে পারেন যাতে আপনার সাইটের ভিজিটরদের কয়ার্কি মেইনটেনেন্স মোড মেসেজ দেখানো যায় আপনার ব্র্যান্ড মেসেজ ও লোগো দিয়ে কাস্টোমাইজ করে।
এই প্লাগইন কীভাবে কাজ করে সেটি নিচে:
- প্লাগইন ইনস্টল এবং এক্টিভেট করুন। এটি লेफ্ট-হ্যান্ড প্যানেলে "SeedProd" (ডেভেলপারর নাম) হিসেবে রিফ্লেক্ট করবে।
- মেইনটেনেন্স মোড ইনেবল করুন।
আপনি এই প্লাগইন দিয়ে কমিং সন পেজ কাস্টোমাইজও করতে পারেন আপনার ব্র্যান্ড মেসেজ ও লোগো দিয়ে।
৩. বর্তমান যেকোনো পাসওয়ার্ড চেঞ্জ করুন
আপনি যদি এখনও আপনার ওয়েবসাইট অ্যাক্সেস করতে পারেন, তবে অবিলম্বে সকল পাসওয়ার্ড চেঞ্জ করুন যাতে হ্যাকারর অ্যাক্সেস কাটা যায়। এতে আপনার অ্যাডমিন প্যানেল, হোস্টিং অ্যাকাউন্ট, ডাটাবেস, এবং অন্যান্য অ্যাকাউন্টের পাসওয়ার্ড অন্তর্ভুক্ত থাকবে। আপনার যদি অন্যান্য টিম মেম্বার অ্যাডমিন প্যানেল ব্যবহার করে, তাদেরও পাসওয়ার্ড চেঞ্জ করতে বলুন আপনার সাইট কমপ্রোমাইজ না হওয়াতে।
আপনি সকল ইউজার অ্যাকাউন্টের রি-অথেন্টিকেশনও অপট করতে পারেন। এটি আপনার ওয়েবসাইট থেকে সকল ইউজারকে অটোমেটিক্যালি লগ আউট কর देगा, এবং তাদের আবার অথরাইজড হতে হবে। এটি অননুমোদিত ইউজার থেকে অ্যাক্সেস ছিনিয়ে নেওয়ার আরেকটি উপায়।
LastPass বা KeePass-এর মতো পাসওয়ার্ড ম্যানেজমেন্ট টুলের সাহায্যে এই সব অ্যাকাউন্টের জন্য অটোমেটিক্যালি নতুন পাসওয়ার্ড জেনারেট করা ভালো আইডিয়া।
নোট: আপনি ডাটাবেস শংসাপত্র চেঞ্জ করলে, সেটি wp-config.php ফাইলে যোগ করতে ভুলবেন না।
৪. যেকোনো প্লাগইন ভালনারেবিলিটি চেক করুন
থার্ড-পার্টি প্লাগইন ভালনারেবিলিটি ওয়ার্ডপ্রেস হ্যাকের আরেকটি সাধারণ কারণ। ৫৬% ওয়ার্ডপ্রেস হ্যাক প্লাগইন ভালনারেবিলিটির ফলাফল।
তাই, ক্লিনিং প্রসেসে যাওয়ার আগে, নিশ্চিত করুন যে আপনার প্লাগইনগুলোর বর্তমান ভার্সনগুলো ভালনারেবিলিটি-মুক্ত। এটি কনফার্ম করতে, আপনি ওয়ার্ডপ্রেস ফোরাম বা আমাদের ব্লগ চেক করতে পারেন। আমরা अपने পাঠকদের আপডেটেড ও সুরক্ষিত রাখতে ভালো চেষ্টা করি বড় প্লাগইন এক্সপ্লয়েটের কেসে ব্লগ বা অ্যাডভাইজরি পাবলিশ করে।
যেহেতু প্লাগইন এক্সপ্লয়েট বড় অংশ সাইটকে টার্গেট করে যেগুলো ভালনারেবল প্লাগইন চালাচ্ছে, আপনি ফোরামে অনেক লোক সমাধান চেয়ে পাবেন। আপনি যেকোনো নির্দিষ্ট ভালনারেবিলিটি গুগল করে ডিটেইলড মিটিগেশন স্টেপস পেতে পারেন।
৫. ফাইল ডায়াগনোস করুন
৫.১. ম্যালওয়্যার স্ক্যানার ব্যবহার করুন ম্যালিশিয়াস কোড খুঁজে বের করতে
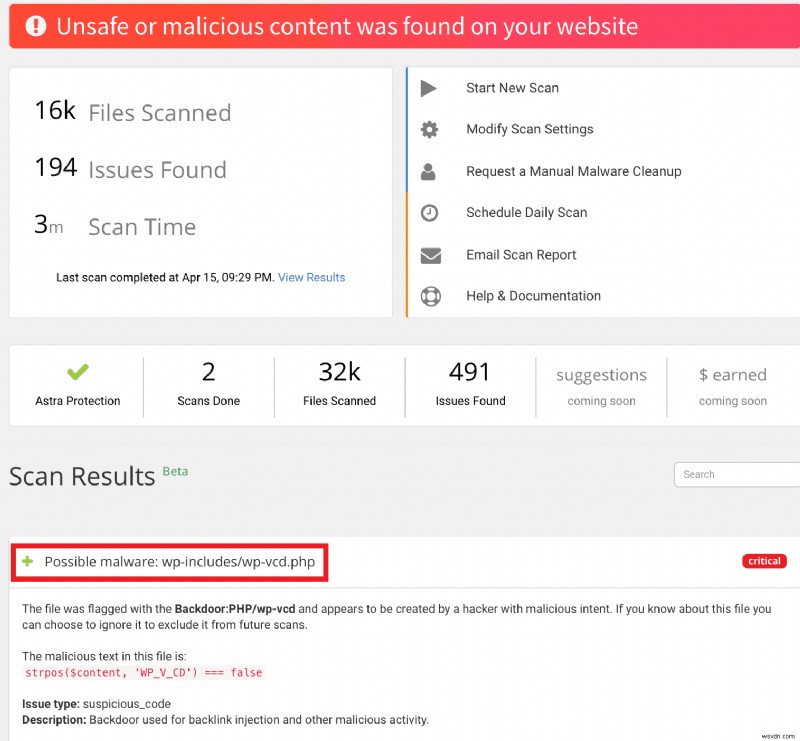
আপনার সাইটকে একটি ম্যালওয়্যার স্ক্যানার দিয়ে রান করুন (আস্ট্রার একটি চমৎকার আছে!)। এটি আপনাকে ম্যালিশিয়াস কন্টেন্টযুক্ত সকল ফাইলের ডিটেইল দেবে। আপনি ম্যানুয়ালি ম্যালওয়্যার স্ক্যানও করতে পারেন, তবে এতে অনেক সময় লাগবে।
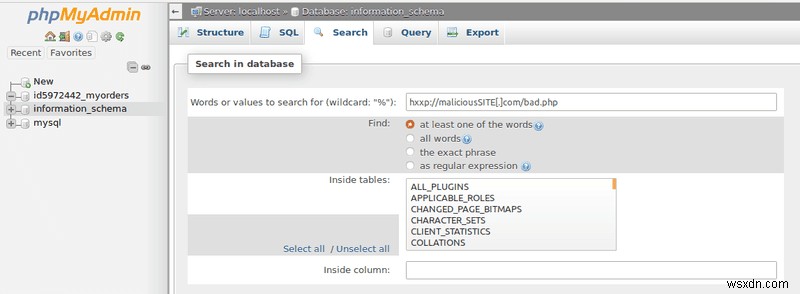
আপনি যদি সন্দেহজনক ফাইল পান, তবে আপনি অনলাইন টুল ব্যবহার করে তাদের কন্টেন্ট ডিক্রিপ্ট করতে পারেন। নিচে একটি ম্যালিশিয়াস ফাইল, hiddencode.txt-এর উদাহরণ দেওয়া হলো। এটি phpMyAdmin ব্যবহার করেও করা যায় চিত্রে দেখানো হয়েছে। সেটাই নয়, phpMyAdmin ওয়ার্ডপ্রেস হ্যাকের কেসে ডাটাবেস ক্লিন করতেও কাজে আসে।
যদি আপনি কিছু সন্দেহজনক পান কিন্তু বুঝতে না পারেন সেটি কী করে, তবে আমাদের এক্সপার্টদের সাথে যোগাযোগ করুন। আমরা সাহায্য করতে খুশি হব!
৫.২. 'find' কমান্ড ব্যবহার করুন সম্প্রতি মডিফিকেশন রিভিউ করতে
আক্রমণকারীদের দ্বারা মডিফাইড ওয়ার্ডপ্রেস ফাইলগুলো দেখতে, আপনার সার্ভারে SSH অ্যাক্সেস পেয়ে নিচের কমান্ড রান করুন:
find . -mtime -2 -lsএই কমান্ড গত ২ দিনে মডিফাইড সকল ওয়ার্ডপ্রেস ফাইল লিস্ট করবে। আপনি দিনের সংখ্যা বাড়াতে পারেন যতক্ষণ না কিছু মাছিল পান। এই SSH-এর find কমান্ডকে grep কমান্ডের সাথে কম্বাইন করুন base64 ফরম্যাটে এনকোডেড কোড সার্চ করতে। সরাসরি নিচের কমান্ড এক্সিকিউট করুন:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt৫.৩. আসল ওয়ার্ডপ্রেস ফাইলদের সাথে তুলনা করুন
আপনি ওয়ার্ডপ্রেস ডিরেক্টরি থেকে ফ্রেশ ওয়ার্ডপ্রেস ফাইল ডাউনলোড করতে পারেন এবং আপনার ব্যাকআপকে এটির সাথে তুলনা করতে পারেন। আপনি diff checker-এর মতো অনলাইন টুলও ব্যবহার করতে পারেন ফাইলগুলোর মধ্যে পার্থক্য খুঁজে বের করতে। আপনার ওয়ার্ডপ্রেস ভার্সন অনুযায়ী ফাইল ডাউনলোড করা নিশ্চিত করুন। আরো বিশ্লেষণের জন্য পার্থক্যগুলো নোট করুন। আপনি যদি যেকোনো ম্যালিশিয়াস ইনজেক্টেড লিংক পান, সেগুলো এক সাথে রিমUভ করুন। ফাইলগুলো কিছু কীওয়ার্ডের জন্য চেক করা ভালো আইডিয়া – eval, exec, strrev, assert, base64, str_rot13, Stripslashes, preg_replace (with /e/), move_uploaded_file, ইত্যাদি।
আপনি এই কীওয়ার্ডগুলোর সার্চ আরও সহজ করতে পারেন কমান্ড ব্যবহার করে। উদাহরণস্বরূপ, 'base64' কীওয়ার্ডযুক্ত ফাইল সার্চ করতে, নিচের কমান্ড রান করুন:
sudo grep -ril base64 /এখন, 'base64'-কে প্রতিটি কীওয়ার্ড দিয়ে রিপ্লেস করুন সেগুলো ধারণকারী ফাইল পেতে এবং তারপর সাবধানে রিভিউ করুন।
৫.৪. ডায়াগনস্টিক টুল দিয়ে চেক করুন
সাধারণত, ওয়েবমাস্টার টুলগুলো কুইক ও এক্যুরেট হ্যাক ডিটেক্ট করতে পারে। আপনি এগুলো ব্যবহার করে সমস্যাটি খুঁজে বের করতে পারেন। গুগল সার্চ কনসোল, উদাহরণস্বরূপ, 'Security' ট্যাবে সমস্যাগুলো লিস্ট করে। এটি হ্যাকের টাইপ এবং হ্যাক করা ফাইল/পেজ কনফার্ম করার একটি চমৎকার উপায়। এই ইনফরমেশন রিভিউ করুন ওয়ার্ডপ্রেস হ্যাক খুঁজে বের করতে এবং সঠিক ওয়ার্ডপ্রেস হ্যাক রিমUভালের জন্য।
৬. ওয়ার্ডপ্রেস ফাইল থেকে ম্যালিশিয়াস স্ক্রিপ্ট ক্লিন করুন
আপনার ওয়ার্ডপ্রেস হ্যাকের ব্যাপক ডায়াগনোসিসের পর, সকল ফাইন্ডিংস লিস্ট করুন। প্রতিটি ফাইল ডিফারেন্স, সম্প্রতি মডিফিকেশন, নকল ইউজার/অ্যাডমিন, গভীর মনোযোগের সাথে রিভিউ করা উচিত। ওয়ার্ডপ্রেস কোর ফাইল যেমন wp-config.php, wp-contents/uploads, wp-uploads, প্লাগইন ফাইল, থিম ফাইল, ডাটাবেস, ইত্যাদি ক্লিন করুন।
নিচে ওয়ার্ডপ্রেস হ্যাকের লক্ষণ অনুযায়ী বিস্তারিত ইন-ডেপথ ওয়ার্ডপ্রেস হ্যাক রিমUভাল গাইডের তালিকা দেওয়া হলো। আপনি হ্যাক করা ওয়ার্ডপ্রেস সনাক্ত ও ফিক্স করতে সেগুলো ফলো করতে পারেন:
- ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক ফিক্স করা (যদি আপনার ওয়ার্ডপ্রেস স্প্যাম পেজে রিডাইরেক্ট করছে)
- wp-vcd ম্যালওয়্যার ফিক্স করা (ম্যালিশিয়াস পপ-আপ বা functions.php-এ wp-vcd স্ক্রিপ্ট)
- জাপানি SEO স্প্যাম ফিক্স করা (গুগল রেজাল্টে জাপানি ক্যারেক্টার)
- ফার্মা হ্যাক ফিক্স করা (গুগল আপনার ওয়েবসাইটের জন্য ভিয়াগ্রা রেজাল্ট দেখাচ্ছে বা আপনার ওয়েবসাইট নকল ফার্মা ওয়েবসাইটে রিডাইরেক্ট হচ্ছে)
- ওয়ার্ডপ্রেস জাভাস্ক্রিপ্ট ম্যালওয়্যার রিমUভাল (ওয়েবসাইট স্প্যাম JS লোড করছে বা ব্ল্যাকলিস্ট ওয়ার্নিং)
- গুগল ব্ল্যাকলিস্ট ফিক্স করা (গুগল বা সার্চ ইঞ্জিন ভিজিটরদের রেড স্ক্রিন বা ওয়ার্নিং মেসেজ দেখাচ্ছে)
- ওয়ার্ডপ্রেস অ্যাডমিন হ্যাক ফিক্স করা (ডিফেসড বা আপনি ওয়ার্ডপ্রেস অ্যাডমিন প্যানেলে লগইন করতে পারছেন না)
- ব্যাকডোর সনাক্ত ও রিমUভ করা (ওয়েবসাইট সময়ের সাথে পুনরায় ইনফেক্টেড হচ্ছে বা ম্যালওয়্যার রিমUভালের পর বেসিক চেক)
- ওয়ার্ডপ্রেস মনিটাইজেশন হ্যাক ফিক্স করা (আপনার সার্ভারে monit.php নামে স্ট্রেইঞ্জ ফাইল দিকতে পাচ্ছে)
- পশ নোটিফিকেশন হ্যাক ফিক্স করা (আপনার ওয়েবসাইট ভিজিট করলে ভিজিটররা ম্যালিশিয়াস/ভালগার পশ নোটিফিকেশন দেখছে)
৭. সাইটম্যাপ ক্লিন করুন
ওয়ার্ডপ্রেস হ্যাকের আরেকটি কারণ হতে পারে যে ম্যালিশিয়াস স্ক্রিপ্ট আপনার সাইটের sitemap.xml-এ বাস করছে। একটি XML সাইটম্যাপ হলো একটি ফাইল যা গুগল আপনার ওয়েবসাইটের সকল গুরুত্বপূর্ণ পেজ ক্রল করতে সাহায্য করে। কখনও কখনও হ্যাকাররা আপনার সাইটম্যাপে ম্যালিশিয়াস লিংক ইনজেক্ট করে। আপনার সাইটম্যাপ ম্যালিশিয়াস লিংকের জন্য স্ক্যান করুন। আপনি যদি নরমাল ছাড়া কিছু পান, সেটি রিমUভ করুন।
৮. ডাটাবেস ক্লিন করুন
ওয়ার্ডপ্রেস ডাটাবেস হলো যেখানে আপনার ইউজার, সাইট পেজ, সংবেদনশীল শংসাপত্র ইত্যাদি সম্পর্কে সকল তথ্য থাকে। ডাটাবেস একটি চামত্কার টার্গেট হওয়া স্বাভাবিক। তাই, হ্যাক খুঁজে বের করার জন্য ডাটাবেসও স্ক্যান করা অত্যন্ত জরুরি। আপনি ম্যালওয়্যার স্ক্যানার ব্যবহার করে আপনার wp_db ফাইলে ইনফেকশন সম্পর্কে আরও সঠিকভাবে জানতে পারেন।
আপনি যদি ম্যানুয়ালি চেক করতে চান, তবে আপনাকে ১১ টি টেবিলের প্রতিটিই স্ক্যান করতে হবে হ্যাক খুঁজে বের করতে। সন্দেহজনক লিংক/আইফ্রেম সার্চ করুন এবং সেগুলো রিমUভ করুন ওয়ার্ডপ্রেস সাইট হ্যাক থেকে মুক্ত होने জন্য। ডাটাবেসে ইনসার্টেড রিডাইরেকশন কোডের একটি উদাহরণ নিচে দেওয়া হলো:
৯. রিইনস্টল করুন
সাইট যদি ব্যাপকভাবে ইনফেক্টেড হয়, তবে ফাইলগুলো ডিলিট করে ফ্রেশ কাউন্টারপার্টস দিয়ে রিপ্লেস করা ভালো। তা বলা হলে, রিইনস্টল করা শুধু ফাইলগুলোর জন্য সীমাবদ্ধ নয়; ক্লিনআপের পর প্রতিটি প্লাগইন রিইনস্টল করা নিশ্চিত করুন। কখনও কখনও সময় বা সতর্কতার অভাবে আমরা ডিফাঙ্ক্ট প্লাগইন সংরক্ষণ করি। হ্যাকার এই প্লাগইনগুলো থেকে সুবিধা পান কারণ এগুলো প্রায়শই এক্সপ্লয়েটযোগ্য ভালনারেবিলিটি ধারণ করে।
কিছু ওয়ার্ডপ্রেস ওনার মনে করেন পুরো ওয়েবসাইট ডিলিট করেゼロ থেকে শুরু করা আরও ভায়বল অপশন।
এটা সঠিক নয়।
স্ক্র্যাচ থেকে শুরু করার চেয়ে সবসময় একটি ভালো বিকল্প আছে:
১০. আস্ট্রা আপনাকে সাহায্য করতে দিন
আপনি যদি আস্ট্রা প্রো কাস্টমার হন, তবে আপনাকে একটুও চিন্তা করতে হবে না!
আপনি যদি আস্ট্রা কাস্টমার নন হন, তবে এখনই সাইন আপ করুন এবং আমাদের ম্যালওয়্যার স্ক্যানার আপনার সাইটে লুকানো সকল ম্যালওয়্যার এবং ব্যাকডোর শনাক্ত করবে।
ওয়ার্ডপ্রেস হ্যাক হওয়ার সম্ভাব্য কারণ
আপনার ওয়েবসাইটের সিকিউরিটি আপনার নেওয়া সিকিউরিটি স্লেপের ওপর নির্ভর করে। সহজ সিকিউরিটি নিয়ম ফলো করলে অনলাইন রিস্ক কমাতে দূরিতক 가서 সাহায্য করতে পারে। আপনার সাইট হ্যাক হওয়ার কিছু কারণ এবং কীভাবে ভালো সিকিউরিটি প্র্যাক্টিস ফলো করে ওয়ার্ডপ্রেস হ্যাক এড়াতে পারবেন সেটি নিচে:
১. ওয়ার্ডপ্রেস আপডেট না করা
এটি একটি ওয়েবসাইটের জন্য সবচেয়ে বেসিক সিকিউরিটি মেজার। লেটেস্ট ভার্সনে আপডেট না করা ওয়ার্ডপ্রেস হ্যাকের নম্বর वन কারণ। তাই, সবসময় লেটেস্ট এবং প্যাচড ভার্সনে আপডেট হওয়াতে দ্রুত থাকুন। এটি আপনার ওয়েবসাইটের পরিচিত ভালনারেবিলিটি প্যাচ করে। ব্লগ আপডেট হওয়ার সময় (১৫ ডিসেম্বর ২০২০) ওয়ার্ডপ্রেস ভার্সন ৫.৪.২ লেটেস্ট।
২. শেয়ার্ড সার্ভারে হোস্টিং
শেয়ার্ড সার্ভার সস্তা অপশন হতে পারে, কিন্তু হ্যাক হলে এর পরিণতি খুব মাহাঙু। আপনার ওয়েবসাইটকে আরও সুরক্ষিত হোস্টিং-এ সরান, এবং বিশ্বস্ত হোস্টিং প্রোভাইডার বেছে নিন। নিশ্চিত করুন যে আপনার প্রোভাইডার সেরা সিকিউরিটি স্ট্যান্ডার্ডস মেনে চলে।
৩. দুর্বল পাসওয়ার্ড এবং ইউজারনেম ব্যবহার করা
আপনার ওয়েবসাইটের সকল সংবেদনশীল এলাকা পাসওয়ার্ড সিকিউরড। আপনার নিজের নাম/ওয়েবসাইটের নাম দিয়ে তৈরি পাসওয়ার্ড যাতে নম্বর/ক্যারেক্টার নেই, সেটি দুর্বল পাসওয়ার্ড। নিচের জন্য দুর্বল পাসওয়ার্ড ব্যবহার না করুন নিশ্চিত করুন –
- wp-admin panel,
- server hosting panel,
- databases,
- FTP accounts, and
- আপনার প্রাইমারি ইমেইল অ্যাকাউন্ট।
এছাড়া, আপনার ডিফল্ট ইউজারনেম কিছুর অনন্য কিছুতে চেঞ্জ করুন। admin, আপনার নিজের নাম, ওয়েবসাইটের নাম, ইত্যাদি শব্দগুলো আক্রমণকারীর জন্য খুব সহজে ক্র্যাক করা যায়।
৪. ভুল ফাইল পারমিশন
সহজ ফাইল পারমিশন আক্রমণকারীদের ফাইল অ্যাক্সেস, মডিফাই বা ডিলিট করতে দেয়। কিছু কেসে, আক্রমণকারীরা ফাইলগুলো র্যানসম জন্য ধরে রাখে। রিকমেন্ডেড পারমিশন সেট করুন, এবং লিস্ট প্রিভিলেজ প্রিন্সিপাল ফলো করতে ভুলবেন না।
- ফাইলের জন্য- 644
- ডিরেক্টরির জন্য- 755
সম্পর্কিত: ওয়ার্ডপ্রেস ফাইল পারমিশন কীভাবে ফিক্স করবেন
৫. wp-admin ডিরেক্টরিতে অনপ্রোটেক্টেড অ্যাক্সেস
wp-admin ডিরেক্টরি হলো যেখানে থেকে আপনি আপনার ওয়েবসাইট কন্ট্রোল করেন। ওয়ার্ডপ্রেস অ্যাডমিন ডিরেক্টরিতে অনপ্রোটেক্টেড অ্যাক্সেস দিলে আপনার ইউজার/টিম মেম্বাররা আপনার ওয়েবসাইটে অনিচ্ছাকৃত কাজ করতে পারে। তাই, ইউজারের ভিন্ন ভিন্ন রোলের জন্য পারমিশন ডিফাইন করে অ্যাক্সেস সীমাবদ্ধ করুন। সেভাবে কোনো ইউজারের সব কিছু করার ক্ষমতা থাকবে না। আরও, আপনার ওয়ার্ডপ্রেস অ্যাডমিন ডিরেক্টরিতে অথেন্টিকেশন লেয়ার যোগ করাও সাহায্য করে।
৬. পুরনো প্লাগইন বা থিম
অনেক ওয়ার্ডপ্রেস ওয়েবসাইট তাদের সাইটে পুরনো প্লাগইন এবং থিম ব্যবহার করে। যেহেতু এই প্লাগইন এবং থিমগুলোর পরিচিত ভালনারেবিলিটি থাকে, হ্যাকারদের জন্য সেগুলো এক্সপ্লয়েট করা খুব সহজ। তাই, প্লাগইন ডেভেলপার আপডেট পুশ করলে আপনাকে দ্রুত ফলো করা উচিত।
৭. SFTP/SSH-এর বদলে প্লেইন FTP ব্যবহার করা
FTP অ্যাকাউন্ট FTP ক্লায়েন্ট ব্যবহার করে আপনার ওয়েব সার্ভারে ফাইল আপলোড করতে ব্যবহৃত হয়। প্লেইন FTP আপনার পাসওয়ার্ড এনক্রিপ্ট করে না এবং কেউ এটি হ্যাক করার রিস্ক বাড়ায়। SFTP (SSH File Transfer Protocol), অন্যদিকে, সার্ভারে এনক্রিপ্টেড ডেটা পাঠায়। তাই, সবসময় FTP-এর বদলে SFTP অপট করুন। আপনি এটি করতে পারেন প্রোটোকল 'SFTP – SSH'-এ চেঞ্জ করে প্রতি বার আপনার সার্ভারের সাথে কানেক্ট করার সময়।

হ্যাকাররা কীভাবে ওয়ার্ডপ্রেস ওয়েবসাইট আক্রমণ করে?
১. ওয়ার্ডপ্রেস SQL ইনজেকশন
ওয়ার্ডপ্রেস ভার্সন ৪.৮.৩ এবং পূর্বেরগুলো SQL ইনজেকশন আক্রমণেরต่อ সংবেদনশীল পাওয়া গিয়েছিল। বেশ আরোনিকভাবে, $wpdb->prepare() মেথড যা সাধারণত সেফ কোয়ারি প্রস্তুত করতে ব্যবহৃত হয়, এই বার নিজেই ভালনারেবল ছিল। এর মানে যে প্লাগইন এবং থিমগুলো এই ফাংশন ব্যবহার করে কোয়ারি তৈরি করতো সেগুলোও পটেনশিয়ালি SQLi আক্রমণেরต่อ ভালনারেবল ছিল।
একইভাবে, ৩,০০,০০০+ ডাউনলোডসহ ওয়ার্ডপ্রেসের WP Statistics প্লাগইন SQLi-এ ভালনারেবল ছিল। সাধারণত, একটি আক্রমণকারী SQLi ব্যবহার করে আপনার ওয়ার্ডপ্রেস সাইটের সংবেদনশীল টেবিল যেমন wp_users পড়তে পারে। যদিও পাসওয়ার্ডগুলো এনক্রিপ্টেড ফরম্যাটে স্টোর থাকে, তবুও টুলগুলো ব্যবহার করে ডিক্রিপ্ট করা যায়। এর মানে ওয়ার্ডপ্রেসে অ্যাডমিন শংসাপত্র পেয়ে অ্যাডমিন অ্যাকাউন্টে লগইন করা। সবচেয়ে খারাপ কেসে, আক্রমণকারী SQLi ব্যবহার করে রিভার্স শেল আপলোড করতে পারে যা ওয়ার্ডপ্রেস সাইট হ্যাকের দিকে নিয়ে যায়।
সম্পর্কিত আর্টিকেল – ওয়ার্ডপ্রেসে SQL ইনজেকশন প্রতিরোধ
২. ওয়ার্ডপ্রেস ক্রস-সাইট স্ক্রিপ্টিং
ওয়ার্ডপ্রেস ভার্সন ৫.১.১ এবং পূর্বেরগুলো XSS, CSRF, এবং RCE ভালনারেবিলিটিরต่อ সংবেদনশীল পাওয়া গিয়েছিল। এটি একটি স্টোর্ড XSS ভালনারেবিলিটি। wp_filter_kses() ফাংশন যা কমেন্ট স্যানিটাইজ করতে ব্যবহৃত হয়, বেসিক HTML ট্যাগ এবং অ্যাট্রিবিউট যেমন <a> ট্যাগ href অ্যাট্রিবিউটসহ অ্যালো করে। তাই আক্রমণকারী ম্যালিশিয়াস পেলোড ডেলিভার করতে পারে যেমন <a title=’XSS ” onmouseover=evilCode() id=” ‘>। এটি ডাটাবেসে স্টোর হয়ে যাবে এবং এই পেজ ভিজিট করা হলে প্রতিবার রান করবে।
সম্পর্কিত ব্লগ – ওয়ার্ডপ্রেসে ক্রস-সাইট স্ক্রিপ্টিং – উদাহরণ
৩. ওয়ার্ডপ্রেস ক্রস-সাইট রিকোয়েস্ট ফরজারি
CSRF ভ্যালিডেশন টোকেন ওয়ার্ডপ্রেসে ইমপ্লিমেন্ট করা হয়নি এবং সঠিক কারণ সেটি করলে ওয়ার্ডপ্রেসের ট্র্যাকব্যাক এবং পিংব্যাক ফিচার বাধা পাবে। নরমাল ইউজার এবং অ্যাডমিন ভেদ করতে, ওয়ার্ডপ্রেস কমেন্ট ফর্মে অ্যাডমিন ভ্যালিডেশনের জন্য এক্সট্রা নন্স ব্যবহার করে।
তাই, সঠিক নন্স প্রদান করলে, কমেন্ট স্যানিটাইজেশন ছাড়া তৈরি হয়। এবং নন্স ইনকরেক্ট হলে, কমেন্ট স্যানিটাইজেশন সহ তৈরি হয়। তাই যখন একজন অ্যাডমিন নন্স প্রদান করতে ব্যর্থ হন, কমেন্ট wp_filter_post_kses() ব্যবহার করে স্যানিটাইজ হয় wp_filter_kses() ফাংশনের বদলে। তাই, wp_filter_post_kses() ফাংশনটি আক্রমণকারীকে অনুমতি দেয় পারমিশনIBLE HTML ট্যাগ এবং অ্যাট্রিবিউটের চেয়ে বেশি দিয়ে কমেন্ট তৈরি করতে, ফলে CSRF আক্রমণ পরিচালনা করে।
৪. ওয়ার্ডপ্রেস রিমোট কোড এক্সিকিউশন
ওয়ার্ডপ্রেস ভার্সন ৪.৯.৯-এর আগে এবং ৫.x ভার্সন ৫.০.১-এর আগে RCE-এ আক্রান্ত হতে পারে। দুর্বল প্যারামিটার ছিল _wp_attached_file() ফাংশনের Post meta entry। এই প্যারামিটার ম্যানিপুলেট করা যেতে পারে একটি স্ট্রিংয়ের রূপে অর্থাৎ .jpg?file.php সাবস্ট্রিং দিয়ে শেষ হওয়া।
তবে, এক্সপ্লয়েট করার জন্য আক্রমণকারীরা অথর প্রিভিলেজ দরকার। অথর প্রিভিলেজযুক্ত আক্রমণকারী একটি সpecially crafted ইমেজ আপলোড করতে পারত। এই ইমেজে PHP কোড থাকে যা এক্সিকিউট হতে হবে, Exif মেটাডেটায় এম্বেড করা থাকত। এই ভালনারেবিলিটি এক্সপ্লয়েট করার স্ক্রিপ্ট পাবলিকলি উপলব্ধ এবং একটি Metasploit মডিউলও রিলিজ করা হয়েছে!
৫. ওয়ার্ডপ্রেস ডিরেক্টরি ট্রাভারসাল
ওয়ার্ডপ্রেস ৫.০.৩ পাথ ট্রাভারসাল আক্রমণের প্রতি ভালনারেবল ছিল। এক্সপ্লয়েট করার জন্য আক্রমণকারীর লক্ষ্য ওয়ার্ডপ্রেস সাইটে কমপক্ষে অথর প্রিভিলেজ দরকার। দুর্বল কম্পোনেন্ট ছিল wp_crop_image() ফাংশন।
তাই, এই ফাংশন রান করা ইউজার (ইমেজ ক্রপ করতে পারে) ইমেজকে আর্বিট্রেরি ডিরেক্টরিতে আউটপুট করতে পারত। আরো, ফাইল নেম ডিরেক্টরি আপ সিম্বল অর্থাৎ '../'-এর সাথে অ্যাপেন্ড করা যেতে পারে আক্রমণকারীর ইচ্ছামতো ফাইলের পাথ পেতে অর্থাৎ .jpg?/../../file.jpg. এই ভালনারেবিলিটি রিপ্লিকেট করার এক্সপ্লয়েট এবং Metasploit মডিউল অনলাইনে উপলব্ধ!
৬. বাগি প্লাগইন বা থিম
এটি সম্ভব যে একটি খারাপ কোড করা প্লাগইন ওয়ার্ডপ্রেস হ্যাকের দায়ী। অখ্যাত লেখকের থিমগুলো প্রায়শই বাগি কোড ধারণ করে। কিছু কেসে, আক্রমণকারীরা নিজেরা ম্যালওয়্যার-লোডেড প্লাগইন এবং থিম রিলিজ করে অসংখ্য সাইট কমপ্রোমাইজ করতে। এছাড়া, পুরনো ওয়ার্ডপ্রেস সফটওয়্যার সাইটকে ভালনারেবল করে যা ওয়ার্ডপ্রেস হ্যাকের দিকে নিয়ে যায়।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট সিকিউর করা
১. সিকিউর প্র্যাক্টিস
- সাধারণ বা ডিফল্ট পাসওয়ার্ড এড়িয়ে চলুন। নিশ্চিত করুন ওয়ার্ডপ্রেস লগইন একটি সিকিউর এবং র্যান্ডম পাসওয়ার্ড চায়।
- সাইট থেকে পুরনো ওয়ার্ডপ্রেস ইনস্টলেশনের ফোল্ডারগুলো সরিয়ে দিন কারণ সেগুলো সংবেদনশীল ইনফো লিক করতে পারে।
- অনামত থিম বা প্লাগইন ব্যবহার করবেন না। বিদ্যমান প্লাগইন এবং থিমগুলো লেটেস্ট প্যাচের সাথে আপডেটেড রাখুন।
- অন্য সাইটের সাথে ওয়ার্ডপ্রেস হোস্টিং স্পেস শেয়ার করার সময় সাবনেটিং ব্যবহার করুন।
- নিশ্চিত করুন ইন্টারনেটে কোনো সংবেদনশীল পোর্ট খোলা নেই।
- .htaccess ব্যবহার করে সংবেদনশীল ওয়ার্ডপ্রেস ফাইলগুলোর ডিরেক্টরি ইনডেক্সিং ডিজেবল করুন।
- আপনার সাইটে हेवी বট ট্রাফিক যেখান থেকে পাওয়া যাচ্ছে সেসব কান্ট্রি থেকে IP রেস্ট্রিক্ট করুন।
- আপনি যদি ওয়ার্ডপ্রেস ডেভেলপার হন, সিকিউর কোডিং প্র্যাক্টিস ফলো করুন।
- আপনার ওয়ার্ডপ্রেস সাইটের জন্য SSL ব্যবহার করুন।
- আপনার ওয়ার্ডপ্রেস সাইটের ব্যাকআপ আলাদা রাখুন সবসময়।
- wp-login.php কে একটি ইউনিক স্লাগে রিনেম করুন।
- আপনার ওয়ার্ডপ্রেস সাইটে লগইন করার জন্য টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন।
২. সিকিউরিটি সলিউশন ব্যবহার করুন
একটি ফায়ারওয়াল আপনার ওয়ার্ডপ্রেস সাইট সিকিউর করতে সাহায্য করতে পারে এমনকি সেটি ভালনারেবল থাকলেও। তবে, ওয়ার্ডপ্রেসের নানা দরকার অনুযায়ী সঠিক ফায়ারওয়াল খুঁজে বের করা ট্রিকি হতে পারে। আস্ট্রা আপনাকে সঠিক চয়ন করতে সাহায্য করতে পারে এর তিনটি প্ল্যান Essential, Pro, এবং Business থেকে। আপনি ছোট ব্লগ চালান বা কর্পোরেট সাইট, আস্ট্রা আপনার সব জায়গা কভার করে। 더불어, আস্ট্রা সিকিউরিটি সলিউশন আপনার ভালনারেবল ওয়ার্ডপ্রেস সাইটকে অটোমেটিক্যালি স্ক্যান ও প্যাচ করে। শুধু আস্ট্রা প্লাগইন ইনস্টল করুন এবং আপনার সাইট আবার সিকিউর।
এখন ডেমো ট্রাই করুন!
৩. সিকিউরিটি অডিট এবং পেনটেস্টিং
আর্টিকেলে দেখানো হয়েছে, ওয়ার্ডপ্রেসে ভালনারেবিলিটি সময়ের সাথে সাথে উত্থান করবে। তাই, প্রতিরক্ষামূলক ব্যবস্থা হিসেবে, আপনার ওয়েবসাইটের পেনিট্রেশন টেস্টিং করা পরামর্শদায়ক। এটি আপনার সাইটের সিকিউরিটিতে লুপহোল আপনাকে দেখাবে আক্রমণকারী আপনার সাইটের সিকিউরিটি ক্যাচ আপ করার আগে। আস্ট্রা সম্পূর্ণ ওয়ার্ডপ্রেস সাইটের বিস্তারিত সিকিউরিটি অডিট প্রদান করে। ১২০+ এক্টিভ টেস্টের সাথে, আস্ট্রা আপনাকে অটোমেটিক এবং ম্যানুয়াল টেস্টিংর সঠিক মিশ্রণ দেয়।