

ফিশিং আক্রমণ এত সাধারণ এবং সফল হওয়ার পেছনে একটি ठोस কারণ রয়েছে। প্রতিদিন লক্ষ লক্ষ ম্যালিশাস মেসেজ, লিংক, এবং অ্যাটাচমেন্ট শেয়ার করা হয়। এবং আমরা ব্যবহারকারীরা, অবিরাম লিংকে ক্লিক করি, অসম্মত সোর্স থেকে ফাইল ডাউনলোড করি, এবং এই ধরনের কাজ করি। অন্যপাশে, সাইবার অপরাধীরা সোশ্যাল মিডিয়া প্ল্যাটফর্ম, ফোন কল, ইমেইল, এবং যোগাযোগের অন্যান্য অনেক মাধ্যমের মাধ্যমে বিভিন্ন কৌশল ব্যবহার করে আপনার পাসওয়ার্ড, ক্রেডিট কার্ড, বা অন্যান্য সংবেদনশীল তথ্য চুরি করে আপনার মূল্যবান ফাইল হরণ করে।
প্রমাণিক অ্যান্টিভাইরাস প্রোটেকশন ছাড়া অতिआত্মবিশ্বাসী ব্যবহারকারীরা ফিশিং আক্রমণের শিকার হয়ে সহজে হ্যাকার ও খারাপ লোকদের হাতে ব্যক্তিগত ডেটা হারিয়ে দেন।
সাধারণ ফিশিং আক্রমণের তালিকা:
কোম্পানির ছদ্মবেশ (Company Impersonation)
এই ধরনের আক্রমণে, হ্যাকাররা একটি খ্যাতনামা ব্র্যান্ডের ছদ্মবেশ ধারণ করে। আক্রমণটি সাধারণত ইমেইল পাঠিয়ে করা হয় যা আপনি যেটি ব্যবহার করেন সেসব ব্র্যান্ডের সাথে মিলিত দেখায়। উদাহরণস্বরূপ: আপনি (admin@wsxdn.com) ঠিকানা থেকে একটি ইমেইল পেতে পারেন যা আপনাকে একটি লিংকে ক্লিক করতে বা অ্যাটাচমেন্ট ডাউনলোড করতে বলছে একটি উপহার পেতে।
ফোন ফিশিং (Phone Phishing)
সাইবার অপরাধীরা ভিওআইপি টেকনোলজি ব্যবহার করে বিখ্যাত কোম্পানির সিইও, ভাইস প্রেসিডেন্টের ছদ্মবেশ ধারণ করে পুরো ফিশিং স্ক্যামকে একধাপ বাড়িয়ে নেন।
স্প্যাম ফিশিং (Spam Phishing)
এই ধরনের ফিশিং আক্রমণে, সাইবার অপরাধীরা বাল্কে স্প্যাম মেসেজ পাঠায় যারা শুধু তাদের মেসেজের উত্তর দেবে এমন লোক খুঁজে যাতে তারা স্ক্যাম চালাতে পারে এবং পাসওয়ার্ড, ব্যাংক অ্যাকাউন্টের বিবরণ চুরি করতে পারে, অথবা পাঠকের কম্পিউটারে ম্যালিশাস কোড ইনজেক্ট করতে পারে।
ক্লোন ফিশিং (Clone Phishing)
এই আক্রমণে, হ্যাকাররা পূর্বে আপনাকে পাঠানো আসল মেসেজ ও ইমেইলের একটি ক্লোন তৈরি করে যাতে বৈধ অ্যাটাচমেন্ট থাকে, কিন্তু সেগুলো ম্যালিশাস কোড দিয়ে রিপ্লেস করে দেয়। তাই সম্ভাবনা রয়েছে আপনি একই লিংকে ক্লিক করবেন (কারণ বিশ্বস্ত সোর্স থেকে আসা মনে হবে) এবং ফিশিং আক্রমণের শিকার হবেন।
ফার্মিং (Pharming)
এই আক্রমণে, হ্যাকার ম্যালওয়্যার কৌশল ব্যবহার করে নিরাপদ/বৈধ/আসল ওয়েবসাইট থেকে ট্রাফিক রি-রাউট করে ফিশিং ওয়েবসাইটে নিয়ে যায়। একবার ভিক্টিম টার্গেটেড প্ল্যাটফর্মে পৌঁছালে, খারাপ লোকরা তাদের ডিভাইস অ্যাক্সেস পেয়ে তাদের সুবিধা অনুযায়ী আরও কাজ করতে পারে।
এই ছিল সবচেয়ে বেড়ে যাওয়া ফিশিং আক্রমণের তালিকা। এসব আক্রমণের শিকার হওয়া থেকে বাঁচতে, নিচের টিপসগুলো অনুসরণ করুন:
আপনি পড়তে চাইতে পারেন:
- স্পিয়ার ফিশিং কী এবং কীভাবে নিজেকে এর থেকে রক্ষা করবেন?
- স্প্যাম ও ফিশিং ইমেইল কীভাবে চেনবেন?
ফিশিং আক্রমণের শিকার হওয়া থেকে কীভাবে বাঁচবেন?
নিচের কৌশলগুলো মনে রাখুন ফিশিং আক্রমণ থেকে নিজেকে রক্ষা করতে:
১. ক্লিক করার আগে দুবার চিন্তা করুন
ওয়েব ব্রাউজ করার সময় আমরা বারবার বিভিন্ন লিংকে ক্লিক করি। বিশ্বস্ত ওয়েবসাইটের লিংকে ক্লিক করা সম্পূর্ণ ঠিক, কিন্তু ব্রাউজিং করার সময় যেকোনো র্যান্ডম ওয়েবসাইটে প্রদর্শিত লিংকে ক্লিক করার আগে সতর্ক থাকুন এবং দুবার চিন্তা করুন। অধিকাংশ ফিশিং আক্রমণ ইমেইল 통해서 রুট করা হয়, তাই নিশ্চিত করুন আপনি শুধু আসল মানুষ/সংস্থা থেকে আসা অ্যাটাচমেন্ট ডাউনলোড করছেন এবং লিংকে ক্লিক করছেন।
২. আপডেটেড থাকুন
সাইবার অপরাধীরা আগের চেয়ে বেশি পরিশীলিত হয়ে গেছে। তারা নতুন নতুন ফিশিং কৌশল আবিষ্কার করে আক্রমণ চালাতে থাকে। তাই সিকিউরিটি ট্রেন্ড এবং ম্যালওয়্যার ছড়ানোর ও আক্রমণের লেটেস্ট কৌশল সম্পর্কে আপডেটেড থাকা সেরা। নতুন স্ক্যামের ওপর নজর রাখলে নিশ্চিত আপনি এবং আপনার সংস্থার ফিশিং আক্রমণের শিকার হওয়ার রিস্ক কমাবে।
৩. আপনার কম্পিউটারের নিরাপত্তা বাড়ান – শক্তিশালী অ্যান্টিভাইরাস সফ্টওয়্যার ব্যবহার করুন
বাজারে ব্যবহারকারীদের বিভিন্ন আক্রমণ ও ঝুঁকি থেকে রক্ষা করার জন্য অনেক টুল রয়েছে। তাই একটি ডেডিকেটেড অ্যান্টিভাইরাস সফ্টওয়্যার আপনার ডিভাইসে ইনস্টল করা অত্যন্ত সুপারিশকৃত যা পোটেনশিয়াল হুমকি শনাক্ত ও দূর করতে সাহায্য করবে যা আপনার ডিভাইসকে ক্ষতি পৌঁছে দিতে পারে। সিস্টুইক অ্যান্টিভাইরাস ট্রাই করুন আপনার উইন্ডোজ পিসিকে স্পাইওয়্যার, ম্যালওয়্যার, অ্যাডওয়্যার, ট্রোজান হর্স, ওয়ার্ম এবং আরও অনেক হুমকি থেকে শীর্ষস্তরের সুরক্ষা পেতে। এই সিকিউরিটি টুলের একটি বড় হাইলাইট হলো:
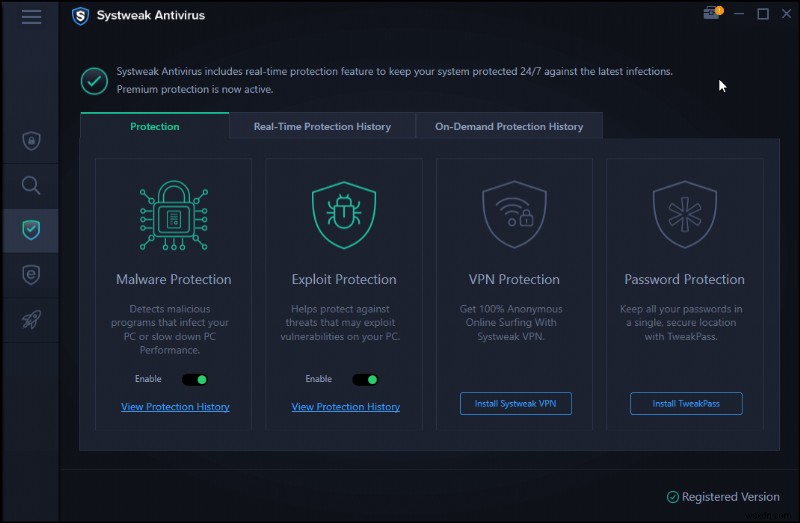
- পটভূমিতে শান্তভাবে চলে, তাই সিস্টেম পারফরম্যান্সে বাধা দেয় না।
- আপনার পুরো পিসি কমপ্রিহেনসিভলি স্ক্যান করে যাতে আপনি সব ধরনের হুমকির বিরুদ্ধে সর্বোচ্চ সুরক্ষা পান।
- এটি হালকা অ্যান্টিভাইরাস সফ্টওয়্যার যা অনেক রিসোর্স খায় না।
- StopAll Ads অ্যাড ব্লকার ফিচার প্রদান করে যা স্বয়ংক্রিয়ভাবে সব পোটেনশিয়াল বিজ্ঞাপন ব্লক করে এবং স্পাইওয়্যার আপনার সিস্টেমে ঢুকতে দেয় না।
- পিইউপি (PUPs) লোকেট করার বিষয়ে একটি বিশ্বস্ত অ্যান্টিভাইরাস যা আপনার ডিভাইসকে ক্ষতি পৌঁছে দিতে পারে।
- বুট টাইম ধীর করতে পারে এমন স্টার্টআপ আইটেমের ওপর নজর রাখতে দেয়। আপনি সেগুলো ম্যানেজ করে সামগ্রিক সিস্টেম পারফরম্যান্স উন্নত করতে পারেন।
সিস্টুইক অ্যান্টিভাইরাস সম্পর্কে আরো জানতে চাইলে নিচে পড়ুন:
সিস্টুইক অ্যান্টিভাইরাস রিভিউ, প্রাইসিং, এবং ফিচারস
অ্যান্টিভাইরাস এবং সাইবার নিরাপত্তা পরিসংখ্যান ও তথ্য ২০২২
৪. আপনার অ্যাকাউন্টগুলো সাময়িকভাবে চেক করুন
আপনার সকল ব্যাংক অ্যাকাউন্ট স্টেটমেন্ট সাময়িকভাবে চেক করতে কোনো ক্ষতি নেই। যদি আপনি কোনো সন্দেহজনক আচরণ বা ট্রানজেকশনে অনিয়ম দেখেন, তবে অবিলম্বে আপনার ব্যাংকের সাথে যোগাযোগ করুন।
৫. আপডেটগুলো উপেক্ষা করবেন না
আমরা বুঝি আপনার ডিভাইসে অপরিমিত আপডেট মেসেজ পাওয়া কতটা বিরক্তিকর। কিন্তু এগুলো উপেক্ষা করবেন না! সিকিউরিটি প্যাচ এবং আপডেট একটি কারণেই রিলিজ হয়, এটি ব্যবহারকারীদের তাদের ডিভাইস ও অ্যাপ আধুনিক সাইবার-আক্রমণ পদ্ধতির সাথে আপডেটেড রাখতে সাহায্য করে, যাতে কোনো সিকিউরিটি হোল থাকা সম্ভব নয়। আপনার ওয়েব ব্রাউজারও আপডেট করা নিশ্চিত করুন, যা ফিশিং আক্রমণের শিকার হওয়া থেকে বাঁচার সবচেয়ে সহজ উপায়।
৬. নিয়মিত পাসওয়ার্ড পরিবর্তন করুন
আপনি যদি আমার মত একজন হন, যার শপিং, যোগাযোগ, পেমেন্ট ইত্যাদির জন্য একাধিক অনলাইন অ্যাকাউন্ট রয়েছে। তবে, আপনাকে আপনার সকল পাসওয়ার্ড নিয়মিত পরিবর্তন করার অভ্যাস রাখা উচিত। এটি নিশ্চিত করে আক্রমণকারী আপনার অ্যাপ, অ্যাকাউন্ট, এবং ডিভাইসে অসীমিত অ্যাক্সেস পায় না। জিনিসগুলো সহজ রাখতে, আমরা পাসওয়ার্ড ম্যানেজমেন্ট সার্ভিস ব্যবহারের পরামর্শ দিচ্ছি যা আপনাকে একাধিক পাসওয়ার্ড মনে রাখার ঝামেলা থেকে মুক্ত করবে এবং আপনি পাসওয়ার্ড ম্যানেজার ব্যবহার করে নিরাপদে অটো-লগইন করতে পারবেন বিভিন্ন ওয়েবসাইটে।
যদি আপনি একটি শক্তিশালী পাসওয়ার্ড ম্যানেজার পেতে আগ্রহী হন, তবে নিচে চেক করুন:
- উইন্ডোজ ১০ ২০২২ এর জন্য ১০ সেরা পাসওয়ার্ড ম্যানেজার
- ২০২২ সালের ম্যাকের জন্য ৯ সেরা পাসওয়ার্ড ম্যানেজার
- ২০২২ সালের অ্যান্ড্রয়েডের জন্য ১০ ফ্রি পাসওয়ার্ড ম্যানেজার অ্যাপ
- আইফোন ও আইপ্যাডের জন্য ৫ সেরা পাসওয়ার্ড ম্যানেজার
- পাসওয়ার্ড ম্যানেজার ব্যবহার করার ৫ কারণ
আপনি কি কখনো ফিশিং আক্রমণের শিকার হुয়েছেন? যদি হ্যাঁ, তবে আপনি সেটি মোকাবিলা করার জন্য কী ব্যবস্থা নিয়েছিলেন? আপনার অভিজ্ঞতা কমেন্ট সেকশনে আমাদের সাথে শেয়ার করুন!
