

জাপানিজ কিওয়ার্ড হ্যাক কী
আপনার ওয়েবসাইটের সার্চ রেজাল্টে যাচ্ছেনা যাপানিজ কিওয়ার্ড দেখে حیرান হতে পারেন। আপনি যদি ইতিমধ্যে না জানেন কেন, তবে এটা আপনার সাইটে ম্যালওয়্যার থাকার ফলাফল।
জাপানিজ কিওয়ার্ড হ্যাক অনেক লেভেলে حیرানকর। ওয়েবসাইট মালিকরা শুরুতে অনেক লক্ষণ অনুভব করে, যেমন লগইন করতে না পারা বা তাদের ওয়েবসাইট অ্যাক্সেস করলে রিডাইরেক্ট হওয়া। অন্যদের অজানা ব্যবহারকারীদের গুগল সার্চ কনসোলে যোগ হওয়া এবং বিজ্ঞাপনের রেভিনিউ কমে যাওয়ার অভিজ্ঞতা হয়েছে। চূড়ান্ত আঘাত হলো সার্চ রেজাল্টে জাপানিজ টেক্সট দেখা।
প্রথমে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট স্ক্যান করুন, এবং তারপর ম্যালওয়্যার রিমুভালে tiếnে যান। জাপানিজ SEO হ্যাক ফিক্স করা কঠিন, এবং অনেক ব্যবহারকারী জানতে পায় যে এটি বারবার ফিরে আসে।
এই আর্টিকেলে, আমরা আপনাকে দেখাবো কীভাবে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে জাপানিজ কিওয়ার্ড হ্যাক দূর করবেন, এবং নিশ্চিত করবেন এটা আবার ফিরে আসে না।
TL;DR: ৫ মিনিটে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে জাপানিজ কিওয়ার্ড স্প্যাম দূর করুন। ম্যালকেয়ার ইনস্টল করুন, আপনার ওয়েবসাইট সিঙ্ক করুন এবং কাজ শেষ। ম্যালকেয়ার আপনার ওয়েবসাইট ক্লিন করে, এবং এটিকে আবার হ্যাক হতে থেকে রক্ষা করে। এটি চিরস্থায়ী peace of mind-এর জন্য আপনার অল-ইন-ওয়ান ওয়ার্ডপ্রেস সিকিউরিটি সমাধান।
জাপানিজ কিওয়ার্ড হ্যাক কী
জাপানিজ কিওয়ার্ড হ্যাক একটি ভীতিকর ম্যালওয়্যার ইনফেকশন যেখানে হ্যাকাররা আপনার পেজগুলিতে স্প্যামি জাপানিজ টেক্সট ইনজেক্ট করে। পেজটি গুগল দ্বারা ইনডেক্স হলে, সার্চ রেজাল্টে আপনার প্রদর্শন ম্যানিপুলেট হয়। তাই আপনার ওয়েবসাইট জাপানিজ কিওয়ার্ডের জন্য র্যাঙ্ক করা শুরু করে।

জাপানিজ SEO আক্রমণ ফার্মা হ্যাক এবং SEO স্প্যাম হ্যাকের সাথে খুব মিলে-जুলে, কারণ এটি মূলত আপনার ওয়েবসাইটে স্প্যাম কিওয়ার্ড এবং পেজ ইনজেক্ট করে অন্যান্য ওয়েবসাইটের র্যাঙ্কিং বাড়াতে। এটি হ্যাকাররা দ্বারা ব্যবহৃত একটি সাধারণ ট্যাক্টিক কারণ তারা ওয়েবসাইট এবং প্রোডাক্ট প্রোমোট করতে চায় যেগুলো সাধারণত গুগল অ্যাডস বা সার্চ পলিসি অনুমতি দেয় না। গ্রে মার্কেট বা غیرقانونী প্রোডাক্ট এবং সার্ভিস, উদাহরণস্বরূপ। ম্যালওয়্যার আপনার ওয়েবসাইট ব্যবহারকারীদের স্প্যাম ওয়েবসাইটে রিডাইরেক্ট করতে পারে।
এই সকল ম্যালওয়্যার ইফেক্টের সমস্যা হলো গড় ভিজিটর বুঝতে পারেন না যে আপনি ম্যালওয়্যারের শিকার, তাই তারা আপনার ব্র্যান্ডকে খারাপ অভিজ্ঞতার সাথে জোড়া দিতে পারে। অফ চান্সে একজন ভিজিটর জানেন এটি ম্যালওয়্যারের কারণে, সম্ভবত তারা তাদের ডিভাইসে ম্যালওয়্যার পাওয়ার ভয়ে দ্রুত চলে যাবে। যাইহোক, আপনার ওয়েবসাইট এবং ব্র্যান্ড ক্ষতিগ্রস্ত হয়।
ওয়ার্ডপ্রেস ওয়েবসাইটে জাপানিজ SEO হ্যাকের লক্ষণ
জাপানিজ কিওয়ার্ড হ্যাকের একটি telltale লক্ষণ: আপনার ওয়েবসাইটের সার্চ রেজাল্টে জাপানিজ ক্যারেক্টার। কিন্তু আপনি যদি আপনার সার্চ রেজাল্ট খুব বেশি চেক না করেন, অন্যান্য লক্ষণও আপনি স্পট করতে পারেন।
- আপনার সাইটের সার্চ রেজাল্টে জাপানিজ ক্যারেক্টার। এটি হ্যাকের সবচেয়ে স্পষ্ট লক্ষণ, এবং এটি শকিং হতে পারে। এছাড়া, আপনি যদি একটি রেজাল্ট থেকে ক্লিক থ্রু করেন, আপনি আপনার নরমাল ওয়েবসাইট দেখতে পারেন, বা একটি 404 এরর। আমরা পরে আর্টিকেলে ব্যাখ্যা করব কেন এটি হতে পারে।
- ওয়েবসাইটে অনেক স্প্যাম পেজ যোগ হবে, কখনো কখনো লাখ লাখ পর্যন্ত। আবারও, এটি আপনি সার্চ রেজাল্টে বা আপনার ওয়েবসাইট ডেটাবেসের wp_posts টেবিলে দেখতে পারেন।
- হ্যাকাররা প্রায়শই নিজেদের গুগল সার্চ কনসোল একাউন্টে যোগ করে জিওটার্গেটিং এবং সাইটম্যাপ রেজাল্ট ম্যানিপুলেট করতে। আপনি একটি ইমেইল নোটিফিকেশন পাবেন যে কেউ আপনার সাইটের গুগল সার্চ কনসোলে নিজেকে ওনার হিসেবে ভেরিফাই করেছে। যদি এই unexpected behaviour হয়, এটি আপনার ওয়েবসাইটে ম্যালওয়্যার থাকার একটি ভালো সাইন।
- গুগল সার্চ কনসোল আপনার ওয়েবসাইটে সিকিউরিটি ইস্যু ফ্ল্যাগ করবে।
- রিডাইরেক্টস স্প্যাম পেজ থেকে অন্য সাইটে
- ভিজিটরদের শিকায়ত আপনার সাইটে, যারা unsavoury বা স্প্যামি কন্টেন্ট এর কাউন্টার করে
- আপনার ওয়েব হোস্ট আপনার সাইট সাসপেন্ড করতে পারে যদি সেগুলো এতে ম্যালওয়্যার শনাক্ত করে। তখন ওয়ার্ডপ্রেস জাপানিজ কিওয়ার্ড হ্যাক থেকে নিবಟা অনেক কঠিন হয়ে যায়।
ম্যালওয়্যার inconsistentভাবে ডিজাইন করা হয়, তাই সম্ভব আপনি উপরের লক্ষণগুলোর শুধু কিছু দেখেন, সব নয়। সেটি সত্য যে কোডিং এরর এই লক্ষণগুলো করতে পারে, তবে এটি ফিকapes unlikely। যেকোনো কেসে, নিরাপদ সাইডে থাকা এবং আপনার ওয়েবসাইটে ইনফেকশন আছে কিনা তা বের করা সবচেয়ে ভালো।
আপনার ওয়েবসাইটে জাপানিজ কিওয়ার্ড স্প্যামের ডায়াগনস্টিক্স
ম্যালওয়্যার সदा अलার্ম বেলসহ আসে না, এবং প্রায়শই লোকেরা তাদের ওয়েবসাইট হ্যাক হয়েছে বলে কিছু সময় পর জানতে পারেন। লেট জানার সমস্যা হলো যতক্ষণ এটি ওয়েবসাইটে থাকে, ম্যালওয়্যার কিছু সيريাস ক্ষতি করতে পারে।
আমরা গুগল ওয়েবসাইট ডি-ইনডেক্স করা, এবং ম্যালওয়্যারওয়ালা সাইটস সাসপেন্ড করা ওয়েব হোস্ট দেখেছি—এটি শুধু ай্সবারের টিপ। আপনি মিসড ম্যালওয়্যারের কারণে আপনার পুরো ওয়েবসাইট হারাতে পারেন; এটি সত্যিই ততটাই বিপদজনক। ম্যালওয়্যার যতটা সম্ভব দ্রুত আবিষ্কার করা অত্যন্ত গুরুত্বপূর্ণ, এবং সেটি করার কয়েকটি উপায় আছে।
আপনার ওয়েবসাইট ম্যালওয়্যার জন্য স্ক্যান করুন
আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা তা জানার একমাত্র নিশ্চিত উপায় হলো এটি স্ক্যান করা। স্ক্যানাররা আপনার ওয়েবসাইটের ফাইল এবং ডেটাবেস চেক করে ম্যালওয়্যার খুঁজে বের করতে। তবে, সকল স্ক্যানার একইভাবে কাজ করে না, তাই তাদের কাজ করার পদ্ধতি এবং সেগুলো কী স্ক্যান করে তার উপর নির্ভর করে আপনি ভিন্ন ফলাফল পেতে পারেন।
ম্যালকেয়ারের সাথে আপনার ওয়েবসাইট গভীরভাবে স্ক্যান করুন
ম্যালকেয়ারের সাথে আপনার ওয়েবসাইটে জাপানিজ কিওয়ার্ড হ্যাকের প্রতিটি ইন্সট্যান্স মিনিটों中略ে খুঁজে বের করুন। স্ক্যানার ওয়েবসাইটের প্রতিটি ফাইল এবং প্রতিটি ডেটাবেস টেবিলে ম্যালওয়্যার কোড এবং ব্যাকডোর খুঁজে বের করে। আপনার ওয়েবসাইটে কোনো ম্যালওয়্যার থাকলে, সেটি কতটুকু ভালো লুকানো হোক, ম্যালকেয়ার সেটি খুঁজে বের করবে।
আমরা ম্যালকেয়ার সুপারিশ করি অনেক কারণাবশয়:
- ওয়েবসাইটের ডেটাবেস এবং ফাইল স্ক্যান করে
- ম্যালওয়্যার এবং ব্যাকডোর খুঁজে বের করে
- স্ক্যানিং আপনার ওয়েবসাইটের পারফরম্যান্সে প্রভাব ফেলে না
- স্ক্যানের জন্য একটি অ্যাডভান্সড অ্যালগরিদম ব্যবহার করে
- সম্পূর্ণরূপে ফ্রি ব্যবহার করা যায়
ম্যালকেয়ার স্ক্যানার একটি শক্তিশালী underlying অ্যালগরিদম ব্যবহার করে ম্যালওয়্যার ডিটেক্ট করতে, যা অন্যান্য ম্যালওয়্যার স্ক্যানারগুলোর ফাইল ম্যাচিং-এর উপরে চলে যায়। এই কারণেই, শুধু সকল ম্যালওয়্যার শনাক্ত হয় নয়—যা জাপানিজ কিওয়ার্ড হ্যাকের কেসে বিশেষভাবে গুরুত্বপূর্ণ—কिंतु false positives-এর চান্সও কম।
একটি অনলাইন স্ক্যানার ব্যবহার করা
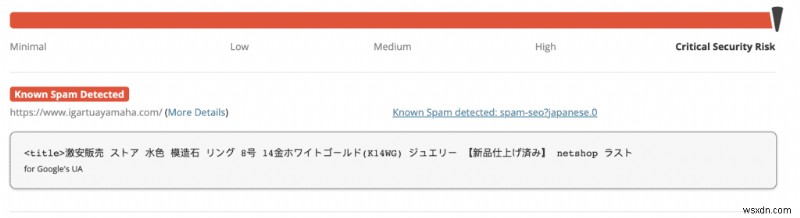
একটি ফাস্ট-লেভেল ডায়াগনস্টিক টুল হিসেবে, আপনি একটি অনলাইন স্ক্যানার ব্যবহার করতে পারেন ম্যালওয়্যার চেক করার জন্য। জাপানিজ কিওয়ার্ড হ্যাকের কেসে, একটি অনলাইন স্ক্যানার নিশ্চিতভাবেই ম্যালওয়্যার শনাক্ত করবে, কারণ স্প্যাম কোড ওয়েবসাইটের দৃশ্যমান অংশে থাকে। Sucuri SiteCheck নিচের কোড দেখাবে, যদি এটি আপনার ওয়েবসাইটে জাপানিজ কিওয়ার্ড স্প্যাম শনাক্ত করে:
spam-seo?japanese.0অনলাইন স্ক্যানার ব্যবহার করার caveat হলো তাদের ক্ষমতা সীমিত। অনলাইন স্ক্যানার শুধু আপনার ওয়েবসাইটের ফ্রন্টএন্ড অ্যাক্সেস করতে পারে, যেমন ডেটাবেস থেকে পোস্ট, পেজ বা কমেন্ট, এবং ফাইল থেকে আপলোড ফোল্ডার। কোর ওয়ার্ডপ্রেস ফাইল এবং ওয়েবসাইটের কিছু অন্যান্য ক্রিটিক্যাল অংশ সিকিউরিটি কারণে এক্সটার্নালি inaccessible। তাই, অনলাইন স্ক্যানার সেগুলো ম্যালওয়্যার জন্য স্ক্যান করতে পারে না।
তবে, ম্যালওয়্যার কোর ওয়ার্ডপ্রেস ফোল্ডারগুলোর মধ্যে থাকতে পারে এবং প্রায়শই থাকে। তাই, অনলাইন স্ক্যানার একটি ভালো ডায়াগনস্টিক টুল হলেও, একটি সম্পূর্ণ ছবি উপস্থাপন করতে আশা করা যায় না।
ম্যানুয়াল স্ক্যানিং
আপনার ওয়েবসাইট স্ক্যান করার সবচেয়ে কম efficient উপায় হলো ম্যানুয়ালি করা, ফাইল, ফোল্ডার, এবং ডেটাবেস চেক করে ম্যালওয়্যার খুঁজে বের করা। আমরা আগে এই আর্টিকেলে বলেছি, ম্যালওয়্যার абсолют কোথাও থাকতে পারে। হ্যাকাররা ম্যালওয়্যার যতক্ষণ সম্ভব লুকিয়ে রাখতে চায়, এবং ডিটেকশন এৗড় করার জন্য চতুর উপায় খুঁজে বের করে।
জাপানিজ কিওয়ার্ড হ্যাকের কেসে, আপনি গুগলের রেজাল্ট থেকে এই প্রবণতার একটি ইন্সট্যান্স দেখতে পারেন। জাপানিজ ক্যারেক্টার সহ লিংকগুলোর একটির মাধ্যমে ক্লিক থ্রু করার চেষ্টা করুন। অধিকাংশ সময়, আপনি হয় আপনার ওয়েবসাইট যেন যেমন হওয়া উচিত তেমন দেখবেন, অথবা একটি 404 পেজ। হ্যাকার cloaking ব্যবহার করেছে এই cognitive dissonance অর্জন করতে, তাই আপনাকে off guard করা হয়েছে।
নিচের উদাহরণটি দেখুন:
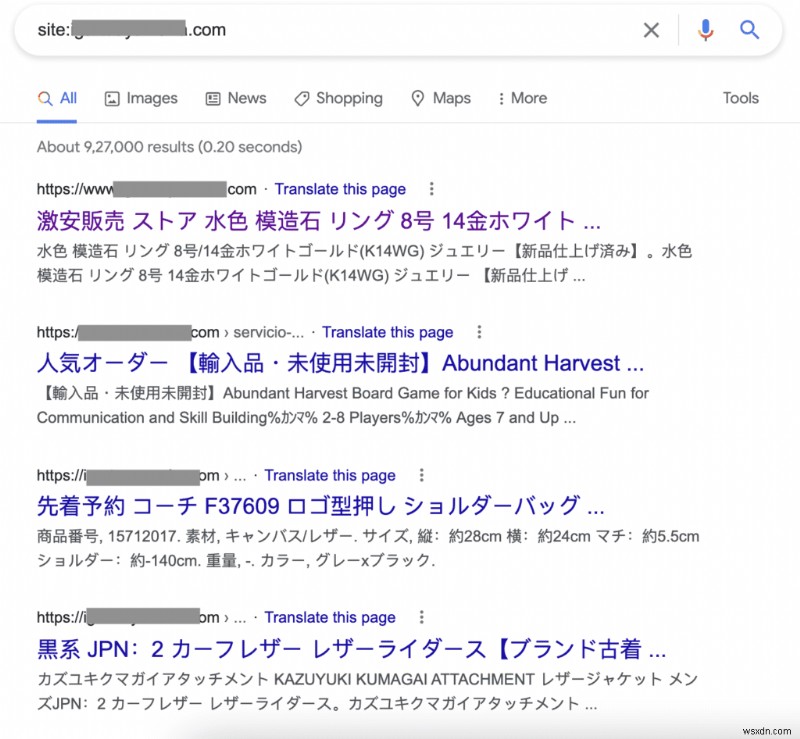
উপরের ছবিটি জাপানিজ ক্যারেক্টার পূর্ণ সার্চ রেজাল্ট দেখাচ্ছে। নিচের ছবিটি সেটি দেখাচ্ছে যা একজন ব্যবহারকারী, অ্যাডমিন সহ, প্রথম রেজাল্টে ক্লিক করলে দেখে।
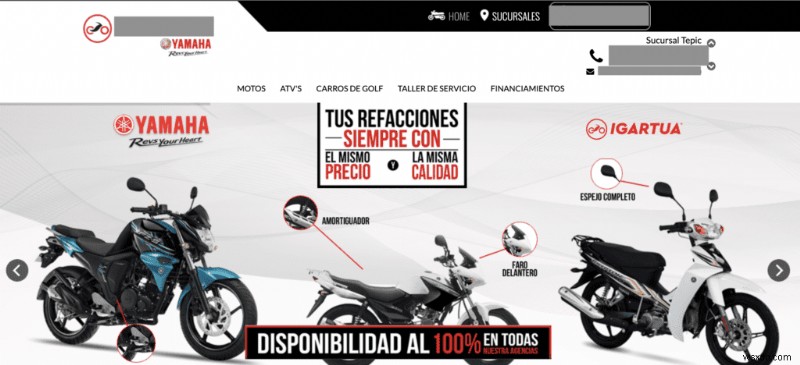
দেখতে পাচ্ছেন এটি সম্পূর্ণরূপে নরমাল। কোনো জাপানিজ ক্যারেক্টার নেই দৃষ্টে। কিন্তু, আপনি যদি थोড়া কোড ব্যবহার করে ওয়েবসাইটকে ভুলাবেন যে আপনি googlebot, মানুষ নয়, আপনি এই পেজটি দেখবেন:
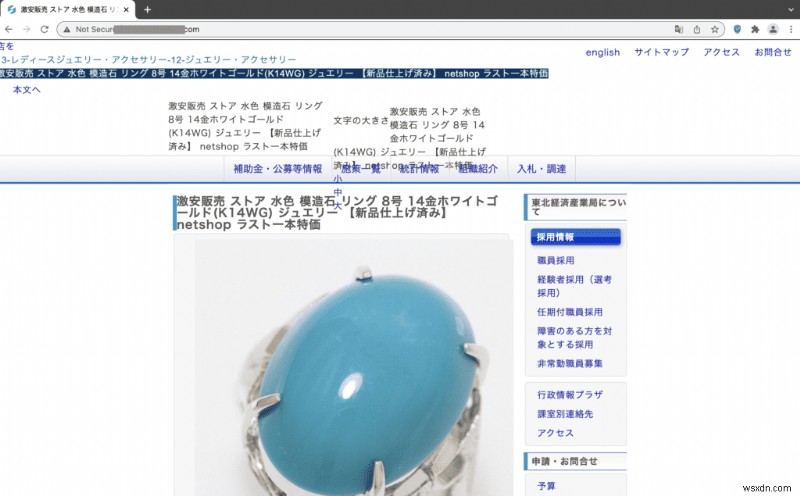
বেশ ভিন্ন, তো? এটি cloaking-এর একটি উদাহরণ এবং এটি সাইট অ্যাডমিন থেকে জাপানিজ SEO স্প্যাম খুব কার্যকরভাবে লুকিয়ে রাখে dlouগো সময়।
হ্যাকাররা ওয়েবসাইটে ম্যালওয়্যার ডিসগাইজ করার জন্য অনেক অন্যান্য পদ্ধতি ব্যবহার করে। তাই আপনার ওয়েবসাইটে হ্যাক ডিটেক্ট করার সেরা উপায় হলো ম্যালকেয়ার ব্যবহার করে এটি স্ক্যান করা।
অন্যান্য ডায়াগনস্টিক্স
ম্যালকেয়ারের সাথে আপনার ওয়েবসাইট গভীরভাবে স্ক্যান করা একমাত্র ডিটেকশন মেথড যা একা দাঁড়াতে পারে। আপনি আপনার ওয়েবসাইট গভীরভাবে স্ক্যান করতে না চাইলে, তবে এই অন্যান্য ডায়াগনস্টিক্স আপনার ওয়েবসাইটে জাপানিজ কিওয়ার্ড হ্যাক আছে কিনা তা নির্ধারণ করতে সাহায্য করতে পারে।
- আপনার সাইটের সার্চ রেজাল্ট চেক করুন, site:mysiteurl.com ব্যবহার করে আপনার ডোমেনের সাথে সম্পর্কিত রেজাল্ট পেতে। আপনি যদি এমন পেজ দেখেন যা আপনি তৈরি করেননি, এটি একটি SEO স্প্যাম ইনফেকশনের ভালো সাইন। জাপানিজ কিওয়ার্ড ম্যালওয়্যার এর জন্য স্পেসিফিক্যালি, site:mysiteurl.com japan ব্যবহার করে সাবুত খুঁজুন।

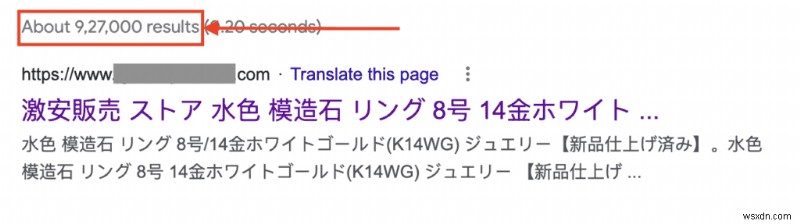
- সার্চ রেজাল্টের সংখ্যা চেক করুন দেখতে আপনার ওয়েবসাইটে আসলে কত পেজ আছে তার সাথে মিলে কিনা। জাপানিজ কিওয়ার্ড আক্রমণ আপনার ওয়েবসাইটে অনেক পেজ যোগ করে, কখনো কখনো লাখ লাখ পর্যন্ত। যদি আপনার ওয়েবসাইটে সাধারণ দিনে ৪০ রেজাল্ট থাকে, অন্য দিন ৮০০,০০০ রেজাল্ট থাকলে সেটি হ্যাকের ফলাফল।
- আপনার ওয়েবসাইটের গুগল সার্চ কনসোলের ইউজাররা চেক করুন। আপনি যদি কোনো অজানা ইউজার পান যেগুলো আপনি চিনেন না, তবে আপনার সাইটম্যাপও চেক করুন। সেটি আপনার ওয়েবসাইটের জন্য আপনি যা যোগ করেছিলেন उससे ভিন্ন হতে পারে। অননুমোদিত ইউজার দ্বারা যোগ করা নতুনটি, নিশ্চিতভাবেই স্প্যাম পেজ থাকবে।
- সার্চ কনসোলে Security Issues ট্যাব চেক করুন দেখতে গুগলের স্ক্যানাররা আপনার ওয়েবসাইট ক্রল করার সময় suspicious বা deceptive কন্টেন্ট ফ্ল্যাগ করেছে কিনা।

- একাধিক .htaccess ফাইল থাকতে পারে যা রিডাইরেক্টের কারণ, যদি আপনার ভিজিটররা সেটি অনুভব করছেন। আপনার ওয়েবসাইটে শুধু একটি .htaccess ফাইল থাকা উচিত।
- URL inspection tool ব্যবহার করুন cloaked কন্টেন্ট চেক করতে, যদি স্প্যাম পেজগুলোর একটি 404 এরর জেনারেট করে। এই টুল ব্যবহার করে, আপনি দেখতে পারেন পেজটি আসলেই unavailable কিনা, অথবা cloaking ব্যবহার করে googlebot-কে পেজের একটি ভিন্ন ভার্সন দেখাচ্ছে। Cloaking গুগল দ্বারা একটি deceptive practice হিসেবে বিবেচিত, তাই এটি আপনার SEO র্যাঙ্কিং এবং organic traffic খালাস করবে।
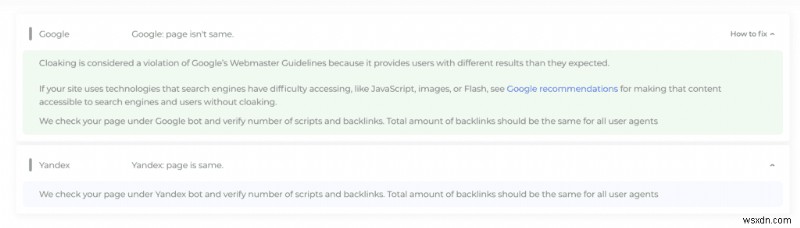
যে-cause বলেছি, হ্যাকাররা ওয়েবসাইট অ্যাডমিনরা ম্যালওয়্যার 최대한 লম্বা সময় খুঁজে না পায় সেটি নিশ্চিত করার জন্য অনেক কিছু করে। জাপানিজ কিওয়ার্ড হ্যাক কোনো এক্সসেপশন নয়, যদিও এর খুব visible symptoms আছে। এর কেসে, ম্যালওয়্যার ওয়েবসাইটের প্রায় সব অংশে ছড়িয়ে পড়ে, এবং এটি একটি stubborn ইনফেকশন দূর করতে। এইভাবে, হ্যাকাররা নিশ্চিত করতে পারে যে একটি অভিজ্ঞতাহীন ওয়েবসাইট অ্যাডমিন কিছু সময়ের জন্য ম্যালওয়্যারের সাথে আটকে যাবে।
জাপানিজ কিওয়ার্ড হ্যাক কীভাবে ফিক্স করবেন
একবার আপনি নিশ্চিত করলেন যে আপনার ওয়েবসাইট হ্যাক হয়েছে, পরবর্তী critical step হলো এটা যতটা সম্ভব দ্রুত দূর করা। ম্যালওয়্যার যতক্ষণ বেশি ওয়েবসাইটে থাকে, exponentially worse ক্ষতি করে।
আপনার ওয়ার্ডপ্রেস সাইটে জাপানিজ কিওয়ার্ড হ্যাক দূর করার ৩টি উপায় আছে:
- একটি সিকিউরিটি প্লাগইন ব্যবহার করে হ্যাক ক্লিন করুন
- একটি ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্ট নিয়োগ করুন
- হ্যাকটি ম্যানুয়ালি ক্লিন করুন
১. [সুপারিশ করা] ম্যালকেয়ার ব্যবহার করে জাপানিজ কিওয়ার্ড হ্যাক দূর করুন
আপনার ওয়েবসাইট থেকে যেকোনো ম্যালওয়্যার দূর করার সবচেয়ে দ্রুত এবং কার্যকর উপায় হলো ম্যালকেয়ার ব্যবহার করা। এটি ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য একটি best-in-class সিকিউরিটি প্লাগইন, এবং আপনার ওয়েবসাইটে যেকোনো ম্যালিশিয়াস কোডের সাথে short work করবে।

ম্যালকেয়ার একটি intelligent system ব্যবহার করে ম্যালওয়্যার ডিটেক্ট এবং রিমুভ করতে, নিশ্চিত করে আপনার ওয়েবসাইট intact থাকে। প্লাগইনটি কোর ফাইল, প্লাগইন এবং থিম ফাইল এবং ফোল্ডার, এবং ওয়েবসাইট ডেটাবেস দ্রুত দিয়ে যায়। সবচেয়ে ভালো, আপনাকে ৫ মিনিটের বেশি অপেক্ষা করতে হয় না আপনার ওয়েবসাইট malware-free করতে।
আপনার যা করতে হবে:
- আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে ম্যালকেয়ার ইনস্টল করুন, এবং প্লাগইন এক্টিভেট করুন
- আপনার সাইট আমাদের সার্ভারের সাথে সিঙ্ক হওয়ার জন্য অপেক্ষা করুন। এতে প্রথম স্ক্যান অন্তর্ভুক্ত।
- স্ক্যান রেজাল্ট দেখাওয়ার পর, auto-clean-এ ক্লিক করুন ম্যালওয়্যার সম্পূর্ণরূপে দূর করতে।
এটাই সব। কিছু মিনিটের মধ্যেই, আপনার ওয়ার্ডপ্রেস ওয়েবসাইট সম্পূর্ণরূপে ক্লিন, এবং আপনি হ্যাকের কারণ হওয়া ক্ষতির প্রত্যাবর্তনে लगতে পারেন। আপনি যদি ম্যালকেয়ার ব্যবহার করে আপনার ওয়েবসাইট স্ক্যান করেন, তখন আপনাকে শুধু আপগ্রেড করতে হবে ক্লিন করার জন্য। আপনার ওয়েবসাইট এক বছর জন্য রক্ষিত, এবং আপনার কাছে শীর্ষ ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্টদের অ্যাক্সেস থাকবে যেকোনো ইস্যুর সাহায্যে।
কেন ম্যালকেয়ার বেছে নেবেন?
- শুধু ম্যালওয়্যার দূর করে আপনার ওয়েবসাইট থেকে, তাই আপনার ডেটা এবং ভালো কোড সম্পূর্ণরূপে untouched থাকে
- ব্যাকডোর দূর করে যাতে আপনার ওয়েবসাইট আবার হ্যাক না হয়। ব্যাকডোর হ্যাকারদের ম্যালওয়্যার রিমুভ হওয়া শুধু পછাতে দ্রুত আপনার ওয়েবসাইটে পুনরায় ইনফেক্ট করতে দেয়। অনেক ক্লিনিং সার্ভিস এই দিক থেকে ফেল করে, এবং повтор ইনফেকশনের সাথে ম্যালওয়্যার রিমুভাল খরচ skyrockets করে।
- প্লাগইন এবং থিমে দুর্বলতা শনাক্ত করে যা হ্যাকাররা এক্সপ্লোয়েট করতে পারে
- একটি ইন্টিগ্রেটেড ফায়ারওয়াল আছে আপনার ওয়েবসাইটকে সাধারণ ওয়ার্ডপ্রেস এক্সপ্লোয়েট থেকে রক্ষা করতে যেমন SQL ইনজেকশন, XSS আক্রমণ, এবং রিমোট কোড ইনজেকশন। এটাও একটি দেশ বা ডিভাইস থেকে bad bots ব্লক করবে
ম্যালকেয়ার ১০০,০০০+ ওয়েবসাইট রক্ষা করে ফায়ারওয়াল দিয়ে এবং এই সকল ওয়েবসাইটে হওয়া আক্রমণ থেকে শিখে। তাই শুধু আপনার ওয়েবসাইট যে আক্রমণღностей সরাসরি অনুভব করে সেগুলো থেকে নয়, বরং ভবিষ্যতে যে আক্রমণღণיות অনুভব করতে পারে সেগুলো থেকেও রক্ষা পায়।
২. একটি ম্যালওয়্যার রিমুভাল সার্ভিস নিয়ে আপনার ওয়েবসাইট ক্লিন করুন
আপনার ওয়েবসাইট ক্লিন করার জন্য একটি সিকিউরিটি প্লাগইন ব্যবহার করার পরের সেরা অপশন হলো একটি ম্যালওয়্যার রিমুভাল সার্ভিস নেওয়া।
কখনো কখনো, আপনার ওয়েবসাইটে একটি প্লাগইন ইনস্টল করা সম্ভব নয়। আপনার ওয়েব হোস্ট আপনার সাইট সাসপেন্ড করে দিতে পারে, অথবা আপনার সাইট রিডাইরেক্ট হতে পারে, তাই wp-admin অ্যাক্সেস করা impossible। এই কেসগুলোতে, এক্সপার্ট সাহায্য প্রায়শই একটি ভালো সমাধান।
ম্যালকেয়ারে, আমাদের এই পরিস্থিতির জন্য একটি emergency malware removal service আছে। সিকিউরিটি এক্সপার্টরা আপনাকে আপনার ওয়েব হোস্টের সাথে অ্যাক্সেস রিগেইন করার প্রসেস এবং ম্যালওয়্যার রিমুভ করার প্রক্রিয়ায় গাইড করবেন।
আপনি ম্যালকেয়ারের বাইরে একটি সিকিউরিটি এক্সপার্টের সাথে যোগাযোগ করতে পারেন ম্যালওয়্যার রিমুভ করতে। তবে, দয়া করে মনে রাখুন তারা তাদের availability অনুযায়ী আপনাকে একটি স্লট assign করবে, তাই আপনাকে কয়েক দিন অপেক্ষা করতে হতে পারে রেজোলিউশন পাওয়ার আগে। অতিরিক্ত, ম্যালওয়্যার রিমুভাল সার্ভিস ব্যয়বহুল কারণ তারা প্রতি ক্লিনআপ চার্জ করে। যেহেতু সেগুলো রি-ইনফেকশনের বিরুদ্ধে গ্যারান্টি দেয় না, এই খরচ দ্রুত prohibitive হতে পারে।
৩. জাপানিজ কিওয়ার্ড হ্যাক ম্যানুয়ালি কীভাবে দূর করবেন
তাত্ত্বিকভাবে যেকোনো ম্যালওয়্যার ম্যানুয়ালি একটি ওয়ার্ডপ্রেস ওয়েবসাইট থেকে দূর করা সম্ভব, কিন্তু সেটার মানে এটি advisable নয়।
যে অ্যাডমিনরা তাদের ওয়েবসাইট ম্যানুয়ালি ক্লিন করার চেষ্টা করেছেন, তারা হয় হ্যাকটি почти তাত্ক্ষণিক ফিরে আসা دیده কারণ সকল ম্যালওয়্যার রিমুভ হয়নি, অথবা তাদের ওয়েবসাইট ভাঙে গেছে কারণ তারা ভুলে ভালো কোড ডিলিট করেছেন। সকল কেসে, এটি একটি frustrating অভিজ্ঞতা بوده কম success chance সহ।
তাই, সैकড়ো ওয়েবসাইট খারাপ অবস্থায় দেখার পর, আমরা ম্যানুয়াল ম্যালওয়্যার রিমুভালের দৃঢ়ভাবে পরামর্শ দিই না।
আপনার ওয়েবসাইট থেকে জাপানিজ কিওয়ার্ড হ্যাক দূর করার ধাপসমূহ
১. আপনার ওয়েবসাইটে অ্যাক্সেস পুনরায় পান
যদি ওয়েব হোস্ট আপনার একাউন্ট সাসপেন্ড করেছে, এটি প্রথম অগ্রাধিকার। অন্যথায়, পরবর্তী ধাপে যান। আপনার ওয়েব হোস্টকে আপনার IP হোয়াইটলিস্ট করার জন্য বলুন যাতে আপনি আপনার ওয়েবসাইট অ্যাক্সেস করে ক্লিন করতে পারেন।
এছাড়া, ওয়েব হোস্ট তাদের ম্যালওয়্যার স্ক্যানারের ডেটা ব্যবহার করে আপনার একাউন্ট সাসপেন্ড করেছে। তাদের সেই তথ্য শেয়ার করতে বলুন, এবং এটি ক্লিনআপের জন্য একটি সার্টিং পয়েন্ট হিসেবে কাজ করতে পারে।
২. আপনার ওয়েবসাইট ব্যাকআপ করুন
যেকোনো পরিবর্তন করার আগে আপনার ওয়েবসাইটের একটি ফুল ব্যাকআপ নিন। একটি ফুল ব্যাকআপ شامل ওয়ার্ডপ্রেস কোর ফাইল এবং ফোল্ডার, প্লাগইন এবং থিম ফাইল এবং ফোল্ডার, এবং ওয়েবসাইটের ডেটাবেস। আপনি cPanel-এর File Manager এবং phpMyAdmin টুলস ব্যবহার করে একটি ব্যাকআপ ডাউনলোড করতে পারেন, কিন্তু আমরা একটি ডেডিকেটেড ব্যাকআপ প্লাগইন সুপারিশ করি। আপনার সাইট খুব বড় হলে, cPanel-এর মাধ্যমে ডেটাবেস রিস্টোর করতে কঠিনতা হবে, তাই একটি ব্যাকআপ প্লাগইন আপনার সেরা অপশন।
৩. রিপোজিটরি থেকে ওয়ার্ডপ্রেস, এবং প্লাগইন এবং থিম ডাউনলোড করুন
আপনার ওয়েবসাইটে ইনস্টল করা প্লাগইন এবং থিমের একটি তালিকা তৈরি করুন, তাদের ভার্সনসহ। এটি গুরুত্বপূর্ণ, কারণ আপনি সেই কোড ব্যবহার করবেন আপনার ওয়েবসাইটের কোডে ম্যালওয়্যার ডিটেক্ট করতে। সেমটি ওয়ার্ডপ্রেসের জন্যও। আদর্শভাবে আপনাকে সবচেয়ে লেটেস্ট ভার্সন ব্যবহার করা উচিত, কিন্তু সেটি সবসময় সম্ভব নয়।
নোট: আপনার ওয়েবসাইটে কোনো nulled সফটওয়্যার থাকলে, এটি সেটি jettison করার সময়। Nulled সফটওয়্যার ম্যালওয়্যারের জন্য একটি রেড কার্পেট invitation। হ্যাকাররা প্রিমিয়াম প্লাগইন এবং থিমের লাইসেন্স ভাঙে, এবং সেগুলো ফ্রি ডাউনলোডের জন্য উপলব্ধ করে একটা কারণ। সেই কারণ হলো ম্যালওয়্যার। মনে রাখবেন, ফ্রি লাঞ্চ নামে কিছু নেই।
৪. ওয়ার্ডপ্রেস পুনরায় ইনস্টল করুন
কিছু নির্দিষ্ট ওয়ার্ডপ্রেস কোর ফাইল এবং ফোল্ডার একটি ওয়েবসাইটে অধিকাংশ সময় unchanged থাকে, তাই আপনি সেগুলো সরাসরি রিপ্লেস করতে পারেন: /wp-admin এবং /wp-includes
পরবর্তী কাজ হলো নিচের ফাইলগুলো চেক করা আগের ধাপে ডাউনলোড করা ক্লিন ইনস্টলের সাথে মিলে কি না সেই জন্য: index.php, wp-config.php, wp-settings.php, wp-load.php, এবং .htaccess
Odd-looking কোড হতে পারে php scripts যা out of place মনে হয়, বা যেগুলোতে weird content আছে। ম্যালওয়্যার ভিজুয়ালি শনাক্ত করার জন্য কোনো নির্দিষ্ট ক্যারেক্টার সেট নেই, তাই আমরা আরও স্পেসিফিক হতে পারি না। আপনার ওয়েব হোস্ট যদি প্রথম ধাপ থেকে হ্যাক করা ফাইলগুলোর তালিকা শেয়ার করে, আপনি সেগুলো ব্যবহার করতে পারেন কোনো কোড ম্যালিশিয়াস কিনা বের করতে।
/wp-uploads ফোল্ডারের কোনো PHP ফাইল থাকা উচিত নেই, তাই যেগুলো আপনি সেখানে দেখেন সেগুলো চিন্তা ছাড়াই ডিলিট করা যেতে পারে।
কোড ক্লিন করার সময়, আপনি যদি ১০০% নিশ্চিত নন যে এটি খারাপ বা ভালো, আপনি কোডটি কমেন্ট আউট করতে পারেন যদি সেটি একটি ফাইলে থাকে, বা ফাইল এক্সটেনশন এক্সিকিউটেবল নয় এমন কিছুতে পরিবর্তন করতে পারেন। এইভাবে, আপনি potential malware-কে useless রেন্ডার করছেন, ডিলিট না করে। যদি সেটি benign ভালো বের হয়, আপনি দ্রুত আপনার পরিবর্তন revert করতে পারেন।
৫. প্লাগইন এবং থিম ক্লিন করুন
/wp-content ফোল্ডারে সকল প্লাগইন এবং থিম ফাইল এবং ফোল্ডার থাকবে। আগের ধাপে আপনি ওয়ার্ডপ্রেস ইনস্টলেশনের সাথে যা করলেন, সেমভাবে প্রতিটি জিনিস ভালোভাবে চেক করুন suspicious কোড এবং ফাইলের জন্য।
এখানে সতর্ক থাকুন, কারণ সব পার্থক্য খারাপ নয়। প্লাগইন এবং থিমে আপনার কাস্টমাইজেশনগুলো পার্থক্য হিসেবে দেখাবে, এবং সেগুলো আপনার ওয়েবসাইটের যেসব অংশ আপনি intact রাখতে চান। কাস্টমাইজেশন যদি ইস্যু না হয়, এবং এক্সটেনশন সম্পর্কিত ডেটা critical না হয়, সহজ অপশন হবে পুরো প্লাগইন বা থিম রিপ্লেস করা।
৬. ডেটাবেস থেকে ম্যালওয়্যার দূর করুন
এখন ফাইলগুলো ক্লিন হল, আপনাকে ডেটাবেস থেকে ম্যালওয়্যার দূর করতে হবে। জাপানিজ কিওয়ার্ড হ্যাকের কেসে, এটি কোনো সহজ কাজ নয়। এই ম্যালওয়্যারের প্রাইমারি ফাংশন হলো আপনার ওয়েবসাইটকে স্প্যাম পেজ দিয়ে ভরিয়ে দেওয়া। আপনার wp_posts টেবিল চেক করুন এই পেজগুলোর জন্য, এবং আপনি ইনফেক্টেড থাকলে, আপনি যা মূলত ছিল তার সাথে कईশ হাজার পেজ দেখতে পারেন।
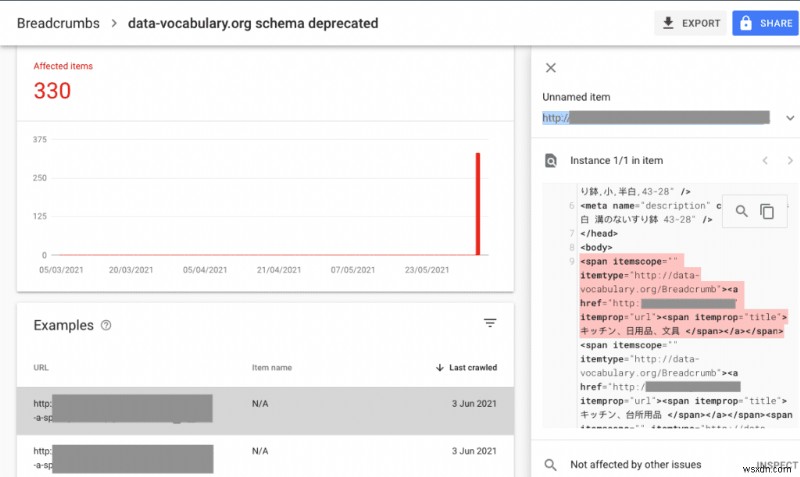
এছাড়া, এই ম্যালওয়্যার কখনো কখনো রিডাইরেক্ট হ্যাক লক্ষণ দেখায়, যা একদম আলাদা একটি গেম। আমাদের ডেডিকেটেড গাইড দেখুন হ্যাক করা রিডাইরেক্ট ম্যালওয়্যার কীভাবে দূর করবেন।
৭. আপনার রুট সস্পিশিয়াস ফাইলের জন্য চেক করুন
উপরের সবকিছু—ওয়ার্ডপ্রেস কোর, প্লাগইন, এবং থিম—সাধারণত public_html ফোল্ডারে থাকে। এটি আপনার ওয়েবসাইটের রুট ফোল্ডার, এবং এতে malicious standalone ফাইলও থাকতে পারে। সকল অজানা ফাইল খারাপ নয়, কিন্তু চেক করে দেখতে কিছু ক্ষতি নেই।
৮. সকল ব্যাকডোর দূর করুন
ব্যাকডোর ম্যালওয়্যারের একটি সাবসেট, যা হ্যাকারকে আপনার ওয়েবসাইটে অ্যাক্সেস পুনরায় পেতে দেয় এমনকি ম্যালওয়্যার রিমুভ হওয়ার পর। সেগুলো লগইন পেজ বাইপাস করে কাজ করে, তাই নামটি।
ব্যাকডোর কোথাও থাকতে পারে, ম্যালওয়্যারের মতো। কোডে নিচের ফাংশনগুলোর জন্য লুকিয়ে রাখুন: eval, base64_decode, gzinflate, preg_replace, এবং str_rot13.
এই ফাংশনগুলো এক্সটার্নাল অ্যাক্সেস ইনাবল করে ওয়েবসাইটে, কিন্তু সেটার মানে এগুলো necessarily bad নয়। সেগুলো একটি প্লাগইন কোডের অংশ হতে পারে, কিন্তু legitimate use-এর জন্য কদাচিৎ ব্যবহার করা হয়।
৯. আপনার ক্লিন করা ফাইল এবং ডেটাবেস আপলোড করুন
একবার ফাইল এবং ডেটাবেস থেকে ম্যালওয়্যার ক্লিন হলে, আপনাকে আপনার ওয়েবসাইটের ইনফেক্টেড কোডকে আপনার ক্লিন করা কপি দিয়ে রিপ্লেস করতে হবে।
আপনি cPanel ব্যবহার করতে পারেন এটি করতে। File Manager ব্যবহার করে existing ফাইলগুলো ডিলিট করুন, এবং ক্লিন ভার্সনগুলো আপলোড করুন, এবং phpMyAdmin ব্যবহার করে ডেটাবেসের জন্য একই করুন। এই ধাপের আগে, নিশ্চিত করুন আপনার ওয়েবসাইটের একটি ফুল ব্যাকআপ আছে। আপনার ক্লিনিং-এ যদি কিছু ভুল হয়, ব্যাকআপ একমাত্র জিনিস যা আপনার ওয়েবসাইট বাঁচাতে পারে।
বড় ডেটাবেস cPanel-এর মাধ্যমে রিস্টোর করা কঠিন, তাই আমরা SFTP ব্যবহার করার পরামর্শ দিই। এটি একটি slow প্রসেস, কিন্তু কমপক্ষে ট্রান্সফার結果的に successful হবে।
১০. প্লাগইন এবং থিম চেক করুন
আপনি ক্লিন করা ফাইল এবং ডেটাবেস আপলোড করেছেন, এবং ওয়েবসাইট লোড হচ্ছে। এটি একটি চমৎকার সাইন। এখন আপনাকে প্রতিটি পেজ যেতে হবে, এবং চেক করতে হবে সব কিছু সঠিকভাবে কাজ করছে কিনা। আপনি পুরো প্লাগইন ফোল্ডার ডিজেবল করতে পারেন, এবং একটু একটু enable করতে পারেন নিশ্চিত করার জন্য সব কিছু smoothly কাজ করছে। থিমের জন্যও একই জিনিস।
১১. সাবডোমেন এবং nested ওয়ার্ডপ্রেস সাইটসহ ম্যালওয়্যার রিমুভাল প্রসেস পুনরাবৃত্তি করুন
অনেক ওয়েবসাইটে একই সার্ভারে একটি পুরনো ওয়ার্ডপ্রেস ওয়েবসাইট থাকতে পারে। এটি প্রায়শই সাইট রিডিজাইন, একটি সাবডোমেন, বা এমনকি একটি পুরনো স্টেজিং সাইটের সাথে হয়।
ম্যালওয়্যার একই cPanel-এ হোস্ট করা সাইটগুলোর মধ্যে ছড়িয়ে যেতে পারে, এবং এতে nested ওয়ার্ডপ্রেস ওয়েবসাইটও অন্তর্ভুক্ত। আপনার এক বা একাধিক nested সাইট থাকলে, আপনাকে ধাপ ১ থেকে ১০ আবার প্রতিটি সাইটের সাথে दुहरাতে হবে, অন্যথায় ম্যালওয়্যার খুব দ্রুত আপনার ওয়েবসাইটকে পুনরায় ইনফেক্ট করবে।
১২. আপনার ওয়েবসাইট আবার স্ক্যান করুন নিশ্চিত করতে
এই ধাপটি পुडিং-এর প্রুফ। আপনার ওয়েবসাইট আবার ম্যালকেয়ারের মাধ্যমে চালান চেক করতে আপনার ওয়েবসাইট ম্যালওয়্যার থেকে ক্লিন কিনা। যদি ম্যালকেয়ার স্ক্যানার আপনাকে একটি clean bill of health দেয়, অভিনন্দন! আপনার ওয়েবসাইট জাপানিজ কিওয়ার্ড হ্যাক-ফ্রি।
একবার আপনি ম্যালওয়্যার দূর করলেন, আপনি একটি বড় অর্জন করলেন। এখন আপনাকে ডেমেজ কন্ট্রোল সম্পর্কে চিন্তা করতে হবে।
পোস্ট-হ্যাক চেকলিস্ট
জাপানিজ SEO স্প্যাম আপনার ওয়েবসাইট থেকে চলে গেল। কারণ ম্যালকেয়ার অটো-ক্লিন বাস্তব ম্যালওয়্যার ছাড়াও ব্যাকডোর দূর করে, আপনি হ্যাকের শেষ অবশিষ্টাংশ দূর করতে এবং ক্ষতির প্রত্যাবর্তন করতে কিছু সময় পেয়েছেন।
আপনার কিছু জিনিস করতে হবে, এবং আমরা সেগুলো অগ্রাধিকার অনুযায়ী এখানে লিস্ট করেছি।
- গুগল সার্চ কনসোল থেকে অননুমোদিত ব্যবহারকারীদের সরান। আপনার সার্চ কনসোলে যান, এবং আপনি সেগুলো সহজে সরাতে পারবেন। যদি অননুমোদিত ওনাররা যোগ করা থাকে, রিমুভাল প্রসেস কিছুটা জটিল। সার্চ কনসোল থেকে সেগুলো সরানোর পাশাপাশি, আপনাকে ওয়েবসাইটের .htaccess ফাইল থেকে সংশ্লিষ্ট ভেরিফিকেশন টোকেনও সরাতে হবে। অনইচ্ছুক ওনার রিমুভ করার জন্য গুগলের গাইড সাবধানে ফলো করুন। .htaccess ফাইল একটি critical ফাইল, তাই এতে পরিবর্তন আনার আগে আপনার ওয়েবসাইট ব্যাকআপ নেওয়া বুদ্ধিমানের কাজ।
- ডিলিট করুন ওয়ার্ডপ্রেস ক্যাশ যাতে আপনার সাইটের যেকোনো ক্যাশ করা কপি যাতে এখনও ম্যালওয়্যার থাকতে পারে সেগুলো সরানো যায়।
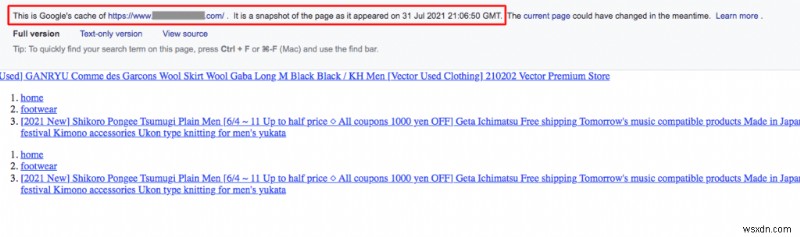
- গুগলকে আপনার সাইট রি-ইনডেক্স করার অনুরোধ করুন এবং একটি ক্লিন সাইটম্যাপ রি-সাবমিট করুন। ম্যালওয়্যার রিমুভালের পর আপনার সাইটের সার্চ রেজাল্টে এখনও জাপানিজ ক্যারেক্টার দেখায় যদি, কারণ গুগল আপনার ওয়েবসাইট রি-ক্রল করেনি। রি-ইনডেক্সিং অনুরোধ করলে এই সমস্যা সমাধান হবে, এবং একটি ক্লিন সাইটম্যাপ সাবমিট করলে প্রক্রিয়াটি গতিবান হবে।
- আপনার সাইট থেকে গুগলের ব্ল্যাকলিস্ট দূর করুন। যদি জাপানিজ কিওয়ার্ড হ্যাকের কারণে আপনার ওয়েবসাইট deceptive হিসেবে ফ্ল্যাগ করা হয়েছিল, আপনাকে সেটি দূর করার পদক্ষেপ নিতে হবে। যদিও প্রসেসটি আপনার সাইট রি-ইনডেক্স করার মতো, আপনি ব্ল্যাকলিস্ট থেকে বের হওয়ার আমাদের ডেডিকেটেড গাইডও পড়তে পারেন।
- আপনার আগে nulled প্লাগইন বা থিম থাকলে, সেগুলো পুরোপুরি সরিয়ে দিন
- সব কিছু আপডেট করুন: ওয়ার্ডপ্রেস, প্লাগইন এবং থিম। আপডেট দুর্বলতা সমাধান করে, যা ওয়েবসাইট হ্যাক হওয়ার সবচেয়ে বড় কারণ
- আপনার সাইট ভিজিটরদের সাথে যোগাযোগ করুন তাদের আশ্বস্ত করতে এবং ম্যালওয়্যার যে আপনার ব্র্যান্ডে ক্ষতি করেছে সেটি রিপেয়ার করতে। স্পষ্ট এবং transparent communication পথ, এবং এটি আপনার আস্থা ফিরে আনতে সাহায্য করবে।
ডিটেকশন এবং রিমুভাল ওয়ার্ডপ্রেস সিকিউরিটির দুটি পিলার, তৃতীয়টি হলো প্রিভেনশন। প্রিভেনশন arguableভাবে দীর্ঘমেয়াদে সবচেয়ে গুরুত্বপূর্ণ কারণ হ্যাক না হওয়াই হ্যাক নিয়ে নিব্টানোর চেয়ে çok ভালো। আগামী কিছু সেকশনে, আমরা দেখব কীভাবে জাপানিজ কিওয়ার্ড হ্যাক—অথবা অন্য যেকোনো ম্যালওয়্যার—আপনার সাইটে আবার ইনফেক্ট হতে থেকে বাধা দেওয়া যায়।
জাপানিজ SEO আক্রমণ কীভাবে প্রতিরোধ করবেন
এখন আপনি আপনার ওয়েবসাইট থেকে জাপানিজ কিওয়ার্ড হ্যাক দূর করেছেন, বড় লড়াই জয় হয়েছে। ম্যালকেয়ারের অটো-ক্লিন ম্যালওয়্যার এবং ব্যাকডোর দূর করে, তাই আপনাকে ম্যালওয়্যার দ্রুত recurring-এর চিন্তা করতে হবে না। এখন করা গুরুত্বপূর্ণ কাজ হলো আপনার ওয়েবসাইট সিকিউরিটিতে যেকোনো loophole প্লাগ করা, এবং ম্যালওয়্যারের কারণ হওয়া ক্ষতি প্রত্যাবর্তন করা।
এখানে কিছু জিনিস যা আপনি আপনার ওয়েবসাইট হ্যাকারদের থেকে রক্ষা করতে করতে পারেন:
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন, যেটিতে দৈনন্দিন স্ক্যান, অটোমেটিক্যালি ম্যালওয়্যার ক্লিন, এবং আপনার ওয়েবসাইটকে exploits থেকে রক্ষা করার ফায়ারওয়াল থাকে
- সকল পাসওয়ার্ড পরিবর্তন করুন, ইউজার পাসওয়ার্ড, ডেটাবেস এবং SFTP পাসওয়ার্ড সহ
- সকল ইউজার একাউন্ট ফোর্স রিসেট করুন
- প্লাগইন এবং থিম রিভিউ করুন, এবং যেগুলো active use-এ নেই সেগুলো সরান
- SSL ইমপ্লিমেন্ট করুন
- নিয়মিত ব্যাকআপে বিনিয়োগ করুন, কারণ জিনিসপত্র sideways যেতে পারলে সেগুলো lifesaver হতে পারে
ওয়ার্ডপ্রেস সিকিউরিটি একটি ongoing process, বরং one-time activity। একটি ভালো স্ট্র্যাটেজি হলো একটি প্ল্যান রাখা users, activity logs, passwords নিয়মিত রিভিউ করার জন্য।
আপনার ওয়েবসাইট কীভাবে হ্যাক হয়েছিল
এক সাইট হ্যাকাররা এবং তাদের ম্যালওয়্যারের सामने vulnerable হতে পারে ৩টি প্রধান কারণ। প্রায়শি সাইট অ্যাডমিন প্রশ্ন করা শুরু করে কি ওয়ার্ডপ্রেস vulnerable অথবা তারা তাদের ওয়েব হোস্ট বেছে নিয়ে ভালো সিদ্ধান্ত নিয়েছিল। অধিকাংশ সময়, সিকিউরিটি ফ্ল আপনার ওয়েবসাইটের নিজস্বই থাকে।
- পুরনো প্লাগইন এবং থিমে দুর্বলতা: যখন দুর্বলতা আবিষ্কার হয়, সফটওয়্যার ডেভেলপাররা একটি সিকিউরিটি প্যাচ আপডেট হিসেবে রিলিজ করে। প্লাগইন এবং থিম আপডেট করা প্রায়শই কষ্টসাধ্য, তাই অনেক লোক 최대한 দেরি করে এৗড় করে, কিন্তু এটা ওয়েবসাইট সিকিউরিটিতে একটি lapse সৃষ্টি করে।
- Nulled সফটওয়্যার নো-নো: এটাকে যথেষ্ট stress করা যাবে না: nulled প্লাগইন এবং থিম ম্যালওয়্যার দিয়ে পূর্ণ, তাই আপনি প্রিমিয়াম সফটওয়্যার ফ্রি পান। এর পাশাপাশি, nulled সফটওয়্যার আপডেট পায় না, এবং আপনি ডেভেলপারদের থেকে সাপোর্ট পান না। আপনি একটা ভালো ডিল পেতে চাইলে, lifetime licenses-এর জন্য লুকিয়ে থাকুন।
- কমজোর পাসওয়ার্ড: আপনার ওয়েবসাইটের জন্য শক্তিশালী পাসওয়ার্ড না থাকলে, কোনো পরিমাণ সিকিউরিটি হ্যাকারদের বাহির রাখতে পারবে না। পাসওয়ার্ড বিভিন্ন একাউন্টে reuse করবেন না, strong password policies enforce করুন, এবং নিয়মিত আপডেট করুন। জটিল পাসওয়ার্ড মনে রাখার সমস্যা এৗড় করতে পাসওয়ার্ড ম্যানেজার ব্যবহার করুন।
- ব্রুট ফোর্স আক্রমণ: হ্যাকাররা আপনার ওয়েবসাইটে এন্ট্রি পাওয়ার সবচেয়ে সাধারণ উপায়ের একটি হলো আপনার লগইন পেজ brute force করা। আপনার শক্তিশালী পাসওয়ার্ড থাকলে, তাদের সাফল্যের likelihood কাফি কম, তবুও আপনি আরও কিছু করতে পারেন আপনার ওয়েবসাইট রক্ষা করতে, مثل টু-ফ্যাক্টর অথেন্টিকেশন ইনস্টল করা, লগইন আটেম্প্ট লিমিট করা, এবং reCAPTCHA ব্যবহার করা।
ওয়ার্ডপ্রেস কদাচিৎ আপনার ওয়েবসাইট সিকিউরিটির জন্য দায়ী, যদিও এটা অনেক ফ্লাক পায়। এর immense popularity-এর কারণে, ওয়ার্ডপ্রেস হ্যাকারদের একটি টার্গেট হয়ে পড়েছে। এটি očিতভাবে একটি খারাপ জিনিস, কিন্তু বিপরীতভাবে, এই কারণটিই এর জন্য এটি অন্য CMS-এ এখনো থাকা সিকিউরিটি সমস্যাগুলোর অনেকটি সমাধান করেছে।
একইভাবে, আপনার ওয়েব হোস্ট ম্যালওয়্যার আপনার ওয়েবসাইটে এন্ট্রি করার কারণ হতে পারে, কিন্তু এটি unlikely। ওয়েব হোস্টের network এবং server-level ফায়ারওয়াল থাকে কারণ আপনার সাইটে ম্যালওয়্যার তাদের জন্য খুব damaging। তাই সেগুলো ইনফেকশন বিরুদ্ধে অনেক precaution নেয়।
আপনার ওয়েবসাইট কেন হ্যাক হয়েছিল
আপনি চিন্তা করতে পারেন কেন হ্যাকাররা আপনার ওয়েবসাইটকে টার্গেট করেছে। হয়তো, এটি একটি hobby site বা ব্লগ, এবং ইউজার ডেটা স্টোর করে না। কিন্তু এটার মানে এটা নয় যে আপনার ওয়েবসাইটের value নেই। হ্যাকাররা জাপানিজ কিওয়ার্ড হ্যাক দিয়ে ওয়েবসাইট টার্গেট করার অনেক কারণ আছে:
- তারা আপনার ওয়েবসাইটে backlinks ভরিয়ে তাদের ওয়েবসাইটের SEO উন্নত করতে চায়
- হ্যাকাররা আপনার ওয়েবসাইটে বিজ্ঞাপন এবং রিডাইরেক্ট প্লেস করতে পারে তাদের unsavoury ওয়েবসাইট প্রোমোট করতে
- তারা আপনার ওয়েবসাইট ব্যবহার করতে পারে অন্য ওয়েবসাইট হ্যাক করতে
ওয়েবসাইট হ্যাক করার আরও অনেক কারণ আছে, কিন্তু জাপানিজ কিওয়ার্ড ম্যালওয়্যার স্পেসিফিক্যালি আমরা যে কেসগুলো দেখেছি সেগুলো typically এগুলো।
জাপানিজ কিওয়ার্ড হ্যাকের প্রভাব কী
একবার হ্যাক হলে, আপনি একসাথে অনেক জিনিস ভুল যাচ্ছে দেখবেন।
- ভিজিটররা আস্থা হারায়
- SEO এবং organic traffic beating খায়
- গুগল আপনার ওয়েবসাইট ব্ল্যাকলিস্ট করতে পারে
- ওয়েব হোস্ট আপনার ওয়েবসাইট সাসপেন্ড করতে পারে
- গুগল অ্যাডস আপনার একাউন্ট সাসপেন্ড করতে পারে
এবং অন্য অনেক সমস্যা। ম্যালওয়্যার কখনো হালকা না নিন।
শেষ কথা
আমরা আশা করি এই জাপানিজ কিওয়ার্ড হ্যাক রিমুভাল গাইড আপনাকে helpful এবং ফলো করা সহজ লেগেছে। আপনার কোনো প্রশ্ন থাকলে, আমাদের সাথে যোগাযোগ করুন কারণ আমরা সাহায্য করার জন্য এখানে আছি!
FAQ
জাপানিজ কিওয়ার্ড হ্যাক কীভাবে ফিক্স করবেন?
জাপানিজ কিওয়ার্ড আক্রমণ ফিক্স করতে, আপনাকে প্রথমে আপনার ওয়েবসাইট থেকে ম্যালওয়্যার দূর করতে হবে এবং তারপর গুগলের সাথে আপনার ওয়েবসাইট ইনডেক্স করতে হবে। আমাদের একটি handy জাপানিজ কিওয়ার্ড হ্যাক ফিক্স গাইড আছে যা প্রসেসে আপনাকে সাহায্য করবে।
আমার ওয়েবসাইটে জাপানিজ SEO হ্যাক কীভাবে ঘটেছিল?
জাপানিজ SEO আক্রমণ আপনার ওয়েবসাইটে উপস্থিত একটি দুর্বলতার কারণে ঘটেছিল। সাধারণ দুর্বলতা হলো পুরনো প্লাগইন, থিম, এবং কমজোর ইউজারনেম এবং পাসওয়ার্ড। আমরা আপনার ওয়ার্ডপ্রেস ওয়েবসাইট সিকিউর করার একটি handy গাইড কম্পাইল করেছি।
আমার ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন কেন বলছে জাপানিজ কিওয়ার্ড স্প্যাম নেই?
আপনার ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন বলছে জাপানিজ কিওয়ার্ড স্প্যাম নেই কারণ এই ধরনের হ্যাক খুঁজে বের করা কঠিন। হ্যাকাররা চতুর। তারা জানে সিকিউরিটি প্লাগইনগুলো কোন tactics ব্যবহার করে (signature matchingのように) ম্যালওয়্যার ডিটেক্ট করতে। তারা ম্যালওয়্যার plain sight-এ লুকিয়ে রাখার মেথড ডেভেলপ করে তাই পুরনো টেকনিকवाले সিকিউরিটি প্লাগইন জাপানিজ কিওয়ার্ড আক্রমণের মতো difficult hacks খুঁজে বের করতে ফেল করে।
জাপানিজ কিওয়ার্ড হ্যাক কী? কি এটি ওয়েবসাইটের ব্যাকলিংকসকে প্রভাবিত করে?
জাপানিজ কিওয়ার্ড হ্যাক একটি ভীতিকর ম্যালওয়্যার ইনফেকশন যেখানে হ্যাকাররা আপনার ওয়েবসাইট পেজগুলিতে স্প্যামি জাপানিজ শব্দ ইনজেক্ট করে। পেজটি গুগল দ্বারা ইনডেক্স হলে, সার্চ রেজাল্টে আপনার প্রদর্শন ম্যানিপুলেট হয়। তাই আপনার ওয়েবসাইট জাপানিজ কিওয়ার্ডের জন্য র্যাঙ্ক করা শুরু করে।
ওয়ার্ডপ্রেস জাপানিজ হ্যাক কী করে?
একটি ওয়ার্ডপ্রেস জাপানিজ হ্যাকে, আপনার ওয়েবসাইটের পেজগুলিতে স্প্যামি জাপানিজ শব্দ ইনজেক্ট করা হয়। আপনার ওয়েবসাইট গুগলে দেখাওয়ার সময়, ব্যবহারকারীরা স্প্যামি কিওয়ার্ড দেখে এবং আপনার ওয়েবসাইট ভিজিট করার संभावনা কম। হ্যাক কীভাবে কাজ করে সেটি জানতে আরও পড়ুন।
