

WooCommerce-এ পরিত্যাগ করা কার্ট প্লাগইন দুরупযোগ করা হয়েছে – অবিলম্বে আপডেট করুন
ওয়ার্ডপ্রেস-ভিত্তিক সাইটগুলো হ্যাকারদের আক্রমণের শিকার হচ্ছে, যারা woocommerce-abandoned-cart প্লাগইন-এর একটি XSS দুর্বলতাকে শোষণ করে ব্যাকডোর লাগাচ্ছে এবং দুর্বল সাইটগুলো আవرجিত করছে।
woocommerce-abandoned-cart প্লাগইনটি WooCommerce সাইটের মালিকদের পরিত্যাগ করা শপিং কার্ট ট্র্যাক করার অনুমতি দেয় যাতে সেই বিক্রয়গুলো ফেরত পাওয়া যায়।
অতিথি ব্যবহারকারীর ইনপুট এবং আউটপুটে স্যানিটাইজেশনের অভাবের কারণে হ্যাকাররা অনেক ডেটা ফিল্ডে দূষিত জাভাস্ক্রিপ্ট ইনজেক্ট করতে পারছেন, যা একজন লগ-ইন করা অ্যাডমিনিস্ট্রেটর পরিত্যাগ করা কার্টের তালিকা দেখার সময় এক্সিকিউট হয়।
বর্তমানে, woocommerce-abandoned-cart বা woocommerce-abandoned-cart-pro ব্যবহার করা ওয়ার্ডপ্রেস সাইটগুলোর মালিকদের পরামর্শ দেওয়া হচ্ছে অবিলম্বে লেটেস্ট ভার্সনে আপডেট করার জন্য। Astra WAF ব্যবহার করা সাইটগুলো এই আক্রমণ থেকে রক্ষা পাচ্ছে কারণ ফায়ারওয়ালের বিল্ট-ইন XSS সুরক্ষা।
Astra ছাড়া প্রভাবিত ব্যবহারকারীদের পরামর্শ দেওয়া হচ্ছে একটি সাইট সিকিউরিটি অডিট বিবেচনা করার জন্য যাতে তাদের ওয়ার্ডপ্রেস সাইটের অখণ্ডতা নিশ্চিত করা যায়।
WooCommerce-এ Abandoned Cart প্লাগইন-এর XSS দুর্বলতার বিবরণ
যখন একজন অনবহুমত ব্যবহারকারী তাদের শপিং কার্টে পণ্য যোগ করে এবং চেকআউট-এ যায়, তখন woocommerce-abandoned-cart-এর অতিথি ইনপুট কাজে লাগে।
save_data AJAX অ্যাকশন অতিথির দ্বারা প্রবেশ করা ডেটা প্লাগইনে ফেরত পাঠায়। উদ্দেশ্য হলো যদি যেকোনো কারণে চেকআউট প্রক্রিয়া সম্পূর্ণ না হয়, তবে দোকানের মালিকদের ড্যাশবোর্ডে প্লাগইন দ্বারা সতর্ক করা হবে।
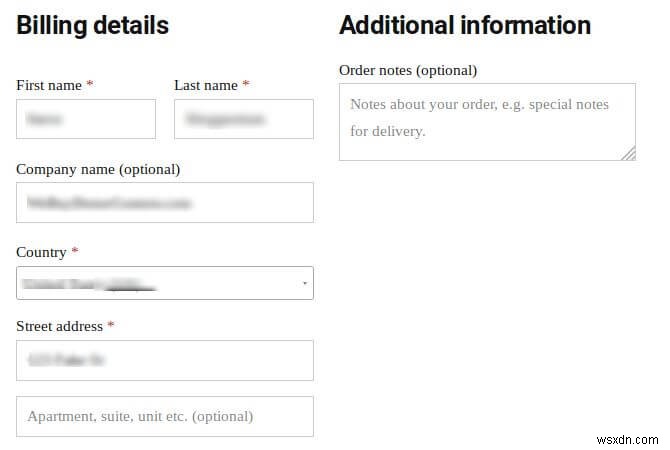
এই AJAX অনুরোধগুলোর ($_POST ফিল্ড) ইনপুট স্যানিটাইজেশন সেগুলো হ্যান্ডল করার ফাংশন দ্বারা করা হয় না। billing_first_name, billing_last_name এবং billing_company কিছু শপার ডেটা ফিল্ড যা ব্যবহারকারীর কাছ থেকে 그대로 সংরক্ষিত হয়। এই অনুরোধ থেকে ডেটা ডাটাবেসে সংরক্ষিত হয় এবং অ্যাডমিনিস্ট্রেটর তাদের ওয়ার্ডপ্রেস ড্যাশবোর্ড থেকে অ্যাক্সেস করতে পারেন। গ্রাহকের তথ্য, ব্যক্তিগত কার্ট, অর্ডার টোটাল ইত্যাদি ড্যাশবোর্ড থেকে দৃশ্যমান।
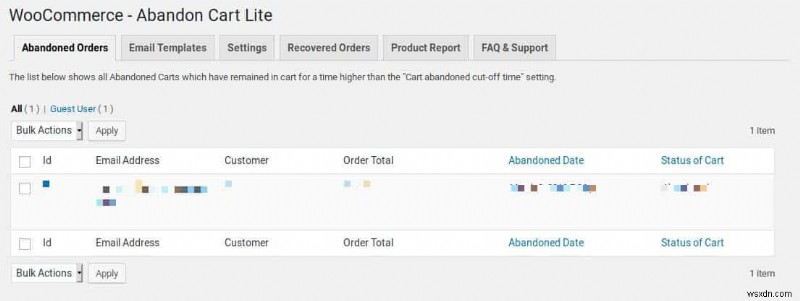
অ্যাডমিনিস্ট্রেটরের ব্রাউজারে এই ডেটা রেন্ডার করার সময় আউটপুট স্যানিটাইজেশন করা হয় না। যেহেতু "Customer" ফিল্ডটি একটি একক ফিল্ড যা billing_first_name এবং billing_last_name ফিল্ডগুলোকে স্ট্রিংয়ে একসাথে জোড়া করে আউটপুট টেবিলে তৈরি করা হয়েছে, তাই এটি হ্যাকাররা এই ফ্লোকে শোষণ করার লক্ষ্য।
Abandoned Cart প্লাগইন কারণে ওয়ার্ডপ্রেস অ্যাডমিন প্যানেল কম্প্রোমাইজড? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে এটি ফিক্স করতে সাহায্য করতে খুশি হব। আপনার ওয়ার্ডপ্রেস ওয়েবসাইট এখনই ফিক্স করুন।
হ্যাকাররা Abandoned Cart প্লাগইন-এর এই দুর্বলতাকে কীভাবে শোষণ করছে
হ্যাকাররা ওয়ার্ডপ্রেস WooCommerce-ভিত্তিক স্টোরগুলো আক্রমণ করছে যাতে দূষিত নাম বিশিষ্ট পণ্য দিয়ে শপিং কার্ট পূর্ণ করা যায়।
কার্টের যেকোনো ফিল্ডে এক্সপ্লয়েট কোড ইনসার্ট করে সাইট ছেড়ে দেওয়ার ফলে স্টোরের ডাটাবেসে ইনসার্ট করা এক্সপ্লয়েট কোড সংরক্ষিত হয়।
হ্যাকার দ্বারা ইনসার্ট করা এই এক্সপ্লয়েট কোড অ্যাডমিনিস্ট্রেটর দ্বারা পরিত্যাগ করা কার্টের তালিকা দেখার জন্য ব্যাকএন্ড পেজ লোড होते ही এক্সিকিউট হয়।
Wordfence দ্বারা দেখা আক্রমণগুলিতে, একটি bit.ly লিংক ব্যবহার করা হয়েছিল এক্সপ্লয়েট কোড দ্বারা একটি জাভাস্ক্রিপ্ট ফাইল লোড করার জন্য। দুর্বল প্লাগইন সক্রিয় থাকা সাইটগুলিতে, কোড দুটি স্বতন্ত্র ব্যাকডোর তৈরি করার চেষ্টা করেছিল।
প্রথম ব্যাকডোর হলো হ্যাকাররা দ্বারা তৈরি একটি নতুন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট, যার ইউজারনেম "woouser" এবং একটি Mailinator-হোস্টেড ইমেইল ঠিকানা, দ্বিতীয় ব্যাকডোর একটি বুদ্ধিমান কৌশল। এটি ওয়েবসাইটে ইনস্টল করা সব প্লাগইন লিস্ট করে এবং প্রথম ডিজেবল্ড প্লাগইন খুঁজে বের করে। প্লাগইনটি পুনরায় সক্রিয় করার বদলে, এর মেইন ফাইলটির কন্টেন্ট প্রতিস্থাপন করা হয় একটি স্ক্রিপ্ট দ্বারা যা হ্যাকারদের ভবিষ্যতে আরও অ্যাক্সেস দেবে।
দুশ্চERNল কমান্ড এই ব্যাকডোরে পাঠানো যেতে পারে হ্যাকাররা দ্বারা, এমনকি "woouser" অ্যাকাউন্ট সরানো হলেও, যতক্ষণ না ডিজেবল্ড প্লাগইন-এর ফাইলগুলো ডিস্কে থাকে এবং ওয়েব অনুরোধ দ্বারা অ্যাক্সেসযোগ্য থাকে।
প্রভাব:
এই ত্রুটির প্রভাব SEO স্প্যামের জন্য সাইট ব্যবহার থেকে শুরু করে হ্যাকাররা দ্বারা কার্ড স্কিমার লাগানোর পর্যন্ত বিস্তৃত।
Abandoned Cart প্লাগইন এক্সপ্লয়েট ফিক্স করা
Abandoned Cart Lite for WooCommerce-এর ভার্সন 5.2.0 যা ১৮ ফেব্রুয়ারি, ২০১৯-এ রিলিজ হয়েছিল, একটি ফিক্স নিয়ে এলো যা এই এক্সপ্লয়েটে হ্যাকাররা দ্বারা ব্যবহৃত XSS আক্রমণ ভেক্টরকে এড্রেস করেছিল।
এই ওয়ার্ডপ্রেস প্লাগইন ব্যবহার করে তাদের সাইটে থাকা সব স্টোর মালিকদেরстояই পরামর্শ দেওয়া হচ্ছে তাদের কন্ট্রোল প্যানেলের অ্যাডমিন অ্যাকাউন্টের তালিকায় কোনো সন্দেহজনক এন্ট্রি আছে কিনা চেক করতে, এবং তাদের সাইটগুলো আপডেট রাখতে। সম্পূর্ণ সম্ভব হ্যাকাররা "woouser" নামটি অন্য কিছুতে পরিবর্তন করে থাকতে পারে।
এটি লক্ষ্য করা উচিত যে এই প্যাচটি এই ত্রুটির সম্পূর্ণ সমাধান নয় কারণ এটি দ্বিতীয় ব্যাকডোর বা পূর্ব-ইনজেক্ট করা স্ক্রিপ্টগুলোর সাথে ডিল করে না। অতএব, woocommerce-abandoned-cart বা woocommerce-abandoned-cart-pro ব্যবহার করে স্টোর মালিকদের সুপারিশ করা হচ্ছে তাদের ডাটাবেসে কোনো স্ক্রিপ্ট ইনজেকশন আছে কিনা চেক করার জন্য। যদিও রিভিউ করার টেবিলের নাম ভিন্ন হতে পারে, ac_guest_abandoned_cart_history নামে টেবিলটি অতিথি শপার ডেটা অবস্থান করার জায়গা। অতিরিক্তভাবে, সব অনুপস্থিত অ্যাডমিন অ্যাকাউন্ট ক্লিনআপের অংশ হিসেবে সরানো উচিত।
Abandoned Cart প্লাগইন কারণে ওয়ার্ডপ্রেস অ্যাডমিন প্যানেল কম্প্রোমাইজড? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে এটি ফিক্স করতে সাহায্য করতে খুশি হব। আপনার ওয়ার্ডপ্রেস ওয়েবসাইট এখনই ফিক্স করুন।
