

WP লাইভ চ্যাট সাপোর্ট প্লাগইন, ৫০,০০০+ ইনস্টলেশন সহ, আবার একটি গুরুতর ভালনারেবিলিটির শিকার হয়েছে যাকে CVE-2019-12498 হিসেবে চিহ্নিত করা হয়েছে, যা যেকোনো অননুমোদিত ব্যবহারকারীকে চ্যাট হিস্টরি চুরি করতে বা বর্তমান চ্যাট সেশন হাইজ্যাক করতে দেয়। ভার্সন ৮.০.৩২ এবং তার পুরানো ভার্সনগুলো আক্রান্ত। এই আর্টিকেলে WP লাইভ চ্যাট সাপোর্ট এক্সপ্লয়েট সম্পর্কে পূর্ণাঙ্গ জানুন।
শুধু এক মাস আগে WP লাইভ চ্যাট সাপোর্ট প্লাগইন একটি গুরুতর ক্রস-সাইট স্ক্রিপ্টিং ভালনারেবিলিটির শিকার হয়েছিল। সেটি স্কোরগুলো ওয়ার্ডপ্রেস ওয়েবসাইট কম্প্রোমাইজড করে ফেলেছিল। এর পর ওয়ার্ডপ্রেস WP লাইভ চ্যাট সাপোর্ট প্লাগইনকে নতুন ইনস্টলেশনের জন্য অস্থায়ীভাবে সাসপেন্ড করেছিল।
সম্পর্কিত আর্টিকেল – ওয়ার্ডপ্রেস লাইভ চ্যাট সাপোর্ট প্লাগইনে ক্রস-সাইট স্ক্রিপ্টিং
টেকনিক্যাল ডিটেইলস: WP লাইভ চ্যাট সাপোর্ট এক্সপ্লয়েট
গবেষকরা প্রকাশ করেছেন যে ভালনারেবিলিটি প্লাগইনে একটি বিকৃত ভ্যালিডেশন চেক থেকে উদ্ভূত হয়েছে যা একটি অননুমোদিত ব্যবহারকারীকে REST API ফাংশনালিটি অ্যাক্সেস করতে দেয়। এবং এর امتدিতে একজন অথেনটিকেটেড ব্যবহারকারীর ক্ষমতাও। ফলে, সে চ্যাট লগ এক্সফিল্ট্রেট করতে পারে এবং চ্যাট সেশন ম্যানিপুলেট করতে পারে।
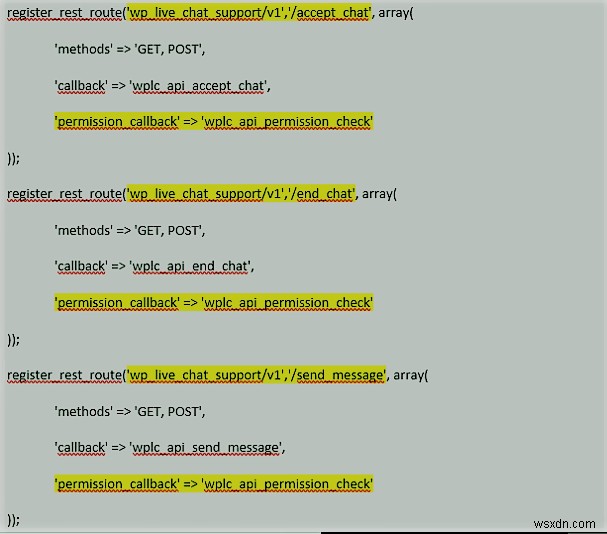
register_rest_route এখানে হল, accept chat, end chat, send message, जैसा আপনি নিচের ছবিতে দেখবেন।
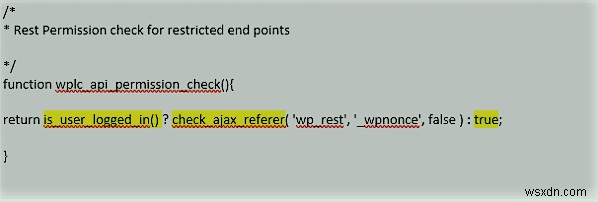
দুর্বল wplc_api_permission_check ফাংশনের কারণে এখানে, ভ্যালিডেশন চেক লগইন করা ব্যবহারকারীর জন্য পারমিশন চেকের জন্য "true" রিটার্ন করে, তাই, লগইন না করা ব্যবহারকারীদেরও অ্যাক্সেস দেয়।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক করা হয়েছে? এখানে মেসেজ ড্রপ করুন অথবা এখনই আমাদের সাথে চ্যাট করুন, আমরা সাহায্য করতে খুশি হব ?
ঝুঁকি: WP লাইভ চ্যাট সাপোর্ট এক্সপ্লয়েট
গবেষকরা অনুযায়ী, WP লাইভ চ্যাট সাপোর্টে ভালনারেবিলিটির কারণে আপনার ওয়েবসাইট যেসব ঝুঁকির মুখোমুখী:
- আক্রমণকারী সকল চ্যাট সেশনের সম্পূর্ণ চ্যাট হিস্টরি এক্সট্র্যাক্ট করতে পারে
- হ্যাকার সক্রিয় চ্যাট সেশন হাইজ্যাক করতে পারে এবং ইচ্ছেমতো ম্যানিপুলেট করতে পারে
- সক্রিয় চ্যাট সেশনগুলো ডিনায়েল অফ সার্ভিস (DoS) আক্রমণের অংশ হিসেবে হঠাৎ শেষ করা যেতে পারে
- ইনজেক্টেড মেসেজগুলো এডিট করা যেতে পারে যাতে কোনো ইনজেক্টেড মেসেজ কী ছিল সেটি লুকানো যায়
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক করা হয়েছে? এখানে মেসেজ ড্রপ করুন অথবা এখনই আমাদের সাথে চ্যাট করুন, আমরা সাহায্য করতে খুশি হব ?
উপসংহার: WP লাইভ চ্যাট সাপোর্ট এক্সপ্লয়েট
লেটেস্ট ভার্সনে আপডেট করুন
গবেষকরা ভালনারেবিলিটি ডেভেলপারদের রিপোর্ট করার পর, তারা প্যাচ করা এবং আপডেট করা ভার্সন – ৮.০.৩৪ রিলিজ করেছে। যদি আপনি এখনও ভার্সন <=৮.০.৩২-এ আছেন, লেটেস্ট ভার্সন অর্থাৎ ৮.০.৩৪-এ আপডেট করুন ঝুঁকি কমানোর জন্য।
একটি সম্পূর্ণ সিকিউরিটি সলিউশন পান
আপনার ওয়েবসাইটকে রাউন্ড দ্য ক্লক রক্ষা করা যেকোনো দিন একটি ব্রুটাল হ্যাক থেকে রিকভার করার উপায় খুঁজে বের করার চেয়ে ভালো। একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল, একটি নিরন্তর মনিটরিং সিস্টেম যা আপনার ওয়েবসাইটকে যেকোনো চেষ্টাকৃত হ্যাক বা সাইবার আক্রমণ থেকে মনিটর ও রক্ষা করে। অস্ত্রা (Astra) একটি এমন ইন্টেলিজেন্ট ফায়ারওয়াল অফার করে যা XSS, SQLi, ব্যাড বটস, CSRF, এবং ১০০+ অন্যান্য সাইবার আক্রমণ ব্লক করে। এটি নিজে থেকে ম্যালিশিয়াস IP চিহ্নিত করে এবং ব্লক করে। অস্ত্রা ফায়ারওয়াল আপনার ওয়েবসাইটের সিকিউরিটি বেসরকারিভাবে বাড়ায়।
এখনই অস্ত্রা ডেমো নিন!
