ওয়ার্ডপ্রেস ওয়েবসাইট এবং ই-কমার্স স্টোর তৈরির জন্য ব্যবহৃত সবচেয়ে জনপ্রিয় CMS-এ একটি। তবে, এর জনপ্রিয়তা এটিকে হ্যাকার এবং SEO স্প্যামারের সচেতন টার্গেট করে তুলেছে। হ্যাকাররা ওয়ার্ডপ্রেস ভিত্তিক সাইটগুলাকে বিভিন্ন ধরণের ম্যালওয়্যার আক্রমণ এবং হ্যাকিং অটেম্প্টের লক্ষ্য করে। তাদের সবচেয়ে কমন হ্যাকিং টেকনিক হলো সার্চ ইন্ডেক্স ম্যানিপুলেট করে অযোগ্য কন্টেন্টকে প্রতিষ্ঠিত সার্চ পজিশনে আনান। এই ব্ল্যাক হ্যাট SEO (হ্যাকিং) টেকনিককেও 'ওয়ার্ডপ্রেস ফার্মা হ্যাক বা SEO স্প্যাম' নামে ডাকা হয়।
হ্যাকাররা কেন ওয়ার্ডপ্রেস সাইটকে ফার্মা হ্যাকের লক্ষ্য করে?
উত্তর সহজ। অনলাইন সার্চ মূল্যবান রেফারেলের প্রধান উৎস, এবং SEO হ্যাক এটি অর্জনের সবচেয়ে সহজ উপায় প্রয়োজনীয় পরিশ্রম ছাড়া। এটি হ্যাকারদের সার্চ ইঞ্জিন রেজাল্ট পেজে (SERP) একটি লেজিটিমেট জায়গা নিশ্চিত করে হাই-অথরিটি সাইট হ্যাক করে এবং সেগুলোকে স্প্যাম রিডাইরেকশন হ্যাক দিয়ে ইনফেক্ট করে। সাম্প্রতিক এমন একটি আক্রমণ, "ফার্মা হ্যাক" বা "ফার্মা SEO স্প্যাম" কিছুটা স্প্যাম লিংক ইনজেকশন আক্রমণের মতো যা প্রকাশে আসেছে, এবং হ্যাকারদের দ্বারা ব্যবহৃত সবচেয়ে সাধারণ ব্ল্যাক হ্যাট SEO টেকনিকগুলির মধ্যে একটি বলে পাওয়া গেছে।
ফার্মা হ্যাক কী?
ফার্মা হ্যাক হলো একটি ম্যালওয়্যার ইনফেকশন যা ওয়ার্ডপ্রেস ওয়েবসাইটকে ইনফেক্ট করে এবং একটি লেজিটিমেট সাইটকে স্প্যামি পেজে রিডাইরেক্ট করে যা নকল ব্র্যান্ডেড পণ্য বা বiegel ড্রাগস যেমন ভিয়াগ্রা এবং সিয়ালিস বিক্রির বিজ্ঞাপন প্রদর্শন করে। কখনও কখনও অন্যান্য ফার্মা প্রোডাক্টের ইনফেকশনও হতে পারে। তবে, ভিয়াগ্রা এবং সিয়ালিস সবচেয়ে কমন।
সাম্প্রতিক একটি ওয়ার্ডপ্রেস ফার্মা হ্যাকে, আমরা হ্যাকের একটি সোফিস্টিকেটেড ভার্সন দেখেছি। এই ভার্সনে, হ্যাকাররা গুগল সার্চ রেজাল্টকে ওয়েবসাইটের নাম টাইটেলে দিয়ে টেইলর করল। এটি লোকেদের বিশ্বাস করিয়ে দেয় যে একটি লেজিটিমেট ওয়েবসাইট আসলে ফার্মা প্রোডাক্ট সম্পর্কে।
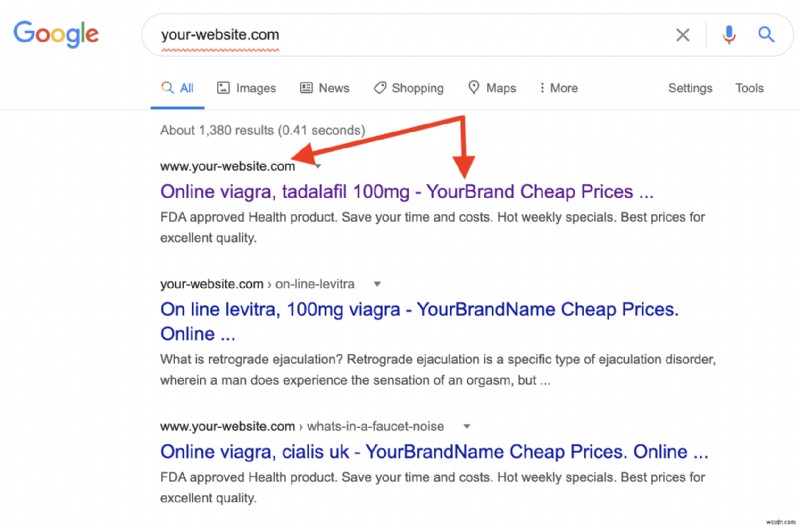
আপনার ওয়ার্ডপ্রেস সাইট ফার্মা হ্যাক দ্বারা ইনফেক্টেড কিনা খুঁজে বের করার উপায়
SEO স্প্যাম সনাক্ত করা কঠিন কারণ এটি ওয়েবমাস্টারদের সরাসরি দৃশ্যমান নয়। স্প্যামাররা তাদের কাজ লুকাতে সবকিছু করে, 'cloaking'-এর মতো প্র্যাক্টিস ফলো করে। তবে, আপনি চেক করতে পারেন আপনার ওয়েবসাইট ফার্মা হ্যাক দ্বারা ইনফেক্টেড কিনা। পড়তে থাকুন জানতে পারেন কীভাবে ওয়ার্ডপ্রেস ফার্মা হ্যাক খুঁজে বের করবেন:
মেথড ১: গুগল সার্চ দিয়ে চেক করুন
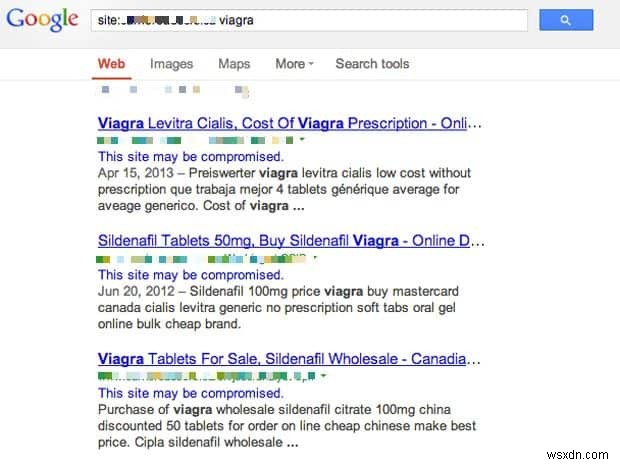
viagra wp-page এর মতো কীওয়ার্ড দিয়ে গুগল সার্চ করলে আক্রান্ত ওয়েবসাইটের তালিকা দেখানো হয়। কিন্তু, গুগলের ওয়েবমাস্টার পলিসির ফলে, আক্রান্ত ওয়েবসাইটগুলো প্রথম পেজে দেখা যায় না। তাই, আপনাকে পেজ ৩ বা ৪ পর্যন্ত স্ক্রোল করতে হবে। আপনার ওয়েবসাইট সার্চে আসলে, মানে আপনি ওয়ার্ডপ্রেস ফার্মা হ্যাক বা অন্যান্য ব্ল্যাক হ্যাট SEO স্প্যামের শিকার।
এই তালিকায় শুধু ইনফেক্টেড ওয়েবসাইট নয়, নকল পেজও দেখায়। এτοι পেজে ক্লিক করলে আপনাকে অন্যান্য পেজে রিডাইরেক্ট করতে পারে অথবা ইনফেকশনের ফলে একই পেজে কন্টেন্ট লোড হতে পারে।
আপনার ওয়েবসাইটের কোন পেজ viagra SEO স্প্যাম দ্বারা ইনফেক্টেড সেটি জানতে। গুগল সার্চে আপনার ডোমেইন নামের সাথে 'viagra' কীওয়ার্ড যোগ করুন অর্থাৎ viagra mydomain.com। কখনও কখনও আপনার ওয়েবসাইটের কয়েক পেজই ইনফেক্টেড থাকে, এবং সেগুলো আপনার কাছে দৃশ্যমান নয়। এই সার্চ उन ইনফেক্টেড পেজগুলো বের করবে। যদি সেগুলো ভিয়াগ্রা এবং সিয়ালিস বিক্রির ওয়েবসাইটে রিডাইরেক্ট করে, তবে আপনি SEO স্প্যাম দ্বারা ইনফেক্টেড। কখনও কখনও রিডাইরেক্ট না করে ইনফেকশনের ফলে কন্টেন্ট একই পেজে লোড হয়।
মেথড ২: গুগল বট হিসেবে রেজাল্ট চেক করুন
যে কথা বলা হয়েছে, এই স্প্যাম পেজগুলো সার্চ ইঞ্জিনে দৃশ্যমান নয় কিন্তু সার্টেন ইউজার এজেন্ট, যেমন গুগলবট, সেগুলো দেখতে পারে। গুগলবট কী দেখে সেটি দেখতে আপনি ব্রাউজার User-Agent Switcher ব্যবহার করতে পারেন। আপনি Chrome বা Firefox-এর জন্য একটি ইনস্টল করতে পারেন।
- আপনার পছন্দের User-Agent Switcher অ্যাড-অন ইনস্টল করুন
- ইনফেক্টেড ওয়েবপেজে নেভিগেট করুন
- User-Agent স্ট্রিং এডিট করুন নিচের যেকোনো একটি দিয়ে:
a) Mozilla/5.0 (compatible; Googlebot/2.1; +https://www.google.com/bot.html)
b) Googlebot/2.1 (+https://www.google.com/bot.html) - পেজে রাইট-ক্লিক করে পেজ সোর্স ভিউ করুন। এতে আপনি রিডাইরেক্টটি দেখতে পারবেন।
নোট: User-Agent Switcher খুব দীর্ঘক্ষণ এক্টিভ রাখলে আপনাকে ভালো সিকিউরיטי মেইনটেইন করার ওয়েবসাইটগুলো থেকে ব্লক বা ব্ল্যাকলিস্টেড হতে পারে কারণ আপনি তাদের কাছে গুগলবট হিসেবে প্রদর্শিত হবেন।
এভাবে, আপনি যদি Drupal CMS বা PHP সাইটে ফার্মা হ্যাক রিমUভ করতে চান তবে Drupal pharma hack guide পড়ুন।
ওয়ার্ডপ্রেস ফার্মা হ্যাকের анатомি
ঘটনা
একটি ওয়ার্ডপ্রেস ফার্মা হ্যাক পরিচালনা করতে, আক্রমণকারী প্রথমে একটি পরিচিত ভালনারেবিলিটি বা জিরো-ডে এক্সপ্লয়েট এক্সপ্লয়েট করে। এখানে একটি এক্সহাস্টিভ তালিকা দেওয়া হলো যেসব কেসে কী কী ভুল হতে পারে। সহজ করার জন্য, কিছু সবচেয়ে কমন কারণ নিচে:
- ফল্টি কোডিং স্ট্যান্ডার্ডের কারণে SQL ইনজেকশন বা XSS ঘটে। এই দুটোর ওপর ট্যাব রাখা ভালো আইডিয়া।
- দুর্বল অ্যাকাউন্ট বা FTP পাসওয়ার্ড দ্বিতীয় প্রধান কারণ। সাম্প্রতিকভাবে, Linux Gen-এর GitHub রিপোজিটরিও দুর্বল শংসাপত্রের কারণে হ্যাক হয়েছিল।
- অধিকাংশ সময়, কন্টেন্ট লিস্টিং এবং এরর ডিসপ্লে ইনাবল থাকে। ফলে গুরুত্বপূর্ণ ফাইলগুলো নেটে খুলে পড়ে থাকে।
- অনপ্যাচড বা পুরনো প্লাগইন ব্যবহার করা ওয়ার্ডপ্রেস হ্যাকের প্রধান কারণlerden একটি। আপডেটেড থাকুন!
পারসিস্টেন্স
ওয়ার্ডপ্রেস ফার্মা হ্যাক রুট ডিরেক্টরির কন্টেন্ট পরিবর্তন করে কাজ করে। অধিকাংশ স্প্যাম আক্রমণ /misc ফোল্ডার এবং /includes ফোল্ডারের মাধ্যমে হয়। স্প্যামাররা পারসিস্টেন্স (দীর্ঘকালিন অ্যাক্সেস) জানে যাবতীয় মেথডে:
index.php, wp-page.php, nav.phpইত্যাদি ফাইল মডিফাই করে।leftpanelsin.php, cache.phpএর মতো নতুন পেজ যোগ করে।xmlrpc.phpএডিট করে ওয়েবমাস্টারের 의해 ডিটেকশন এড়াতে।- বেস৬৪ এনকোডিং ব্যবহার করে কোড অবফাসকেট করে।
- স্প্যাম ফাইলগুলো
/imagesফোল্ডারের ভিতরে লুকিয়ে রাখে। ওয়েব ক্রলার এখানে ফাইল থাকার আশা করে না তাই ডিটেকশন এড়ায়। - ফাইল এক্সটেনশনের আগে ডট যোগ করে। তাই পেজকে
.somefileহিসেবে রিনেম করে অনদেখা করে। - Cloaking: ইউজার-এজেন্টের ভিত্তিতে ওয়েব ক্রলার ভেদ করা। ফলে গুগলবট যা দেখে সেটি মোজিলা ইউজার যা দেখে তার থেকে ভিন্ন।
- ক্রন জব ব্যবহার করে পুনরায় ইনফেক্ট করা।
ফলাফল
- আপনার ওয়েবসাইট কঠোর পরিশ্রমে অর্জিত রেপুটেশন হারায় ভিয়াগ্রা এবং সিয়ালিস অ্যাড প্রদর্শনের ফলে।
- গুগল দ্বারা ব্ল্যাকলিস্টেড হতে পারেন, যা রেপুটেশন ফিরিয়ে আনা কঠিন করে।
- আপনার ব্যবহারকারীরা আপনার ওয়েবসাইটে আস্থা হারায়।
- আপনার সার্চ র্যাঙ্কিং হামা খায় এবং নিচে নামে।
- আপনার ওয়েবসাইট যেসব ওয়েবসাইটের জন্য ক্লিক জেনারেট করতে শুরু করে সেগুলোর জন্য আপনি কঠোর পরিশ্রম করেছিলেন।
গুগল আপনার ওয়েবসাইটের জন্য ফার্মা স্প্যাম রেজাল্ট দেখাচ্ছে? চ্যাট উইজেটে আমাদের মেসেজ দিন।
ওয়ার্ডপ্রেস ফার্মা হ্যাক কীভাবে ফিক্স করবেন
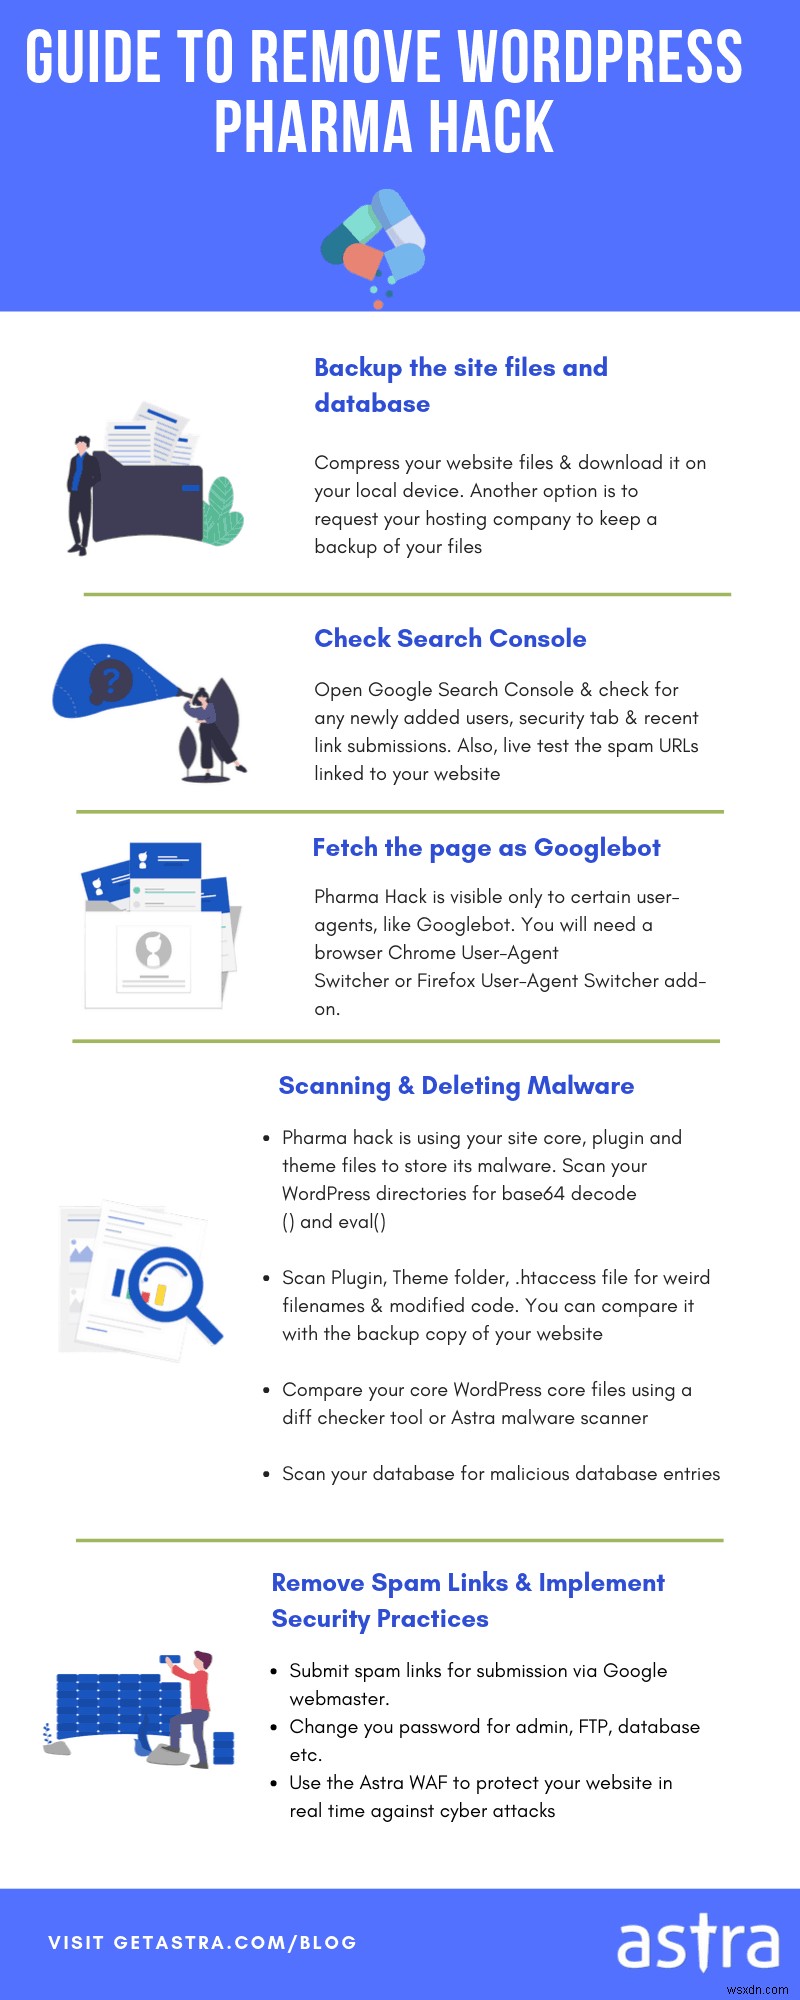
ওয়ার্ডপ্রেস ফার্মা হ্যাক লুকানো থাকে। তাই ইনফেক্টেড ফাইল খুঁজে বের করে রিমUভ করা কিছুটা দীর্ঘ এবং ক্লান্তিকর কাজ। আপনাকে ফার্মা হ্যাক রিমUভ করতে নিচের ধাপগুলো ফলো করতে হবে:
১. ব্যাকআপ নিন
আপনার ওয়েবসাইটের সম্পূর্ণ ব্যাকআপ তৈরি করা একটি সুপারিশ করা প্র্যাক্টিস। ক্লিনআপ প্রক্রিয়ায় কিছু ভুল হলে এটি কাজে আসতে পারে। তাই, সবসময় নিশ্চিত করুন আপনার একটি ব্যাকআপ কৌশল প্রস্তুত। ব্যাকআপে অপরিহার্যভাবে কোর ফাইল, ডাটাবেস, এবং প্লাগইন ও থিম ফাইল থাকা উচিত।
২. আপনার ওয়েবসাইট ম্যালওয়্যার স্ক্যান করুন
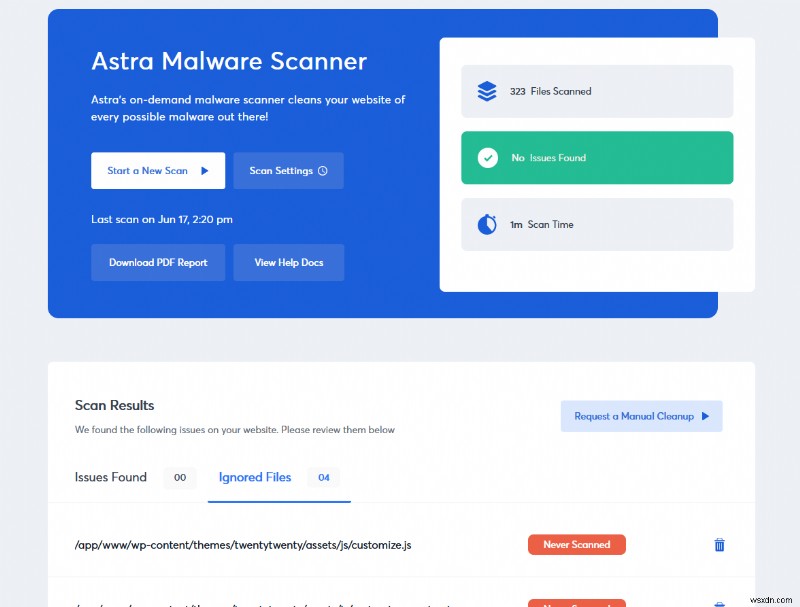
VirusTotal-এর মতো অনলাইন ম্যালওয়্যার স্ক্যানিং টুল ব্যবহার করুন ইনফেকশন ফ্ল্যাগ করতে। আপনি আস্ট্রার ম্যালওয়্যার স্ক্যানারও ট্রাই করতে পারেন আরও এক্যুরেট স্ক্যানিং এর জন্য। এটি মিনিটেই আপনার ওয়েবসাইটের সকল ম্যালিশিয়াস ফাইল ও কোড ফ্ল্যাগ করবে এবং আপনার জন্য ম্যালওয়্যার রিমUভাল প্রক্রিয়া ত্বরান্বিত করবে।
৩. যেকোনো ইনফেক্টেড ফাইল রিমUভ করুন
FTP এর মাধ্যমে আপনার হোস্টিং সার্ভারের সাথে কানেক্ট করুন। আপনি ফাইল ম্যানেজারও ব্যবহার করতে পারেন। তারপর, /wp-contents/ ফোল্ডারে নেভিগেট করুন এবং প্লাগইনে হ্যাক করা ফাইল খুঁজে বের করুন।
হ্যাক করা ফাইলগুলোর নামে .class, .cache, .old এর মতো শব্দ থাকবে যাতে প্লাগইন ফাইল হিসেবে ক্যামোফ্লাজ করতে পারে। ফাইল নামের সামনে একটি ডট (.) থাকলে সেটি হিডেন থাকে যদি না "show hidden files" অপশন সিলেক্ট করা থাকে। এমন যেকোনো ফাইল রিমUভ করুন।
৪. টেম্প ডিরেক্টরি ক্লিয়ার করুন
/wp-contents/temp/ ডিরেক্টরি ইনফেকশনের ফলে দেখা দিতে পারে। /wp-contents/temp/ এ যান এবং এর কন্টেন্ট ক্লিয়ার করুন। হ্যাকাররা টেম্প ফোল্ডার এবং TMP ফাইল ব্যবহার করে ম্যালওয়্যার ইনস্টলেশন সময় যেকোনো করপশন এড়াতে।
৫. .htaccess ফাইল চেক করুন
.htaccess ফাইল একটি সার্ভার কনফিগারেশন ফাইল। এটি সার্ভার রিকোয়েস্ট কীভাবে প্রসেস হবে সেটি ডিফাইন করে। হ্যাকাররা এই ফাইলের শক্তি ব্যবহার করে আপনার ওয়েবসাইটে ব্যাকডোর তৈরি করে। নিচের কোডের মতো কোড খুঁজে বের করুন:
RewriteEngine On
RewriteCond %{ENV:REDIRECT_STATUS} 200
RewriteRule ^ - [L]
RewriteCond %{HTTP_USER_AGENT} (google|yahoo|msn|aol|bing) [OR] #checks for Google, Yahoo, msn, aol and bing crawler
RewriteCond %{HTTP_REFERER} (google|yahoo|msn|aol|bing)
RewriteRule ^(.*)$ somehackfile.php?$1 [L] #redirects to a hack file
আপনি .htaccess ফাইল রিজেনারেটও করতে পারেন।
- আপনার ওয়ার্ডপ্রেস ড্যাশবোর্ডে যান।
- Settings-এ ক্লিক করুন, তারপর Permalink সিলেক্ট করুন।
- Save-এ ক্লিক করুন!
৬. ডাটাবেস থেকে ম্যালিশিয়াস কোড রিমUভ করুন
ডাটাবেসে যেকোনো পরিবর্তন করার আগে ব্যাকআপ নেওয়া অত্যন্ত সুপারিশ করা। আপনি যদি আগে কখনো না করেছেন, তবে এখনই করুন, কারণ এই ধাপটি সংবেদনশীল হতে পারে।
এই ধাপের জন্য, আপনি প্রফেশনাল ম্যালওয়্যার রিমUভাল সার্ভিস কিনতে পারেন বা নিজে আপনার ডাটাবেস ক্লিন করার চেষ্টা করতে পারেন।
- phpMyAdmin-এ যান
- ডাটাবেস সিলেক্ট করুন
- wp_options টেবিলে ক্লিক করুন
- Search ট্যাব ব্যবহার করে ম্যালিশিয়াস এন্ট্রি সার্চ করুন
সার্চ করার জন্য কিছু ম্যালিশিয়াস এন্ট্রি:
- wp_check_hash
- class_generic_support
- widget_generic_support
- ftp_credentials
- fwp
নোট: wp_options টেবিল থেকে গুরুত্বপূর্ণ ইনফরমেশন ডিলিট না করার জন্য খুব সতর্ক থাকুন, কারণ এটি আপনার ওয়েবসাইটকে ম্যালফাংশন এবং ক্র্যাশ করতে পারে।
নোট: আপনি যদি টেকনিক্যালি তত দক্ষ না হন, তবে এক্সটার্নাল হেল্প নেওয়া ভালো।
৭. সন্দেহজনক কোড খুঁজে বের করুন এবং রিমUভ করুন
সন্দেহজনক লুকানো কোড প্রায়শই ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হওয়ার প্রধান কারণ। স্যাম্পল কোডটি সম্ভবত এইরকম দেখাবে:
<ul id="menu">
<li><a href="attackerdomain.com">Something1</a></li>
এই ধরনের কোড আপনার ওয়েবসাইটকে আক্রমণকারী-নিয়ন্ত্রিত ডোমেইনে রিডাইরেক্ট করে। তাই আপনার সাথে অপরিচিত যেকোনো ডোমেন চেক করা ভালো আইডিয়া। এটি ওয়ার্ডপ্রেস ফার্মা হ্যাকের প্রধান কারণগুলোর একটি।
প্রায়শই আক্রমণকারীরা তাদের কোড বেস৬৪-এ লুকিয়ে রাখে ডিটেকশন এড়াতে। উদাহরণস্বরূপ, attackerdomain.com কিছুটা এইরকম দেখাবে "YXR0YWNrZXJkb21haW4uY29t", যা সনাক্ত করা কঠিন। ফাইলে বেস ৬৪ এনকোডিং সার্চ করতে grep কমান্ড সাহায্য করতে পারে:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> b64-detections.txtএই কোডটি মূলত আপনার পছন্দের .php ফাইলগুলিতে বেস৬৪ এনকোডিং সার্চ করে। তারপর রেজাল্ট b64-detections.txt নামে ফাইলে স্টোর করে। অবশেষে, আপনি অনলাইন রিসোর্স ব্যবহার করে এগুলো ডিকোড করে দেখতে পারেন পর্দার পেছনে কী হচ্ছিল।
৮. টেম্প ডিরেক্টরি ক্লিয়ার করুন
/wp-contents/temp/ এ যান এবং এর কন্টেন্ট ক্লিয়ার করুন। হ্যাকাররা টেম্প ফোল্ডার এবং TMP ফাইল ব্যবহার করে ম্যালওয়্যার ইনস্টলেশন সময় যেকোনো করপশন এড়াতে।
৯. কন্টেন্ট ডিফারেন্স স্ক্যান করুন
আপনি অনলাইন প্লাগইন ব্যবহার করে ফাইল পরিবর্তন স্ক্যান করতে পারেন। এর একটি উদাহরণ হলো Exploit Scanner। এটি ওয়ার্ডপ্রেসের অফিসিয়াল রিপোজিটরিতে উপস্থিত সকল কোর ফাইল এবং থার্ড পার্টি ফাইল স্ক্যান করে সন্দেহজনক এবং অস্বাভাবিক ফাইল নাম বা এন্ট্রির জন্য।
কোন ফাইলগুলো হ্যাক হয়েছে সেটি বের করার পর, আপনি হয় ইনফেক্টেড কোড ডিলিট করতে পারেন বা প্লাগইন ফাইলগুলো রিস্টোর করতে পারেন। কোড ভালোভাবে ক্লিন করা গুরুত্বপূর্ণ – কোনো ম্যালিশিয়াস কোড বাকি থাকলে আপনার ওয়েবসাইট পুনরায় ইনফেক্টেড হতে পারে।
ওয়ার্ডপ্রেস ফার্মা হ্যাক প্রতিরোধ করা
- আপনার ওয়েবসাইট এবং ডাটাবেস লগইনের জন্য শক্তিশালী ইউজার শংসাপত্র এবং পাসওয়ার্ড ব্যবহার করুন। হ্যাকাররা সহজে দুর্বল ইউজার শংসাপত্র ব্রুট-ফোর্স করে আপনার ওয়েবসাইটে হ্যাক করতে পারে।
- আপনার ওয়ার্ডপ্রেস সাইটের জন্য ওয়েবসাইট ফায়ারওয়াল ইমপ্লিমেন্ট করুন। এটি আপনাকে ফার্মা হ্যাক ইনফেকশন থেকে সিকিউর করবে এবং rộng ব্যাপারে সাইবার হুমলা থেকে রক্ষা করবে।
- ফোল্ডার পারমিশন সীমাবদ্ধ করুন অনাঙ্কাঙ্ক্ষিত অ্যাক্সেস এড়াতে।
- আপনার ওয়ার্ডপ্রেসে যেকোনো সন্দেহজনক বা অনব্যবহৃত প্লাগইন এবং থিম ডিজেবল বা আনইনস্টল করুন। অধিকাংশ প্লাগইন এবং থিম হ্যাকারদের জন্য সহজ এন্ট্রি পয়েন্ট হয়ে ওঠে তাদের ভালনারেবিলিটির কারণে।
- আপনার CMS কোর, প্লাগইন, বা থিম ভার্সন পুরনো হলে অবিলম্বে আপডেট করুন যাতে ভালনারেবিলিটি এক্সপ্লয়েটেশন প্রতিরোধ করা যায় যা আপনাকে ফার্মা হ্যাকের শিকার করতে পারে।
- আপনার ওয়ার্ডপ্রেস সাইটে উপস্থিত সকল সিকিউরিটি লুপহোল এবং ভালনারেবিলিটি জানা সবসময় ভালো প্র্যাক্টিস। যেসম্ভাব্য সিকিউরিটি লুপহোল كشف করে এবং হ্যাকাররা সুযোগ পাওয়ার আগে সেগুলো ফিক্স করতে – আপনার ওয়েবসাইট(গুলো) এর নিয়মিত সিকিউরিটি অডিট করুন এবং ফার্মা হ্যাকের মতো হ্যাক থেকে রক্ষা পান।