

ওয়েবসাইট বিশ্লেষণের জন্য পপুলার WordPress প্লাগইন Slimstat-এ 4.8 এবং তার আগের সংস্করণগুলিতে সংরক্ষিত ক্রস-সাইট স্ক্রিপ্টিং (XSS) দুর্বলতা পাওয়া গেছে। বর্তমানে এটি ১,০০,০০০+ ওয়েবসাইটে ইনস্টল করা আছে। Slimstat একটি প্রখ্যাত প্লাগইন যা রিয়েল-টাইমে ওয়েবসাইট অ্যানালিটিক্স ট্র্যাক করে, এক্সেস লগ, রিটার্নিং কাস্টমার, রেজিস্টার্ড ইউজার, জাভাস্ক্রিপ্ট ইভেন্ট ইত্যাদির রিপোর্ট দেয়। WordPress-এ এই নিচের জনপ্রিয় প্লাগইন হওয়ায়, এর XSS দুর্বলতাটি নিশ্চিতভাবেই সনসনী ফেলেছে।
Slimstat WordPress প্লাগইনের ঝুঁকির বর্তমান অবস্থা
এই দুর্বলতাটি কোনো অথেনটিকেটেড ইউজারকে 4.8 বা তার আগের সংস্করণের এক্সেস লগে জাভাস্ক্রিপ্ট ইনজেক্ট করার অনুমতি দেয়। প্লাগইন ডেভেলপাররা দ্রুতই সমস্যাটি সমাধান করেছেন এবং আপডেটেড সংস্করণ 4.8.1 প্লাগইন ডিরেক্টরিতে প্রকাশ করেছেন। তবে আপনি যদি এখনও প্যাচ করা সংস্করণে আপডেট না করে থাকেন, তবে ঝুঁকি বनी हुई আছে।
Slimstat WordPress প্লাগইন দুর্বলতার τεχνিক বিবরণ
এই দুর্বলতার কারণে, যেকোনো অথেনটিকেটেড ভিজিটর প্লাগইনের এক্সেস লগ ফাংশনালিটিতে αυ의নির্দিষ্ট জাভাস্ক্রিপ্ট কোড ইনজেক্ট করতে পারে, যার জন্য Slimstat প্রধানত ব্যবহৃত হয়। এই এক্সেস লগ প্লাগইনের এক্সেস লগ পেজ এবং অ্যাডমিন ড্যাশবোর্ড থেকে অ্যাক্সেসযোগ্য।
এক্সেস লগ ব্যবহারকারীর ওয়েবসাইটে এক্সেস রিকোয়ারেস্টের বিবরণ রাখে, যেমন IP ঠিকানা, সার্ভার বিবরণ, হোস্টিং বিবরণ ইত্যাদি।
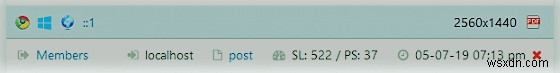
Slimstat-এ, কোনো ক্ষতিকর ব্যবহারকারী প্লাগইনের এক্সেস লগে আত্মসাত কোড ইনজেক্ট করতে পারে। এটি অ্যাডমিন লগইন করার সাথে সাথে এক্সিকিউট হবে।
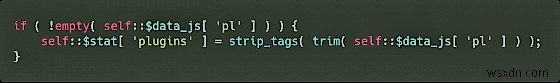
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, এই প্লাগইনে শুধুমাত্র একটি স্যানিটাইজেশন মেথড আছে, অর্থাৎ strip_tags, যা শুধু ইনসার্ট করা প্লাগইন ভ্যালু থেকে ট্যাগগুলো সরিয়ে দেয়। এই স্যানিটাইজেশন κριটেরিয়াটি সহজে ছল করা যায় একটি সিঙ্গেল কোট ব্যবহার করে এবং তারপর একটি ইভেন্ট হ্যান্ডলার যোগ করে।
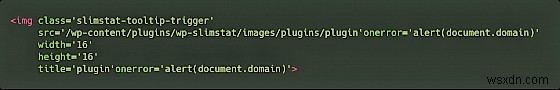
এখানে প্লাগইনের জন্য ইমেজ কীভাবে জেনারেট করা হয়, যেখানে $a_plugin হলো প্লাগইন:
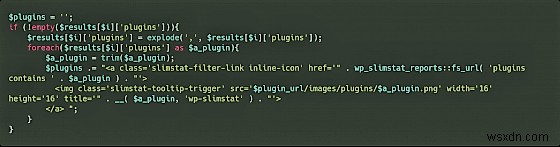
ফলস্বরূপ, একটি এরর ঘটে (ছবিতে দেখানো হয়েছে) plugin’onerror’। যেহেতু রিকোয়ারেস্ট এক্সিকিউট করা যায়নি, এটি একটি সম্ভাব্য XSS দুর্বলতা হিসেবে সংরক্ষিত হয়।
Slimstat এক্সপ্লয়েটের ঝুঁকি কমাতে আপডেট করুন
দুর্বল প্লাগইন পরিস্থিতিতে, আপনি স Bangladeshnur संस्कরণ আপডেট করার 것 빼고는 কিছুই করতে পারেন না এবং সব প্রতিরোধমূলক নিরাপত্তা ব্যবস্থা হাতের কাছে রাখতে হবে। আপডেট করার পাশাপাশি, একটি רציף এবং جامع ওয়েব ফায়ারওয়ার থাকা উচিত যা XSS, SQLi, CSRF এবং অন্যান্য সাধারণ সাইবার আক্রমণ ব্লক করবে। Astra একটি এমন ফায়ারওয়ার অফার করে, যা আপনার ওয়েবসাইটে যেকোনো আক্রমণের চেষ্টা মনিটর, ব্লক এবং রিপোর্ট করবে। এখনই Astra ডেমো পाने জন্য এখানে ক্লিক করুন।
