

'Tis the season to be jolly, কিন্তু ফেসবুক আপনার আনন্দের জন্য একটি সিরিয়াস হুমকি।
না, আমরা সময় নষ্ট করা বা অন্যের সাফল্য দেখে বিষণ্ণ হওয়ার বিষয়ে কুড়াচ্ছি না। বরং, আপনাকে চিন্তা করা উচিত সাইবার অপরাধীরা কীভাবে ফেসবুক ব্যবহার করছে আপনাকে সкам করার জন্য—এবং, দুটি ক্ষেত্রে, আপনাকে অপরাধে যোগ দিচ্ছে!
১. সিক্রেট সিস্টার সкам
যেটি যেন নতুন উৎসবিক সনক, আসলে সেটি উৎসবিক ফরেড।
"সিক্রেট সিস্টার"-র উৎস সম্ভবত Secret Santa-এ। আপনি ১০ ডলার দেন এক গিফ্টের জন্য, এবং ৬ থেকে ৩৬টি ফিরে পাবেন। কী সমস্যা হতে পারে?
অসলে, অনেক। পুরনো নিয়ম—"যদি শুনতে সত্যি হয় এমন ঠাক করে, তবে সেটি সত্যি নয়"—এখানে বিশেষ প্রাসঙ্গিক। পোস্টের শব্দবিন্যাস ভিন্ন হয়, কিন্তু সাধারণত বলা হয় "যেকোনো বয়সের মহিলারা" ১০ ডলার বা বেশি দান করলে একটি উপহার, এবং তারপর কমপক্ষে ছয় গুণ আইটেম ফিরে পাবেন "সিক্রেট সিস্টার প্রি-হোলিডে গিফ্ট এক্সচেঞ্জ"-এর অংশ হিসেবে। ক্রিসমাস চাপদायक সময়, তাই র্যান্ডম স্টকিং ফিলার পাওয়া ভালো আইডিয়া মনে হয়।
হ্যাঁ, আপনি ১০ ডলার দিতে পারেন... কিন্তু কিছুই ফিরে পাবেন না। এটা যদি পরিচিত লাগে, কারণ গত বছর ফেসবুকে একই কৌশল চলে আসেছিল, এবং তার আগে দশক ধরে পাইরামিড স্কিম লোকেদের ঠগছে।
ব্যাংক অ্যাকাউন্ট ক্ষতিগ্রস্ত করার পাশাপাশি, এই জালসাজি গুরুতর পরিণতি আনে—এটি আইনতঃ غیرকানুনি, আপনার প্রদেশের ওপর নির্ভর করে। Cookeville Police Department-এর একজন প্রতিনিধি ব্যাখ্যা করেন:
গিফ্ট এক্সচেঞ্জ চেইন লেটার স্কিমের একটি আধুনিক সংস্করণ এবং এটি غیرকানুনি। চেইন লেটারগুলো মূলত জুয়ার রূপ এবং মেইল দিয়ে পাঠালে Title 18, United States Code, Section 1302, the Postal Lottery Statute লঙ্ঘন করে।
যুক্তরাষ্ট্র থেকে শুরু হয়ে এটি দ্রুত বিশ্বব্যাপী ছড়িয়ে পড়েছে। WhatsApp-এর মতো ভিন্ন সোশ্যাল মিডিয়া সার্ভিসেও এর অল্টারেশন পাওয়া যাবে তে কোনো আশ্চর্য নয়।
আপনি কী করতে পারেন? ফেসবুক সкамটি জানে, তাই আপনার নিউজফিডে দেখলে রিপোর্ট করুন। শুধু পোস্টের উপরের ডানের ডাউনওয়ার্ড অ্যারোতে ক্লিক করুন, তারপর Report Post ক্লিক করুন—সেখান থেকে আপনার কারণ বেছে নিন, এবং নির্দেশনা অনুসরণ করুন।
এবং একমাত্র অন্য পরামর্শ স্বভাবিক: কোনো টাকা পাঠাবেন না!
২. ক্ষতিকর মেসেঞ্জার এক্সটেনশন
আমাদের অধিকাংশ লোক বন্ধু বা পরিবারের সদস্য থেকে পাঠানো লিংক বা আট্যাচমেন্টে আস্থা রাখি, কিন্তু সাম্প্রতিক একটি সкам এই মিথ্যা নিরাপত্তা বোধের ওপর খেলা করছে।
স্কামটি হচ্ছে একটি ইনফেক্টেড অ্যাকাউন্ট একটি ফটো পাঠায় Scalable Vector Graphics (SVG) ইমেজ হিসেবে: এই XML-ভিত্তিক ইমেজ এবং অ্যানিমেশন ফরম্যাট ১৯৯৯から ডেভেলপমেন্টে আছে, এবং সকল বড় ব্রাউজার সাপোর্ট করে। ফটোতে ক্লিক করলে (যেটি প্রিভিউ দেখায় না) আপনাকে একটি নকল YouTube পেজে রিডাইরেক্ট করে, এবং আপনাকে জানায় আপনি ভিডিও দেখতে পারবেন না Google Chrome-এর জন্য একটি এক্সটেনশন ছাড়া।
এক্সটেনশনটি একবার ডাউনলোড করলে, এটি পটভূমিতে শান্তি থেকে আপনার ডেটা খেয়ে যাচ্ছে, যার মধ্যে অন্তর্ভুক্ত কিন্তু সীমাবদ্ধ নয়: আপনার ইউজারনেম, পাসওয়ার্ড, অনলাইন ব্যাংকিং ডিটেইলস, ইমেইল, আপনি যেসব ওয়েবসাইট ঘুরেন, এবং যেকোনো Personally Identifiable Information (PII)। এটি PayPal, Amazon, বা পেমেন্ট ডিটেইলস চাওয়া অন্যান্য সার্ভিসের নকল সংস্করণ তৈরি করতে পারে।
এটি আপনার ফেসবুক অ্যাকাউন্টে পিগি-ব্যাক করে এবং SVG ফাইলটি আপনার সকল কন্ট্যাক্টকে পাঠায়।zenietheless, এটি নেটওয়ার্ক জুড়ে অবিশ্বাস্যভাবে দ্রুত ছড়িয়ে পড়েছে, তাই আপনি ইতিমধ্যে এই সкамটি দেখেছেন সেটি কোনো আশ্চর্য নয়।
ফেসবুক এই ইস্যু সমাধান করলো, SVG ফাইল ফিল্টার করে, এবং ক্ষতিকর এক্সটেনশন Google Store থেকে সরিয়ে ফেলা হয়েছে, তাই তত্ত্বে সমস্যাটি সমাধান হয়েছে।
ওহ, কিন্তু এটি র্যানসমওয়্যার!
সেটি আসলে Locky র্যানসমওয়্যারের একটি ভেরিয়েন্ট যা গত বছর ইন্টারনেটে আতঙ্ক ছড়িয়েছিল। এটি সাধারণত আপনার কম্পিউটার লক করে (এটি colloquialism), আপনার সকল ফাইল এনক্রিপ্ট করে, এবং বিটকয়িন দিয়ে পেমেন্ট চায়। ভিক্টিমরা আসলে বন্দি থাকে কারণ কোনো ফ্রি ডিক্রিপশন সফটওয়্যার নেই। আপনার অন্য অপশন হচ্ছে হার্ড ড্রাইভ সম্পূর্ণ ওয়াইপ করে সকল ফাইল হারানো।
অতএব, Locky ম্যালওয়্যারের একটি রূপ যা সহজে হারানো যায় না, যা মে এবং জুন ২০১৬-এ মুখর হয়েছিল। এটি Nemucod ম্যালওয়্যার ডাউনলোডারের মাধ্যমে ফিরে এলো, SVG ইমেজের ভেসে, এবং এই মাসে লক্ষ্য করা হয়। সাইবার অপরাধীরা ফেসবুক ও Google-এর প্রচেষ্টা বাইপাস করার পথ খুঁজে পাবে সেটি নৈবতার ব্যাপার।
আপনি কী করতে পারেন? প্রথমে, SVG ফাইলে ক্লিক করবেন না। এই সкамটি সুবিধাজনকভাবে স্পষ্ট ছিল কারণ এর সাথে কোনো টেক্সট ছিল না—কোনো পারসোনালাইজড মেসেজ নেই, কিছুই নেই। সেটি আপনাকে সতর্ক করা উচিত যে কিছুটা ভুল আছে। যিনি পাঠিয়েছেন বলে মনে হয় তার সাথে যোগাযোগ করুন, এবং তাদের সতর্ক করুন তাদের অ্যাকাউন্ট সম্ভবত ইনফেক্টেড। এটি এখন সমস্যা নয় এমনকি, কিন্তু আমরা আশা করি Locky অবিলম্বে অন্য রূপ ধারণ করবে।
আপনি যদি চিন্তিত হন আপনি ইতিমধ্যে শিকার হয়েছেন, এক্সটেনশনটি আনইনস্টল করুন Menu > More Tools > Extensions-এ ক্লিক করলে, তারপর ফরেড এক্সটেনশনটি লোকেট করুন এবং Remove from Chrome সিলেক্ট করুন।
শুধু ফেসবুক নয়: LinkedIn-ও ম্যালওয়্যার ইনফেক্টেড ইমেজের রিপোর্ট এসেছে, তাই আপনার ইনস্টINCTসহ বিশ্বাস করুন। কিছু ঠিক না লাগলে, ক্লিক করবেন না।
৩. দ্য ব্লেসিং লুম
জালসাজির বিবর্তনের আরেকটি উদাহরণ।
আপনাকে একটি মেসেঞ্জার অ্যাপে আমন্ত্রণ পাওয়া যাবে—হতে পারে Facebook Messenger বা অধিকাংশসময় WhatsApp। আপনাকে একটি লুম দেখানো হবে, একক নাম ঠিক tengahে, তারপর شاخা প্রশাখায় আরও নাম। প্রথম ব্যক্তি দুইজন রিক্রুট করে। তাদের প্রত্যেকো দুইজন করে রিক্রুট করে। এবং এটো চলতে থাকে।
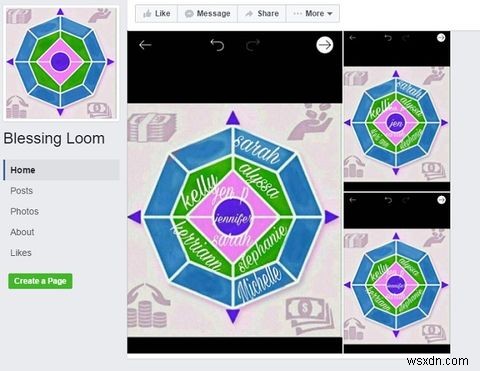
লুমে একটি জায়গা সাধারণত আপনাকে $১০০ খরচ করবে। সেই টাকা, একটি PayPal অ্যাকাউন্টে পেমেন্ট করা হলে, লুমের মাঝখানের ব্যক্তির কাছে যাবে। একবার আপনি দুজন আর রিক্রুট করলে, আপনি $৮০০ পাবেন। সুন্দর। আপনি একটি লেভেল এগবেন যখন সকল জায়গা পূরণ হবে।
তবে, আসলে আপনি এক টাকা পাবেন না। ভিন্ন লুম ভিন্ন পেমেন্ট অফার করে, তাই আপনি $২৫, $৫০, বা $১০০ হারাতে পারেন; যেন যেন পুরস্কার সাধারণত আপনার দিয়ে টাকার ৮ গুণ। অটর্নি জেনারেল, বিল শুট বলেন:
[I]f a program begins with one person who recruits two people, each one of whom recruits two more people, and so on, in only 28 levels practically the entire population of the United States -- every man, woman, and child -- would be involved.
তিনি বলেন ২৮তম লেভেলে ২৬৮,৪৩৫,৪৫৫ পার্টিসিপেন্ট জড়িত থাকবে।
যদি এটি Secret Sister সкамের সাথে সম্পর্কিত মনে হয়, সেটি কারণ সেগুলো উভয়ই পাইরামিড স্কিমের লেটেস্ট ভার্সন, একটি অস্থায়ী বিজনেস প্ল্যান যা অন্তত হৃদয়ভাঙনে শেষ হয়। এটিটিও আপনার লোকেশনের ওপর নির্ভর করে একটি ক্রিমিনাল অফেন্স বলে বিবেচিত।
আপনি কী করতে পারেন? এই স্কিমে অংশ নেবেন না। আপনি হারাবেন। Facebook এবং PayPal উভয়েরই পাইরামিড স্কিমের বিরুদ্ধে পলিসি আছে, তাই আবার রিপোর্ট করা যেন। mặc dù, Facebook-এ Blessing Loom সার্চ করলে অনেক রেজাল্ট আসবে।
কেউ আপনাকে অন্য মেসেঞ্জারে আমন্ত্রণ দিলে, অস্বীকার করুন। এবং আপনার বন্ধুদের সতর্ক করা ভুলবেন না: এই সкамগুলো জয় করার একমাত্র উপায় কথা ছড়িয়ে দেয়া।
আপনি কি অন্য কোনো সكام দেখেছেন?
এই পোস্টগুলো কতটুকু লোভনীয় মনে হোক, এদের ফাঁদে পড়বেন না।
মনে রাখবেন এইগুলো কেবল ফেসবুক সкамের একটি দীর্ঘ দীর্ঘ লাইনের লেটেস্ট। সেগুলো সবসময় বিবর্তনশীল, তাই কিছু বেসিক সিকিউরিটি মেজার মেনে চলুন, যেন আলাদা প্ল্যাটফর্মে কথা বলা না, এবং নিশ্চিত কোনো টাকা পাঠাবেন না। কোনো কিছু ডাউনলোড করবেন না বা কাউকে আপনি বিশ্বাস করলে না সেও তার লিংকে ক্লিক করবেন না। এবং আপনি যদি বিশ্বাস করলেও, সCEPTICAL থাকুন।
এই ক্রিসমাসে ঠান্ডা মাথা রাখুন।
আপনি কি ফেসবুকে কোনো সكامের শিকার हुएেছেন? আরও পরামর্শ দিতে চান?
