

IT অপরাধীরা ওয়েব ব্যবহারকারীদের শিকার করার জন্য বিভিন্ন সাইবার আক্রমণ ব্যবহার করছে। ডেটা চুরি - ব্যক্তিগত বা ব্যবসায়িক, স্ক্যাম তৈরি করা ইত্যাদি আরও পরিপോষিত হয়ে উঠেছে। সাইবার অপরাধীরা গোপনে আমাদের সিস্টেম নিয়ন্ত্রণ করে এবং আমাদের ডেটা চুরি করে ফেলে। এইভাবে অপরাধীরা লুপহোল এক্সপ্লয়েট করতে এবং ব্যবহারকারীদের ম্যানিপুলেট করতে পারদর্শী হয়ে উঠেছে। কিন্তু অনেক ইন্টারনেট ব্যবহারকারী এখনো এই পেশাদার IT অপরাধীদের 의해 বिछানো ফাঁদ সম্পর্কে অজানা। তাই, আমরা একটি আর্টিকেল নিয়ে এসেছি যা আপনাকে প্রধান সাইবার আক্রমণ এবং সেগুলো মোকাবিলার উপায় সম্পর্কে আপডেট রাখবে। পড়ুন!
-
ম্যালওয়্যার
Image source: macobserver.com
সাধারণ ব্যবহারকারীদের ফাঁসিয়ে আনতে যुग যুগ ধরে ব্যবহৃত সবচেয়ে সাধারণ আক্রমণ। যদিও এটি পুরনো, আক্রমণটি ডেটা এবং ব্যবহারকারীদের প্রাইভেসি লঙ্ঘন করার একটি চমৎকার টুলে পরিণত হয়েছে। এখানে একটি ম্যালওয়্যার আক্রমণের উদাহরণ:
ইন্টারনেট সার্ফ করার সময়, ব্যবহারকারীরা সাধারণত পপ-আপের সম্মুখীন হন যা তাদের লোভন করার জন্য ডিজাইন করা থাকে। ইচ্ছাকৃত বা অনিচ্ছাকৃত, একবার ব্যবহারকারী পপ-আপে ক্লিক করলে, আক্রমণ শুরু হয় এবং ব্যবহারকারী তাদের ডিভাইসে ম্যালওয়্যার ইনফেকশনের সাথে শেষ হয়।
Must Read: আপনার ক্রিপ্টোকারেন্সি ট্রানজ্যাকশন সুরক্ষিত রাখার উপায়
এটি আপনার সিস্টেমকে কীভাবে ক্ষতি পৌঁছায়?
- ডিভাইসের নিয়ন্ত্রণ নেয়
- ব্যবহারকারীর কর্ম শোনে
- কীস্ট্রোক ট্র্যাক করে
- তথ্য আক্রমণকারীর কাছে পাঠায়
ম্যালওয়্যার থেকে কীভাবে लड़বেন?
ম্যালওয়্যার আপনার ডিভাইসে তখনই প্রবেশ করতে পারে যখন ব্যবহারকারী ম্যালিশিয়াস ইনস্টলেশন ট্রিগার করে। তাই, কখনো পপ-আপে ক্লিক করবেন না বা অনোমান্য ওয়েবসাইট ভিজিট করবেন না। 게다가, ওয়েব সার্ফ করার সময় "HTTPS secure" SSL সার্টিফিকেট খুঁজুন। সেরা Antimalware ব্যবহার করে আপনার ডিভাইসগুলো এই ধরনের আক্রমণ থেকে সুরক্ষিত রাখুন। Advanced System Protector সেরা শ্রেণির ম্যালওয়্যার প্রোটেকশন প্রোগ্রাম যা যেকোনো ম্যালওয়্যার স্ন্যাপ টাইমে শনাক্ত ও ক্লিন করতে পারে। এর ডেটাবেস ১০ মিলিয়নও অধিক ম্যালওয়্যার ডেফিনিশন ধারণ করে (এখনো বেড়ছে)। ডাউনলোড বাটনে ক্লিক করে এই লাইটওয়েট পাওয়ারফুল অ্যাপ ডাউনলোড করুন।
-
ফিশিং
Image source: itsecurity.blog.fordham.edu
আক্রমণকারী ইমেল এবং অন্যান্য যোগাযোগ পদ্ধতির সাহায্যে ব্যবহারকারীর তথ্য চুরি করার চেষ্টা করে। এই যোগাযোগগুলো বৈধ Ones হিসেবে প্রতিরূপ করা হয় যাতে ব্যবহারকারীদের বুঝানো যায় যে সেগুলো একটি বিশ্বস্ত উৎস থেকে আসছে। ইমেলে একটি অ্যাট্যাচমেন্ট থাকবে। একবার ব্যবহারকারী অ্যাট্যাচমেন্টে ক্লিক করলে, এটি স্বয়ংক্রিয়ভাবে ম্যালওয়্যার ডিভাইসে ডাউনলোড করে ফেলে।
এটি আপনার সিস্টেমকে কীভাবে ক্ষতি পৌঁছায়?
ম্যালওয়্যার তারপর ডিভাইস সিকিউরিটি ভাঙে, তথ্য চুরি করে, অন্যান্য ম্যালওয়্যার আমন্ত্রণ জানায় বা ডিভাইসের নিয়ন্ত্রণ নেয়।
ফিশিং থেকে কীভাবে लड़বেন?
শুরুতে না रोকে দিলে এটি একটি গুরুতর সমস্যা। এটি আপনার ডিভাইসে অন্যান্য গুরুতর আক্রমণের দরজা খুলে দিতে পারে। আপনি ইমেল অ্যাট্যাচমেন্ট খোলার আগে স্ক্যান করে এই ঘটনা প্রতিরোধ করতে পারেন। যদিও অনেক লিডিং ইমেল প্রোভাইডারের একটি বিল্ট-ইন ইমেল স্ক্যানার রয়েছে ফিশিং ইমেল শনাক্ত করার জন্য, আপনার ডিভাইসে ইমেল স্ক্যানার টুল ইনস্টল করা একটি অতিরিক্ত সিকিউরিটি লেয়ার হিসেবে ভালো। আবার, আপনি একটি অ্যান্টিভাইরাস বা অ্যান্টিম্যালওয়্যার প্রোগ্রাম কিনতে পারেন যা আপনার ইনকামিং ইমেলও স্ক্যান করে।
-
সমান শংসাপত্র (Identical Credentials)
বিভিন্ন অ্যাকাউন্টে একই শংসাপত্র পুনরাবৃত্তি করা মানুষের খুব সাধারণ অভ্যাস। সিকিউরিটি এক্সপার্ট সব বিভিন্ন অ্যাকাউন্টে ইউনিক শক্তিশালী পাসওয়ার্ড ব্যবহার করার পরামর্শ দেন। কিন্তু সাধারণত এটি মানা হয় না এবং হ্যাকাররা এই পরিস্থিতির সুবিধা নেয়। যতক্ষণ না IT অপরাধীরা ব্যবহারকারীর ব্যক্তিগত তথ্যে অ্যাক্সেস পায়, তারা পরিস্থিতি এক্সপ্লয়েট করে এবং সেই তথ্য ব্যবহার করে অ্যাকাউন্ট ক্র্যাক করার চেষ্টা করে।
পরিস্থিতি মোকাবিলার উপায়
সকল বিভিন্ন অ্যাকাউন্টে ইউনিক শক্তিশালী শংসাপত্র ব্যবহার করার বাদে অন্য কোনো উপায় নেই। আপনি একটি পাসওয়ার্ড ম্যানেজার টুল ব্যবহার করতে পারেন আপনার সকল গুরুত্বপূর্ণ পাসওয়ার্ড সংরক্ষণ করতে।
দ্রষ্টব্য:- আপনি পাসওয়ার্ডের বদলে পাসফ্রেজ ব্যবহার করতে পারেন। উদাহরণস্বরূপ, আপনি একটি শংসাপত্র তৈরি করতে পারেন যেন – "ILove2RideBike$"।
এই ধরনের ফ্রেজ সহজে યাদ রাখা যায় এবং ভাঙতে কঠিন।
-
DoS আক্রমণ
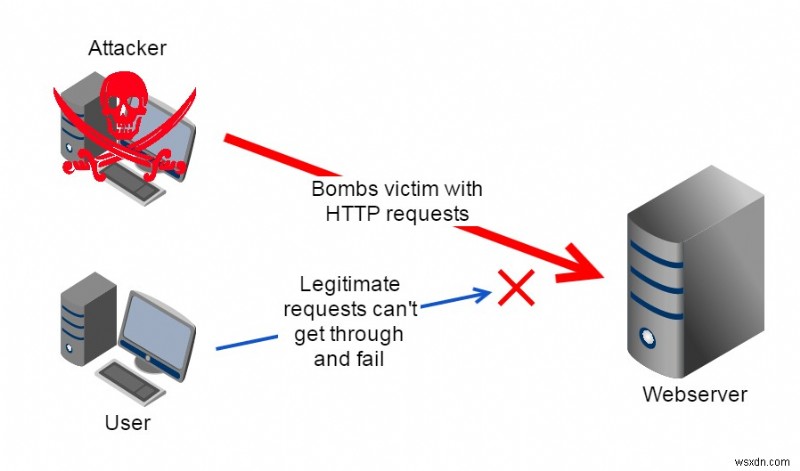
Image source: windowsreport.com
DoS বা denial of service আক্রমণ সাইবার অপরাধীদের মধ্যে খুব জনপ্রিয় একটি আক্রমণ। আক্রমণের লক্ষ্য হচ্ছে ওয়েবসাইটে উচ্চ ট্রাফিক সৃষ্টি করে এর ব্যবহারকারীদের সেবা অস্বীকার করা।
এই ধরনের আক্রমণ বিশ্বের বিভিন্ন IP থেকে চালু করা হয় আক্রমণকারীর সঠিক লোকেশন লুকাতে। সাইবার অপরাধীরা বটনেটের মতো ম্যালওয়্যার ব্যবহার করে DoS-এর মত আক্রমণ চালু করে।
দ্রষ্টব্য:- একটি বটনেট DoS আক্রমণে ১,০০,০০০টিরও বেশি ভিন্ন IP ঠিকানা তৈরি করতে পারে।
DoS আক্রমণ কীভাবে প্রতিরোধ করবেন?
আপনার ডিভাইসে একটি শক্তিশালী অ্যান্টিভাইরাস প্রোগ্রাম ইনস্টল করে DoS আক্রমণ প্রতিরোধ করতে পারেন। এন্টারপ্রাইজের জন্য, থার্ড পার্টি সার্ভিস রয়েছে যা ওয়েবসাইটকে DoS আক্রমণ থেকে সুরক্ষিত করে। সেগুলো ব্যয়বহুল হতে পারে কিন্তু কার্যকর হতে পারে।
-
Man-In-The-Middle Attack (MITM)
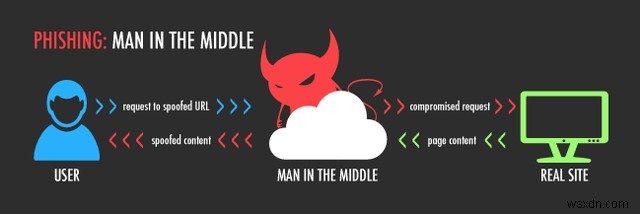
Image source: ebuddyblog.com
এটাকেও Session ID Hijacking নামে জানা যায়, এই আক্রমণ একটি লাইভ ইন্টারনেট এক্টিভিটির সময় ঘটে। একটি সেশন আইডি ব্যবহারকারীকে ওয়েবসাইটের সাথে ইন্টারঅ্যাক্ট করার অনুমতি দেয়। আক্রমণকারী ব্যবহারকারীর কম্পিউটার এবং ওয়েব সার্ভারের মাঝপথে আসে এবং ব্যবহারকারীর জানা ছাড়া শেয়ার করা তথ্য চুরি করে।
MITM আক্রমণ কীভাবে প্রতিরোধ করবেন?
খোলা Wifi-তে সরাসরি কানেক্ট হওয়া এড়িয়ে চলুন। আপনি যদি কানেক্ট করতে চান, ForceTLS বা HTTPS Everywhere-এর মত ব্রাউজার প্লাগইন ব্যবহার করুন। অধিকাংশ জিনিস যেমন অথেন্টিকেশন সার্টিফিকেট ইমপ্লিমেন্ট করা এবং ওয়েবসাইটে HSTS ব্যবহার করা সার্ভার সাইড থেকে করা উচিত।
ব্যবসা-বাণিজ্যের জন্য
- SQL Injection Attack
SQL, একটি প্রোগ্রামিং ল্যাঙ্গুয়েজ যা বিভিন্ন ডেটাবেসের সাথে ইন্টারঅ্যাক্ট করতে ব্যবহৃত হয়। জীবনবিহীন ওয়েবসাইট ইনফরমেশন সংরক্ষণকারী ডেটাবেস সার্ভার SQL ব্যবহার করে তাদের ডেটাবেস ম্যানেজ করে।
একজন আক্রমণকারী SQL injection attack ব্যবহার করে ডেটাবেসে ম্যালিশিয়াস কোড ইনজেক্ট করে ওয়েবসাইটের ইনফরমেশন অ্যাক্সেস করে।
এটি আপনার সিস্টেমকে কীভাবে ক্ষতি পৌঁছায়?
এটি একটি গুরুতর আক্রমণ কারণ সফল হলে সাইটের জন্য সংরক্ষিত সকল পাসওয়ার্ড এবং অন্যান্য ভিটাল ব্যবহারকারীর তথ্য এক্সট্রাক্ট করতে পারে। আক্রমণকারী সাইটের সার্চ বক্সের নিয়ন্ত্রণ পায়। আক্রমণকারী তারপর সেটি কোডটি ইনসার্ট করে যা তার প্রয়োজন অনুযায়ী ব্যবহারকারীর তথ্য প্রকাশ করে।
SQL Injection Attack কীভাবে বন্ধ করবেন?
আক্রমণটি বন্ধ করা যায়:-
- ওয়েব সার্ভারে ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ব্যবহার করে
- সময়মতো সফটওয়্যার প্যাচ প্রয়োগ করে
- এরর মেসেজ যদি সম্ভব হয় লোকাল রাখা
- SQL স্টেটমেন্ট মনিটর করার টুল ব্যবহার করে
- ব্যবহারকারীর ডেটা ক্লিনসিং বা ফিল্টারিং করে
Cross-Site Scripting Attack
এই আক্রমণে, আক্রমণকারী ওয়েবসাইটের ব্যবহারকারীকে লক্ষ্য করে। আক্রমণকারী একটি জনপ্রিয় ওয়েবসাইটে ম্যালিশিয়াস কোড ইনসার্ট করে এবং স্বয়ংক্রিয়ভাবে স্ক্রিপ্ট এবং কমেন্টে চলে যায় ব্যবহারকারীর তথ্য চুরি করতে। তাই, এটি ওয়েবসাইটের রেপুটেশন ক্ষতি করে।
Cross-Site Scripting Attack কীভাবে বন্ধ করবেন?
ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করলে cross-site scripting বা XSS আক্রমণ প্রতিরোধ করা যায় কারণ ফায়ারওয়াল ক্রস-চেক করে আপনার ওয়েবসাইট XSS আক্রমণেরต่อ আড়ালে আছে কিনা এবং ওয়েবসাইটের সিকিউরিটি củদায় করে।
পারসোনাল ইনফরমেশন, কাজ এবং অন্যান্য ফাইল অনলাইনে সংরক্ষণকারী একটি ইন্টারনেট ব্যবহারকারী হিসেবে, আমাদের সাইবার আক্রমণ সম্পর্কে সচেতন থাকা উচিত। এই আক্রমণগুলো জানতে আমাদের প্রারম্ভিকেই প্রতিরোধ করতে সক্ষম করবে আমাদের ডেটা এবং ডিভাইস সুরক্ষিত রাখতে। আশা করি এই আর্টিকেল আপনার IT সম্পদ সুরক্ষিত রাখতে সাহায্য করবে।
