

তারা دائما প্রওল-এ রয়েছে: কোল্ড কলিং স্ক্যামাররা যারা দাবি করে "উইন্ডোজ টেক সাপোর্ট" থেকে আসা, যারা বাস্তবে নφερিয়াস লক্ষ্যে স্পাইওয়্যার ডাউনলোড করতে এবং/অথবা তাদের সহায়তার জন্য আপনাকে চার্জ করতে চায় যখন তারা রিমোটলি কানেক্টেড (বা, আরও খারাপ, উভয়)।
এটি ওয়েবের সবচেয়ে বড় স্ক্যামের একটি, এবং এটিঅবশ্যই চলছে। এই তথ্য যে এটি এখনো চলছে দৃঢ়ভাবে ইঙ্গিত দেয় যে স্ক্যামটি এখনও কাজ করে, এবং VOIP একসাথে অনেক লোককে কল করার জন্য কম খরচে অফার করে, এই চরিত্ররা যতজন মানুষকে এক কাজের দিনে ফিট করতে পারে ততজনকে কল করতে পারে।
তবে আচ্ছা করবেন না। এটি কাজ নয়, বরং অপরাধ। এটি চুরি, সাদা এবং সরল।
কল পাওয়া
আমি আসলে "উইন্ডোজ টেক সাপোর্ট" স্ক্যামারদের থেকে দুটো কল পেলাম।
প্রথমটি, দুপুরের খাবারের ঠিক পরে, আমাকে খারাপ সময়ে ধরলো। কাজের নিচে দবা পড়ে, আমি উদাসীনভাবে হেসে উঠলাম, এবং কলার ফোন রাখার আগে বন্ধ করলাম না। দুঃখের সাথে, তারা হিন্টটি বুঝলো না।
ছয় ঘন্টা পর আরেকটি কল এলো। হয়তো একই মেয়ে, আমি জানি না কারণ আমি প্রথম কলারের নাম নিলাম না। এইজন, তার শক্তিশালী ইন্ডিয়ান এক্সেন্টের باয়जूद, র্যাচেল নামে পরিচিত, সবচেয়ে ইংরেজি নামের একটি। অবশ্যই, এটি কৌশলের অংশ, "সিভিলাইজড" ভিনিয়ার অফ লেজিটিমেসি প্রেজেন্ট করতে যা, নিশ্চিতভাবে অধিকাংশ মানুষের মনের পিছনে, একটি আশ্চর্য কল।
যেহেতু কলটিই অবিশ্বাসযোগ্য, এটি ইঙ্গিত দেয় স্ক্রিপ্টের মাধ্যমে যেটি কোল্ড কলিং স্ক্যামাররা খুব ঘনিষ্ঠভাবে মেনে চলে, যে মাইক্রোসফট ডিটেক্ট করতে পারে আপনার কম্পিউটারে একটি "ইনফেকশন" আছে কিনা। তারা এটিতে স্পষ্ট। এটি ভাইরাসের সম্পর্কে কল নয়, আপনার কম্পিউটারের অ্যান্টিভাইরাস সফটওয়্যার সেগুলো হ্যান্ডেল করতে পারে। না, এটি সব "ইনফেকশন" সম্পর্কে, ম্যালওয়্যারকে কিছু ঢিলো রেফারেন্স।
যা, যাঁড়াকৃতভাবে, সেটিই তারা বেচে।
স্মুথ, পোলাইট টেক সাপোর্ট "এক্সপার্ট"
এখন, আমি সে দিন তিনটি কম্পিউটার চলে আছিলাম। আমার সাধারণ সারফেস প্রো, আমার রাসপবেরি পাই এবং আমার তোশিবা ল্যাপটপ, লিনাক্স মিন্ট চালাচ্ছে। এই স্ক্যামটি শুধু উইন্ডোজ কম্পিউটারের জন্য ডিজাইন করা, এবং আপনি যেমন জানেন, লিনাক্স সিকিউরিটি ইস্যু এবং ভাইরাস বিরল।
আপনি সম্ভবত বুঝতে পারছেন এটি কোথায় যাচ্ছে…
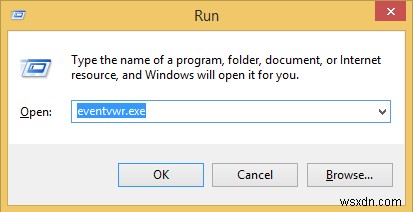
লিনাক্স মিন্ট বুট হওয়া থাকার কারণে আমার সামনে, আমি নিজেকে রোকতে পারলাম না এই লোকদের উদাহরণ বানাতে। তাই আমি "র্যাচেল"-কে ব্যাখ্যা করলাম কীভাবে আমি রান বক্স দেখাতে পারলাম না উইন্ডোজ কী আর R চাপলে। রান বক্স খোলা স্ক্যামের একটি কী Страটেজি, যা ডিজাইন করা হয়েছে আপনাকে "এরর" দেখানোর জন্য যেগুলো আইটেম যেগুলো সিকিউরিটি ভিউ লগে পাওয়া যায় ইভেন্ট ভিউয়ারে, উইন্ডোজের একটি কম্পোনেন্ট। যেহেতু আমি রান খুলতে পারলাম না এবং eventvwr.exe কমান্ড ইনপুট করতে পারলাম না, আমাকে "জোনাথান"-কে হস্তান্তর করা হলো…
আপনি আমার ইউটিউব পেজ থেকে উপরের রেকর্ডিং-এ শুনতে পারেন, যে "এক্সপার্ট" আমাকে হস্তান্তর করা হয়েছিল মূলত স্ক্রিপ্ট চালিয়ে যাচ্ছে কিছুটা বেশি অথরিটির সাথে, প্রাথমিক কলারের সुखদ ভয়েস নিঃসন্দেহে "সফটেন আপ" দ্য ভিক্টিমস করার উদ্দেশ্যে।
হ্যাঁ, ভিক্টিমস, কারণ সেটিই আমরা। আমরা স্ক্যাম হই বা এই 넌সেন্সটি çok দূরে যাওয়ার আগে সফলভাবে চেনে নিই, যেকোনো যিনি এর অধীন হন সে অটেম্পটেড ফ্রডের একটি ভিক্টিম।
শেষে, রান বক্স খুলতে না পারার পর (মনে রাখবেন, আমি লিনাক্স মিন্ট ব্যবহার করছিলাম) "জোনাথান" আমাকে একটি ওয়েবসাইটে ভিজিট করতে বলল, support24.6te.net. স্পষ্ট কারণগুলোর জন্য আমরা এটিকে লিংক করছি না, কিন্তু আপনি যদি WhoIs রেজাল্ট চেক করেন, মনে হবে ওয়েবসাইটটি একটি ISP বা অন্যান্য ফ্রি ওয়েব হোস্টের সাবডোমেন হিসেবে হোস্টেড। ওয়েবপেজের ইনস্পেকশন একটি অনসফিস্টিকেটেড সিঙ্গল HTML ফাইল রিভিল করে এম্বেডেড CSS-এর সাথে। একদম প্রফেশনাল আউটফিট নয়; বরং স্ক্যামের ক্লাসিক সাইন।
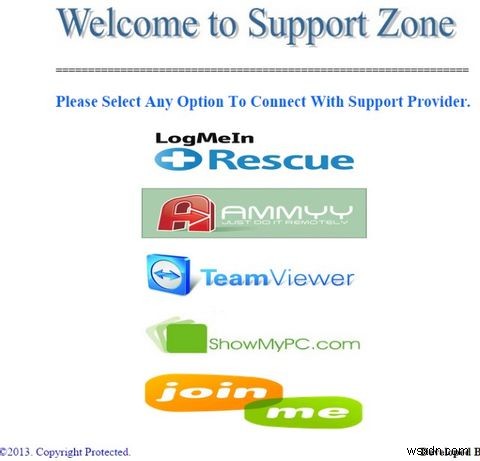
পরবর্তী ধাপ, রান বক্স খুলা যাক নাকি, হলো AMMYY নামে একটি সফটওয়্যার ইনস্টল করা (যারা দাবি করে তারা জানে তাদের সফটওয়্যার এইভাবে মিসইউজ হচ্ছে, কিন্তু অনেক জায়গায় আনট্রাস্টেড সার্ভিস হিসেবে দেখা যায়) একটি টিমভিউয়ার-স্টাইল রিমোট ডেস্কটপ অ্যাপ, যা এই ধরনের স্ক্যামের পছন্দ, যেটি তাদের আপনার কম্পিউটারের অ্যাক্সেস দেয়। এই পয়েন্টে, স্ক্যামটি জীবন্ত হয়ে ওঠে, কারণ "ইনফেকশন" খুঁজে বের করা হয় এবং আপনাকে তাদের সরানোর জন্য চার্জ করা হয়। সিমালটেনিয়াসলি, ট্রোজান কিলগার এবং স্পাইওয়্যারের মতো ম্যালওয়্যার স্ক্যামাররা দ্বারা ইনস্টল করা যায়।
এখন, আমি "জোনাথান"-কে যতটুকু দূর যেতে পারলাম নিলাম চূড়ান্তে বোর হয়ে যাওয়ার আগে, বুঝতে পারলাম আমি তাদের প্রায় ২৫ মিনিট ব্যয় করিয়েছি এবং শেষে আমার লিনাক্স রিভিল করলাম। কিন্তু আপনার যা করা উচিত সেটি হলো আপনার ফোন কাটিয়ে দেন, তৎক্ষণাৎ আপনি শুনলে কেউ আপনাকে ব্লুতে কল করছে আপনার PC রিপেয়ার করার চেষ্টা করছে। এমনকি আপনি *যদি* আপনার PC ভেন্ডর বা ওয়ার্ক IT থেকে টেলিফোন সাপোর্ট অনুরোধ করেছেন, তাদের পরিচয় যাচাই করুন আগে যাওয়ার।
পরের পরিণতি: আপনার আগামী কী করা উচিত
আপনি এখানে এই স্ক্যামের শিকার হয়ে পৌঁছালে, তবে আপনাকে দ্রুত কাজ করতে হবে। ম্যাথিউ হিউজেস পূর্বে কভার করছেন যা আপনাকে অবিলম্বে করতে হবে, যা মূলত আপনার ক্রেডিট কার্ড ক্যానসেল করা এবং ক্রেডিট কার্ড কোম্পানির সাথে কথা বলা রিফান্ড আরেঞ্জ করতে কারণ টাকা ফ্রডুলেন্টলি পে করা হয়েছে।
আপনাকে ফেসবুকে যেতে হবে, এবং আপনার কন্ট্যাক্ট, বন্ধু এবং লোকাল এলাকার পরিবার যতটা সম্ভব তাদের জানাতে হবে যে স্ক্যামটি আপনার অঞ্চলকে লক্ষ্য করছে। এই স্ক্যামাররা একটি এরিয়া কোডের ওপর ফোকাস করে, তাই আপনি যদি লক্ষ্য করা হয়েন, সম্ভাবনা আছে এলাকার অন্যান্য লোকরাও লক্ষ্য হবে। তবে মনে রাখবেন, এই স্ক্যামের অনেক вариয়েশন আছে, যার মধ্যে একটি যেখানে আপনি একটি স্ক্যামারকে ফোন করেন যিনি একজন প্রফেশনাল হিসেবে ভেসে থাকেন।
এই ইস্যু সম্পর্কে আরও জানতে, টেক সাপোর্ট স্ক্যাম সম্পর্কে আপনি কী করতে পারেন সেটি খুঁজে বের করুন।
