

বিমানবন্দর, কফি শপ, রেস্টুরেন্ট, প্রযুক্তি-অজ্ঞ প্রতিবেশীরা—ফ্রি ওয়াইফাই সব জায়গায় পাওয়া যায়, এবং এটি বড় সুবিধাজনক। আপনি আপনার ফোনের ডেটা বাঁচাতে পারেন এবং সংযোগ খুঁজে পাওয়ার চিন্তা ছাড়াই রাস্তায় কাজ করতে পারেন। কিন্তু এই নেটওয়ার্কগুলো সবসময় নিরাপদ নয়। কিছু নেটওয়ার্ক সরাসরি আপনার ডেটা চুরি করার জন্য সেট আপ করা থাকে, এবং আপনার বিশ্বস্ত নেটওয়ার্কও savunনীয় হতে পারে। নিশ্চিতভাবেই, যদি আপনি পর্যায়ক্রমে পাবলিক ওয়াইফাই ব্যবহার করেন, তবে কেউ নিচের পদ্ধতিগুলোর একটিতে আপনার ऊपर নজর রাখছে।
প্যাকেট স্নিফিং (Packet Sniffing)
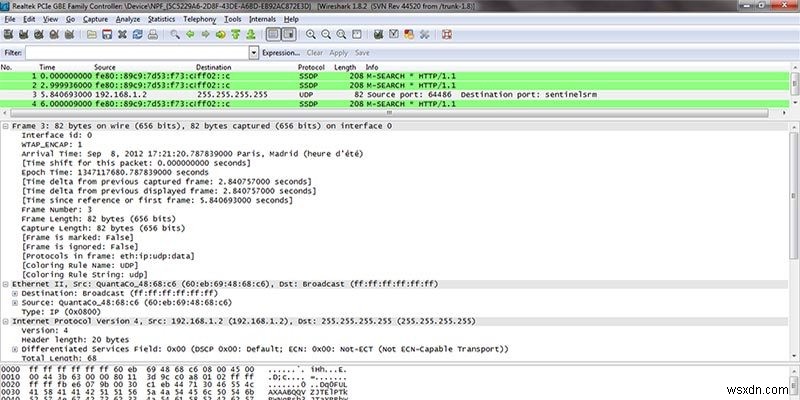
প্যাকেট স্নিফার হল এমন প্রোগ্রাম যা ওয়াইফাই নেটওয়ার্কে প্রেরিত বা প্রাপ্ত যেকোনো অএনক্রিপ্টেড ডেটা খুঁজে বের করে রেকর্ড করে। যদি আপনি ওপেন ওয়াইফাই ব্যবহার করেন, যেটিতে ডিফল্টভাবে কোনো এনক্রিপশন থাকে না, তবে আপনাকে ধরে নিতে হবে যে আপনি যা করছেন তা কারো অন্য কম্পিউটারে দেখা যেতে পারে। নেটওয়ার্কটিই নিরপেক্ষ হতে পারে—যেমন আপনার স্থানীয় কফি শপ—কিন্তু একই সংযোগে থাকা একজন হ্যাকারকে আপনারে জাসوسی করার জন্য শুধু একটি ফ্রি প্রোগ্রাম চালাতে হবে।
আপনার সাইট ভিজিট, কীস্ট্রোক, এবং এমনকি সাইট কুকি ও লগইন ডেটা আপনার জানতে ছাড়াই চুরি করা যেতে পারে, ব্যতিক্রম হল যেসব ওয়েবসাইট SSL/TLS এন্ড-টু-এন্ড এনক্রিপশন ব্যবহার করে। যদি সাইটের ঠিকানার শুরুতে https:// দেখেন, তবে প্যাকেট স্নিফার সাধারণত আপনি কী করছেন তা দেখতে পারে না। তবে খুব আরামে থাকবেন না; HTTPS এনক্রিপশন ভাঙার টুলও আছে।
আপনাকে এই ধারণাও রাখতে হবে যে WEP-এনক্রিপ্টেড নেটওয়ার্কেও আপনি savunনীয়, কারণ এর এনক্রিপশন খুব সহজে ভাঙা যায়। আপনি যদি WPA বা WPA2 নেটওয়ার্কে থাকেন, তবে আপনি অনেক বেশি নিরাপদ, কারণ আপনার সকল ডেটা স্বয়ংক্রিয়ভাবে এনক্রিপ্টেড থাকে। যাইহোক, একই নেটওয়ার্কে ইতিমধ্যে সংযুক্ত নিষ্ঠাবান আক্রমণকারী আপনার কম্পিউটার কিভাবে সংযুক্ত হচ্ছে তা দেখে আপনার অনন্য এনক্রিপশন কী বের করতে পারে, যা দিয়ে তিনি আবার আপনি যা পাঠাচ্ছেন ও গ্রহণ করছেন সব কিছু দেখতে পারবেন। এমনকি আপনি ইতিমধ্যে সংযুক্ত থাকলেও আক্রমণকারী আপনার কম্পিউটারে একটি নকল লগ-অফ কমান্ড পাঠিয়ে আপনি আবার লগ-অন করার সময় কীটি ধরতে পারেন।
ওয়াইফাই স্পুফিং, ইভিল টวিন, এবং ম্যান-ইন-দ্য-মিডিল
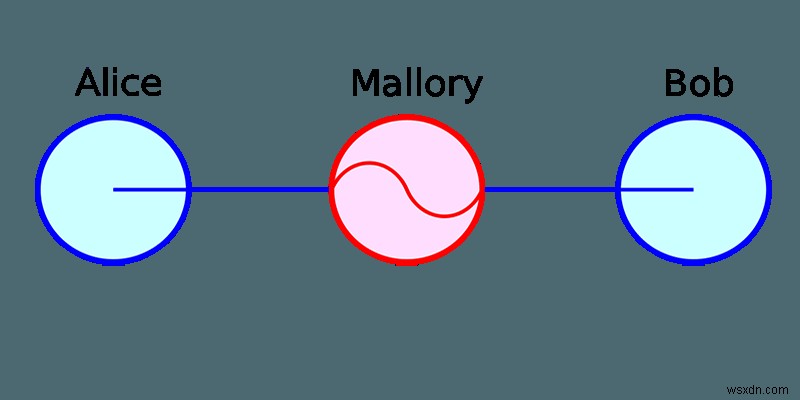
"স্পুফিং" একটি ওয়াইফাই নেটওয়ার্ক বলতে সেটি কপি করা বোঝায়, যা একটি "ইভিল টวিন" তৈরি করতে পারে—একটি নেটওয়ার্ক যা একটি বৈধ নেটওয়ার্কের মতোই দেখায় ও কাজ করে, ন্যূনতম সমানভাবে। যদি আক্রমণকারী আপনার অভ্যাসগত নেটওয়ার্কের মতো একই নাম ও পাসওয়ার্ডের সাথে একটি রাউটার সেট আপ করে, তবে আপনি সম্ভবত সেটি সংযুক্ত होते সময় দ্বিতীয়বার চিন্তা করবেন না, অথবা আপনার কম্পিউটার স্বয়ংক্রিয়ভাবে সংযুক্ত হবে। আক্রমণকারী বৈধ নেটওয়ার্কে লগ-ইন করে সেখানে থাকা কম্পিউটারগুলোর ডিসকানেক্ট কমান্ড পাঠাতে পারে, এবং তারপর স্বয়ংক্রিয়ভাবে পুনঃসংযুক্ত হচ্ছে ডিভাইসগুলিকে ইভিল টwikkিনে ফাঁসাতে পারে।
একবার আক্রমণকারী ব্যবহারকারীদের সাথে একটি ইভিল টwins নেটওয়ার্ক পেলে, সে একটি "ম্যান-ইন-দ্য-মিডিল" হয়ে ওঠে, যা শুধু নামানুসারে: একটি কেন্দ্রীয় অ্যাক্সেস পয়েন্ট যা আপনি যা পাঠাচ্ছেন বা গ্রহণ করছেন সকল ডেটা লগ করে। এটি প্যাকেট স্নিফিং থেকে খুব বেশি খারাপ লাগে না, কিন্তু হতে পারে। যেহেতু আক্রমণকারী আপনার ইন্টারনেট অ্যাক্সেস নিয়ন্ত্রণ করে, আপনি যা চাইছেন তা আপনাকে তো পাওয়ার কথা। যদি আপনি আপনার ব্যাংকে লগ-ইন করার চেষ্টা করেন, তবে আক্রমণকারী আপকাকে মিলতামেলি নাম ও ডিজাইনওয়ালা একটি ওয়েবসাইটে রিডাইরেক্ট করতে পারে, আশা করছে আপনি সেখানে আপনার লগইন তথ্য দেবেন।
ম্যান-ইন-দ্য-মিডিল আক্রমণগুলো সর্বদা ইভিল টwins এর সাথে জড়িত হয় না। বিশেষ করে উচ্চ ট্রাফিকवाले পাবলিক জায়গাগুলোতে, যেখানে নকল ওয়াইফাই গোপন থাকে, কেউ শুধু একটি র্যান্ডম ওপেন নেটওয়ার্ক তৈরি করতে পারে "ফ্রি এয়ারপোর্ট ওয়াইফাই" অফার করে এবং লোকজন সংযুক্ত হওয়ার জন্য অপেক্ষা করতে পারে। যদি কোনো নেটওয়ার্ক আপন থেকে এয়ারটাইমের জন্য ক্রেডিট কার্ড চায়, তবে অবশ্যই তার প্রামাণিকতা দ্বিগুণ যাচাই করুন।
আমি কিভাবে নিরাপদ থাকব?
এটি কি মানে আপনি কখনো আর ওপেন ওয়াইফাই নেটওয়ার্কে সংযুক্ত হবেন না? না, ওপেন নেটওয়ার্কগুলো ঠিক আছে যদি আপনি কিছু সতর্কতা বজায় রাখেন।
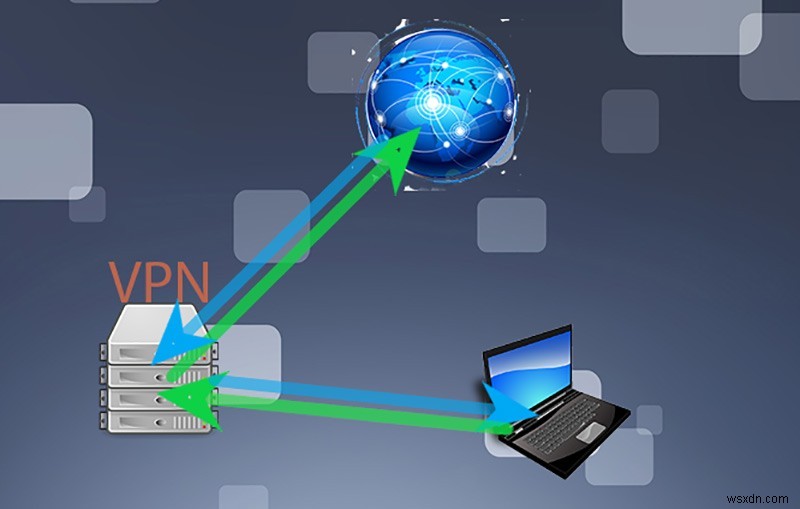
1. একটি VPN (ভার্চুয়াল প্রাইভেট নেটওয়ার্ক) নিন, যা আপনার প্রেরিত ও গ্রহণকৃত ডেটা নিলে, এনক্রিপ্ট করে, এবং অন্য কোথাও একটি সার্ভারের মাধ্যমে চ্যানেল করে। যদিও এগুলো ১০০% সুরক্ষা দান করে না, বিশেষ করে একজন নিষ্ঠাবান আক্রমণকারীর বিরুদ্ধে, তবে এগুলো সাধারণত আপনাকে সহজ লক্ষ্য হয়ে যাওয়ার থেকে বাঁচায়।
2. HTTPS Everywhere এর মতো একটি ব্রাউজার অ্যাড-অন ইনস্টল করুন, যা সব ওয়েবসাইটকে উপলব্ধ থাকলে এন্ড-টু-এন্ড এনক্রিপশন ব্যবহার করতে বাধ্য করে। প্যাকেট-স্নিফিং সফটওয়্যার সাধারণত এনক্রিপশনের পক্ষে দেখতে পারে না, যদিও এটা আপনি কোথায় যাচ্ছেন তা এখনো দেখতে পারে।
3. একটি ইভিল টwins কে একটি বৈধ নেটওয়ার্ক থেকে আলাদা করা খুব কঠিন, কিন্তু আপনি অসামান্য কার্যকলাপের জন্য সতর্ক থাকতে পারেন। যদি "https://mybank.com/login" হঠাৎ "https://mydank.com/login" হয়ে যায়, তবে আপনি সেই নেটওয়ার্ক থেকে বের হতে চাবেন।
উপসংহার
আপনি অনলাইনে ১০০% নিরাপদ বা গোপন থাকবেন না, আপনার হোম নেটওয়ার্কেও। যদি কেউ আপনাকে হ্যাক করতে চায়, তবে সে সম্ভবত করতে পারবে। যে সবচেয়ে ভালো করা যায় তা হল যুক্তিসঙ্গত সতর্কতা গ্রহণ করা। আপনি যদি সবসময় সাধারণ জ্ঞান, একটি VPN, এবং পাবলিক ওয়াইফাই-এ HTTPS ব্যবহার করেন, তবে আপনি জাল নেটওয়ার্কের ঝুঁকিগুলো ন্যূনতম করতে পারেন।
