

আপনি যদি নতুন লিনাক্স ব্যবহারকারী হন, তবে আপনি শুরুর দিকে Chmod কমান্ডের সাথে कहीं-না-कहीं আঘাত করেছেন। সম্ভবত কেউ আপনাকে ফাইলটি কোনো নির্দিষ্ট ফোল্ডারে মুভ করার জন্য "chmod 777" করতে বললেন, এবং এটি কাজ করল! তাহলে chmod কমান্ড কী করে এবং এই নম্বরগুলো কী বোঝায়?
এই আর্টিকেলে লিনাক্স ফাইল পারমিশন সম্পর্কে আপনার জানতে হবে সবকিছু আলোচনা করা হবে। chmod কমান্ড এবং নির্দিষ্ট অ্যাক্সেস লেভেলের সাথে সম্পর্কিত নম্বরগুলো বুঝতে এটি গুরুত্বপূর্ণ। আপনি উবুন্টু, ফেডোরা, বা আরও এক্সোটিক লিনাক্স ডিস্ট্রো ব্যবহার করুন, আপনাকে জানতে হবে কখন CHMOD কমান্ড ব্যবহার করে পারমিশন ৭৭৭ সেট করা ঠিক এবং কখন আপনাকে অন্য সেটিং ব্যবহার করা উচিত।
লিনাক্সে, অপারেটিং সিস্টেম ফাইল পারমিশন, অয়ার্নশিপ, এবং অ্যাট্রিবিউটের ভিত্তিতে নির্ধারণ করে কে কোনো নির্দিষ্ট ফাইল এক্সেস করতে পারবে। সিস্টেম আপনাকে, অয়ার্নার বা অ্যাডমিন হিসেবে, বিভিন্ন ফাইল এবং ডিরেক্টরিতে অ্যাক্সেস রেস্ট্রিকশন সক্ষম করার অনুমতি দেয়। আপনি শুধু আপনার বিশ্বস্ত ব্যবহারকারী এবং প্রোগ্রামগুলোর এক্সেস দিয়ে আপনার সিস্টেমের সিকিউরিটি বাড়াতে পারেন।
প্রতিটি ফাইল এবং ডিরেক্টরির একটি নির্দিষ্ট ব্যবহারকারী এবং গ্রুপ অয়ার্নার রয়েছে। এর মানে তিনটি ইউজার ক্যাটেগরি রয়েছে যাদের আপনি নির্দিষ্ট অ্যাক্সেস লেভেল অ্যাসাইন করতে পারেন। এই ব্যবহারকারীদের নিচের মত ভাগ করা হয়েছে:
- Owner (অয়ার্নার)
- Group (গ্রুপ)
- Others (অন্যান্য)
আপনি উবুন্টুতে এগুলো ভিজ্যুয়ালি দেখতে পারেন যেকোনো ডিরেক্টরিতে রাইট-ক্লিক করে, Properties সিলেক্ট করে, এবং Permissions ট্যাবে যেতে।
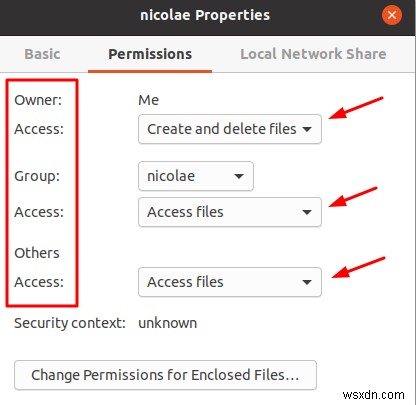
Owner হচ্ছে সর্বশক্তিমান ব্যক্তি। সাধারণত তাদের প্রতিটি ফাইল এবং ডিরেক্টরিতে ফুল অ্যাক্সেস থাকে এবং তারা অন্য ব্যবহারকারীদের ফাইল পারমিশনও পরিবর্তন করতে পারে।
Group হচ্ছে কিছু ব্যবহারকারীর সমষ্টি যাদের অয়ার্নার দ্বারা একটি নির্দিষ্ট অ্যাক্সেস লেভেল দেওয়া হয়েছে। উদাহরণস্বরূপ, একটি গ্রুপকে ফাইল মডিফাই করতে বাধা দেওয়া যেতে পারে কিন্তু সেটি ভিউ করার অ্যাক্সেস দেওয়া থাকতে পারে।
Others ক্লাস সফর মনে যাদের প্রথম দুটি ক্যাটেগরিতে পড়ে না। ডিফল্টরূপে তাদের অ্যাক্সেস লেভেল সাধারণত রেস্ট্রিক্টেড থাকে। অতিথি ব্যবহারকারীরা কী করতে পারবে এবং কী করতে পারবে না সেটি অয়ার্নার নির্ধারণ করে।
অয়ার্নার হিসেবে আপনি আপনার ফাইল এবং ডিরেক্টরির তিনটি অ্যাক্সেস লেভেল অ্যাসাইন করতে পারেন:
- Read (রিড): ফাইল বা ডিরেক্টরির সীমিত অ্যাক্সেস। আপনি শুধু ফাইল পড়তে পারবেন বা ডিরেক্টরির কন্টেন্ট দেখতে পারবেন। আপনি ফাইল এডিট করতে পারবেন না, এবং ডিরেক্টরিতে কোনো ফাইল যোগ বা বাদ দিতে পারবেন না।
- Write (রাইট): এটি আপনাকে ফাইল পড়তে এবং এডিট করতে দেয়। আপনি যদি ডিরেক্টরির জন্য এই অ্যাক্সেস দেন, তবে আপনি সেখানে ফাইল যোগ বা বাদ দিতে পারবেন।
- Execute (এক্সিকিউট): এটি শুধু ফাইল রান বা এক্সিকিউট করার সময় গুরুত্বপূর্ণ। উদাহরণস্বরূপ, এক্সিকিউট পারমিশন ছাড়া আপনি কোনো স্ক্রিপ্ট বা প্রোগ্রাম রান করতে পারবেন না।
Classes এবং Permissions কম্বাইন করে আপনি একটি নির্দিষ্ট ব্যবহারকারীর ফাইল বা ডিরেক্টরির ऊपर কতটুকু অ্যাক্সেস থাকবে সেটি নিয়ন্ত্রণ করতে পারেন।
ফাইল পারমিশন সংখ্যাসূচক বা সিম্বলিকভাবে প্রকাশ করা হয়। আপনি ফাইল এবং ডিরেক্টরি পারমিশন পরিবর্তন করতে উভয় সিম্বল এবং নম্বর ব্যবহার করতে পারেন। সবচেয়ে সহজ পদ্ধতি হচ্ছে নম্বর ব্যবহার করা, কিন্তু আপনাকে সিম্বলগুলোও বুঝতে হবে। তাহলে ফাইল পারমিশনের পেছনের সিম্বলগুলো দেখে নেওয়া যাক।
আপনি একটি নির্দিষ্ট ডিরেক্টরির সকল কন্টেন্টের পারমিশন দেখতে পারেন টার্মিনালে নিচের কমান্ডটি টাইপ করে:
ls -l
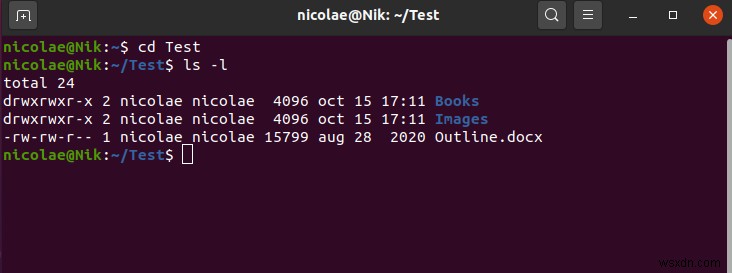
আপনি cd কমান্ড ব্যবহার করে যেকোনো ডিরেক্টরিতে নেভিগেট করতে পারেন। আপনি যদি সম্পূর্ণ বIgInNeR হন, তবে আমাদের বেসিক লিনাক্স কমান্ডস সংক্রান্ত আর্টিকেল চেক করুন।
আমাদের উদাহরণে, ডিরেক্টরিতে দুটি অন্য ডিরেক্টরি এবং একটি ফাইল রয়েছে। পারমিশনগুলো (১+) ৯টি সিম্বল দিয়ে লেখা হয়েছে যা Триপলেট-এ ভাগ করে সহজে বোঝা যায়। Books ডিরেক্টরির প্রথম পারমিশন সেট পরীক্ষা করি:
drwxrwxr-x
সহজ বোঝার জন্য এটি ভাগ করি:
d rwx rwx r-x
প্রথম সিম্বল d, যা ডিরেক্টরি বোঝায়। এটি ফাইলের জন্য ড্যাশ সিম্বলও হতে পারে, যেমন আপনি Outline.docx ফাইলের তৃতীয় পারমিশন সেটে দেখতে পাচ্ছেন।
এরপর তিনটি গ্রুপ সিম্বল রয়েছে। প্রথম গ্রুপ Owner-এর পারমিশন লেভেল, দ্বিতীয় গ্রুপ Group ক্লাসের, এবং তৃতীয় Others-এর প্রতিনিধিত্ব করে।
প্রতিটি ৩টি সিম্বল সেট মানে রিড, রাইট, এক্সিকিউট - এই ক্রমে। তাই Owner-এর Test ডিরেক্টরির ভিতরে থাকা সকল ফাইল এবং ডিরেক্টরিতে রিড, রাইট, এবং এক্সিকিউট পারমিশন রয়েছে। এখানে একটি ভিজ্যুয়াল রিপ্রেজেন্টেশন:
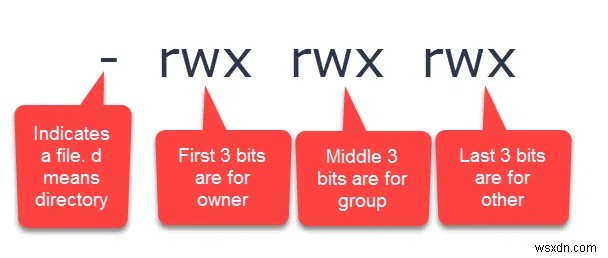
যখন আপনি r, w, বা x-এর জায়গায় ড্যাশ সিম্বল দেখেন, তবে এর মানে সেটি পারমিশন নেই।
ফাইল পারমিশনের न्यুমেরিক ফরম্যাট সহজ। সারমর্মে, ফাইল পারমিশন কোডগুলো তিন ডিজিটের হয়:
- প্রথমটি ফাইল অয়ার্নারের জন্য।
- দ্বিতীয়টি ফাইল গ্রুপের প্রতিনিধিত্ব করে।
- শেষ ডিজিট অন্যান্য সবার জন্য।
ডিজিটগুলো ০ থেকে ৭ পর্যন্ত হয়, যেখানে:
- ৪ = রিড (Read)
- ২ = রাইট (Write)
- ১ = এক্সিকিউট (Execute)
- ০ = কোনো পারমিশন নেই
প্রতিটি ক্লাসের পারমিশন ডিজিট পারমিশন মানগুলোর যোগফল দ্বারা নির্ধারিত হয়। অন্য কথায়, প্রতিটি ক্লাসের প্রতিটি ডিজিট ৪, ২, ১, এবং ০-এর যোগফল হতে পারে। পারমিশনগুলোর পূর্ণ তালিকা:
- ০ (০ + ০ + ০) = ইউজার ক্লাসের কোনো পারমিশন নেই।
- ১ (০ + ০ + ১) = শুধু এক্সিকিউট পারমিশন।
- ২ (০ + ২ + ০) = শুধু রাইট পারমিশন।
- ৩ (০ + ২ + ১) = রাইট এবং এক্সিকিউট পারমিশন।
- ৪ (৪ + ০ + ০) = শুধু রিড পারমিশন।
- ৫ (৪ + ০ + ১) = রিড এবং এক্সিকিউট পারমিশন।
- ৬ (৪ + ২ + ০) = রিড এবং রাইট পারমিশন।
- ৭ (৪ + ২ + ১) = সব পারমিশন।
উদাহরণস্বরূপ, ৬৪৪ পারমিশন মানে ফাইল অয়ার্নারের রিড এবং রাইট পারমিশন রয়েছে, অন্য দুটি ক্লাসের শুধু রিড পারমিশন। নম্বর ফরম্যাটে পারমিশন সেট করার জন্য শুধু বেসিক ম্যাথ দরকার।
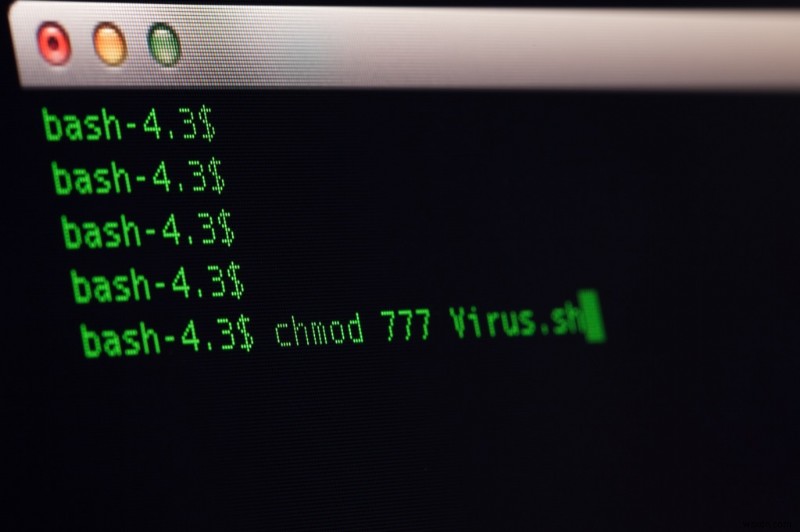
আপনি যেহেতু অনুমান করেছেন, ৭৭৭ পারমিশন সব তিনটি ইউজার ক্লাসকে রিড, রাইট, এবং এক্সিকিউট পারমিশন দেয়। অন্য কথায়, আপনার সিস্টেমে এক্সেস আছে যারা, তারা সবাই ফাইল পড়তে, মডিফাই করতে, এবং এক্সিকিউট করতে পারবে। এটি শুধু তখনই ব্যবহার করুন যখন আপনি আপনার সকল ব্যবহারকারীকে বিশ্বাস করেন এবং সিকিউরিটি ব্রিচ নিয়ে চিন্তা করতে হবে না।
পারমিশন ৭৭৭ প্রায়শই সুবিধার জন্য ব্যবহার হয়, কিন্তু আপনাকে এটি কম ব্যবহার করা উচিত। আসলে, আমরা কখনোই এটি ব্যবহার না করার পরামর্শ দিই কারণ সিকিউরিটি রিস্ক খুব বেশি। অননুমোদিত ব্যবহারকারী আপনার সিস্টেম কম্পромеাইজ করতে পারে বা উদাহরণস্বরূপ, আপনার ওয়েবসাইট পরিবর্তন করে ম্যালওয়্যার বিতরণ করতে পারে।
আপনার পরিবর্তে পারমিশন ৭৫৫ দিতে হবে। তখন আপনি ফাইল অয়ার্নার হিসেবে একটি নির্দিষ্ট ফাইল বা ডিরেক্টরিতে ফুল অ্যাক্সেস রাখবেন, অন্যদের রিড এবং এক্সিকিউট পারমিশন থাকবে, কিন্তু আপনার অনুমোদন ছাড়া কোনো মডিফিকেশন করতে পারবেন না।
আপনি chmod কমান্ডের সাহায্যে ফাইল পারমিশন পরিবর্তন করতে পারেন। অন্য কোনো ভেরিয়েবল ছাড়া এই কমান্ড ব্যবহারের সবচেয়ে বেসিক পদ্ধতি হচ্ছে:
chmod 777 filename
"filename"-কে ফাইলের নাম এবং এর পথ দিয়ে রিপ্লেস করুন।
মনে রাখবেন, ফাইল পারমিশন পরিবর্তন করার ক্ষমতা শুধু রুট অ্যাক্সেসدار, ফাইল অয়ার্নার, এবং sudo পাওয়ার دار কারো কাছে রয়েছে।
